

Sử dụng API Xác minh số điện thoại để truy xuất số điện thoại đã xác minh theo cách chống lừa đảo từ nhà mạng di động của người dùng. Đây là một phương thức xác minh nhanh hơn, an toàn hơn và tiết kiệm chi phí hơn, không dựa vào mật khẩu một lần (OTP) được gửi qua SMS.
Tổng quan
Phương thức xác minh qua điện thoại truyền thống phụ thuộc nhiều vào mật khẩu một lần (OTP) dựa trên SMS. Quy trình xác minh qua SMS gây phiền hà cho người dùng và làm chậm trễ việc gửi mã. Phương thức này cũng dễ bị tấn công hoán đổi SIM hoặc chặn tin nhắn, đồng thời làm phát sinh phí viễn thông đáng kể.
API xác minh số điện thoại của Android giải quyết những thách thức này bằng cách tận dụng thông tin xác thực kỹ thuật số. Thay vì gửi tin nhắn SMS, ứng dụng sẽ yêu cầu mã thông báo kỹ thuật số trực tiếp thông qua Trình quản lý thông tin xác thực của Android. Sau khi người dùng đồng ý chia sẻ mã thông báo này, phần phụ trợ của ứng dụng sẽ trao đổi mã thông báo này với một công ty tổng hợp di động hoặc nhà mạng di động để truy xuất số điện thoại đã xác minh.
Quy trình truy xuất số điện thoại đã xác minh
Hãy làm theo các bước sau để truy xuất số điện thoại đã xác minh:
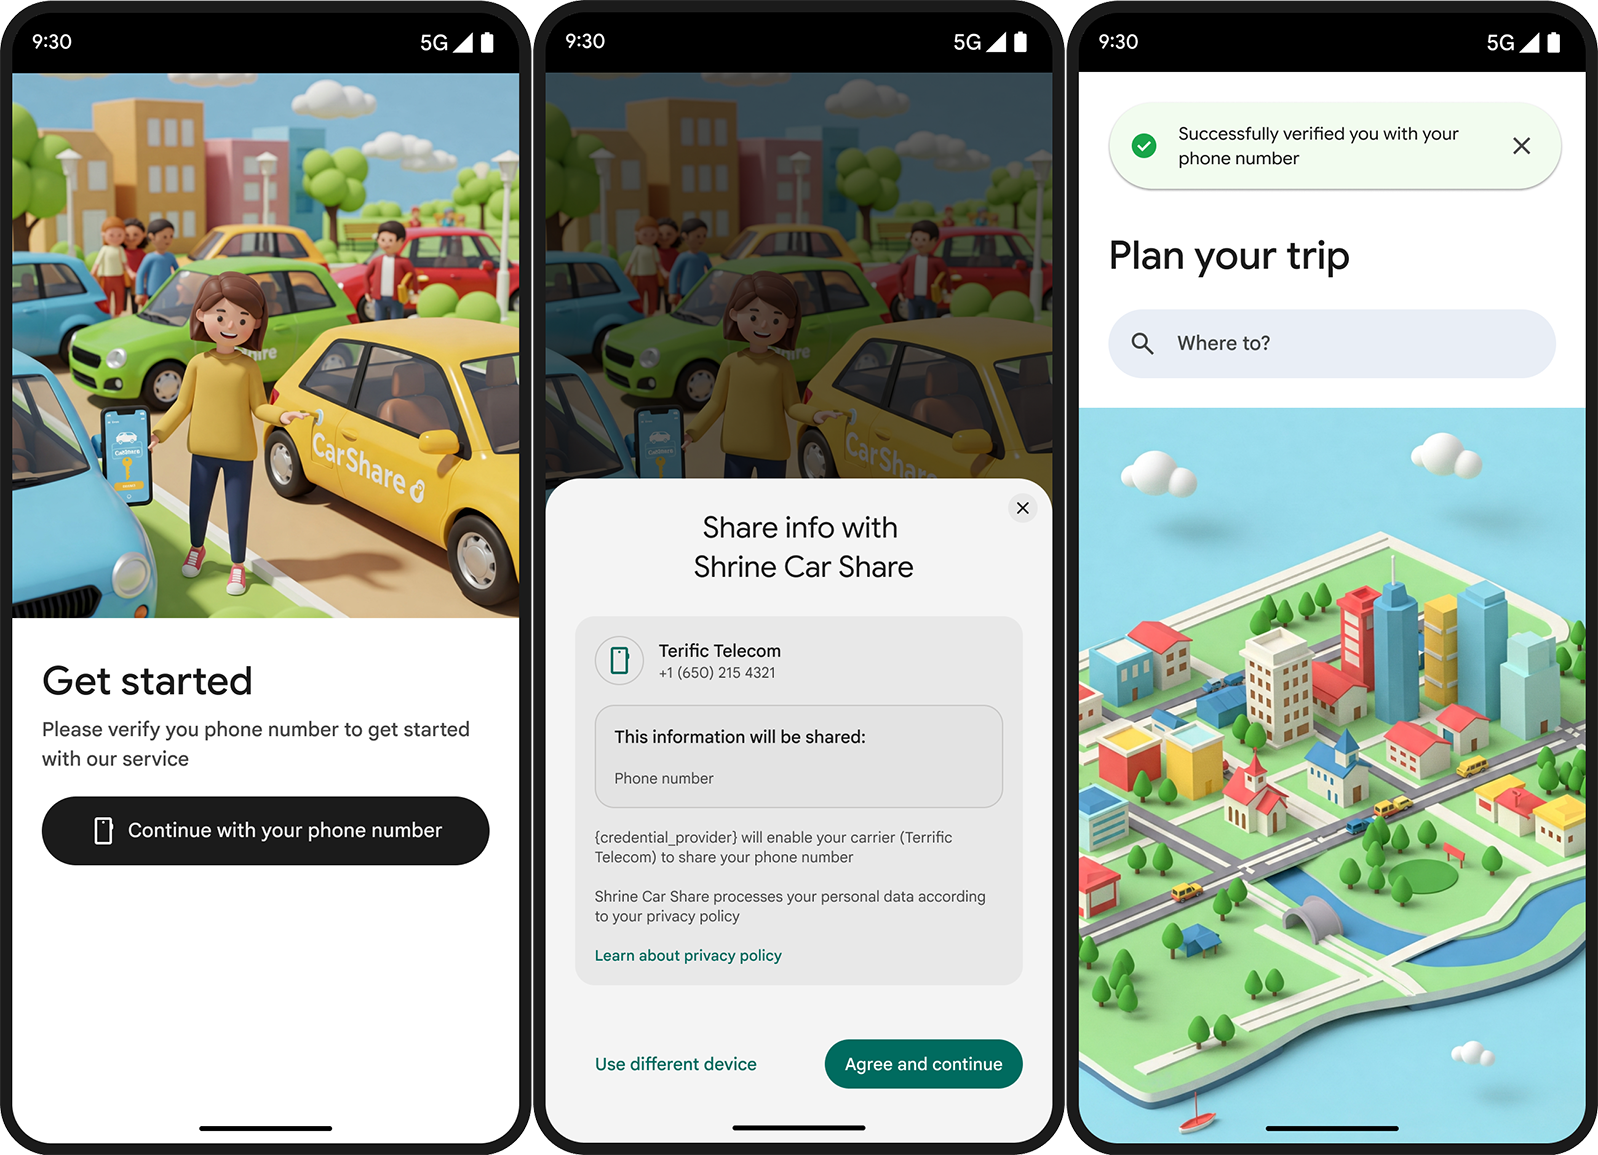
- Ứng dụng của bạn gửi yêu cầu đến Digital Credentials API để lấy số điện thoại.
- Bảng dưới cùng của Trình quản lý thông tin xác thực sẽ xuất hiện để xác nhận việc chia sẻ số điện thoại.
- API này truy xuất mã thông báo TS.43 đã mã hoá từ nhà mạng của người dùng bằng cách xác thực thẻ SIM.
- Trình quản lý thông tin xác thực chia sẻ mã thông báo với ứng dụng của bạn. Ứng dụng của bạn gửi mã thông báo đến máy chủ ứng dụng, máy chủ này sẽ trao đổi mã thông báo với một điểm cuối của nhà mạng di động hoặc công cụ tổng hợp. Đây cũng là lúc bạn phải trả phí điện thoại.
- Nhà mạng hoặc đơn vị tổng hợp trả về số điện thoại đã xác minh cho ứng dụng của bạn.
Lợi ích chính
API này mang lại nhiều lợi ích:
- Giảm chi phí xác minh – Bạn chỉ trả tiền cho những lượt xác minh được thực hiện trong ứng dụng của mình, nhờ đó giảm chi phí gửi mã.
- Trải nghiệm người dùng an toàn và hợp lý hơn – Người dùng phê duyệt lời nhắc trên bảng dưới cùng của hệ thống bằng một lần nhấn thay vì xem OTP qua SMS bên ngoài ứng dụng. Điều này cũng giúp loại bỏ nguy cơ lừa đảo qua SMS.
- Tỷ lệ chuyển đổi cao hơn – Việc gửi SMS không thành công và bị chậm trễ là những nguyên nhân chính dẫn đến việc người dùng bỏ dở quy trình. Quy trình xác minh trực tiếp qua nhà mạng bỏ qua hoàn toàn việc gửi SMS, giúp tăng tỷ lệ hoàn thành.
- Đảm bảo danh tính – Xác minh SIM/eSIM vật lý thực tế đang hoạt động trên thiết bị Android, đảm bảo danh tính được liên kết trực tiếp với một gói thuê bao đang hoạt động của nhà mạng.
Bảo mật và quyền riêng tư
Tính năng xác minh qua điện thoại của Android được xây dựng dựa trên các tiêu chuẩn mở và bảo mật mã hoá dựa trên phần cứng.
Các tiêu chuẩn bảo mật chính:
- Tiêu chuẩn GSMA TS.43: Giao thức chuẩn của nhà mạng để xác nhận danh tính và tạo mã thông báo.
- SD-JWT VC (Thông tin xác thực có thể xác minh JWT tiết lộ có chọn lọc): Đảm bảo tính toàn vẹn của thông tin xác thực chống giả mạo và thông tin công bố liên quan đến dữ liệu có chọn lọc.
- Giao thức OpenID4VP: Quy cách theo tiêu chuẩn ngành để yêu cầu thông tin xác thực có thể xác minh.
Liên kết khoá và số chỉ dùng một lần trong mật mã
Mỗi yêu cầu xác minh bao gồm một số chỉ dùng một lần do máy chủ tạo và chữ ký liên kết khoá. Các yếu tố này ngăn chặn các cuộc tấn công phát lại, can thiệp xen giữa (PiTM) và giả mạo thông tin xác thực.
Mã hoá hai đầu
Android Telephony mã hoá mã thông báo TS.43 được trả về ứng dụng khách. Chỉ điểm cuối của nhà mạng di động hoặc đơn vị tổng hợp được uỷ quyền mới có thể giải mã mã thông báo này, đảm bảo hệ thống không làm lộ thông tin đăng nhập thô của người dùng trong quá trình truyền.
Sự đồng ý rõ ràng của người dùng
Android hiển thị một bảng dưới cùng của Trình quản lý thông tin xác thực để thông báo cho người dùng chính xác thông tin nhận dạng nào được chia sẻ trước khi bất kỳ dữ liệu nào được truyền đến ứng dụng.
Các bước tiếp theo
Để triển khai tính năng này trong ứng dụng, hãy xem Hướng dẫn triển khai.