

Muitos dispositivos com tecnologia Android que oferecem a funcionalidade NFC já são compatíveis com emulação de cartão NFC. Na maioria dos casos, o cartão é emulado por um chip separado no dispositivo, chamado de Elemento de segurança. Muitos chips fornecidos por operadoras de celular também contêm um elemento de segurança.
O Android 4.4 e versões mais recentes oferecem um outro método de emulação de cartão que não envolve um elemento de segurança, chamado emulação de cartão com base no host. Isso permite que qualquer app Android emule um cartão e se comunique diretamente com o leitor de NFC. Este tópico descreve como a emulação de cartão baseada em host (HCE, na sigla em inglês) funciona no Android e como desenvolver um app que emula um cartão NFC usando essa técnica.
Emulação de cartão com um Elemento de segurança
Quando a emulação de cartão NFC é fornecida usando um Elemento de segurança, o cartão a ser emulado é provisionado no Elemento de segurança do dispositivo por um app Android. Em seguida, quando o usuário segura o dispositivo sobre um terminal NFC, o controlador NFC no dispositivo encaminha todos os dados do leitor diretamente para o elemento de segurança. A Figura 1 ilustra esse conceito:
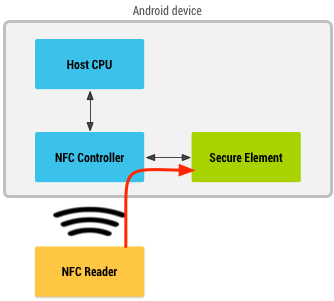
Figura 1. Emulação de cartão de NFC com um elemento de segurança.
O próprio elemento de segurança realiza a comunicação com o terminal NFC, e nenhum app Android está envolvido na transação. Depois que a transação é concluída, um app Android pode consultar o elemento de segurança diretamente para saber o status da transação e notificar o usuário.
Emulação de cartão com base no host
Quando um cartão NFC é emulado usando a emulação de cartão com base em host, os dados são roteados diretamente para a CPU do host, em vez de serem roteados para um elemento de segurança. A Figura 2 ilustra como a emulação de cartão com base em host funciona:
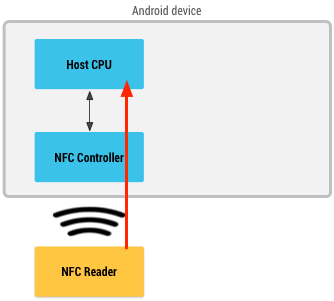
Figura 2. Emulação de cartão de NFC sem um elemento de segurança.
Cartões e protocolos de NFC compatíveis
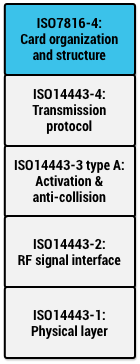
Figura 3. Pilha de protocolo HCE do Android.
Os padrões NFC oferecem suporte para muitos protocolos diferentes, e há vários tipos de cartões que você pode emular.
O Android 4.4 e versões mais recentes oferecem suporte a vários protocolos comuns no mercado
atual. Muitos cartões por aproximação já usam esses protocolos,
como os cartões de pagamento por aproximação. Esses protocolos também são compatíveis com muitos
leitores NFC no mercado atual, incluindo dispositivos Android NFC que funcionam como
leitores (consulte a classe
IsoDep). Isso permite criar e implantar uma solução de NFC completa em torno da
HCE usando apenas dispositivos Android.
Especificamente, o Android 4.4 e versões mais recentes oferecem suporte à emulação de cartões baseados na especificação ISO-DEP do NFC-Forum (com base na ISO/IEC 14443-4) e processam unidades de dados de protocolo de aplicativo (APDUs, na sigla em inglês), conforme definido na especificação ISO/IEC 7816-4. O Android exige a emulação de ISO-DEP apenas sobre a tecnologia Nfc-A (ISO/IEC 14443-3 Tipo A). O suporte à tecnologia Nfc-B (ISO/IEC 14443-4 Tipo B) é opcional. A Figura 3 ilustra as camadas de todas essas especificações.
Serviços de HCE
A arquitetura de HCE no Android é baseada em componentes
Service do Android, conhecidos como serviços
de HCE. Uma das principais vantagens de um serviço é que ele pode ser executado em segundo plano sem qualquer interface do usuário. Isso é ideal para muitos aplicativos de HCE, como cartões de fidelidade ou de transporte público, que o usuário não precisa
abrir um app para usar. Em vez disso, tocar o dispositivo no leitor NFC inicia
o serviço correto, se ele ainda não estiver em execução, e executa a transação
em segundo plano. É claro que você pode iniciar outras interfaces (como
notificações do usuário) no seu serviço quando apropriado.
Seleção de serviço
Quando o usuário aproxima um dispositivo de um leitor de NFC, o sistema Android precisa saber com qual serviço de HCE o leitor de NFC quer se comunicar. A especificação ISO/IEC 7816-4 define uma maneira de selecionar aplicativos, centrada em um ID do aplicativo (AID). Um AID consiste em até 16 bytes. Se você estiver emulando cartões para uma infraestrutura de leitor de NFC, os AIDs que esses leitores procuram geralmente são conhecidos e registrados publicamente (por exemplo, os AIDs de redes de pagamento, como Visa e MasterCard).
Se você quiser implantar uma nova infraestrutura de leitor para seu aplicativo, registre seus próprios AIDs. O procedimento de registro para AIDs é definido na especificação ISO/IEC 7816-5. Recomendamos registrar um AID de acordo com a norma 7816-5 se você estiver implantando um aplicativo de HCE para Android, porque isso evita colisões com outros aplicativos.
Grupos de AID
Em alguns casos, um serviço de HCE pode precisar registrar vários AIDs e ser definido como o gerenciador padrão para todos os AIDs para implementar um determinado aplicativo. Não é possível que alguns AIDs do grupo sejam direcionados para outro serviço.
Uma lista de AIDs mantidos juntos é chamada de grupo de AIDs. Para todos os AIDs em um grupo, o Android garante uma das seguintes opções:
- Todos os AIDs no grupo são roteados para esse serviço de HCE.
- Nenhum AID no grupo é roteado para esse serviço de HCE (por exemplo, porque o usuário preferiu outro serviço que também solicitou um ou mais AIDs no seu grupo).
Em outras palavras, não há um estado intermediário em que alguns AIDs do grupo possam ser roteados para um serviço de HCE e outros para outro.
Categorias e grupos de AID
É possível associar cada grupo de AID a uma categoria. Isso permite que o Android agrupe serviços de HCE por categoria, o que permite que o usuário defina padrões no nível da categoria, em vez do nível do AID. Evite mencionar AIDs em qualquer parte do aplicativo voltada ao usuário, porque eles não significam nada para o usuário comum.
O Android 4.4 e versões mais recentes oferecem suporte a duas categorias:
CATEGORY_PAYMENT(abrangendo apps de pagamento padrão do setor)CATEGORY_OTHER(para todos os outros apps de HCE)
Os apps que registram AIDs em CATEGORY_PAYMENT só podem processar uma transação
se:
- O usuário define o app como o app de pagamento padrão (titular da função de carteira em dispositivos Android 15+), OU
- O app está em primeiro plano e invoca
setPreferredService.
Implementar um serviço de HCE
Para emular um cartão NFC usando a emulação de cartão baseada em host, é necessário criar um
componente Service que processe as transações por NFC.
Verificar se há suporte para HCE
Seu aplicativo pode verificar se um dispositivo é compatível com HCE procurando o recurso
FEATURE_NFC_HOST_CARD_EMULATION. Use a tag <uses-feature>
no manifesto do aplicativo para declarar que o app usa o recurso
HCE e se ele é necessário para o funcionamento do app.
Implementação do serviço
O Android 4.4 e versões mais recentes oferecem uma classe Service de conveniência que pode ser usada
como base para implementar um serviço de HCE: a classe
HostApduService.
A primeira etapa é estender HostApduService, conforme mostrado no exemplo de código
abaixo:
class MyHostApduService : HostApduService() { override fun processCommandApdu(commandApdu: ByteArray, extras: Bundle?): ByteArray { // ... } override fun onDeactivated(reason: Int) { // ... } }
HostApduService declara dois métodos abstratos que você precisa substituir e
implementar. Um deles,
processCommandApdu(),
é chamado sempre que um leitor NFC envia uma unidade de dados de protocolo de aplicativo (APDU, na sigla em inglês)
ao seu serviço. As APDUs são definidas na especificação ISO/IEC 7816-4. As APDUs
são os pacotes no nível do aplicativo que estão sendo trocados entre o leitor de NFC e
seu serviço de HCE. Esse protocolo no nível do aplicativo é half-duplex: o leitor de NFC
envia um comando APDU e aguarda o envio de uma resposta APDU em
retorno.
Como mencionado anteriormente, o Android usa o AID para determinar com qual serviço de HCE o
leitor quer se comunicar. Normalmente, a primeira APDU que um leitor de NFC envia ao seu
dispositivo é uma APDU SELECT AID, que contém o AID com que o leitor quer
se comunicar. O Android extrai esse AID da APDU, o resolve para um serviço de HCE
e encaminha essa APDU para o serviço resolvido.
É possível enviar uma APDU de resposta retornando os bytes da APDU de resposta de
processCommandApdu(). Esse método é chamado na linha de execução principal
do aplicativo, que não pode ser bloqueada. Se não for possível calcular e retornar
uma APDU de resposta imediatamente, retorne nulo. Em seguida, você pode fazer o trabalho necessário em
outra linha de execução e usar o método
sendResponseApdu(),
definido na classe HostApduService, para enviar a resposta quando
terminar.
O Android continua encaminhando novas APDUs do leitor para seu serviço até que uma das seguintes situações ocorra:
- O leitor de NFC envia outra APDU
SELECT AID, que o SO resolve para um serviço diferente. - o link de NFC entre o leitor de NFC e seu dispositivo seja quebrado.
Nesses dois casos, a implementação de
onDeactivated()
da classe é chamada com um argumento que indica qual das duas situações ocorreu.
Se você estiver trabalhando com uma infraestrutura de leitor, será necessário implementar o protocolo no nível do aplicativo que os leitores esperam no seu serviço de HCE.
Se você estiver implantando uma nova infraestrutura de leitor que também controla, poderá definir seu próprio protocolo e sequência de APDU. Tente limitar a quantidade de APDUs e o tamanho dos dados a serem trocados: isso garante que os usuários só precisem manter o dispositivo sobre o leitor de NFC por um curto período. Um limite superior razoável é de cerca de 1 KB de dados, que geralmente podem ser trocados em 300 ms.
Declaração de manifesto de serviço e registro de AID
Você precisa declarar o serviço no manifesto como de costume, mas também precisa adicionar algumas outras partes à declaração do serviço:
Para informar à plataforma que se trata de um serviço de HCE que implementa uma interface
HostApduService, adicione um filtro de intent para a açãoSERVICE_INTERFACEà declaração do serviço.Para informar à plataforma quais grupos de AIDs são solicitados por esse serviço, inclua uma tag
SERVICE_META_DATA<meta-data>na declaração do serviço, apontando para um recurso XML com mais informações sobre o serviço de HCE.Defina o atributo
android:exportedcomotruee exija a permissãoandroid.permission.BIND_NFC_SERVICEna declaração do serviço. O primeiro garante que o serviço possa ser vinculado por apps externos. O último garante que apenas aplicativos externos com a permissãoandroid.permission.BIND_NFC_SERVICEpossam se vincular ao serviço. Comoandroid.permission.BIND_NFC_SERVICEé uma permissão do sistema, isso garante que apenas o SO Android possa se vincular ao seu serviço.
Confira a seguir um exemplo de declaração de manifesto HostApduService:
<service android:name=".MyHostApduService" android:exported="true"
         android:permission="android.permission.BIND_NFC_SERVICE">
    <intent-filter>
        <action android:name="android.nfc.cardemulation.action.HOST_APDU_SERVICE"/>
    </intent-filter>
    <meta-data android:name="android.nfc.cardemulation.host_apdu_service"
               android:resource="@xml/apduservice"/>
</service>
Essa tag de metadados aponta para um arquivo apduservice.xml. Veja a seguir um exemplo de um arquivo desse tipo com uma única declaração de grupo de AID contendo dois AIDs proprietários:
<host-apdu-service xmlns:android="http://schemas.android.com/apk/res/android"
           android:description="@string/servicedesc"
           android:requireDeviceUnlock="false">
    <aid-group android:description="@string/aiddescription"
               android:category="other">
        <aid-filter android:name="F0010203040506"/>
        <aid-filter android:name="F0394148148100"/>
    </aid-group>
</host-apdu-service>
A tag <host-apdu-service> precisa conter um atributo <android:description>
com uma descrição fácil de usar do serviço que pode ser mostrada na
interface do app. Use o atributo requireDeviceUnlock para especificar que o
dispositivo precisa ser desbloqueado antes de invocar esse serviço para processar APDUs.
O <host-apdu-service> precisa conter uma ou mais tags <aid-group>. Cada tag <aid-group> precisa fazer o seguinte:
- Ter um atributo
android:descriptionque contenha uma descrição fácil de usar do grupo de AID, adequada para exibição na interface. - Ter o atributo
android:categorydefinido para indicar a categoria a que o grupo de AID pertence, como as constantes de string definidas porCATEGORY_PAYMENTouCATEGORY_OTHER. - Contém uma ou mais tags
<aid-filter>, cada uma com um único AID. Especifique o AID no formato hexadecimal e verifique se ele contém um número par de caracteres.
O aplicativo também precisa ter a permissão
NFC para se registrar como um
serviço de HCE.
Resolução de conflitos de AID
Vários componentes HostApduService podem ser instalados em um único dispositivo, e
o mesmo AID pode ser registrado por mais de um serviço. O Android determina
qual serviço invocar seguindo estas etapas:
- Se o app de carteira padrão selecionado pelo usuário tiver registrado o AID, esse app será invocado.
- Se o app de carteira padrão não tiver registrado o AID, o serviço que o registrou será invocado.
- Se mais de um serviço tiver registrado o AID, o Android vai perguntar ao usuário qual serviço invocar.
Preferência de serviço em primeiro plano
Os apps em primeiro plano podem invocar setPreferredService
para especificar qual serviço de emulação de cartão deve ser preferencial enquanto uma atividade específica
está em primeiro plano. Essa preferência de aplicativo em primeiro plano substitui a resolução de conflitos de AID. Essa é uma prática recomendada quando o app prevê
que o usuário pode usar a emulação de cartão NFC.
Android 13 e versões mais recentes
Para se ajustar melhor à lista de seleção de pagamento padrão na interface de configurações, ajuste o requisito do banner para um ícone quadrado. O ideal é que ele seja idêntico ao design do ícone do inicializador do aplicativo. Esse ajuste cria mais consistência e uma aparência mais limpa.
Android 12 e versões anteriores
Defina o tamanho do banner de serviço como 260 x 96 dp e, em seguida, defina o tamanho do banner de serviço
no arquivo XML de metadados adicionando o atributo android:apduServiceBanner à
tag <host-apdu-service>, que aponta para o recurso drawable. Confira
o seguinte exemplo:
<host-apdu-service xmlns:android="http://schemas.android.com/apk/res/android"
        android:description="@string/servicedesc"
        android:requireDeviceUnlock="false"
        android:apduServiceBanner="@drawable/my_banner">
    <aid-group android:description="@string/aiddescription"
               android:category="payment">
        <aid-filter android:name="F0010203040506"/>
        <aid-filter android:name="F0394148148100"/>
    </aid-group>
</host-apdu-service>
Aplicativos de carteira
O Android 15 e versões mais recentes incluem uma função padrão de app de carteira que o usuário pode selecionar em Configurações > Apps > Apps padrão. Isso define o aplicativo de carteira padrão a ser invocado quando um terminal de pagamento é tocado. O Android considera os serviços de HCE que declararam um grupo de AID com a categoria de pagamento como aplicativos de carteira.
Verificar se o app é o padrão da carteira
Os apps podem verificar se são o app de carteira padrão transmitindo
RoleManager.ROLE_WALLET
para
RoleManager.isRoleHeld().
Se o app não for o padrão, você poderá solicitar o papel de carteira padrão
transmitindo RoleManager.ROLE_WALLET para
RoleManager.createRequestRoleIntent().
Recursos necessários para aplicativos de carteira
Para oferecer uma experiência do usuário mais atraente, os aplicativos de carteira de HCE precisam fornecer um banner de serviço.
Modo de observação
O Android 15 apresenta o recurso Modo de observação. Quando ativado, o Modo de Observação
permite que o dispositivo observe loops de sondagem NFC e envie notificações sobre eles
aos componentes HostApduService apropriados para que eles possam se preparar para
interagir com um determinado terminal NFC. Um HostApduService pode colocar o dispositivo no
Modo de Observação transmitindo true para
setObserveModeEnabled().
Isso instrui a pilha NFC a não permitir transações por NFC e, em vez disso, observar passivamente
os loops de sondagem.
Filtros de loop de sondagem
É possível registrar filtros de loop de sondagem para um HostApduService usando um dos
seguintes métodos:
registerPollingLoopFilterForService()para filtros que precisam corresponder exatamente a um frame de sondagem.registerPollingLoopPatternFilterForService()para filtros que correspondem a uma expressão regular em relação aos frames de sondagem.
Quando um filtro de loop de sondagem corresponde a frames de sondagem não padrão, a pilha de NFC
encaminha esses frames para o HostApduService correspondente chamando
o
método
processPollingFrames(). Isso permite que o serviço tome as medidas necessárias para garantir que o usuário esteja pronto para realizar a transação e pretenda fazer isso, por exemplo, autenticando o usuário. Se um leitor de NFC estiver usando apenas frames padrão no loop de sondagem, a
pilha de NFC vai encaminhar esses frames de sondagem para o serviço em primeiro plano preferencial, se
esse serviço estiver em primeiro plano, ou para o titular da função de carteira padrão,
caso contrário.
As notificações de frame de sondagem também incluem uma medição de intensidade de campo
específica do fornecedor que pode ser recuperada chamando
getVendorSpecificGain().
Os fornecedores podem fornecer medições usando a própria escala, desde que ela caiba em
um único byte.
Responder a loops de sondagem e sair do modo de observação
Quando o serviço estiver pronto para realizar transações, ele poderá sair do Modo de Observação transmitindo
false para setObserveModeEnabled(). A pilha de NFC vai permitir que as transações
prossigam.
Os componentes HostApduService podem indicar que o Modo de Observação precisa ser ativado
sempre que forem o serviço de pagamento preferencial, definindo
shouldDefaultToObserveMode como true no manifesto ou chamando
CardEmulation.setShouldDefaultToObserveModeForService().
Os componentes HostApduService e OffHostApduService também podem indicar que
os filtros de loop de sondagem que correspondem aos frames de loop de sondagem recebidos precisam
desativar automaticamente o Modo de Observação e permitir que as transações continuem definindo
autoTransact como true na declaração PollingLoopFilter no manifesto.
Preferência de serviço em primeiro plano
Os apps em primeiro plano podem invocar setPreferredService
para especificar qual serviço de emulação de cartão deve ser preferencial enquanto uma atividade específica
está em primeiro plano. Essa preferência de aplicativo em primeiro plano substitui o
estado do Modo de Observação do dispositivo correspondente ao valor de
shouldDefaultToObserveMode para um determinado serviço, que pode ser definido de uma das
seguintes maneiras:
- Definir o estado de
shouldDefaultToObserveModeno manifesto desse serviço. - Invocação de
CardEmulation.setShouldDefaultToObserveModeForService()com o serviço e o estado correspondentes.
Tela desativada e comportamento da tela de bloqueio
O comportamento dos serviços de HCE varia de acordo com a versão do Android em execução no dispositivo.
Android 15 e versões mais recentes
Se o app de carteira padrão ativar o Modo de Observação em um dispositivo compatível, ele vai substituir o comportamento de desbloqueio e tela desligada, porque controla quando uma transação pode continuar. Alguns apps de carteira podem exigir que o dispositivo seja desbloqueado antes que uma transação possa continuar se o Modo de Observação não detectar um padrão de loop de sondagem identificável.
Recomendamos que os desenvolvedores trabalhem com os dispositivos de leitura para emitir padrões de loop de sondagem identificáveis e se registrem para processar esses padrões no app.
Android 12 e versões mais recentes
Em apps destinados ao Android 12 (nível 31 da API) e versões mais recentes, é possível ativar pagamentos por aproximação
sem que a tela do dispositivo esteja ligada. Para isso, defina
requireDeviceScreenOn como
false.
Android 10 e versões mais recentes
Dispositivos com o Android 10 (nível 29 da API) ou versões mais recentes oferecem suporte à
NFC
segura. Enquanto a NFC segura estiver ativada, todos os emuladores de cartão (aplicativos hospedados e fora do host) vão ficar indisponíveis quando a tela do dispositivo estiver desligada. Enquanto a NFC segura estiver desativada, os aplicativos fora do host vão ficar disponíveis quando a tela do dispositivo estiver desligada. É possível verificar se há suporte para NFC segura usando isSecureNfcSupported().
Em dispositivos com o Android 10 e versões mais recentes, a mesma funcionalidade para definir
android:requireDeviceUnlock como true se aplica aos dispositivos
com o Android 9 e versões anteriores, mas apenas quando a NFC segura está desativada. Ou seja, se
a NFC segura estiver ativada, os serviços de HCE não poderão funcionar na tela de bloqueio,
independentemente da configuração de android:requireDeviceUnlock.
Android 9 e versões anteriores
Em dispositivos com o Android 9 (nível 28 da API) e versões anteriores, o controlador NFC e o processador de aplicativo são totalmente desativados quando a tela do dispositivo é desligada. Portanto, os serviços de HCE não funcionam quando a tela está desligada.
No Android 9 e versões anteriores, os serviços de HCE também podem funcionar na tela de bloqueio.
No entanto, isso é controlado pelo atributo android:requireDeviceUnlock na
tag <host-apdu-service> do serviço de HCE. Por padrão, o desbloqueio do dispositivo não é
necessário, e o serviço é invocado mesmo que o dispositivo esteja bloqueado.
Se você definir o atributo android:requireDeviceUnlock como true para o serviço
HCE, o Android vai pedir que o usuário desbloqueie o dispositivo quando o seguinte
acontecer:
- o usuário toca em um leitor de NFC.
- o leitor de NFC seleciona um AID que é resolvido para seu serviço.
Depois de desbloquear, o Android mostra uma caixa de diálogo solicitando que o usuário toque novamente para concluir a transação. Isso é necessário porque o usuário pode ter afastado o dispositivo do leitor de NFC para desbloqueá-lo.
Coexistência com cartões de elemento de segurança
Esta seção é de interesse para desenvolvedores que implantaram um aplicativo que depende de um elemento de segurança para emulação de cartão. A implementação de HCE do Android foi projetada para funcionar em paralelo com outros métodos de implementação de emulação de cartão, incluindo o uso de elementos de segurança.
Essa coexistência é baseada em um princípio chamado roteamento de AID. O controlador NFC mantém uma tabela de roteamento que consiste em uma lista (finita) de regras de rota. Cada regra de roteamento contém um AID e um destino. O destino pode ser a CPU do host, em que os apps Android estão em execução, ou um elemento de segurança conectado.
Quando o leitor de NFC envia uma APDU com um SELECT AID, o controlador de NFC a analisa
e verifica se os AIDs correspondem a algum AID na tabela de roteamento. Se houver
uma correspondência, essa APDU e todas as seguintes serão enviadas ao destino
associado ao AID, até que outra APDU SELECT AID seja recebida ou o link de NFC
seja quebrado.
A Figura 4 ilustra essa arquitetura:
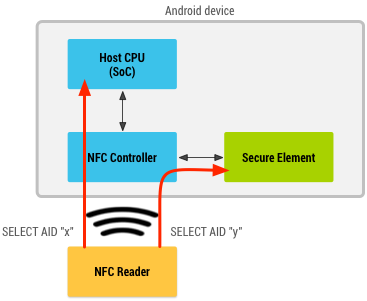
Figura 4. O Android opera com o elemento de segurança e a emulação de cartão host.
O controlador de NFC normalmente também contém uma rota padrão para APDUs. Quando um AID não é encontrado na tabela de roteamento, a rota padrão é usada. Embora essa configuração possa ser diferente de um dispositivo para outro, os dispositivos Android precisam garantir que os AIDs registrados pelo app sejam roteados corretamente para o host.
Os apps Android que implementam um serviço de HCE ou que usam um elemento de segurança não precisam se preocupar com a configuração da tabela de roteamento, que é processada pelo Android automaticamente. O Android só precisa saber quais AIDs podem ser processados pelos serviços de HCE e quais podem ser processados pelo elemento de segurança. A tabela de roteamento é configurada automaticamente com base nos serviços instalados e nos que o usuário configurou como preferenciais.
A seção a seguir explica como declarar AIDs para aplicativos que usam um elemento de segurança para emulação de cartão.
Registro do AID do elemento de segurança
Os aplicativos que usam um Elemento de segurança para emulação de cartão podem declarar um serviço fora do host no manifesto. A declaração desse serviço é quase idêntica à de um serviço de HCE. As exceções são as seguintes:
- A ação usada no filtro de intent precisa ser definida como
SERVICE_INTERFACE. - O atributo de nome dos metadados precisa ser definido como
SERVICE_META_DATA. O arquivo XML de metadados precisa usar a tag raiz
<offhost-apdu-service>.<service android:name=".MyOffHostApduService" android:secureElementName="eSE" android:exported="true" android:permission="android.permission.BIND_NFC_SERVICE"> <intent-filter> <action android:name="android.nfc.cardemulation.action.OFF_HOST_APDU_SERVICE"/> </intent-filter> <meta-data android:name="android.nfc.cardemulation.off_host_apdu_service" android:resource="@xml/apduservice"/> </service>
Veja a seguir um exemplo do arquivo apduservice.xml correspondente
registrando dois AIDs:
<offhost-apdu-service xmlns:android="http://schemas.android.com/apk/res/android"
           android:description="@string/servicedesc">
    <aid-group android:description="@string/subscription" android:category="other">
        <aid-filter android:name="F0010203040506"/>
        <aid-filter android:name="F0394148148100"/>
    </aid-group>
</offhost-apdu-service>
O atributo android:requireDeviceUnlock não se aplica a serviços fora do host,
porque a CPU do host não está envolvida na transação e, portanto, não pode
impedir que o elemento de segurança execute transações quando o dispositivo está
bloqueado.
O atributo android:apduServiceBanner é obrigatório para serviços fora do host
que são aplicativos de pagamento e para ser selecionável como um aplicativo de pagamento
padrão.
Invocação de serviço fora do host
O Android nunca inicia ou se vincula a um serviço declarado como "fora do host", porque as transações reais são executadas pelo elemento de segurança, e não pelo serviço do Android. A declaração de serviço apenas permite que os aplicativos registrem AIDs presentes no elemento de segurança.
HCE e segurança
A arquitetura de HCE oferece um elemento de segurança essencial: como seu
serviço é protegido pela permissão do sistema
BIND_NFC_SERVICE,
somente o SO pode se vincular e se comunicar com ele.
Isso garante que qualquer APDU recebida seja realmente uma APDU recebida pelo
SO do controlador NFC e que qualquer APDU enviada de volta seja enviada apenas para
o SO, que, por sua vez, encaminha diretamente as APDUs para o controlador NFC.
A última preocupação é de onde você recebe os dados que o app envia para o leitor de NFC. Isso é intencionalmente dissociado no design da HCE. Não importa de onde os dados vêm, apenas que sejam transportados com segurança para o controlador NFC e para o leitor NFC.
Para armazenar e recuperar com segurança os dados que você quer enviar do seu serviço HCE, use, por exemplo, o sandbox de apps Android, que isola os dados do seu app de outros. Para mais detalhes sobre a segurança do Android, leia as Dicas de segurança.
Parâmetros de protocolo e detalhes
Esta seção é de interesse dos desenvolvedores que querem entender quais parâmetros de protocolo os dispositivos HCE usam durante as fases de anticolisão e ativação dos protocolos NFC. Isso permite criar uma infraestrutura de leitor compatível com dispositivos Android HCE.
Anticolisão e ativação do protocolo Nfc-A (ISO/IEC 14443 tipo A)
Como parte da ativação do protocolo Nfc-A, vários frames são trocados.
Na primeira parte da troca, o dispositivo HCE apresenta o UID. É preciso presumir que os dispositivos HCE têm um UID aleatório. Isso significa que, a cada toque, o UID apresentado ao leitor é gerado aleatoriamente. Por isso, os leitores de NFC não devem depender do UID de dispositivos HCE como uma forma de autenticação ou identificação.
O leitor de NFC pode selecionar o dispositivo HCE enviando um comando
SEL_REQ. A resposta SEL_RES do dispositivo HCE tem pelo menos o sexto bit
(0x20) definido, indicando que o dispositivo é compatível com ISO-DEP. Outros bits no
SEL_RES também podem ser definidos, indicando, por exemplo, compatibilidade com o protocolo NFC-DEP
(p2p). Como outros bits podem ser definidos, os leitores que quiserem interagir com
dispositivos HCE precisam verificar explicitamente apenas o sexto bit e não comparar
o SEL_RES completo com um valor de 0x20.
Ativação de ISO-DEP
Depois que o protocolo Nfc-A é ativado, o leitor de NFC inicia a ativação do protocolo ISO-DEP. Ele envia um comando RATS (Request for Answer To Select). O controlador NFC gera a resposta RATS, o ATS. O ATS não é configurável por serviços de HCE. No entanto, as implementações de HCE precisam atender aos requisitos do NFC Forum para a resposta ATS, para que os leitores NFC possam contar com esses parâmetros definidos de acordo com os requisitos do NFC Forum para qualquer dispositivo HCE.
A seção abaixo fornece mais detalhes sobre os bytes individuais da resposta ATS fornecida pelo controlador NFC em um dispositivo HCE:
- TL: comprimento da resposta ATS. Não pode indicar um comprimento maior que 20 bytes.
- T0: os bits 5, 6 e 7 precisam ser definidos em todos os dispositivos HCE, indicando que TA(1), TB(1) e TC(1) estão incluídos na resposta ATS. Os bits de 1 a 4 indicam o FSCI, codificando o tamanho máximo do frame. Em dispositivos HCE, o valor de FSCI precisa estar entre 0h e 8h.
- T(A)1: define as taxas de bits entre o leitor e o emulador e se elas podem ser assimétricas. Não existem requisitos ou garantias de taxa de bits para dispositivos HCE.
- T(B) 1: os bits 1 a 4 indicam o inteiro de tempo de ativação do frame de inicialização (SFGI, na sigla em inglês). Em dispositivos HCE, o SFGI precisa ser <= 8h. Os bits 5 a 8 indicam o número inteiro do tempo de espera do frame (FWI, na sigla em inglês) e codificam o tempo de espera do frame (FWT, na sigla em inglês). Em dispositivos HCE, o FWI precisa ser <= 8h.
- T(C) 1: o bit 5 indica suporte para "Recursos avançados do protocolo". Os dispositivos HCE podem ou não oferecer suporte aos "recursos de protocolo avançado". O bit 2 indica suporte para DID. Os dispositivos HCE podem ou não ser compatíveis com DID. O bit 1 indica suporte para NAD. Dispositivos HCE não devem ser compatíveis com NAD e definir o bit 1 como zero.
- Bytes históricos: os dispositivos HCE podem retornar até 15 bytes históricos. Os leitores NFC que interagem com os serviços de HCE não devem fazer suposições sobre o conteúdo dos bytes históricos ou a presença deles.
Muitos dispositivos HCE provavelmente estão em conformidade com os requisitos de protocolo que as redes de pagamento unidas na EMVCo especificaram na especificação "Protocolo de comunicação por aproximação". Especificamente, as seguintes:
- O FSCI em T0 precisa estar entre 2h e 8h.
- T(A)1 precisa ser definido como 0x80, indicando que apenas a taxa de bits de 106 kbit/s é compatível e que taxas de bits assimétricas entre o leitor e o emulador não são compatíveis.
- O FWI em T(B)1 precisa ser <= 7h.
Troca de dados da APDU
Como observado anteriormente, as implementações de HCE são compatíveis com apenas um canal lógico. A tentativa de selecionar aplicativos em canais lógicos diferentes não funciona em um dispositivo HCE.