

Interfejs Credential Manager Holder API umożliwia aplikacji posiadacza na Androida (nazywanej też „portfelem”) zarządzanie cyfrowymi danymi uwierzytelniającymi i prezentowanie ich weryfikatorom.
Formaty danych logowania
Dokumenty tożsamości mogą być przechowywane w aplikacjach posiadacza w różnych formatach. Te formaty to specyfikacje sposobu reprezentowania danych uwierzytelniających, a każdy z nich zawiera te informacje o danych uwierzytelniających:
- Typ: kategoria, np. dyplom uniwersytecki lub prawo jazdy.
- Właściwości: atrybuty takie jak imię i nazwisko.
Kodowanie: sposób, w jaki dane logowania są ustrukturyzowane, np. SD-JWT lub mdoc.
Ważność: metoda kryptograficznej weryfikacji autentyczności danych uwierzytelniających.
Każdy format danych logowania koduje i weryfikuje dane nieco inaczej, ale pod względem funkcjonalnym są one takie same.
Rejestr obsługuje 2 formaty:
- SD-JWT: zgodny ze specyfikacją IETF SD-JWT-based Verifiable Credentials (SD-JWT VC).
- Dokumenty mobilne lub mdocs: zgodne ze specyfikacją ISO/IEC 18013-5:2021.
Weryfikator może wysłać żądanie OpenID4VP dotyczące SD-JWT i mdocs, gdy korzysta z Credential Manager. Wybór zależy od przypadku użycia i branży.
Rejestracja metadanych danych logowania
Menedżer danych logowania nie przechowuje bezpośrednio danych logowania posiadacza, ale ich metadane. Aplikacja przechowująca musi najpierw zarejestrować metadane danych logowania w Menedżerze danych logowania za pomocą RegistryManager. Ten proces rejestracji tworzy rekord rejestru, który służy 2 głównym celom:
- Dopasowywanie: metadane zarejestrowanych danych uwierzytelniających są używane do dopasowywania do przyszłych żądań weryfikatora.
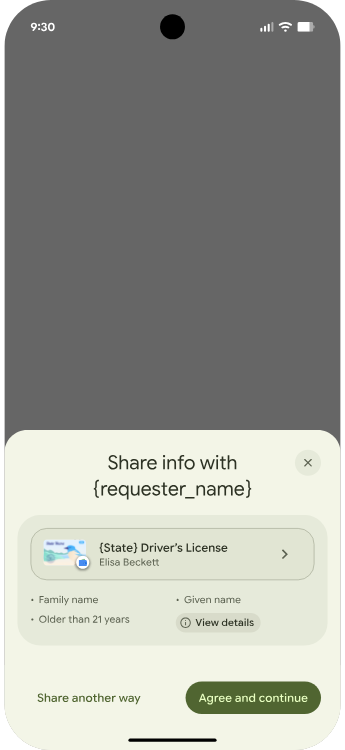
- Wyświetlanie: dostosowane elementy interfejsu są wyświetlane użytkownikowi w interfejsie selektora danych logowania.
Użyj klasy OpenId4VpRegistry, aby zarejestrować cyfrowe dane uwierzytelniające, ponieważ obsługuje ona formaty mdoc i SD-JWT. Weryfikatorzy będą wysyłać żądania OpenID4VP, aby poprosić o te dane uwierzytelniające.
Metody wystawiania danych uwierzytelniających
Wystawianie danych uwierzytelniających można aktywować na 2 sposoby:
- Proces inicjowany przez wydawcę: użytkownik wysyła prośbę o wydanie wirtualnej karty debetowej z aplikacji lub witryny wydawcy. Na przykład witryna może oferować użytkownikom opcję „Dodaj paszport do portfela”. Wydawca wywołuje interfejs API wydawania Menedżera danych logowania, aby wysłać żądanie oferty danych logowania OpenID4VCI. Aby obsługiwać takie żądania, posiadacz musi najpierw zintegrować się z Credential Manager, aby zarejestrować swoje metadane. Credential Manager wyświetli odpowiednie opcje do wyboru przez użytkownika. Gdy użytkownik wybierze opcję posiadacza, zostanie wywołana aplikacja posiadacza i będzie można wykonać czynności niezbędne do zakończenia wydawania.
- Proces inicjowany przez posiadacza: użytkownik prosi o dodanie VDC z aplikacji posiadacza. Na przykład posiadacz może udostępnić przycisk „Dodaj paszport”. W takim przypadku posiadacz przechowuje listę obsługiwanych wydawców i metadane. Nie musi integrować się z Menedżerem danych logowania na Androidzie, aby realizować tę funkcję.