

Ce document explique comment utiliser le Gestionnaire d'identifiants pour obtenir une adresse e-mail validée par chiffrement à partir de l'appareil d'un utilisateur. Ce processus évite aux utilisateurs de votre application d'avoir à valider leur adresse e-mail à l'aide de mots de passe à usage unique (OTP) ou de liens magiques.
Ce document aborde les points suivants :
- Compatibilité avec Android
- Expérience utilisateur
- Comptes compatibles
- Implication de la délivrabilité des e-mails
- Comparaison avec Se connecter avec Google
Ce guide part du principe que vous connaissez les concepts suivants :
Compétences Android
Afficher sur GitHubRécupérer l'adresse e-mail validée
android skills add verified-emailCompatibilité avec Android
Cette fonctionnalité est compatible avec les mobiles, les tablettes et les appareils pliables équipés d'Android 9 (niveau d'API 28) ou version ultérieure. La version minimale requise des services Google Play (GMS) est la 25.49.x.
Expérience utilisateur
Les sections suivantes décrivent l'expérience utilisateur pendant le flux de validation, la nécessité d'inclure des méthodes de validation de remplacement, ainsi que l'expérience utilisateur recommandée pour différents cas d'utilisation.
Le processus de validation
Voici comment se déroule l'expérience utilisateur pour le partage d'une adresse e-mail validée :
- L'utilisateur sélectionne un champ de saisie ou appuie sur un bouton qui appelle l'API Credential Manager. Selon la conception de l'écran, vous pouvez également appeler l'API lors du chargement de l'écran de votre application.
- Une bottom sheet s'affiche, indiquant les informations qui seront partagées avec l'application. Si aucune information n'est disponible sur cet appareil, l'utilisateur voit un message d'erreur générique.
- Une fois que l'utilisateur a appuyé sur Accepter et continuer, affichez un message de réussite ou d'échec.
- Remarque : Si l'e-mail de validation que vous recevez ne correspond pas à ce que vous attendez, informez l'utilisateur de l'incohérence et demandez-lui de réessayer avec un autre identifiant ou de fournir une autre méthode de validation, par exemple via des OTP.
- (Facultatif, recommandé) Si l'utilisateur s'inscrit à votre service, vous devez l'inviter à créer une clé d'accès pour lui permettre de se connecter plus facilement par la suite.
- Remarque : Le processus de validation de l'adresse e-mail ne déclenche pas automatiquement la création d'une clé d'accès. Toutefois, nous vous recommandons vivement d'inclure les étapes de création de clés d'accès. Les clés d'accès aident les utilisateurs en leur permettant de se connecter plus facilement et de manière plus sécurisée, et éliminent le besoin d'interaction classique avec un nom d'utilisateur et un mot de passe.
Inclure des flux principaux et de remplacement
Pour garantir une expérience utilisateur simplifiée, incluez les options suivantes sur les écrans qui nécessitent une validation de l'adresse e-mail :
- Option de validation principale : champ d'adresse e-mail ou bouton permettant de déclencher le flux de l'API Credential Manager pour une validation rapide.
- Autres options de validation : un lien ou un bouton permettant aux utilisateurs de "Valider d'une autre manière" ou d'utiliser d'autres options pour saisir manuellement l'adresse e-mail en cas d'échec (par exemple, si aucune information n'est disponible sur l'appareil ou si l'adresse e-mail récupérée ne correspond pas à celle attendue). Cela devrait permettre aux utilisateurs d'essayer de valider leur identité avec un autre identifiant ou en fournissant un OTP manuel.
Cas d'utilisation
Les sections suivantes décrivent les cas d'utilisation recommandés, ainsi que l'expérience utilisateur suggérée, pour la validation de l'adresse e-mail.
S'inscrire
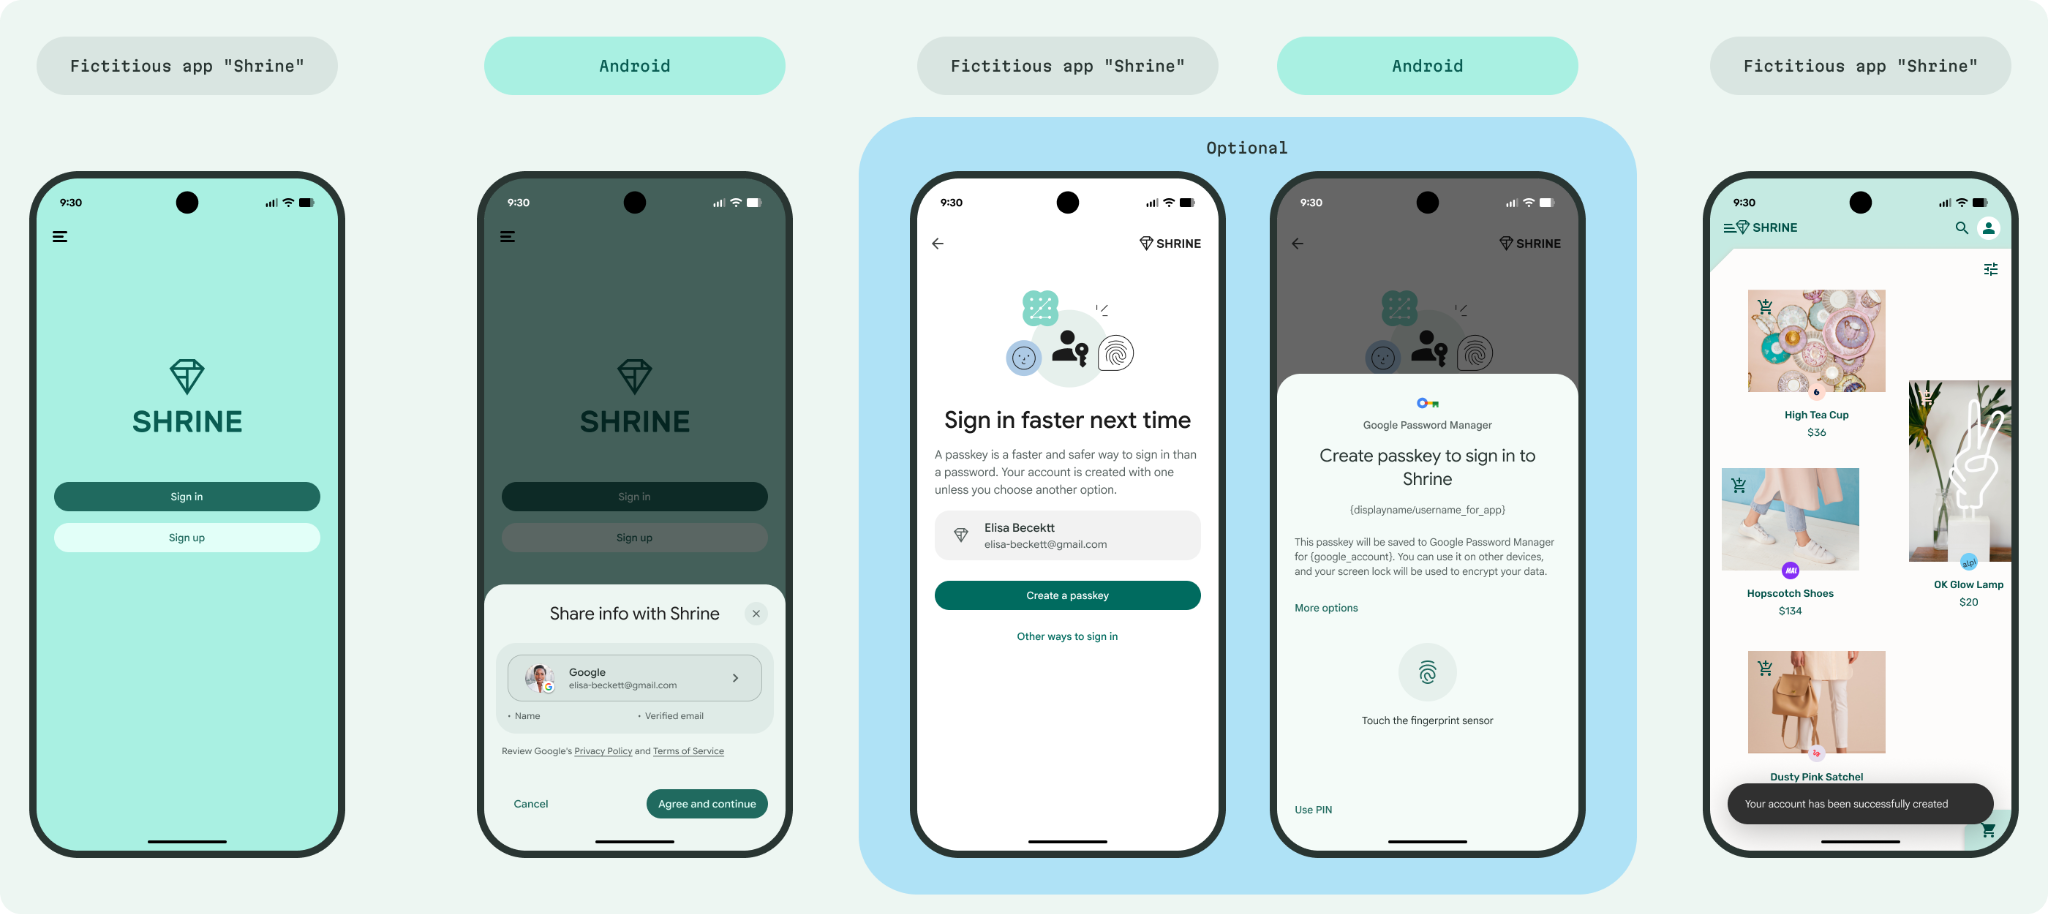
Les utilisateurs peuvent créer immédiatement un compte avec une adresse e-mail validée sans étape de validation distincte. Vous pouvez également inviter l'utilisateur à ajouter une clé d'accès. S'il choisit d'ajouter une clé d'accès, déclenchez le flux de création de clé d'accès.
Récupération de compte
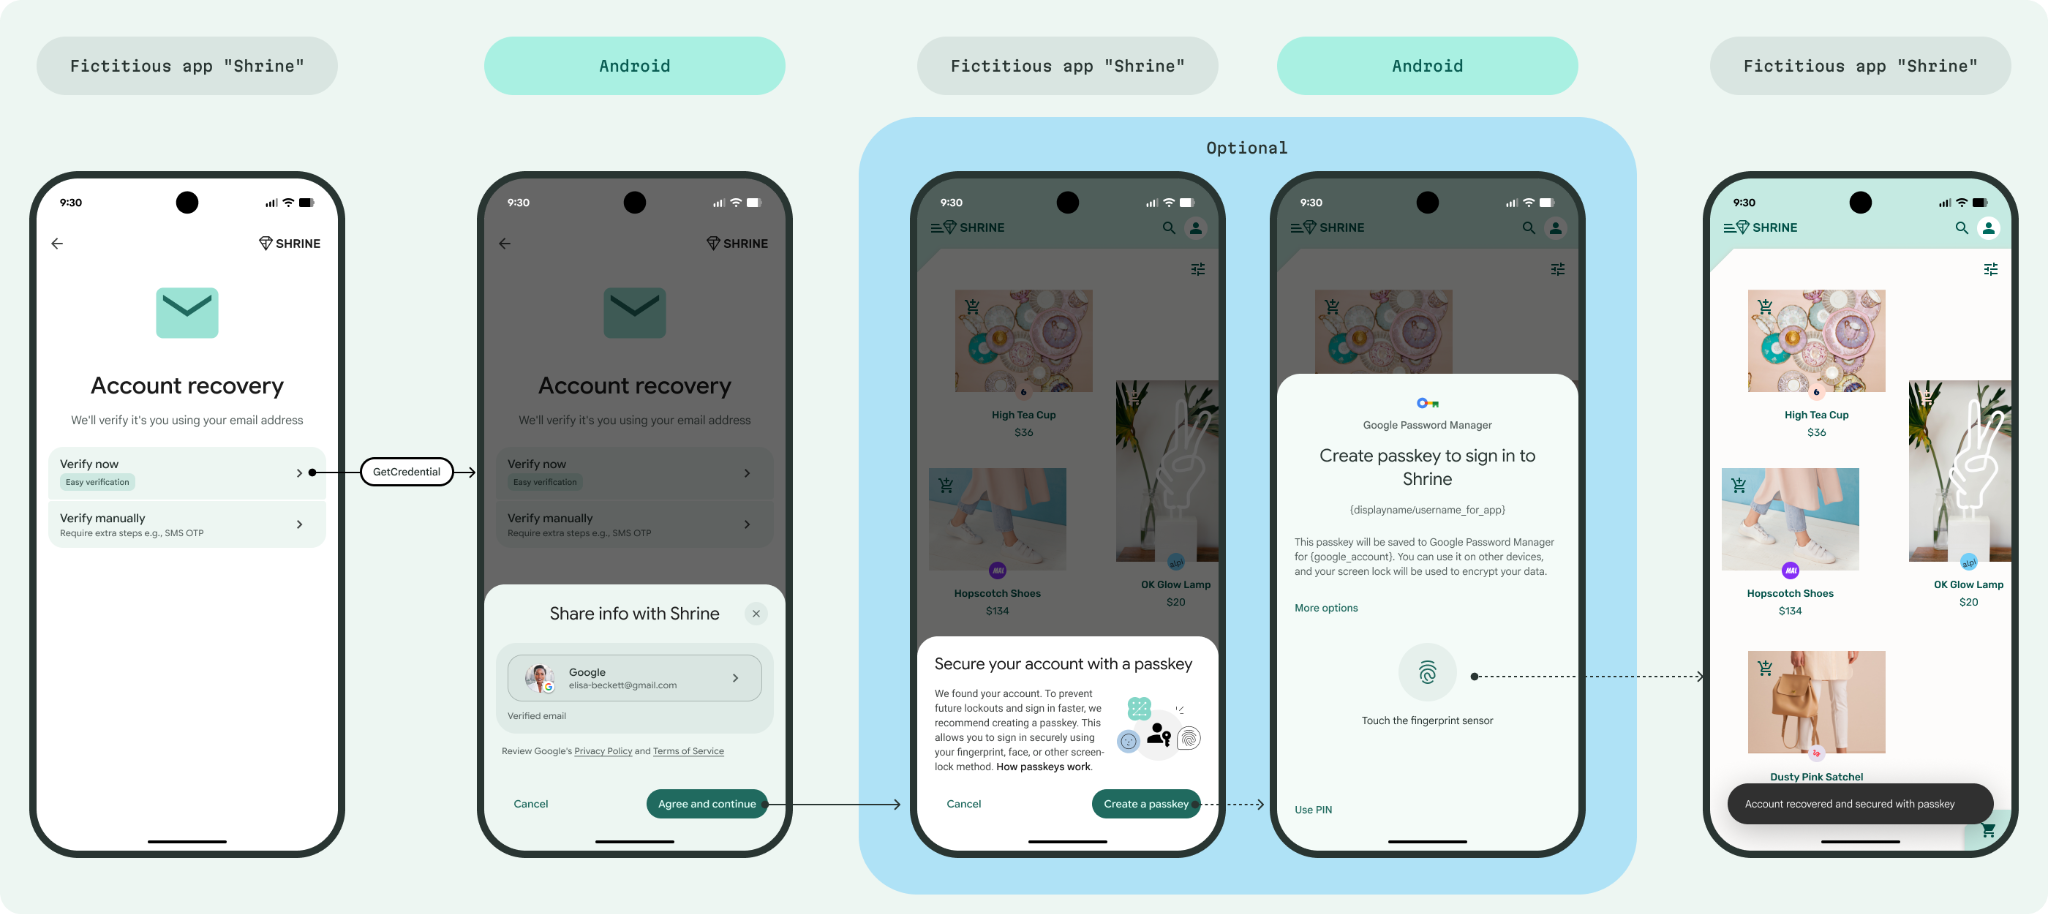
Pour éviter que les utilisateurs ne s'agacent à chercher des codes de récupération dans leur dossier de spam, permettez-leur de récupérer leur compte à l'aide de l'adresse e-mail validée stockée de manière sécurisée sur leur appareil. Suggérez-lui également de créer une clé d'accès pour une utilisation ultérieure.
Réauthentification pour les actions sensibles
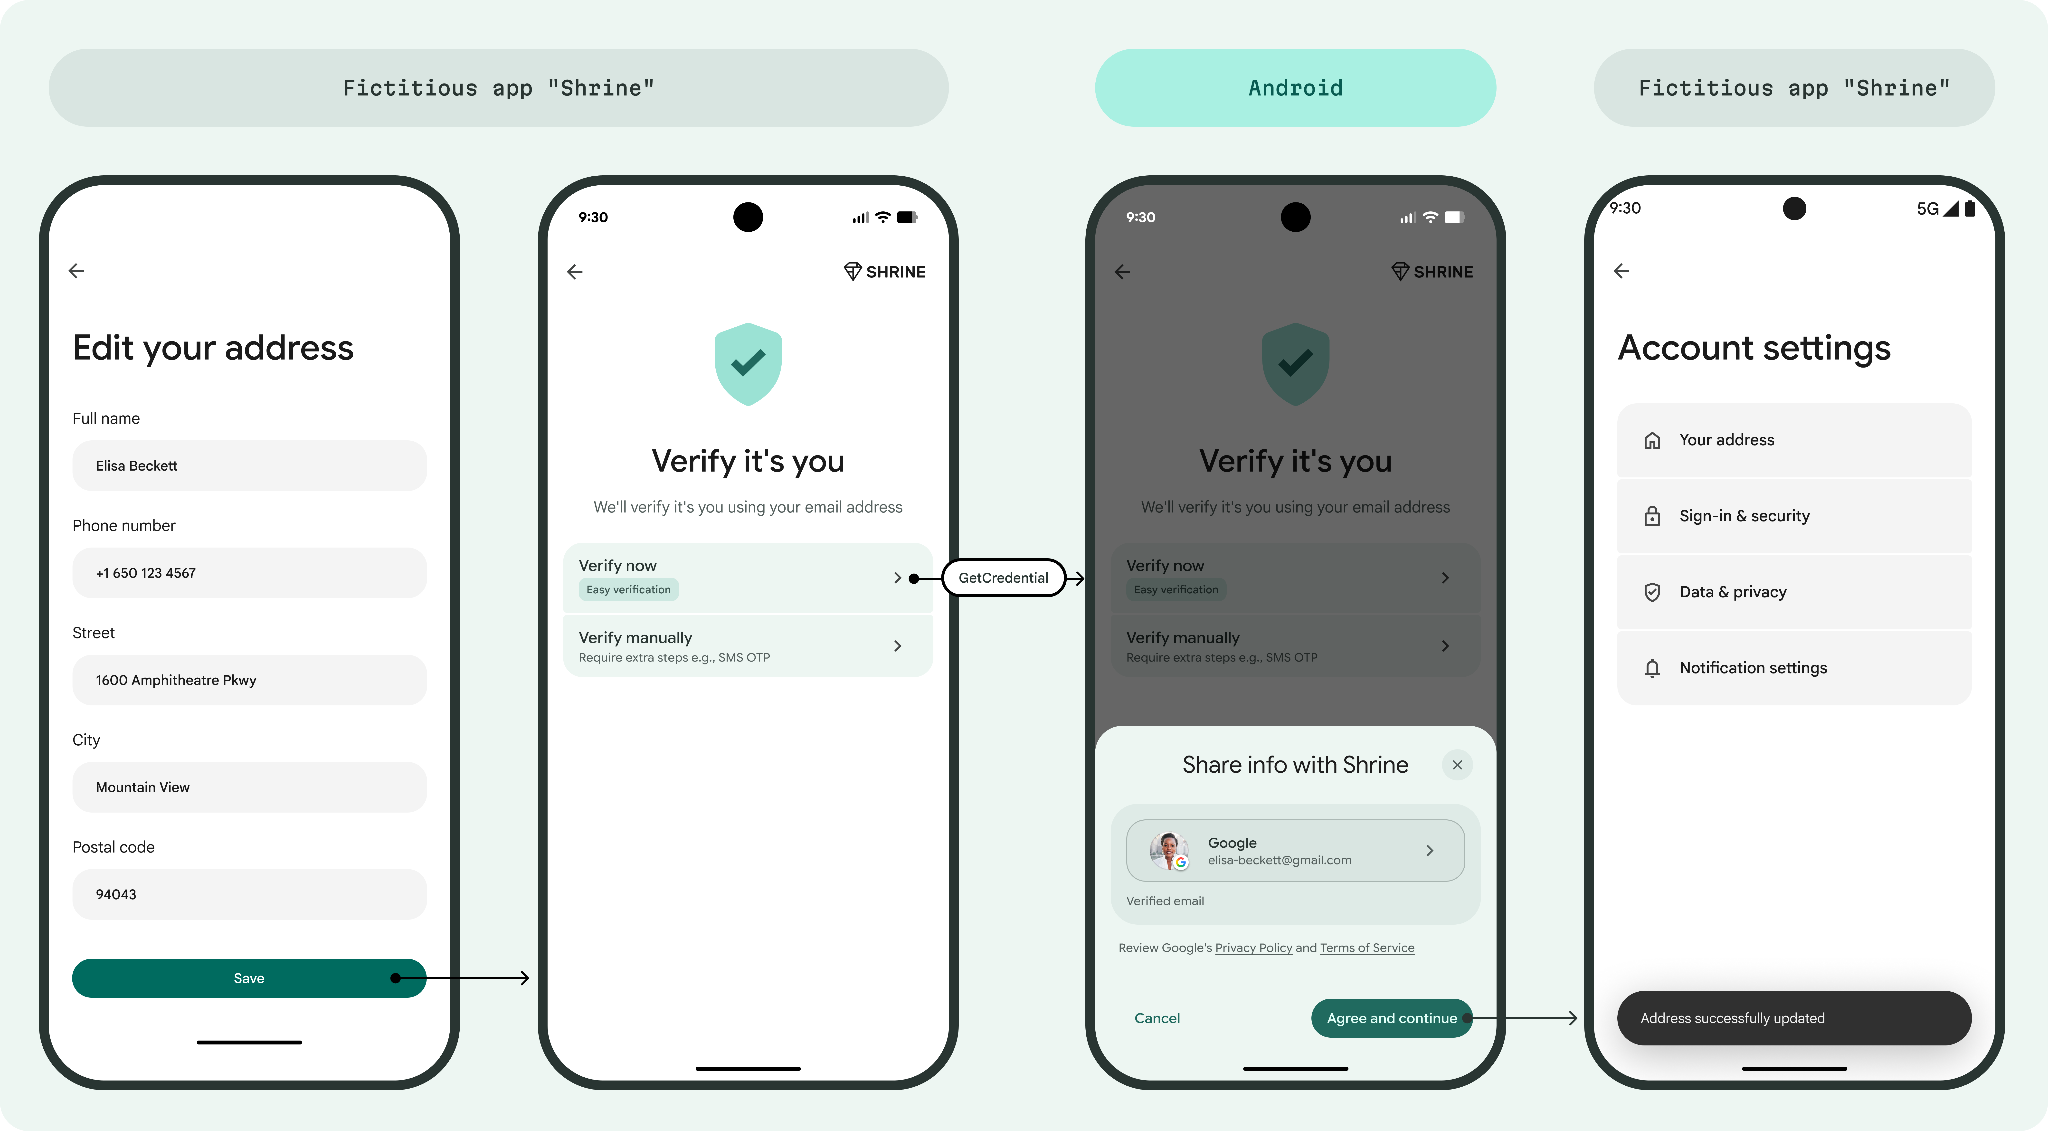
Protégez les actions utilisateur sensibles, comme la modification des paramètres ou la mise à jour des informations de profil, en exigeant une étape de réauthentification rapide.
Comptes compatibles
La validation de l'adresse e-mail via le Credential Manager n'est compatible qu'avec les comptes Google personnels. Les comptes Workspace et les comptes supervisés ne sont pas acceptés.
Un compte Google personnel peut être créé avec une adresse e-mail de n'importe quel fournisseur, pas nécessairement @gmail.com. Toutefois, Google valide ces comptes différemment :
- Pour les comptes @gmail.com : Google est la source de référence, et l'adresse e-mail est connue pour être validée.
- Pour les comptes qui ne se terminent pas par @gmail.com : Google n'est pas la source de référence pour ces adresses e-mail à long terme. Bien que Google valide l'adresse e-mail lors de la création du compte, la propriété de cette adresse peut changer au fil du temps. Par conséquent, pour les adresses autres que @gmail.com, vous devez envisager une étape de validation supplémentaire, telle que l'envoi d'un mot de passe à usage unique, pour vous assurer que l'utilisateur a toujours accès au compte de messagerie.
Pour en savoir plus sur ce qu'implique la validation, consultez Identifiants numériques.
Remarque : Outre les informations de messagerie d'un utilisateur, vous pouvez demander d'autres champs non validés, tels que le prénom, le nom, le nom et la photo de profil de son compte Google. Toutefois, seule l'adresse e-mail est validée par Google.
Pour en savoir plus sur la vérification du numéro de téléphone, consultez Valider des numéros de téléphone avec des identifiants numériques. Pour une solution Firebase, consultez Vérification du numéro de téléphone Firebase.
Validité et actualisation
Le système émet des identifiants vérifiables (VC) en fonction de l'adresse e-mail actuelle de l'utilisateur à partir des comptes Google actifs sur l'appareil. Ces identifiants sont émis à l'avance sur l'appareil, généralement lorsqu'il est inactif. Bien que ces identifiants puissent rester valides pendant plusieurs jours, le système effectue une vérification au moment du partage des identifiants pour s'assurer que le compte existe toujours, qu'il se trouve sur l'appareil et que l'adresse e-mail est valide, en donnant la priorité à l'état immédiat du compte par rapport à la période de validité des identifiants.
Pour garantir l'authenticité, une signature de liaison de clé (kb) est générée au moment du partage, en intégrant le nonce.
Si un appareil est hors connexion ou si le compte est supprimé, le processus échoue au lieu de fournir un VC expiré ou un VC pour un compte Google inactif.
Délivrabilité des e-mails
Bien que ce processus confirme la légitimité du compte, il ne garantit pas la distribution dans la boîte de réception (par exemple, l'e-mail peut être redirigé vers le dossier de spam). Un OTP reste la méthode définitive pour confirmer la délivrabilité des e-mails.
Comparaison avec Se connecter avec Google
Bien que les solutions Digital Credentials et Se connecter avec Google fournissent toutes deux une adresse e-mail validée, les parcours utilisateur et les cas d'utilisation sont différents :
- Cas d'utilisation : le flux de validation de l'adresse e-mail de Credential Manager n'est pas exclusivement utilisé dans les cas d'utilisation d'inscription ou de connexion, mais peut être utilisé dans n'importe quel cas d'utilisation impliquant la récupération d'une adresse e-mail validée. Cela peut également inclure la récupération de compte.
- Enregistrement : le flux du Gestionnaire d'identifiants ne nécessite pas d'enregistrement Google, contrairement à la fonctionnalité Se connecter avec Google.
Compatibilité multi-plateformes : le flux du Gestionnaire d'identifiants est une solution réservée à Android.
Champs d'application : contrairement à Se connecter avec Google, qui peut utiliser OAuth 2.0 pour demander l'accès aux données utilisateur (comme Agenda ou Drive via des champs d'application), l'API Digital Credentials sert strictement à récupérer des attributs d'identité validés. Il ne peut pas être utilisé pour demander des champs d'application d'autorisation supplémentaires.
Étapes suivantes
Pour implémenter cette fonctionnalité dans votre application, consultez le guide d'implémentation.