

Questo documento descrive l'utilizzo di Gestore delle credenziali per ottenere un indirizzo email verificato tramite crittografia dal dispositivo di un utente. Questa procedura elimina la necessità per gli utenti della tua app di verificare la propria email con password monouso (OTP) o link magici.
Questo documento illustra le seguenti aree:
- Compatibilità Android
- Esperienza utente
- Account supportati
- Implicazioni della recapitabilità delle email
- Confronto con Accedi con Google
Questa guida presuppone che tu abbia familiarità con i seguenti concetti:
Compatibilità Android
Questa funzionalità è supportata su cellulari, tablet e dispositivi pieghevoli con Android 9 (livello API 28) e versioni successive. La versione minima di Google Play Services (GMS) richiesta è 25.49.x.
Esperienza utente
Le sezioni seguenti descrivono l'esperienza utente durante il flusso di verifica, la necessità di includere metodi di verifica di riserva e l'esperienza utente consigliata per vari casi d'uso.
Il flusso di verifica
L'esperienza utente per la condivisione di un'email verificata è la seguente:
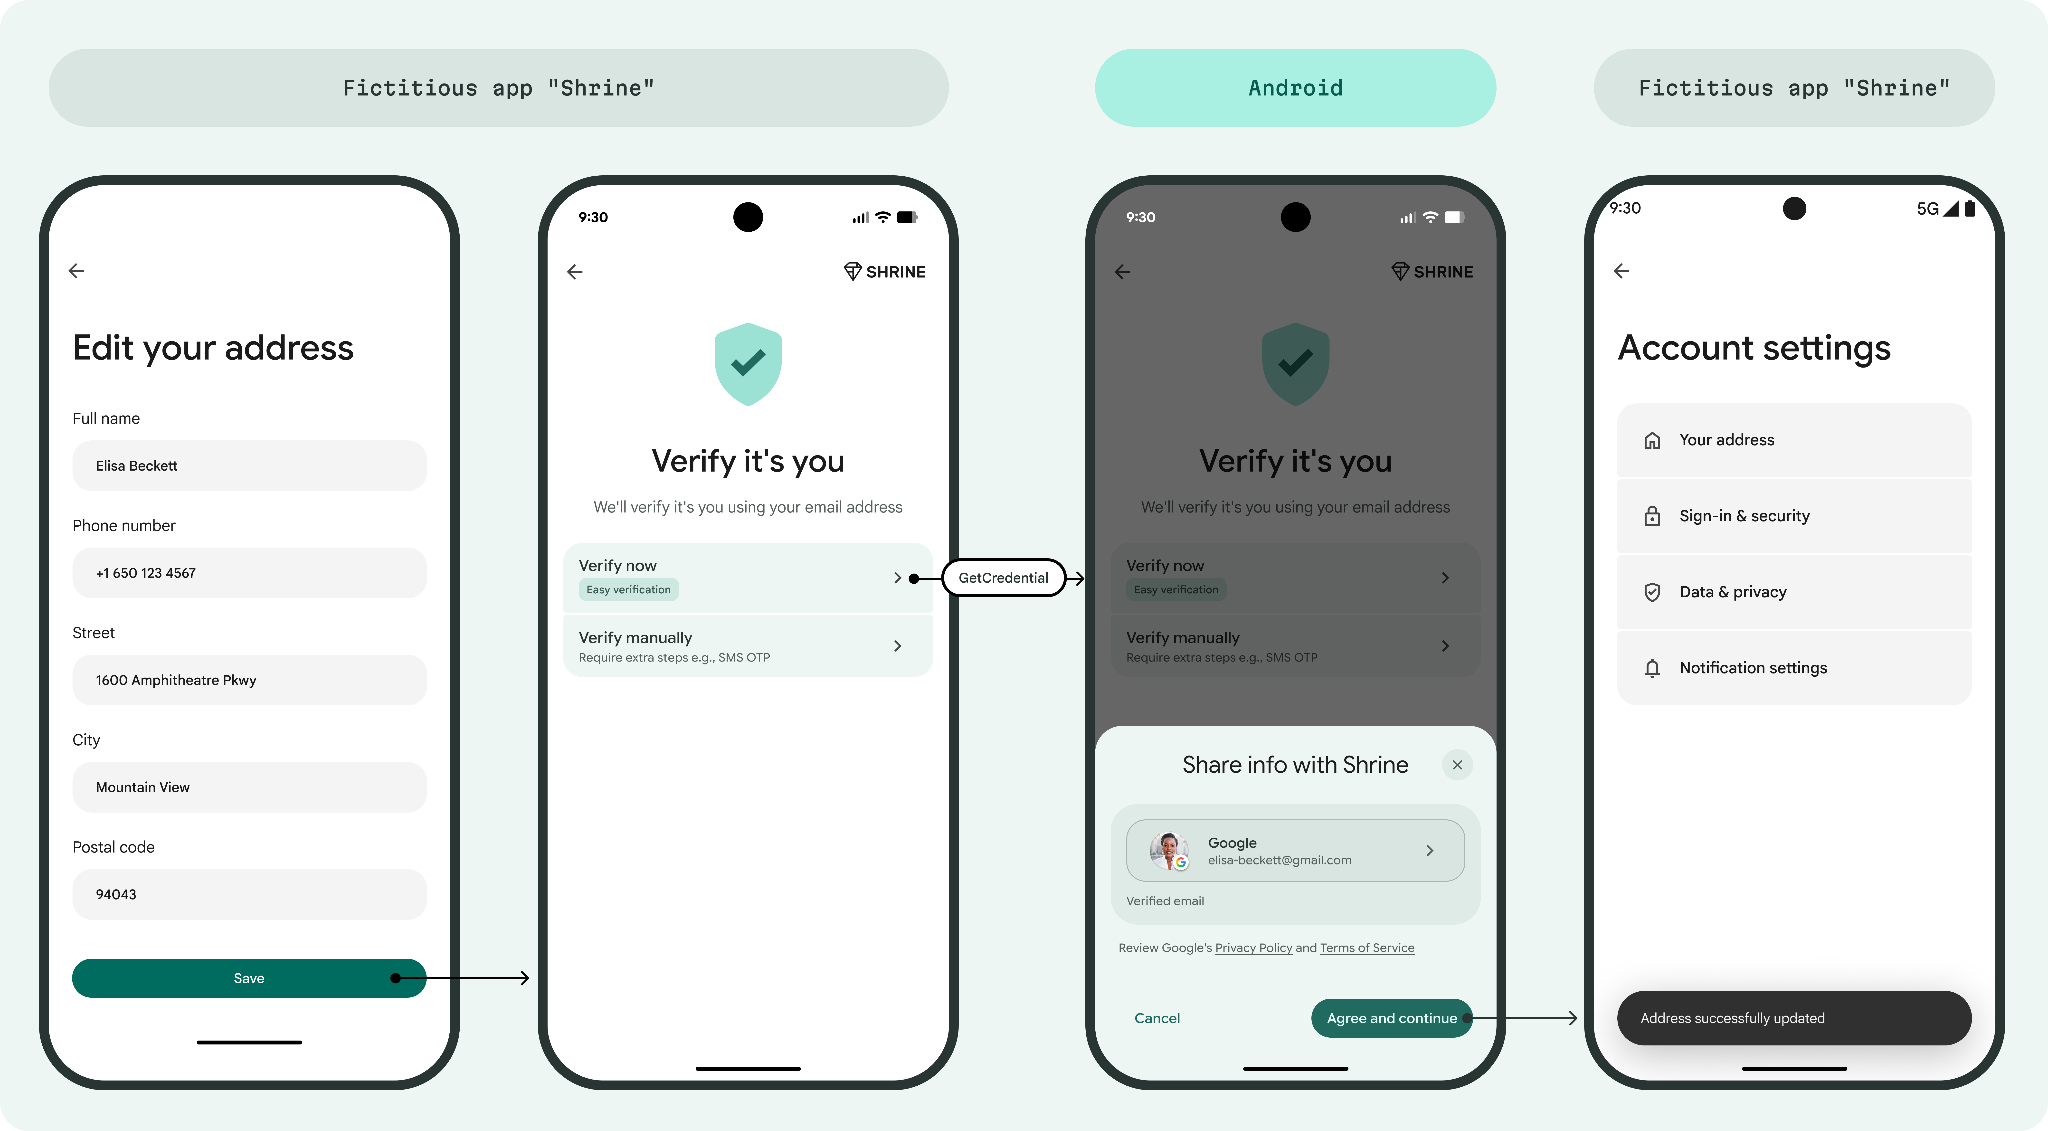
- L'utente attiva un campo di immissione o tocca un pulsante che chiama l'API Credential Manager. A seconda del design della schermata, puoi anche chiamare l'API al caricamento della schermata dell'app.
- Viene visualizzato un riquadro inferiore con le informazioni che verranno condivise con l'app. Se sul dispositivo non sono disponibili informazioni, l'utente visualizza un messaggio di errore generico.
- Dopo che l'utente tocca Accetta e continua, visualizza un messaggio di esito positivo o negativo.
- Nota: se l'email di verifica che ricevi non corrisponde a quella prevista, informa l'utente della mancata corrispondenza e chiedigli di riprovare con una credenziale diversa o di fornire un metodo di verifica alternativo, ad esempio tramite OTP.
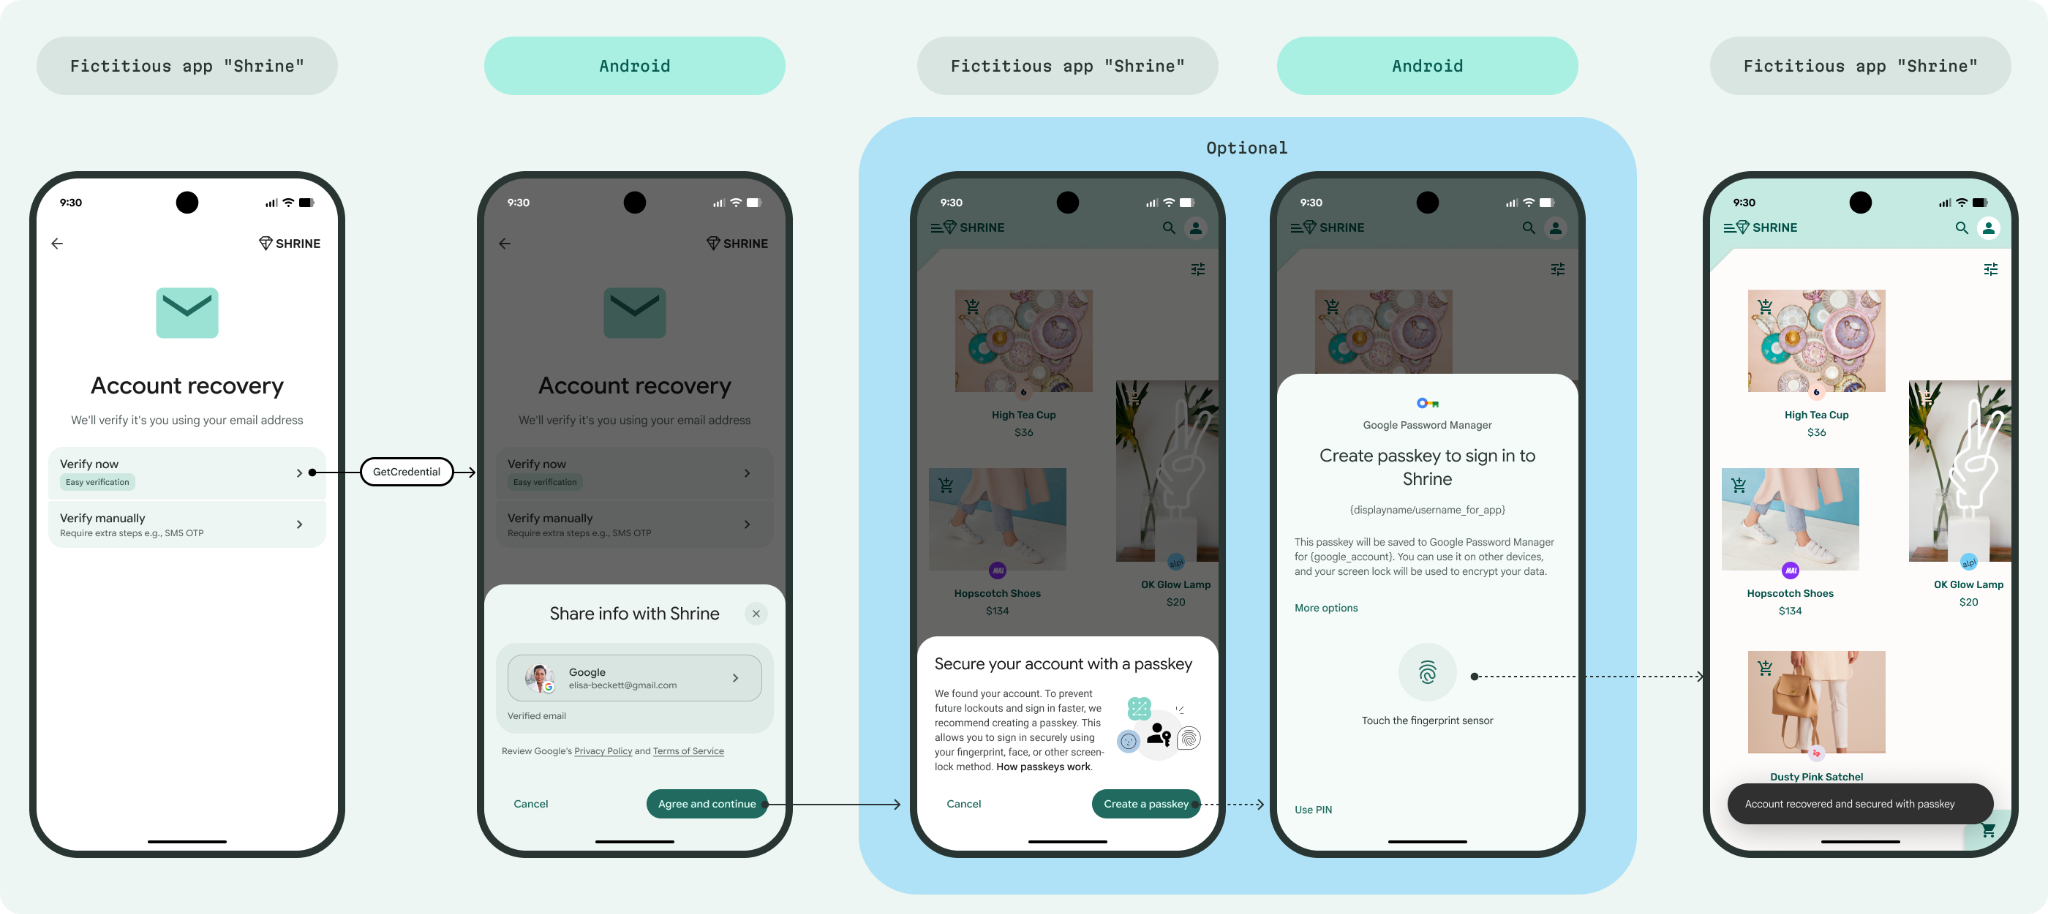
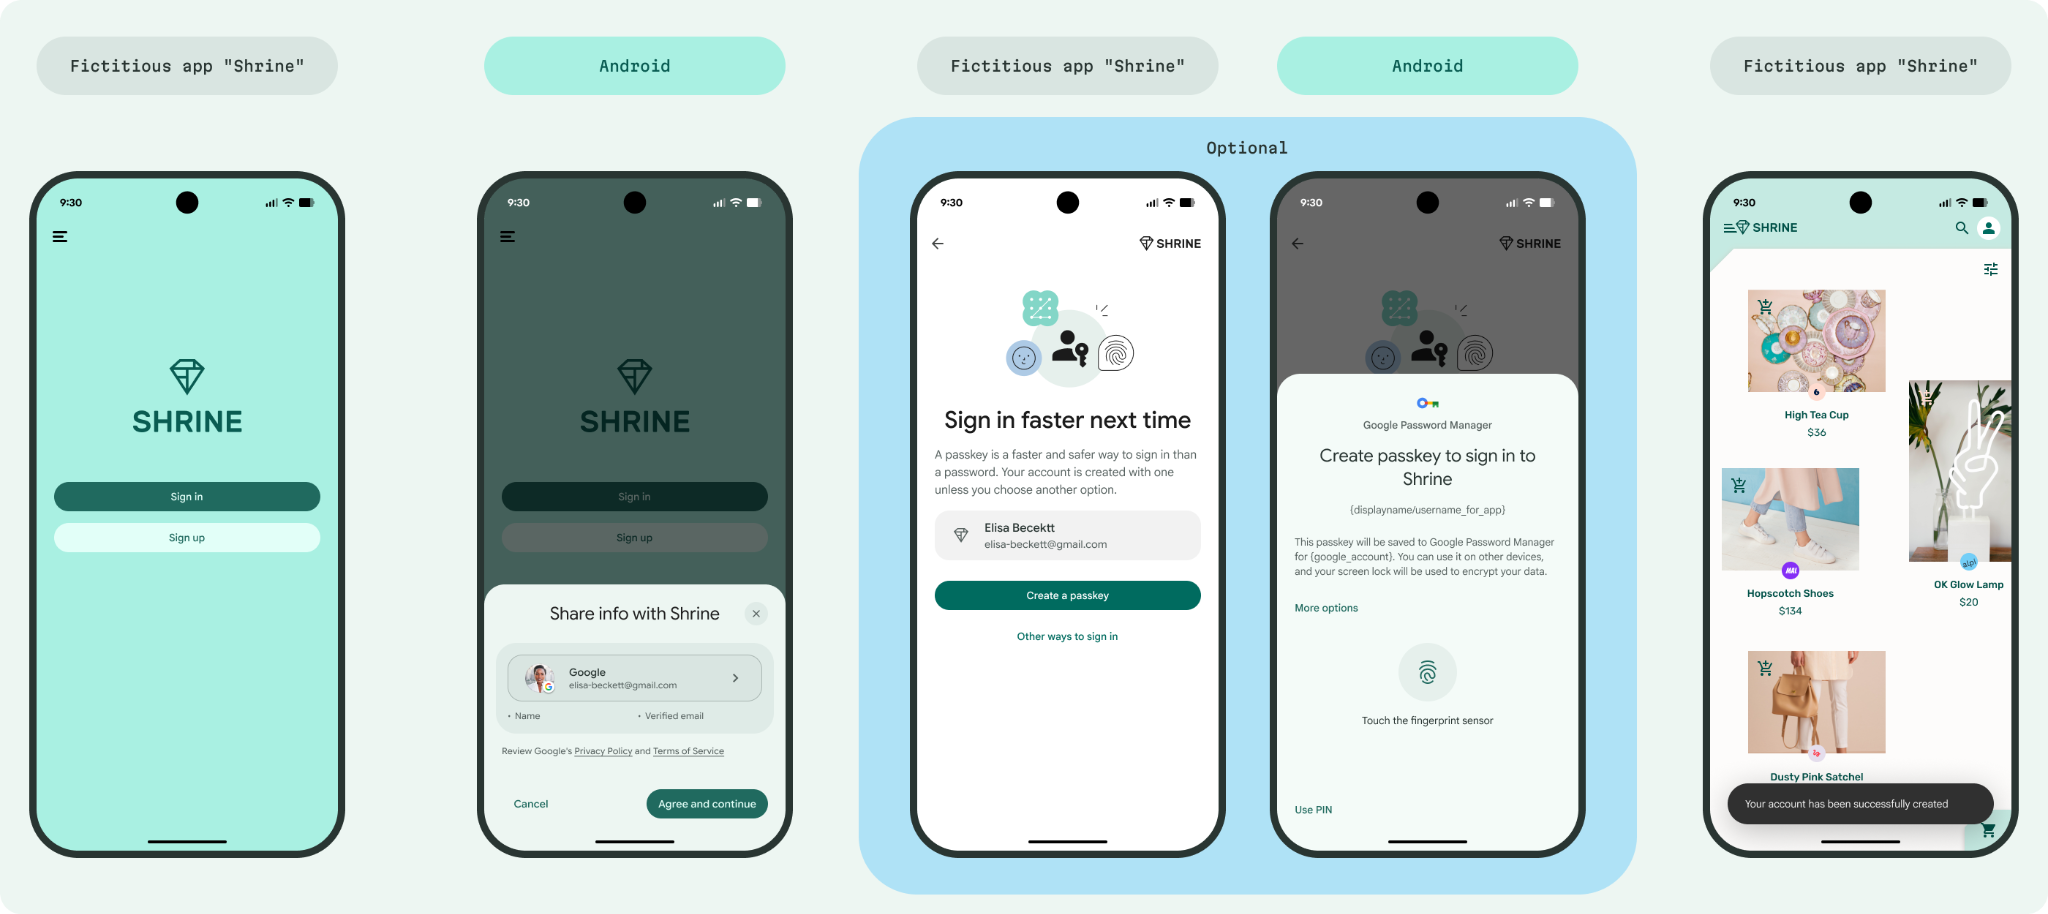
- (Facoltativo, consigliato) Se l'utente si sta registrando al tuo servizio, devi invitarlo a creare una passkey per facilitare l'accesso successivo.
- Nota: la procedura di verifica email non attiva automaticamente la creazione della passkey. Tuttavia, ti consigliamo vivamente di includere i passaggi per la creazione della passkey. Le passkey aiutano gli utenti semplificando e rendendo più sicuro l'accesso, oltre a eliminare la necessità della tradizionale interazione con nome utente e password.
Includi flussi principali e di riserva
Per garantire un'esperienza utente semplificata, includi le seguenti opzioni nelle schermate che richiedono la verifica email:
- Opzione di verifica principale: un campo email o un pulsante per attivare il flusso dell'API Credential Manager per una verifica rapida.
- Opzioni di verifica alternative: un link o un pulsante che consente agli utenti di "Verificare in un altro modo" o con "Altre opzioni" per l'inserimento manuale dell'email in caso di errori, ad esempio se non sono disponibili informazioni sul dispositivo o se l'email recuperata non corrisponde a quella prevista. In questo modo, gli utenti dovrebbero poter provare la verifica con una credenziale diversa o fornendo una OTP manuale.
Casi d'uso
Le sezioni seguenti descrivono i casi d'uso consigliati e l'esperienza utente suggerita per la verifica email.
Registrati
Gli utenti possono creare immediatamente un account con un indirizzo email verificato senza un passaggio di verifica separato. Se vuoi, chiedi all'utente di aggiungere una passkey. Se sceglie di aggiungere una passkey, attiva il flusso di creazione della passkey.
Recupero dell'account
Per eliminare la frustrazione degli utenti che cercano i codici di recupero nelle cartelle Spam, consenti loro di recuperare l'account utilizzando l'indirizzo email verificato archiviato in modo sicuro sul loro dispositivo. Inoltre, suggerisci di creare una passkey per un utilizzo futuro.
Riautenticazione per le azioni sensibili
Proteggi le azioni sensibili degli utenti, come la modifica delle impostazioni o l'aggiornamento dei dettagli del profilo, richiedendo un rapido passaggio di riautenticazione.
Account supportati
La verifica email tramite Gestore delle credenziali supporta solo la verifica degli Account Google consumer. Gli account Workspace e gli account supervisionati non sono supportati.
Un Account Google consumer può essere creato con un indirizzo email di qualsiasi provider, non necessariamente @gmail.com. Tuttavia, Google verifica questi account in modo diverso:
- Per gli account @gmail.com: Google è l'origine autorevole e l'email è nota per essere verificata.
- Per gli account non @gmail.com: Google non è la fonte autorevole per questi indirizzi email nel lungo termine. Sebbene Google verifichi l'indirizzo email al momento della creazione dell'account, la proprietà di quell'indirizzo email potrebbe cambiare nel tempo. Pertanto, per gli indirizzi non @gmail.com, dovresti prendere in considerazione un passaggio di verifica aggiuntivo, come l'invio di una OTP, per assicurarti che l'utente abbia ancora accesso all'account email.
Per saperne di più su cosa comporta la verifica, consulta Credenziali digitali.
Nota: oltre alle informazioni sull'indirizzo email di un utente, puoi richiedere altri campi non verificati, come il nome, il cognome, il nome e l'immagine del profilo dell'Account Google dell'utente. Tuttavia, solo l'indirizzo email viene verificato da Google.
Per la verifica del numero di telefono, consulta Verifica i numeri di telefono con le credenziali digitali. Per una soluzione Firebase, consulta Verifica del numero di telefono di Firebase.
Validità e aggiornamento
Il sistema emette credenziali verificabili (VC) in base all'indirizzo email corrente dell'utente dagli Account Google attivi sul dispositivo. Queste credenziali vengono emesse in anticipo sul dispositivo, in genere quando è inattivo. Anche se queste credenziali potrebbero rimanere valide per più giorni, il sistema esegue un controllo al momento della condivisione delle credenziali per assicurarsi che l'account esista ancora, sia sul dispositivo e che l'indirizzo email sia valido, dando priorità allo stato immediato dell'account rispetto alla finestra di validità delle credenziali.
Per garantire l'autenticità, al momento della condivisione viene generata una firma di associazione della chiave (kb) che incorpora il nonce.
Se un dispositivo è offline o l'account viene rimosso, la procedura non va a buon fine anziché fornire un VC scaduto o un VC per un Account Google non attivo.
Recapitabilità delle email
Sebbene la procedura confermi la legittimità dell'account, non garantisce il recapito nella posta in arrivo (ad esempio, l'email potrebbe essere deviata nella cartella Spam). Un OTP rimane il metodo definitivo per confermare la recapitabilità delle email.
Confronto con Accedi con Google
Sebbene entrambe le soluzioni Credenziali digitali e Accedi con Google forniscano un'email verificata, i flussi utente e i casi d'uso sono diversi:
- Casi d'uso: il flusso di verifica email di Gestore delle credenziali non viene utilizzato esclusivamente nei casi d'uso di registrazione o accesso, ma può essere utilizzato in qualsiasi caso d'uso che prevede il recupero di un'email verificata. Ciò potrebbe includere anche il recupero dell'account.
- Registrazione: il flusso di Gestore delle credenziali non richiede la registrazione a Google, a differenza di Accedi con Google.
Supporto della piattaforma: il flusso di Gestore delle credenziali è una soluzione solo per Android.
Ambiti: a differenza di Accedi con Google, che può utilizzare OAuth 2.0 per richiedere l'accesso ai dati utente (ad esempio Calendar o Drive tramite gli ambiti), l'API Digital Credentials serve esclusivamente per recuperare gli attributi di identità verificati. Non può essere utilizzato per richiedere ambiti di autorizzazione aggiuntivi.
Passaggi successivi
Per implementare questa funzionalità nella tua app, consulta la guida all'implementazione.