

Utilizza l'API Verifica del numero di telefono per recuperare un numero di telefono verificato in modo resistente al phishing dall'operatore di telefonia mobile di un utente. Si tratta di un metodo di verifica più rapido, sicuro ed economico che non si basa su password monouso (OTP) inviate tramite SMS.
Panoramica
La verifica telefonica tradizionale si basa in gran parte su password monouso (OTP) basate su SMS. La verifica tramite SMS causa problemi agli utenti e ritardi nella consegna. Inoltre, è vulnerabile allo scambio o all'intercettazione della SIM e comporta costi di telecomunicazione significativi.
L'API di verifica del numero di telefono di Android risolve questi problemi sfruttando le credenziali digitali. Anziché inviare un SMS, l'app richiede un token digitale direttamente tramite Gestore delle credenziali di Android. Dopo che l'utente ha acconsentito alla condivisione di questo token, il backend dell'app lo scambia con un aggregatore di rete mobile o un operatore di telefonia mobile per recuperare il numero di telefono verificato.
Flusso di recupero del numero di telefono verificato
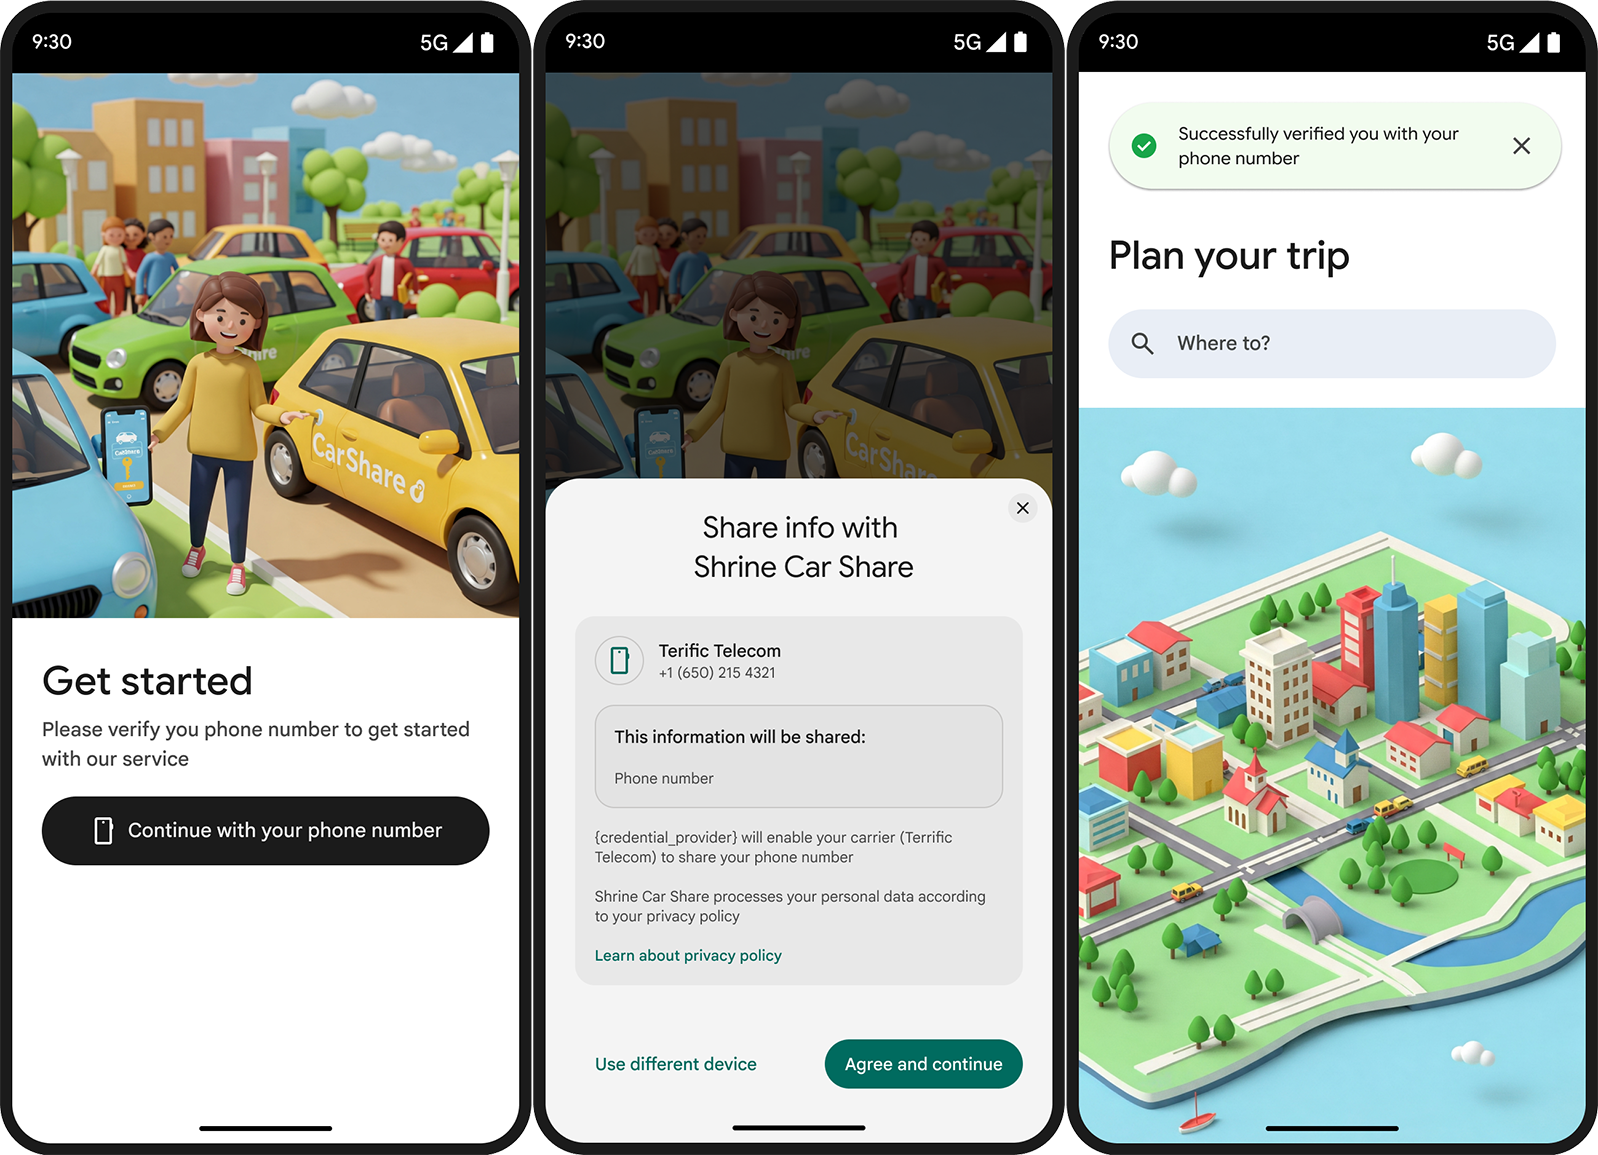
Per recuperare un numero di telefono verificato, segui questi passaggi:
- La tua app invia una richiesta all'API Digital Credentials per un numero di telefono.
- Viene visualizzato il riquadro inferiore di Gestore delle credenziali per confermare la condivisione del numero di telefono.
- L'API recupera un token TS.43 criptato dall'operatore dell'utente autenticando la scheda SIM.
- Gestore delle credenziali condivide il token con la tua app. L'app invia il token al server dell'app, che lo scambia con un endpoint di un aggregatore o di un operatore di telefonia mobile. In questo caso, vengono applicati anche i costi di telefonia.
- L'aggregatore o l'operatore restituisce il numero di telefono verificato alla tua app.
Vantaggi principali
Questa API offre molti vantaggi:
- Costi di verifica ridotti: paghi solo per le verifiche che arrivano alla tua app, riducendo i costi di invio.
- Esperienza utente più sicura e semplificata: gli utenti approvano la richiesta del riquadro inferiore di sistema con un solo tocco, anziché visualizzare le OTP via SMS al di fuori dell'app. In questo modo si elimina anche il rischio di phishing via SMS.
- Tassi di conversione più elevati: i ritardi e i problemi di invio degli SMS sono i principali fattori di abbandono. La verifica diretta dell'operatore evita completamente il transito degli SMS, con conseguenti percentuali di completamento più elevate.
- Verifica dell'identità: verifica la SIM/eSIM fisica effettiva attiva sul dispositivo Android, assicurando che l'identità sia collegata direttamente a un abbonamento attivo con l'operatore.
Sicurezza e privacy
La funzionalità di verifica telefonica di Android si basa su standard aperti e sulla sicurezza della crittografia hardware.
Standard di sicurezza principali:
- Standard GSMA TS.43: protocollo standardizzato dell'operatore per l'asserzione dell'identità e la generazione di token.
- SD-JWT VC (Selective Disclosure JWT Verifiable Credential): garantisce l'integrità delle credenziali a prova di manomissione e la divulgazione selettiva dei dati.
- Protocollo OpenID4VP: specifica standard di settore per la richiesta di credenziali verificabili.
Nonce crittografico e associazioni di chiavi
Ogni richiesta di verifica include un nonce generato dal server e una firma di associazione della chiave. Questi elementi impediscono attacchi di replay, manomissioni di tipo person-in-the-middle (PiTM) e spoofing delle credenziali.
Crittografia end-to-end
Android Telephony cripta il token TS.43 restituito all'app client. Solo l'aggregatore autorizzato o l'endpoint dell'operatore di telefonia mobile può decriptarlo, il che garantisce che il sistema non esponga le credenziali utente non elaborate durante il transito.
Consenso dell'utente trasparente
Android presenta un riquadro inferiore di Gestore delle credenziali che informa l'utente esattamente su quali informazioni sull'identità vengono condivise prima che i dati vengano trasmessi all'app.
Passaggi successivi
Per implementare questa funzionalità nella tua app, consulta la guida all'implementazione.