

En este documento, se describe cómo usar el Administrador de credenciales para obtener una dirección de correo electrónico verificada criptográficamente desde el dispositivo de un usuario. Este proceso elimina la necesidad de que los usuarios de tu app verifiquen su correo electrónico con contraseñas de un solo uso (OTP) o vínculos mágicos.
En este documento, se explican las siguientes áreas:
- Compatibilidad con Android
- Experiencia del usuario
- Cuentas compatibles
- Implicación de la capacidad de entrega de correos electrónicos
- Comparación con Acceder con Google
En esta guía, se supone que conoces los siguientes conceptos:
Compatibilidad con Android
Esta función es compatible con dispositivos móviles, tablets y dispositivos plegables que ejecutan Android 9 (nivel de API 28) y versiones posteriores. La versión mínima de los Servicios de Google Play (GMS) que se requiere es la 25.49.x.
Experiencia del usuario
En las siguientes secciones, se describe la experiencia del usuario durante el flujo de verificación, la necesidad de incluir métodos de verificación de resguardo y la experiencia del usuario recomendada para varios casos de uso.
El flujo de verificación
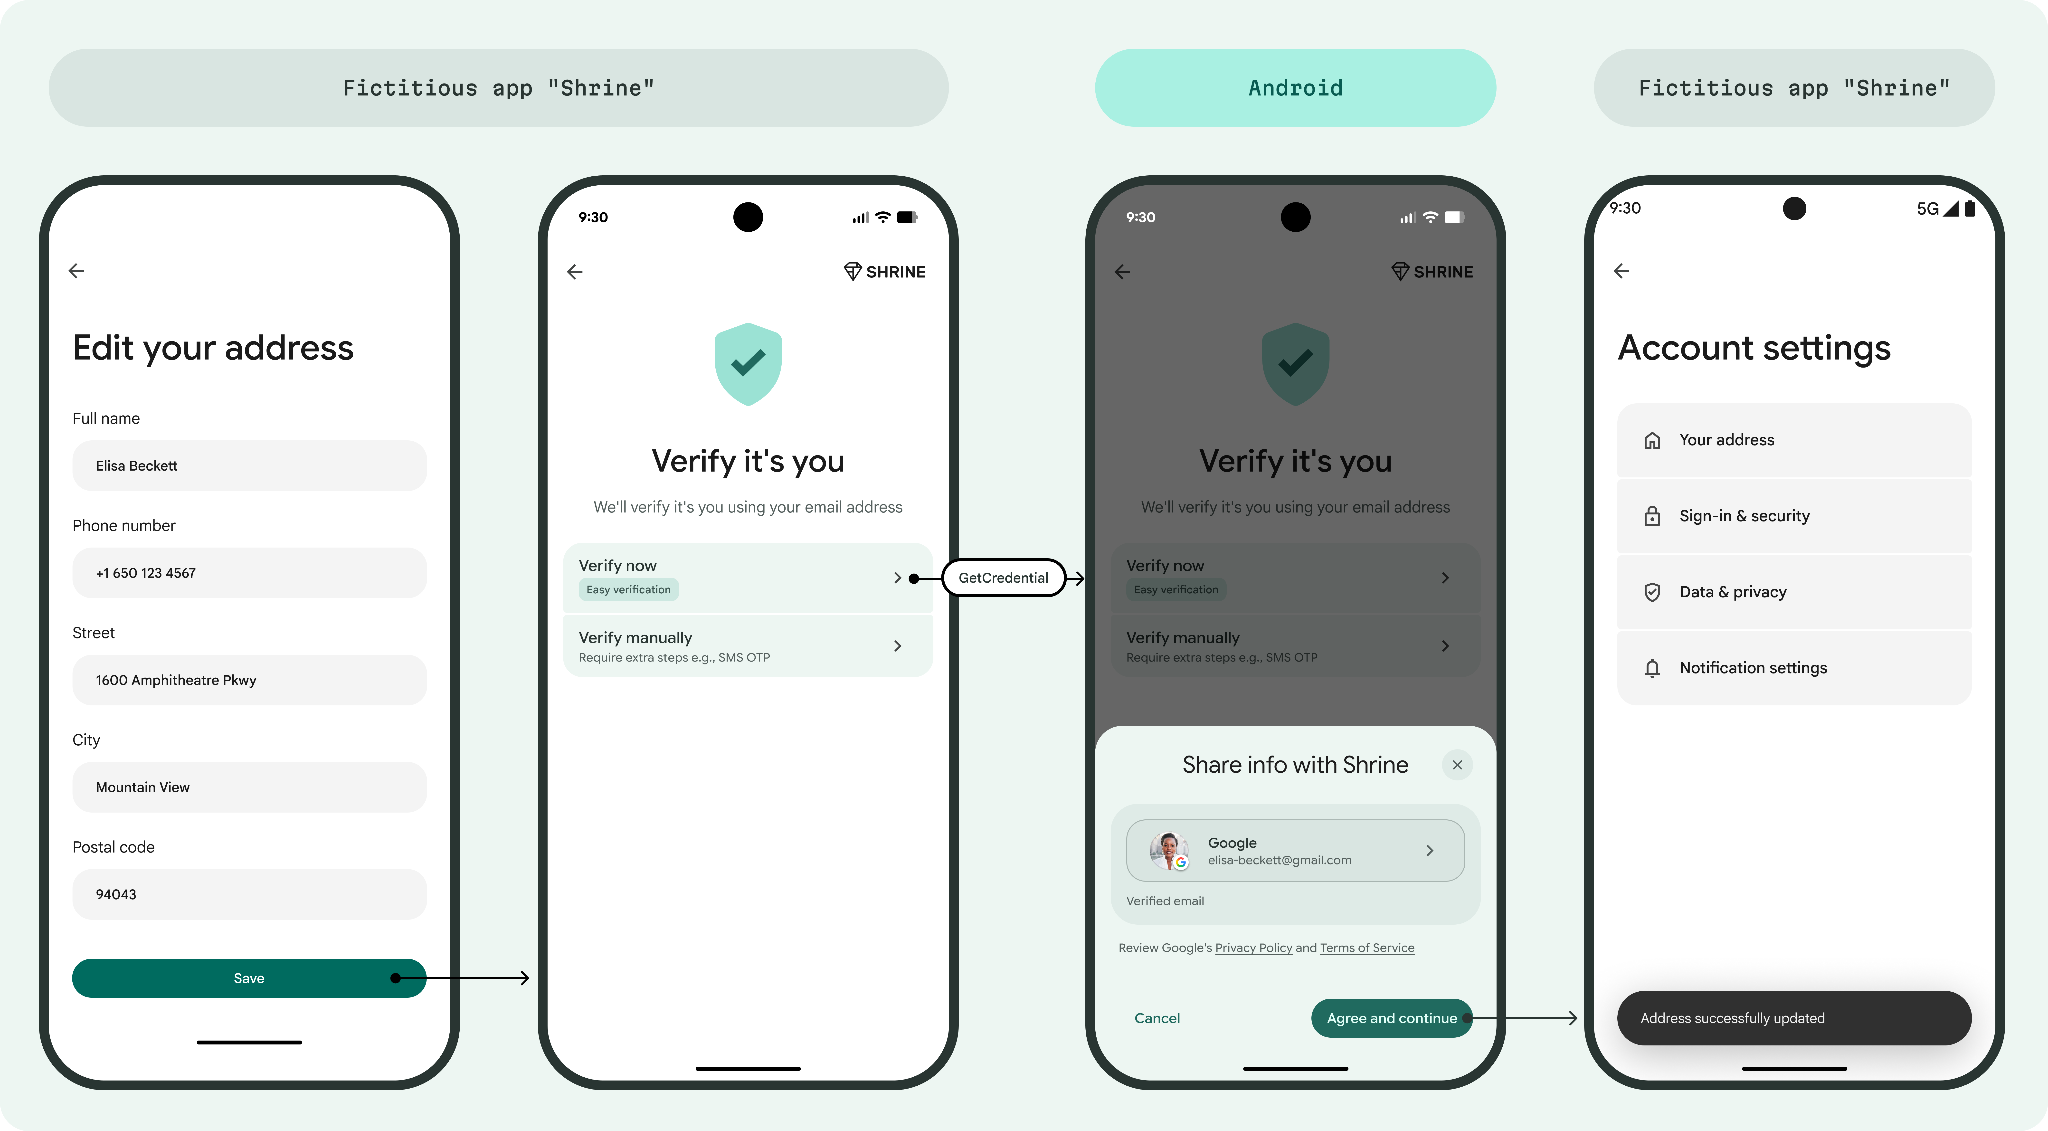
La experiencia del usuario para compartir un correo electrónico verificado es la siguiente:
- El usuario se enfoca en un campo de entrada o presiona un botón que llama a la API de Credential Manager. Según el diseño de la pantalla, también puedes llamar a la API cuando se cargue la pantalla de tu app.
- Aparecerá una hoja inferior con la información que se compartirá con la app. Si no hay información disponible en ese dispositivo, el usuario verá un mensaje de error genérico.
- Después de que el usuario presione Aceptar y continuar, muestra un mensaje de éxito o error.
- Nota: Si el mensaje de verificación que recibes no coincide con lo que esperas, informa al usuario sobre la discrepancia y pídele que vuelva a intentarlo con una credencial diferente o que proporcione un método de verificación alternativo, como a través de OTP.
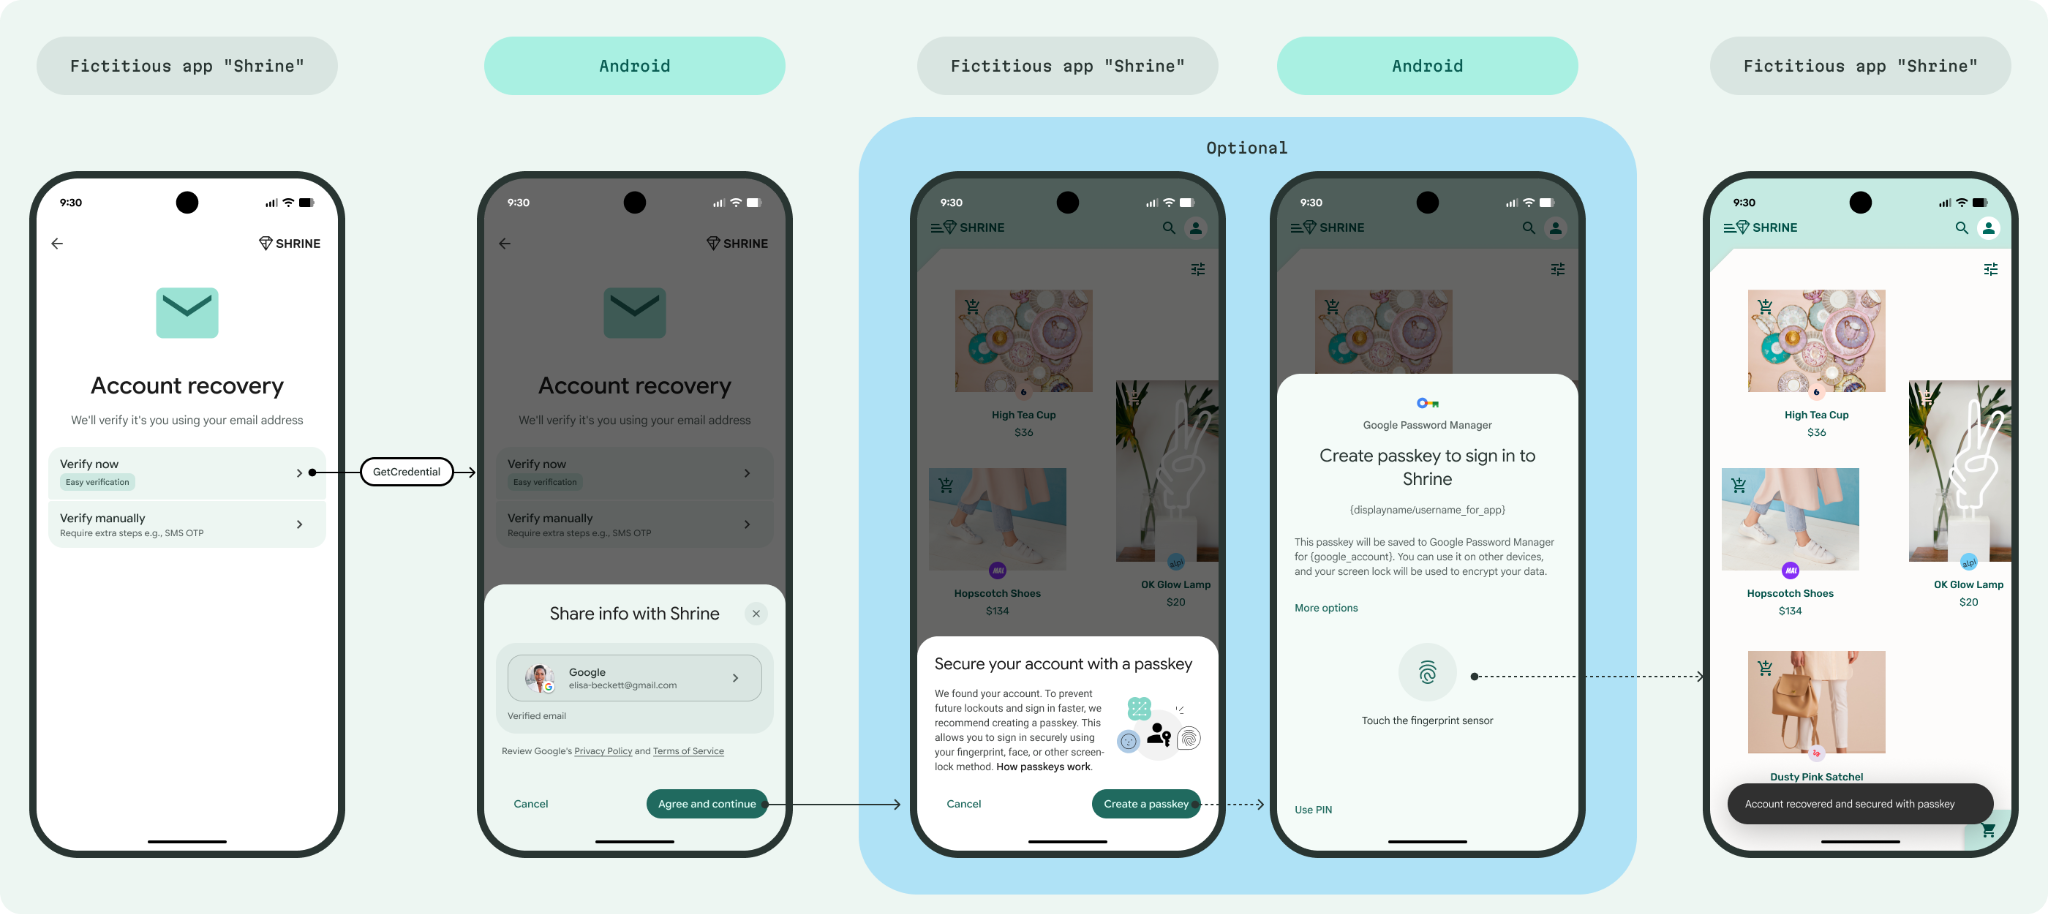
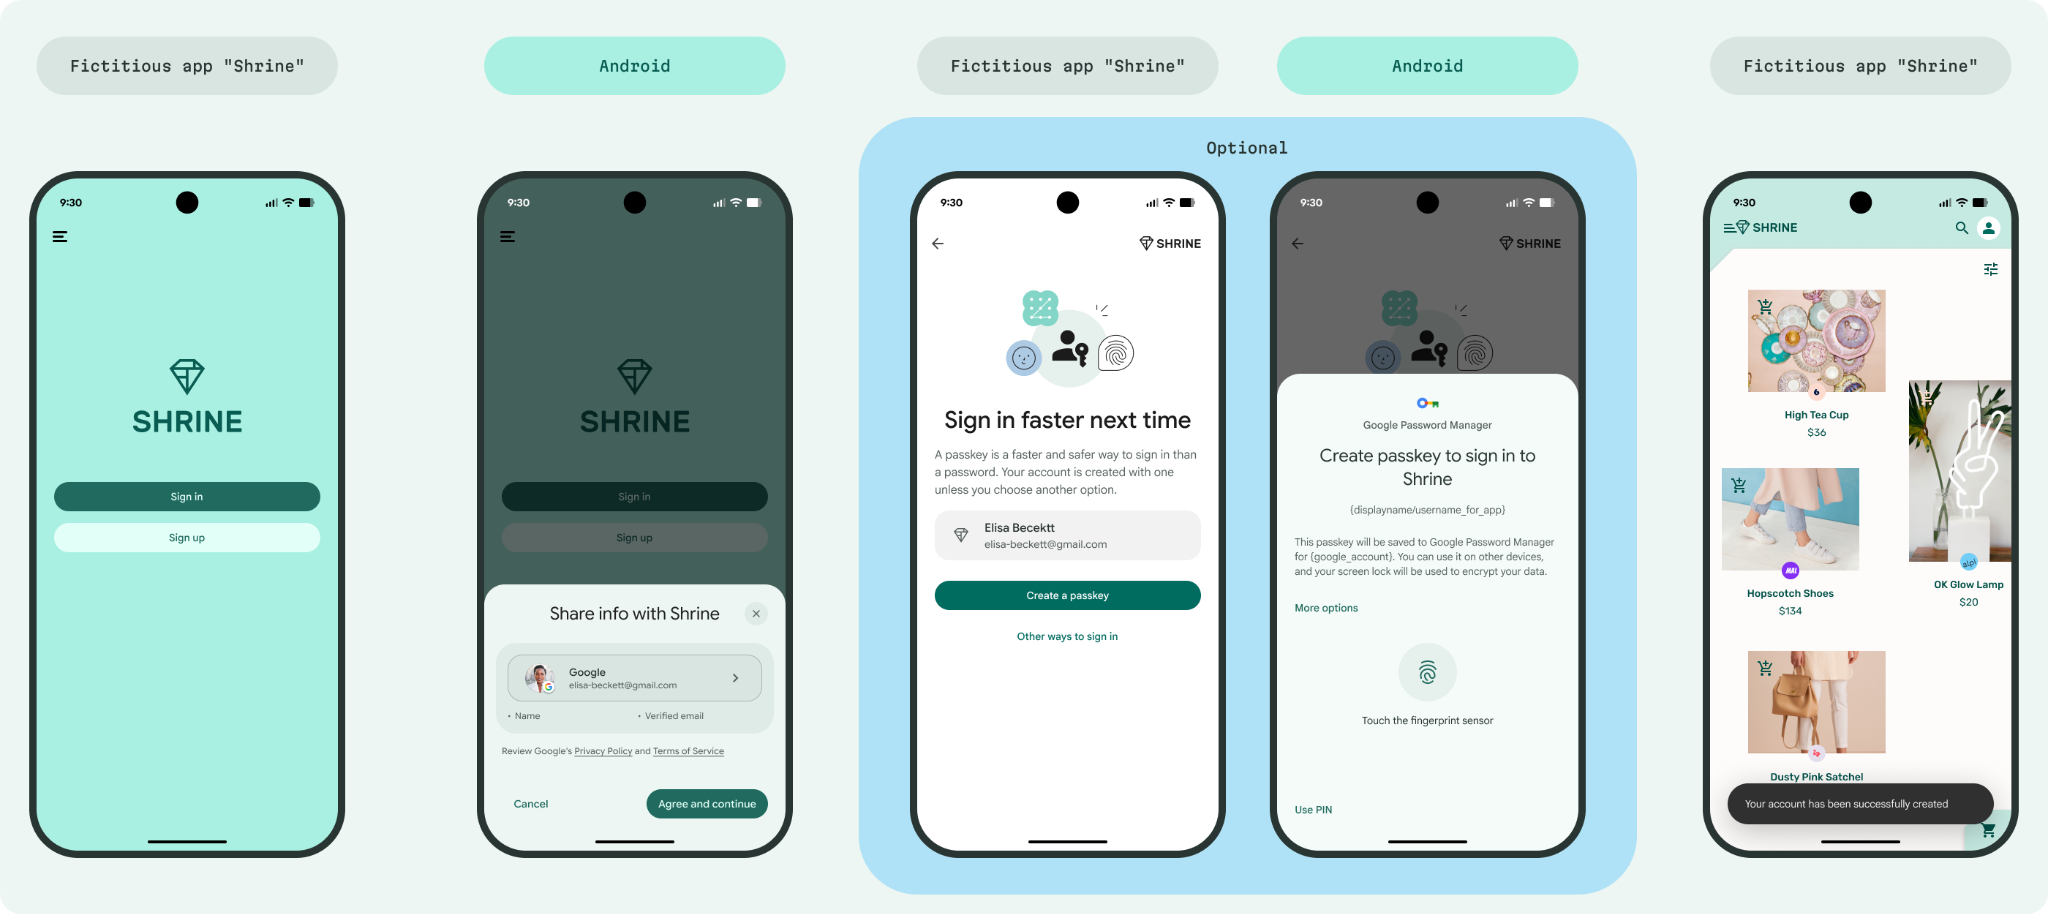
- (Opcional, recomendado) Si el usuario se registra en tu servicio, debes pedirle que cree una llave de acceso para que pueda acceder más fácilmente en el futuro.
- Nota: El proceso de verificación por correo electrónico no activa automáticamente la creación de llaves de acceso. Sin embargo, se recomienda incluir los pasos para crear una llave de acceso. Las llaves de acceso ayudan a los usuarios, ya que les facilitan el acceso y lo hacen más seguro, y eliminan la necesidad de la interacción convencional con el nombre de usuario y la contraseña.
Incluye flujos principales y de resguardo
Para garantizar una experiencia del usuario optimizada, incluye las siguientes opciones en las pantallas que requieran verificación por correo electrónico:
- Opción de verificación principal: Un campo de correo electrónico o un botón para activar el flujo de la API de Credential Manager para una verificación rápida.
- Opciones de verificación alternativas: Un vínculo o botón para que los usuarios "verifiquen de otra manera" o con "otras opciones" para ingresar el correo electrónico de forma manual en caso de fallas, como que no haya información disponible en el dispositivo o que no coincida el correo electrónico recuperado con el esperado. Esto debería permitir que los usuarios intenten la verificación con una credencial diferente o proporcionando una OTP manual.
Casos de uso
En las siguientes secciones, se describen los casos de uso recomendados, así como la experiencia del usuario sugerida, para la verificación por correo electrónico.
Registrarse
Los usuarios pueden crear de inmediato una cuenta con un correo electrónico verificado sin un paso de verificación independiente. De manera opcional, solicita al usuario que agregue una llave de acceso. Si opta por agregar una llave de acceso, activa el flujo de creación de llaves de acceso.
Recuperación de la cuenta
Para eliminar la frustración de los usuarios que buscan códigos de recuperación en sus carpetas de spam, permíteles recuperar su cuenta con el correo electrónico verificado que se almacena de forma segura en su dispositivo. Además, sugiérele que cree una llave de acceso para usarla en el futuro.
Reautenticación para acciones sensibles
Protege las acciones sensibles de los usuarios, como cambiar la configuración o actualizar los detalles del perfil, con un paso rápido de reautenticación.
Cuentas compatibles
La verificación por correo electrónico a través de Credential Manager solo admite la verificación de Cuentas de Google personales. No se admiten las cuentas de Workspace ni las cuentas supervisadas.
Se puede crear una Cuenta de Google personal con una dirección de correo electrónico de cualquier proveedor, no necesariamente @gmail.com. Sin embargo, Google verifica estas cuentas de manera diferente:
- Para las cuentas @gmail.com, Google es la fuente autorizada y se sabe que el correo electrónico está verificado.
- Para las cuentas que no son de @gmail.com, Google no es la fuente autorizada de estas direcciones de correo electrónico a largo plazo. Si bien Google verifica el correo electrónico cuando se crea la cuenta, la propiedad de esa dirección de correo electrónico puede cambiar con el tiempo. Por lo tanto, para las direcciones que no sean @gmail.com, debes considerar un paso de verificación adicional, como enviar una OTP, para asegurarte de que el usuario aún tenga acceso a la cuenta de correo electrónico.
Para obtener más información sobre lo que implica la verificación, consulta Credenciales digitales.
Nota: Además de la información del correo electrónico de un usuario, puedes solicitar otros campos no verificados, como el nombre, el apellido, el nombre completo y la foto de perfil de su Cuenta de Google. Sin embargo, Google solo verifica el correo electrónico.
Para la verificación del número de teléfono, consulta Verifica números de teléfono con credenciales digitales. Para obtener una solución de Firebase, consulta Verificación del número de teléfono de Firebase.
Validez y actualidad
El sistema emite credenciales verificables (VC) según el correo electrónico actual del usuario de las Cuentas de Google activas en el dispositivo. Estas credenciales se emiten para el dispositivo con anticipación, por lo general, mientras el dispositivo está inactivo. Si bien estas credenciales pueden seguir siendo válidas durante varios días, el sistema realiza una verificación en el momento de compartir las credenciales para garantizar que la cuenta aún exista, esté en el dispositivo y que la dirección de correo electrónico sea válida, lo que prioriza el estado inmediato de la cuenta por sobre el período de validez de la credencial.
Para garantizar la autenticidad, se genera una firma de vinculación de claves (kb) en el momento de compartir, que incorpora el nonce.
Si un dispositivo está sin conexión o se quita la cuenta, el proceso falla en lugar de proporcionar un VC vencido o un VC para una Cuenta de Google inactiva.
Capacidad de entrega de correos electrónicos
Si bien el proceso confirma la legitimidad de la cuenta, no garantiza la entrega en la bandeja de entrada (por ejemplo, el correo electrónico podría desviarse a la carpeta de spam). Una OTP sigue siendo el método definitivo para confirmar la capacidad de entrega de correos electrónicos.
Comparación con Acceder con Google
Si bien las soluciones de credenciales digitales y Acceder con Google proporcionan un correo electrónico verificado, los flujos de usuarios y los casos de uso son diferentes:
- Casos de uso: El flujo de verificación por correo electrónico del Administrador de credenciales no se usa exclusivamente en los casos de uso de registro o acceso, sino que se puede usar en cualquier caso de uso que implique la recuperación de un correo electrónico verificado. Esto también podría incluir la recuperación de la cuenta.
- Registro: El flujo de Credential Manager no requiere el registro de Google, a diferencia de Acceder con Google.
Compatibilidad con plataformas: El flujo de Credential Manager es una solución exclusiva para Android.
Permisos: A diferencia de Acceder con Google, que puede usar OAuth 2.0 para solicitar acceso a los datos del usuario (como el Calendario o Drive a través de permisos), la API de Digital Credentials se usa estrictamente para recuperar atributos de identidad verificados. No se puede usar para solicitar permisos de autorización adicionales.
Próximos pasos
Para implementar esta función en tu app, consulta la guía de implementación.