

Usa la API de verificación del número de teléfono para recuperar un número de teléfono verificado de forma resistente al phishing del operador de telefonía celular de un usuario. Es un método de verificación más rápido, seguro y rentable que no depende de contraseñas de un solo uso (OTP) enviadas por SMS.
Descripción general
La verificación telefónica tradicional se basa en gran medida en contraseñas de un solo uso (OTP) basadas en SMS. La verificación por SMS genera fricción para los usuarios y demoras en la entrega. También es vulnerable al intercambio de SIM o a la interceptación, y genera tarifas de telecomunicaciones significativas.
La API de verificación de números de teléfono de Android resuelve estos desafíos aprovechando las credenciales digitales. En lugar de enviar un SMS, la app solicita un token digital directamente a través del Administrador de credenciales de Android. Después de que el usuario dé su consentimiento para compartir este token, el backend de la app lo intercambia con un agregador de telefonía celular o un operador de telefonía celular para recuperar el número de teléfono verificado.
Flujo de recuperación del número de teléfono verificado
Sigue estos pasos para recuperar un número de teléfono verificado:
- Tu app realiza una solicitud a la API de Digital Credentials para obtener un número de teléfono.
- Aparecerá la hoja inferior de Credential Manager para confirmar que se compartió el número de teléfono.
- La API recupera un token TS.43 encriptado del operador del usuario autenticando la tarjeta SIM.
- Credential Manager comparte el token con tu app, que lo envía a tu servidor de apps, que, a su vez, lo intercambia con un extremo de operador de telefonía celular o agregador. En este momento, también se aplicarían los cargos de telefonía.
- El agregador o el operador devuelve el número de teléfono verificado a tu app.
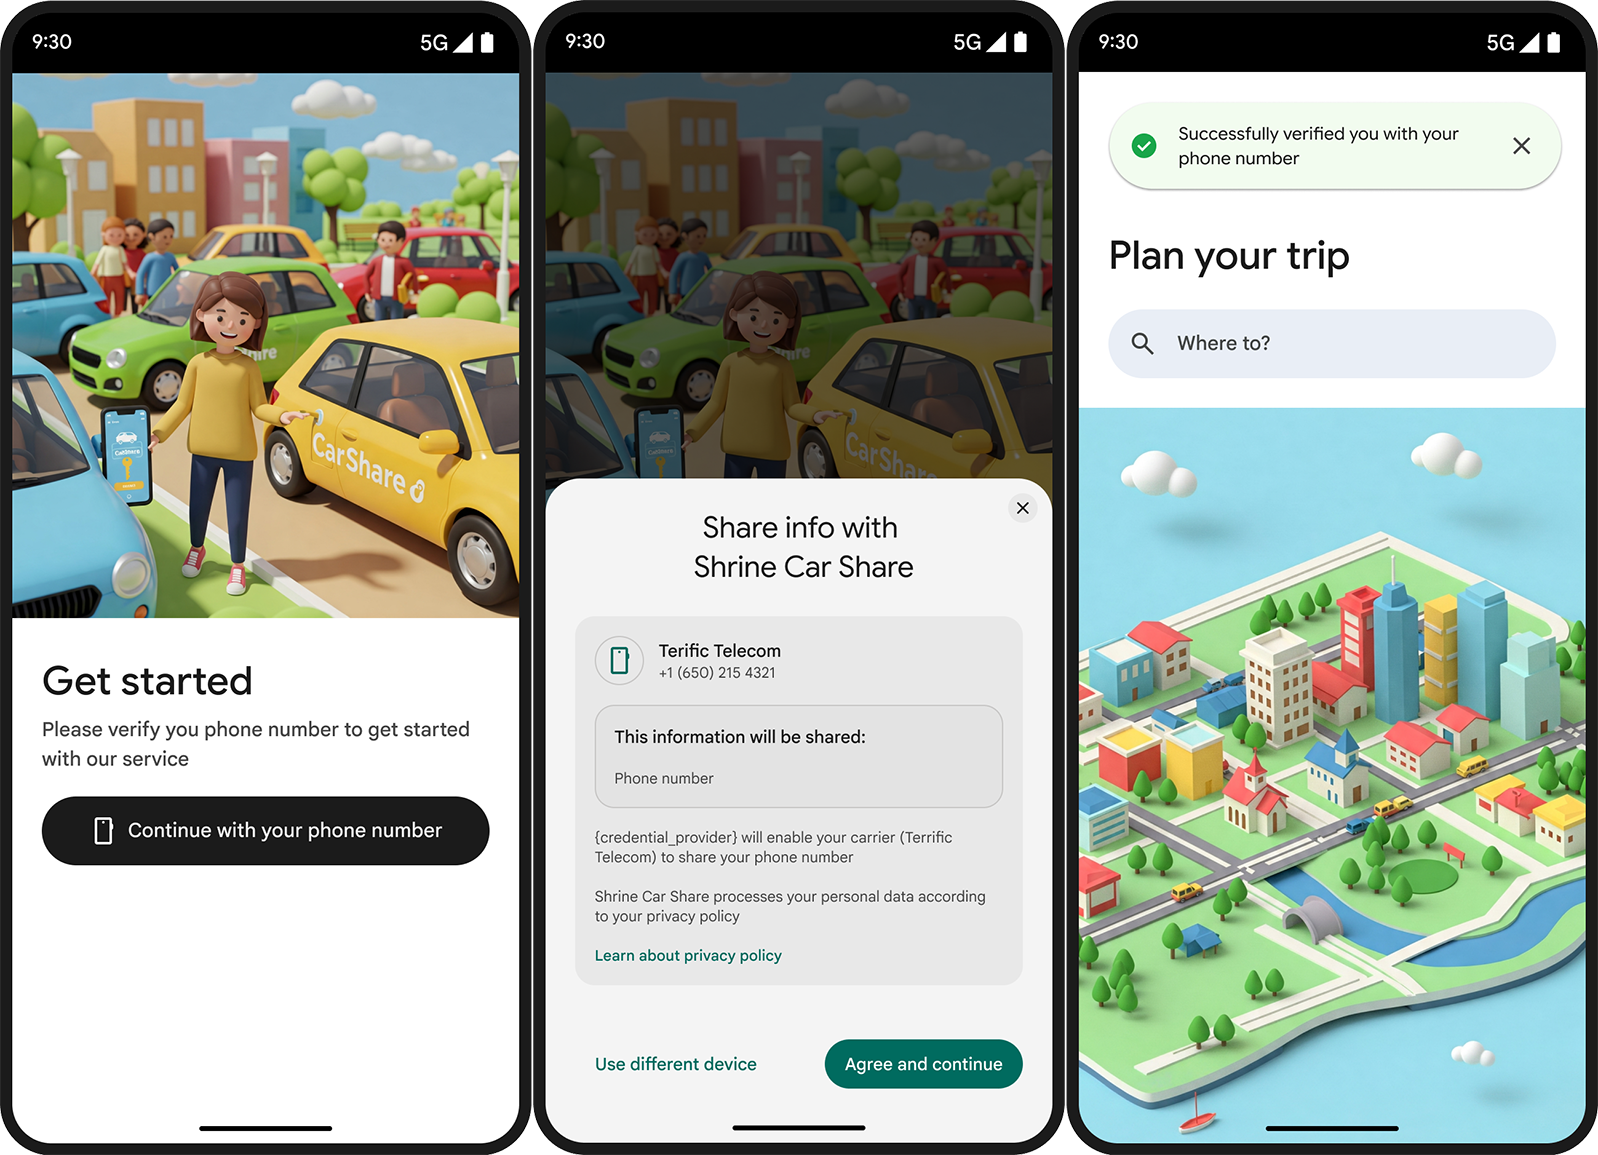
Ventajas clave
Esta API ofrece muchos beneficios:
- Costos de verificación reducidos: Solo pagas por las verificaciones que llegan a tu app, lo que reduce los costos de entrega.
- Experiencia del usuario más segura y optimizada: Los usuarios aprueban el mensaje de la hoja inferior del sistema con un solo toque en lugar de ver las OTP por SMS fuera de la app. Esto también elimina la posibilidad de phishing por SMS.
- Porcentajes de conversiones más altos: Los errores y retrasos en el envío de SMS son los principales factores que provocan el abandono. La verificación directa del operador evita por completo el tránsito de SMS, lo que genera porcentajes de respuesta más altos.
- Garantía de identidad: Verifica la SIM o eSIM física real activa en el dispositivo con Android, lo que garantiza que la identidad esté vinculada directamente a una suscripción activa del operador.
Seguridad y privacidad
La función de verificación telefónica de Android se basa en estándares abiertos y seguridad criptográfica respaldada por hardware.
Estándares de seguridad clave:
- Estándar GSMA TS.43: Es el protocolo estandarizado del operador para la aserción de identidad y la generación de tokens.
- SD-JWT VC (credencial verificable de JWT de divulgación selectiva): Garantiza la integridad de las credenciales a prueba de manipulaciones y la divulgación selectiva de datos.
- Protocolo OpenID4VP: Es la especificación estándar de la industria para solicitar credenciales verificables.
Vinculaciones de claves y nonce criptográficos
Cada solicitud de verificación incluye un nonce generado por el servidor y una firma de vinculación de claves. Estos elementos evitan los ataques de repetición, la manipulación de intermediarios (PiTM) y la falsificación de credenciales.
Encriptación de extremo a extremo
La telefonía de Android encripta el token TS.43 que se devuelve a la app cliente. Solo el agregador autorizado o el extremo del operador de telefonía celular pueden desencriptarlo, lo que garantiza que el sistema no exponga las credenciales sin procesar del usuario durante el tránsito.
Consentimiento transparente del usuario
Android presenta una hoja inferior del Administrador de credenciales que informa al usuario exactamente qué información de identidad se comparte antes de que se transmitan datos a la app.
Próximos pasos
Para implementar esta función en tu app, consulta la guía de implementación.