

Google खाते को किसी दूसरे खाते से लिंक करने की सुविधा की मदद से, Google खाता मालिक आपकी सेवाओं से तुरंत, आसानी से, और सुरक्षित तरीके से कनेक्ट कर सकते हैं. साथ ही, Google के साथ डेटा शेयर कर सकते हैं.
लिंक किए गए खाते से साइन-इन करने की सुविधा, उन उपयोगकर्ताओं के लिए Google खाते से एक टैप में साइन-इन करने की सुविधा चालू करती है जिनका Google खाता आपकी सेवा से पहले से लिंक है. इससे उपयोगकर्ताओं को बेहतर अनुभव मिलता है, क्योंकि वे अपना उपयोगकर्ता नाम और पासवर्ड फिर से डाले बिना, एक क्लिक में साइन इन कर सकते हैं. इससे, आपकी सेवा पर उपयोगकर्ताओं के डुप्लीकेट खाते बनाने की संभावना भी कम हो जाती है.
ज़रूरी शर्तें
लिंक किए गए खाते से साइन-इन करने की सुविधा लागू करने के लिए, आपको ये ज़रूरी शर्तें पूरी करनी होंगी:
- आपके पास Google खाते को OAuth से लिंक करने की सुविधा हो, जो OAuth 2.0 के ऑथराइज़ेशन कोड फ़्लो के साथ काम करती हो. OAuth लागू करने के लिए, आपके पास ये एंडपॉइंट होने चाहिए:
- ऑथराइज़ेशन एंडपॉइंट, ताकि अनुमति पाने के अनुरोधों को मैनेज किया जा सके.
- ऐक्सेस और रीफ़्रेश टोकन के अनुरोध को मैनेज करने के लिए, टोकन एंडपॉइंट.
- userinfo एंडपॉइंट, ताकि जोड़े गए उपयोगकर्ता के खाते की बुनियादी जानकारी हासिल की जा सके. यह जानकारी, लिंक किए गए खाते में साइन इन करने की प्रोसेस के दौरान उपयोगकर्ता को दिखाई जाती है.
- आपके पास कोई Android ऐप्लिकेशन हो.
यह कैसे काम करता है
ज़रूरी शर्त : उपयोगकर्ता ने पहले ही अपने Google खाते को आपकी सेवा पर मौजूद अपने खाते से लिंक किया हो.
- आपने One Tap साइन इन की प्रोसेस के दौरान, लिंक किए गए खाते दिखाने का विकल्प चुना हो.
- उपयोगकर्ता को One Tap साइन-इन के लिए अनुरोध दिखता है. इसमें, लिंक किए गए खाते से आपकी सेवा में साइन इन करने का विकल्प होता है.
- अगर उपयोगकर्ता लिंक किए गए खाते का इस्तेमाल जारी रखने का विकल्प चुनता है, तो Google आपके टोकन एंडपॉइंट पर, अनुमति कोड सेव करने का अनुरोध भेजता है. अनुरोध में, आपकी सेवा से जारी किया गया उपयोगकर्ता का ऐक्सेस टोकन और Google का ऑथराइज़ेशन कोड शामिल होता है.
- Google से मिले अनुमति कोड को Google आईडी टोकन से बदलें. इस टोकन में उपयोगकर्ता के Google खाते की जानकारी होती है.
- फ़्लो पूरा होने पर, आपके ऐप्लिकेशन को एक आईडी टोकन भी मिलता है. इसके बाद, आपको इस आईडी टोकन को उस आईडी टोकन में मौजूद यूज़र आइडेंटिफ़ायर से मैच करना होता है जो आपके सर्वर को मिला था. इससे उपयोगकर्ता को आपके ऐप्लिकेशन में साइन इन करने में मदद मिलती है.
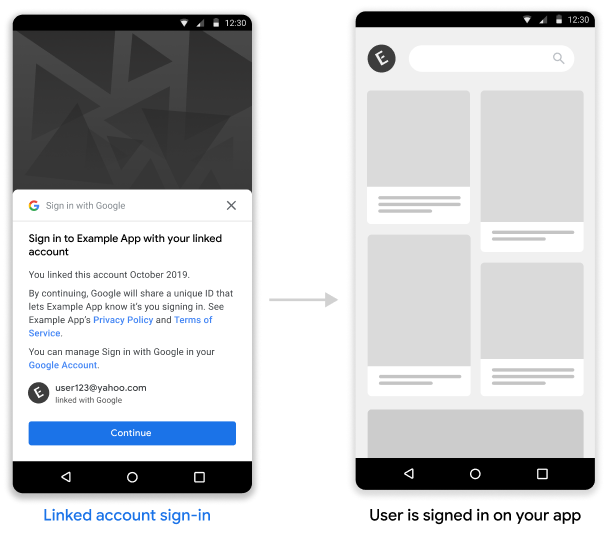
अपने Android ऐप्लिकेशन में, लिंक किए गए खाते से साइन-इन करने की सुविधा लागू करना
अपने Android ऐप्लिकेशन पर, लिंक किए गए खाते से साइन इन करने की सुविधा चालू करने के लिए, Android पर लागू करने के बारे में जानकारी में दिए गए निर्देशों का पालन करें.
Google से मिले ऑथराइज़ेशन कोड के अनुरोधों को मैनेज करना
Google आपके टोकन एंडपॉइंट पर POST अनुरोध भेजता है, ताकि ऑथराइज़ेशन कोड को सेव किया जा सके. इस कोड को उपयोगकर्ता के आईडी टोकन से बदला जाता है. अनुरोध में, उपयोगकर्ता का ऐक्सेस टोकन और Google से जारी किया गया OAuth2 ऑथराइज़ेशन कोड शामिल होता है.
अनुमति देने वाले कोड को सेव करने से पहले, आपको यह पुष्टि करनी होगी कि आपने Google को ऐक्सेस टोकन दिया है. इसकी पहचान client_id से की जाती है.
एचटीटीपी अनुरोध
सैंपल मांगना
POST /token HTTP/1.1
Host: server.example.com
Content-Type: application/x-www-form-urlencoded

code=GOOGLE_AUTHORIZATION_CODE
&grant_type=urn:ietf:params:oauth:grant-type:reciprocal
&client_id=CLIENT_ID
&client_secret=CLIENT_SECRET
&access_token=ACCESS_TOKEN
आपके टोकन एक्सचेंज एंडपॉइंट को इन अनुरोध पैरामीटर को मैनेज करने में सक्षम होना चाहिए:
| टोकन एंडपॉइंट पैरामीटर | |
|---|---|
code |
ज़रूरी Google OAuth2 ऑथराइज़ेशन कोड |
client_id |
ज़रूरी है वह क्लाइंट आईडी जो आपने Google को जारी किया है |
client_secret |
ज़रूरी है क्लाइंट सीक्रेट, जिसे आपने Google को जारी किया है |
access_token |
ज़रूरी है वह ऐक्सेस टोकन जो आपने Google को जारी किया है. इसका इस्तेमाल, उपयोगकर्ता के बारे में जानकारी पाने के लिए किया जाएगा |
grant_type |
ज़रूरी है वैल्यू को urn:ietf:params:oauth:grant-type:reciprocal पर सेट करना ज़रूरी है |
आपके टोकन एक्सचेंज एंडपॉइंट को पोस्ट अनुरोध का जवाब देने के लिए, ये काम करने चाहिए:
- पुष्टि करें कि
access_tokenको Google को दिया गया था. इसकी पहचानclient_idसे की गई है. - अगर अनुरोध मान्य है और ऑथराइज़ेशन कोड को Google आईडी टोकन के लिए सही तरीके से एक्सचेंज किया गया है, तो एचटीटीपी 200 (OK) रिस्पॉन्स दें. अगर अनुरोध अमान्य है, तो एचटीटीपी गड़बड़ी कोड दें.
एचटीटीपी रिस्पॉन्स
सफल
एचटीटीपी स्टेटस कोड 200 OK दिखाना
सफल रिस्पॉन्स का उदाहरण
HTTP/1.1 200 OK
Content-Type: application/json
Cache-Control: no-store
Pragma: no-cache
{}
गड़बड़ियां
अमान्य एचटीटीपी अनुरोध के मामले में, इनमें से किसी एक एचटीटीपी गड़बड़ी कोड के साथ जवाब दें:
| एचटीटीपी स्टेटस कोड | Body | ब्यौरा |
|---|---|---|
| 400 | {"error": "invalid_request"} |
अनुरोध में कोई पैरामीटर मौजूद नहीं है. इसलिए, सर्वर अनुरोध को प्रोसेस नहीं कर सकता. अगर अनुरोध में कोई ऐसा पैरामीटर शामिल है जो काम नहीं करता या किसी पैरामीटर को दोहराया गया है, तो भी यह गड़बड़ी दिख सकती है |
| 401 | {"error": "invalid_request"} |
क्लाइंट की पुष्टि नहीं हो सकी. जैसे, अगर अनुरोध में अमान्य क्लाइंट आईडी या सीक्रेट शामिल है |
| 401 | {"error": "invalid_token"}
रिस्पॉन्स हेडर में "WWW-Authentication: Bearer" ऑथ चैलेंज शामिल करें |
पार्टनर का ऐक्सेस टोकन अमान्य है. |
| 403 | {"error": "insufficient_permission"}
रिस्पॉन्स हेडर में "WWW-Authentication: Bearer" ऑथ चैलेंज शामिल करें |
पार्टनर के ऐक्सेस टोकन में, दोनों तरफ़ से OAuth की प्रोसेस पूरी करने के लिए ज़रूरी स्कोप शामिल नहीं हैं |
| 500 | {"error": "internal_error"} |
सर्वर की गड़बड़ी |
गड़बड़ी के जवाब में ये फ़ील्ड शामिल होने चाहिए :
| गड़बड़ी के रिस्पॉन्स फ़ील्ड | |
|---|---|
error |
ज़रूरी गड़बड़ी की स्ट्रिंग |
error_description |
गड़बड़ी की जानकारी, जिसे कोई भी व्यक्ति आसानी से पढ़ सकता है |
error_uri |
गड़बड़ी के बारे में ज़्यादा जानकारी देने वाला यूआरआई |
गड़बड़ी 400 के रिस्पॉन्स का उदाहरण
HTTP/1.1 400 Bad Request
Content-Type: application/json;charset=UTF-8
Cache-Control: no-store
Pragma: no-cache

{
  "error": "invalid_request",
  "error_description": "Request was missing the 'access_token' parameter."
}
आईडी टोकन के लिए ऑथराइज़ेशन कोड को एक्सचेंज करना
आपको मिले अनुमति कोड को Google आईडी टोकन से बदलना होगा. इस टोकन में उपयोगकर्ता के Google खाते की जानकारी होती है.
Google आईडी टोकन के लिए ऑथराइज़ेशन कोड को बदलने के लिए, https://oauth2.googleapis.com/token एंडपॉइंट को कॉल करें और ये पैरामीटर सेट करें:
| अनुरोध के फ़ील्ड | |
|---|---|
client_id |
ज़रूरी है Google Cloud Console के क्रेडेंशियल पेज से मिला क्लाइंट आईडी. आम तौर पर, यह क्रेडेंशियल New Actions on Google ऐप्लिकेशन नाम से होता है |
client_secret |
ज़रूरी है Google Cloud Console के क्रेडेंशियल पेज से मिला क्लाइंट सीक्रेट |
code |
ज़रूरी है शुरुआती अनुरोध में भेजा गया ऑथराइज़ेशन कोड |
grant_type |
ज़रूरी है OAuth 2.0 की खास जानकारी में बताए गए तरीके के मुताबिक, इस फ़ील्ड की वैल्यू authorization_code पर सेट होनी चाहिए. |
सैंपल मांगना
POST /oauth2/v4/token HTTP/1.1
Host: www.googleapis.com
Content-Type: application/x-www-form-urlencoded

code=GOOGLE_AUTHORIZATION_CODE
&grant_type=authorization_code
&client_id=GOOGLE_CLIENT_ID
&client_secret=GOOGLE_CLIENT_SECRET
Google इस अनुरोध का जवाब, एक JSON ऑब्जेक्ट के तौर पर देता है. इसमें कम समय के लिए मान्य ऐक्सेस टोकन और रीफ़्रेश टोकन शामिल होता है.
जवाब में ये फ़ील्ड शामिल होते हैं:
| जवाब के फ़ील्ड | |
|---|---|
access_token |
Google की ओर से जारी किया गया ऐक्सेस टोकन, जिसे आपका ऐप्लिकेशन Google API के अनुरोध को अनुमति देने के लिए भेजता है |
id_token |
आईडी टोकन में, उपयोगकर्ता के Google खाते की जानकारी होती है. Validate Response सेक्शन में, आईडी टोकन के रिस्पॉन्स को डिकोड करने और उसकी पुष्टि करने के तरीके के बारे में जानकारी होती है |
expires_in |
ऐक्सेस टोकन की समयसीमा खत्म होने में बचे सेकंड |
refresh_token |
यह एक ऐसा टोकन है जिसका इस्तेमाल करके, नया ऐक्सेस टोकन हासिल किया जा सकता है. रिफ़्रेश टोकन तब तक मान्य रहते हैं, जब तक उपयोगकर्ता ऐक्सेस वापस नहीं ले लेता |
scope |
लिंक किए गए खाते से साइन-इन करने के लिए, इस फ़ील्ड की वैल्यू हमेशा openid पर सेट होती है |
token_type |
लौटाए गए टोकन का टाइप. फ़िलहाल, इस फ़ील्ड की वैल्यू हमेशा Bearer पर सेट होती है |
रिस्पॉन्स का उदाहरण
HTTP/1.1 200 OK
Content-type: application/json; charset=utf-8

{
  "access_token": "Google-access-token",
  "id_token": "Google-ID-token",
  "expires_in": 3599,
  "token_type": "Bearer",
  "scope": "openid",
  "refresh_token": "Google-refresh-token"
}


POST /oauth2/v4/token HTTP/1.1
Host: www.googleapis.com
Content-Type: application/x-www-form-urlencoded

code=Google authorization code
&grant_type=authorization_code
&client_id=Google client id
&client_secret=Google client secret