

La API de Credential Manager Holder permite que tu app de titular de Android (también llamada "billetera") administre y presente credenciales digitales a los verificadores.
Formatos de credenciales
Las credenciales se pueden almacenar en apps de titular en diferentes formatos. Estos formatos son especificaciones de cómo se debe representar una credencial, y cada uno contiene la siguiente información sobre la credencial:
- Tipo: Es la categoría, como un título universitario o una licencia de conducir.
- Propiedades: Atributos como el nombre y el apellido.
Codificación: Es la forma en que se estructura la credencial, por ejemplo, SD-JWT o mdoc.
Validez: Es el método para verificar de forma criptográfica la autenticidad de la credencial.
Cada formato de credencial realiza la codificación y la validación de manera un poco diferente, pero, en términos funcionales, son iguales.
El registro admite dos formatos:
- SD-JWT: Cumple con la especificación de credenciales verificables basadas en SD-JWT (SD-JWT VC) de IETF.
- Documentos móviles o mdocs: Se ajusta a la especificación ISO/IEC 18013-5:2021.
Un verificador puede realizar una solicitud de OpenID4VP para SD-JWT y mdocs cuando usa el Administrador de credenciales. La elección varía según el caso de uso y la elección del sector.
Registro de metadatos de credenciales
El Administrador de credenciales no almacena directamente las credenciales de un titular, sino los
metadatos de las credenciales. Primero, una app de titular debe registrar los metadatos de las credenciales en el Administrador de credenciales con RegistryManager. Este proceso de registro
crea un registro que tiene dos propósitos clave:
- Coincidencia: Los metadatos de las credenciales registradas se usan para que coincidan con las solicitudes futuras del verificador.
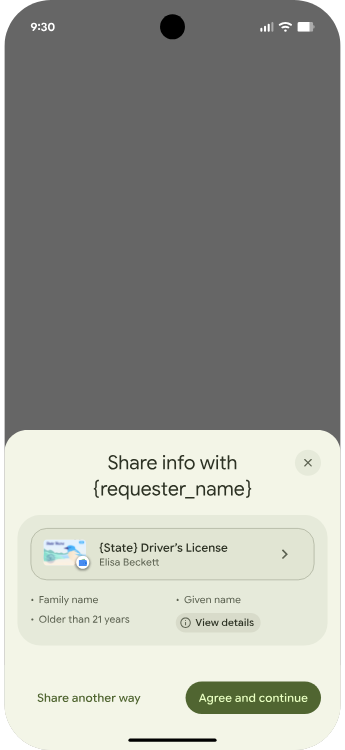
- Visualización: Los elementos personalizados de la IU se muestran al usuario en la interfaz del selector de credenciales.
Usa la clase OpenId4VpRegistry para registrar tus credenciales digitales, ya que admite los formatos de credenciales mdoc y SD-JWT. Los verificadores enviarán
solicitudes de OpenID4VP para solicitar estas credenciales.
Métodos de emisión de credenciales
La emisión de credenciales se puede activar de dos maneras:
- Flujo iniciado por la entidad emisora: El usuario activa una solicitud para emitir una VDC desde una aplicación o un sitio web de la entidad emisora. Por ejemplo, un sitio web puede ofrecer a sus usuarios la opción de "Agregar tu pasaporte a la billetera". La entidad emisora llama a la API de emisión del Administrador de credenciales para realizar una solicitud de oferta de credenciales de OpenID4VCI. Para controlar esas solicitudes, el titular primero debe integrarse con el Administrador de credenciales para registrar sus metadatos. El Administrador de credenciales mostrará opciones pertinentes para que el usuario las seleccione. Después de que el usuario seleccione una opción de titular, se invocará la aplicación del titular, que podrá continuar con los pasos necesarios para completar la emisión.
- Flujo iniciado por el titular: El usuario solicita agregar una VDC desde su aplicación de titular. Por ejemplo, un titular puede ofrecer un botón para "Agregar tu pasaporte". En este caso, el titular mantiene su lista de entidades emisoras admitidas y sus metadatos. No es necesario que se integre con el Administrador de credenciales de Android para completar esta función.