

ใช้ Phone Number Verification API เพื่อดึงข้อมูลหมายเลขโทรศัพท์ที่ยืนยันแล้วในลักษณะที่ป้องกันฟิชชิงจากผู้ให้บริการเครือข่ายมือถือของผู้ใช้ ซึ่งเป็นวิธีการยืนยันที่รวดเร็ว ปลอดภัย และคุ้มค่ากว่า โดยไม่ต้องพึ่งพารหัสผ่านแบบใช้ครั้งเดียว (OTP) ที่ส่งผ่าน SMS
ภาพรวม
การยืนยันทางโทรศัพท์แบบดั้งเดิมอาศัยรหัสผ่านแบบใช้ครั้งเดียว (OTP) ผ่าน SMS เป็นหลัก การยืนยันทาง SMS ทำให้ผู้ใช้เกิดความยุ่งยากและเกิดความล่าช้าในการนำส่ง นอกจากนี้ยังเสี่ยงต่อการสลับซิมหรือการดักฟัง และมีค่าธรรมเนียมโทรคมนาคมจำนวนมาก
API การยืนยันหมายเลขโทรศัพท์ของ Android ช่วยแก้ปัญหาเหล่านี้ได้โดยใช้ข้อมูลเข้าสู่ระบบดิจิทัล แอปจะขอโทเค็นดิจิทัลผ่าน Credential Manager ของ Android โดยตรงแทนการส่ง SMS หลังจากผู้ใช้ยินยอมให้แชร์โทเค็นนี้ แบ็กเอนด์ของแอปจะแลกเปลี่ยนโทเค็นนี้กับผู้รวบรวมข้อมูลเครือข่ายมือถือหรือผู้ให้บริการเครือข่ายมือถือเพื่อดึงหมายเลขโทรศัพท์ที่ยืนยันแล้ว
ขั้นตอนการดึงข้อมูลหมายเลขโทรศัพท์ที่ยืนยันแล้ว
ทำตามขั้นตอนต่อไปนี้เพื่อเรียกข้อมูลหมายเลขโทรศัพท์ที่ยืนยันแล้ว
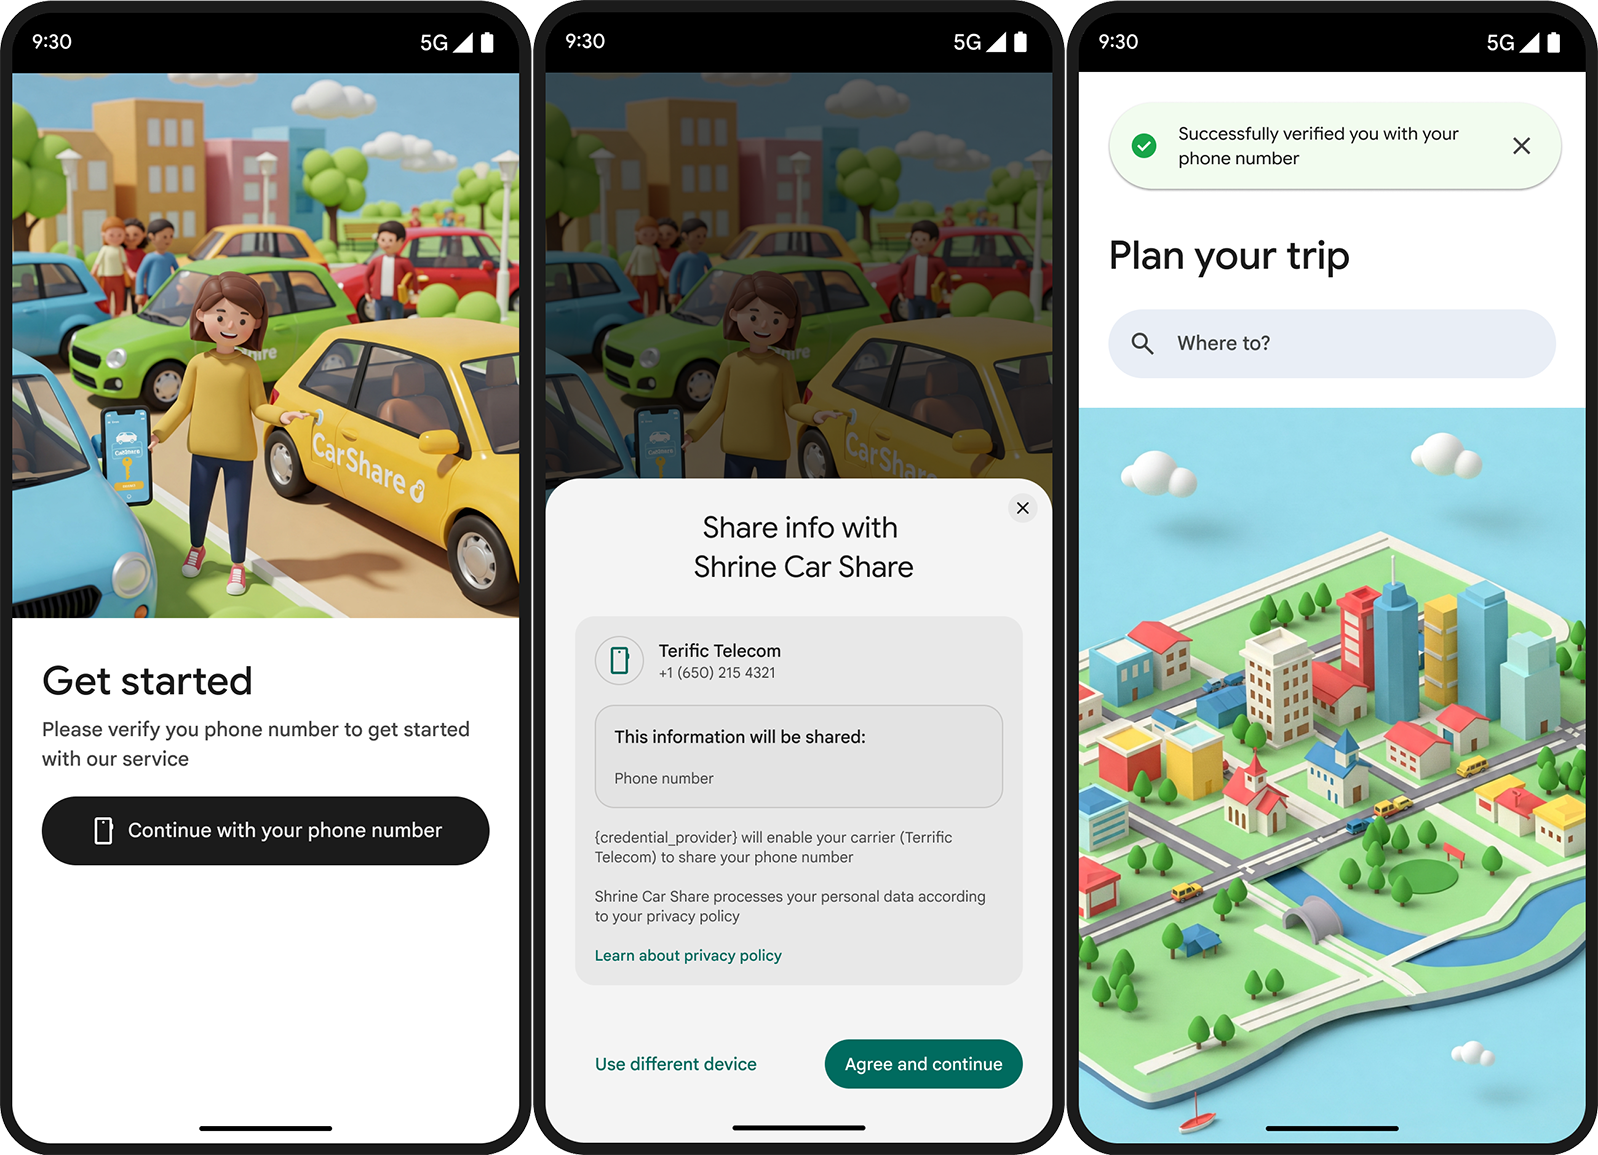
- แอปของคุณส่งคำขอหมายเลขโทรศัพท์ไปยัง Digital Credentials API
- Bottom Sheet ของ Credential Manager จะปรากฏขึ้นเพื่อยืนยันการแชร์หมายเลขโทรศัพท์
- API จะดึงข้อมูลโทเค็น TS.43 ที่เข้ารหัสจากผู้ให้บริการของผู้ใช้โดยการตรวจสอบสิทธิ์ซิมการ์ด
- Credential Manager จะแชร์โทเค็นกับแอปของคุณ แอปจะส่งโทเค็นไปยังเซิร์ฟเวอร์แอป ซึ่งจะแลกเปลี่ยนโทเค็นกับปลายทางของผู้รวบรวมข้อมูลหรือผู้ให้บริการเครือข่ายมือถือ และอาจมีการเรียกเก็บค่าบริการโทรศัพท์ด้วย
- ผู้รวบรวมข้อมูลหรือผู้ให้บริการจะส่งหมายเลขโทรศัพท์ที่ยืนยันแล้วกลับไปยังแอปของคุณ
ประโยชน์สำคัญ
API นี้มีประโยชน์มากมาย ดังนี้
- ลดค่าใช้จ่ายในการยืนยัน - คุณจะจ่ายเฉพาะการยืนยันที่ส่งไปยังแอปของคุณเท่านั้น ซึ่งจะช่วยลดค่าใช้จ่ายในการนำส่ง
- ประสบการณ์ของผู้ใช้ที่ปลอดภัยและมีประสิทธิภาพมากขึ้น - ผู้ใช้จะอนุมัติข้อความแจ้ง Bottom Sheet ของระบบด้วยการแตะเพียงครั้งเดียวแทนที่จะดู OTP ทาง SMS นอกแอป ซึ่งจะช่วยลดโอกาสในการทำฟิชชิงทาง SMS ด้วย
- อัตรา Conversion สูงขึ้น - ความล่าช้าและความล้มเหลวในการส่ง SMS เป็นสาเหตุหลักที่ทำให้ผู้ใช้หยุดดำเนินการ การยืนยันโดยตรงกับผู้ให้บริการจะข้ามขั้นตอนการส่ง SMS ไปเลย ซึ่งจะช่วยเพิ่มอัตราความสำเร็จ
- การรับรองข้อมูลประจำตัว - ยืนยันซิม/eSIM จริงที่ใช้งานอยู่ในอุปกรณ์ที่ใช้ Android เพื่อให้มั่นใจว่าข้อมูลประจำตัวเชื่อมโยงกับการสมัครใช้บริการของผู้ให้บริการที่ใช้งานอยู่โดยตรง
ความปลอดภัยและความเป็นส่วนตัว
ฟีเจอร์การยืนยันทางโทรศัพท์ของ Android สร้างขึ้นตามมาตรฐานแบบเปิดและการรักษาความปลอดภัยด้วยการเข้ารหัสที่อิงฮาร์ดแวร์
มาตรฐานความปลอดภัยที่สำคัญ
- มาตรฐาน GSMA TS.43: โปรโตคอลของผู้ให้บริการที่ได้มาตรฐานสำหรับการยืนยันตัวตนและการสร้างโทเค็น
- SD-JWT VC (Selective Disclosure JWT Verifiable Credential): ช่วยให้มั่นใจได้ถึงความสมบูรณ์ของข้อมูลเข้าสู่ระบบที่ป้องกันการงัดแงะและการเปิดเผยข้อมูลแบบเลือกได้
- โปรโตคอล OpenID4VP: ข้อกำหนดมาตรฐานอุตสาหกรรมสำหรับการขอข้อมูลเข้าสู่ระบบที่ยืนยันได้
Nonce แบบเข้ารหัสและการเชื่อมโยงคีย์
คำขอยืนยันแต่ละรายการจะมี Nonce ที่เซิร์ฟเวอร์สร้างขึ้นและลายเซ็นการเชื่อมโยงคีย์ องค์ประกอบเหล่านี้จะป้องกันการโจมตีแบบ Replay, การปลอมแปลงแบบ Person-in-the-Middle (PiTM) และการปลอมแปลงข้อมูลเข้าสู่ระบบ
การเข้ารหัสจากต้นทางถึงปลายทาง
Android Telephony จะเข้ารหัสโทเค็น TS.43 ที่ส่งกลับไปยังแอปไคลเอ็นต์ มีเพียงปลายทางของผู้รวบรวมข้อมูลหรือผู้ให้บริการเครือข่ายมือถือที่ได้รับอนุญาตเท่านั้นที่ถอดรหัสได้ ซึ่งช่วยให้มั่นใจได้ว่าระบบจะไม่เปิดเผยข้อมูลเข้าสู่ระบบดิบของผู้ใช้ระหว่างการส่ง
ความยินยอมของผู้ใช้ที่โปร่งใส
Android จะแสดง Bottom Sheet ของ Credential Manager เพื่อแจ้งให้ผู้ใช้ทราบอย่างชัดเจนว่ามีการแชร์ข้อมูลประจำตัวใดบ้างก่อนที่จะส่งข้อมูลไปยังแอป
ขั้นตอนถัดไป
หากต้องการใช้ฟีเจอร์นี้ในแอป โปรดดูคู่มือการติดตั้งใช้งาน