

Gunakan Phone Number Verification API untuk mengambil nomor telepon terverifikasi dengan cara yang tahan phishing dari operator seluler pengguna. Metode verifikasi ini lebih cepat, lebih aman, dan hemat biaya, serta tidak mengandalkan sandi sekali pakai (OTP) yang dikirim melalui SMS.
Ringkasan
Verifikasi telepon konvensional sangat bergantung pada sandi sekali pakai (OTP) berbasis SMS. Verifikasi SMS menyebabkan hambatan bagi pengguna dan keterlambatan pengiriman. Metode ini juga rentan terhadap pertukaran SIM atau intersepsi, dan menimbulkan biaya telekomunikasi yang signifikan.
API verifikasi nomor telepon Android mengatasi tantangan ini dengan memanfaatkan kredensial digital. Alih-alih mengirim SMS, aplikasi meminta token digital langsung melalui Credential Manager Android. Setelah pengguna mengizinkan pembagian token ini, backend aplikasi akan menukarkan token ini dengan agregator seluler atau operator seluler untuk mengambil nomor telepon terverifikasi.
Alur pengambilan nomor telepon terverifikasi
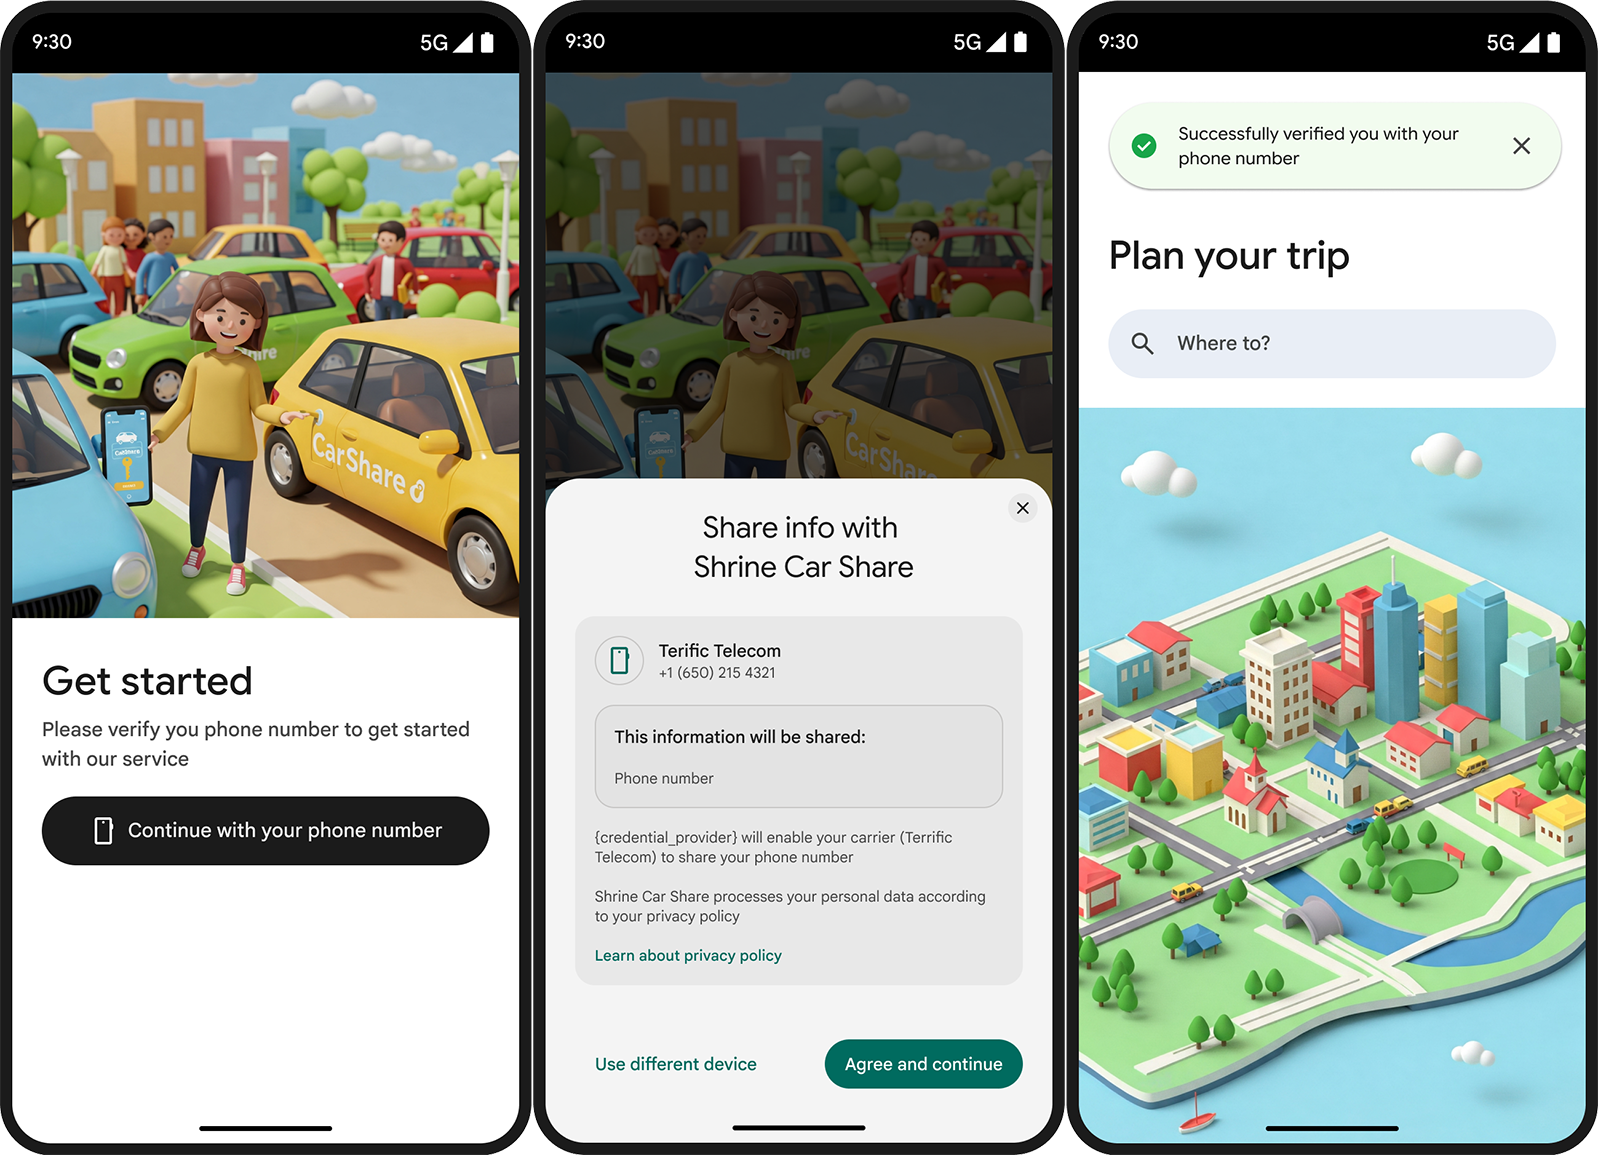
Ikuti langkah-langkah berikut untuk mengambil nomor telepon terverifikasi:
- Aplikasi Anda membuat permintaan ke Digital Credentials API untuk mendapatkan nomor telepon.
- Panel bawah Credential Manager akan muncul untuk mengonfirmasi pembagian nomor telepon.
- API ini mengambil token TS.43 terenkripsi dari operator pengguna dengan mengautentikasi kartu SIM.
- Credential Manager membagikan token ke aplikasi Anda. Aplikasi Anda mengirimkan token ke server aplikasi, yang menukarkan token dengan endpoint agregator atau operator seluler. Ini juga merupakan saat biaya telepon akan dikenakan.
- Agregator atau operator akan menampilkan nomor telepon yang diverifikasi ke aplikasi Anda.
Manfaat utama
API ini memberikan banyak manfaat:
- Mengurangi biaya verifikasi - Anda hanya membayar verifikasi yang berhasil masuk ke aplikasi, sehingga mengurangi biaya pengiriman.
- Pengalaman pengguna yang lebih aman dan efisien - Pengguna menyetujui dialog panel bawah sistem dengan sekali ketuk, bukan melihat OTP SMS di luar aplikasi. Hal ini juga menghilangkan potensi phishing SMS.
- Rasio konversi yang lebih tinggi- Kegagalan dan keterlambatan pengiriman SMS adalah pendorong utama penghentian. Verifikasi operator langsung mengabaikan transit SMS sama sekali, sehingga menghasilkan rasio penyelesaian yang lebih tinggi.
- Jaminan identitas- Memverifikasi SIM/eSIM fisik yang sebenarnya aktif di perangkat yang didukung Android, sehingga memastikan identitas terkait langsung dengan langganan operator yang aktif.
Keamanan dan privasi
Fitur verifikasi telepon Android dibuat berdasarkan standar terbuka dan keamanan kriptografi yang didukung hardware.
Standar keamanan utama:
- Standar GSMA TS.43: Protokol operator standar untuk pernyataan identitas dan pembuatan token.
- SD-JWT VC (Selective Disclosure JWT Verifiable Credential): Memastikan integritas kredensial yang kebal modifikasi dan pengungkapan data selektif.
- Protokol OpenID4VP: Spesifikasi standar industri untuk meminta kredensial yang dapat diverifikasi.
Nonce kriptografis dan binding kunci
Setiap permintaan verifikasi menyertakan nonce yang dihasilkan server dan tanda tangan pengikatan kunci. Elemen ini mencegah serangan replay, gangguan person-in-the-middle (PiTM), dan spoofing kredensial.
Enkripsi end-to-end
Telepon Android mengenkripsi token TS.43 yang ditampilkan ke aplikasi klien. Hanya endpoint agregator atau operator seluler yang diizinkan yang dapat mendekripsinya, sehingga memastikan sistem tidak mengekspos kredensial pengguna mentah selama transit.
Izin pengguna yang transparan
Android menampilkan panel bawah Credential Manager yang memberi tahu pengguna secara tepat informasi identitas apa yang dibagikan sebelum data apa pun dikirimkan ke aplikasi.
Langkah berikutnya
Untuk menerapkan fitur ini di aplikasi Anda, lihat Panduan penerapan.