Ra mắt Thư viện trạng thái bảo mật AndroidX: Chế độ xem hợp nhất về bảo mật thiết bị
4 phút đọc
Tại Android, chúng tôi không ngừng nỗ lực để cung cấp cho các nhà phát triển và đối tác doanh nghiệp dữ liệu họ cần để bảo vệ thiết bị. Hôm nay, chúng tôi rất vui mừng được thông báo về việc phát hành bản ổn định của thư viện AndroidX Security State phiên bản 1.1.0 và Security State Provider phiên bản 1.0.0. Thư viện này cung cấp một cơ chế tập trung được thiết kế để tăng cường tính minh bạch cho trạng thái bảo mật toàn diện và các bản cập nhật đang chờ xử lý trên toàn hệ sinh thái Android.
Cho dù bạn phát triển ứng dụng bảo mật quan trọng, ứng dụng dành cho người tiêu dùng (chẳng hạn như ngân hàng, công nghệ tài chính hoặc chăm sóc sức khoẻ) hay giải pháp Quản lý thiết bị di động (MDM), thì các thư viện này đều cho phép bạn xác minh trạng thái bảo mật của thiết bị theo từng thành phần theo phương thức lập trình. Thay vì dựa vào Cấp bản vá bảo mật (SPL) thô, nguyên khối, bạn có thể đánh giá khả năng bảo vệ thực sự ở cấp thành phần và xem liệu các biện pháp khắc phục có đang chờ xử lý hay không thông qua thư viện androidx.security.state. Đối với nhà sản xuất thiết bị gốc (OEM) và nhà phát triển ứng dụng khách qua mạng không dây (OTA), thư viện đồng hành androidx.security.state.provider cho phép bạn hiển thị tình trạng còn hàng của bản cập nhật thông qua các cơ chế chuẩn hoá.
Tìm hiểu về cấp bản vá bảo mật (SPL)
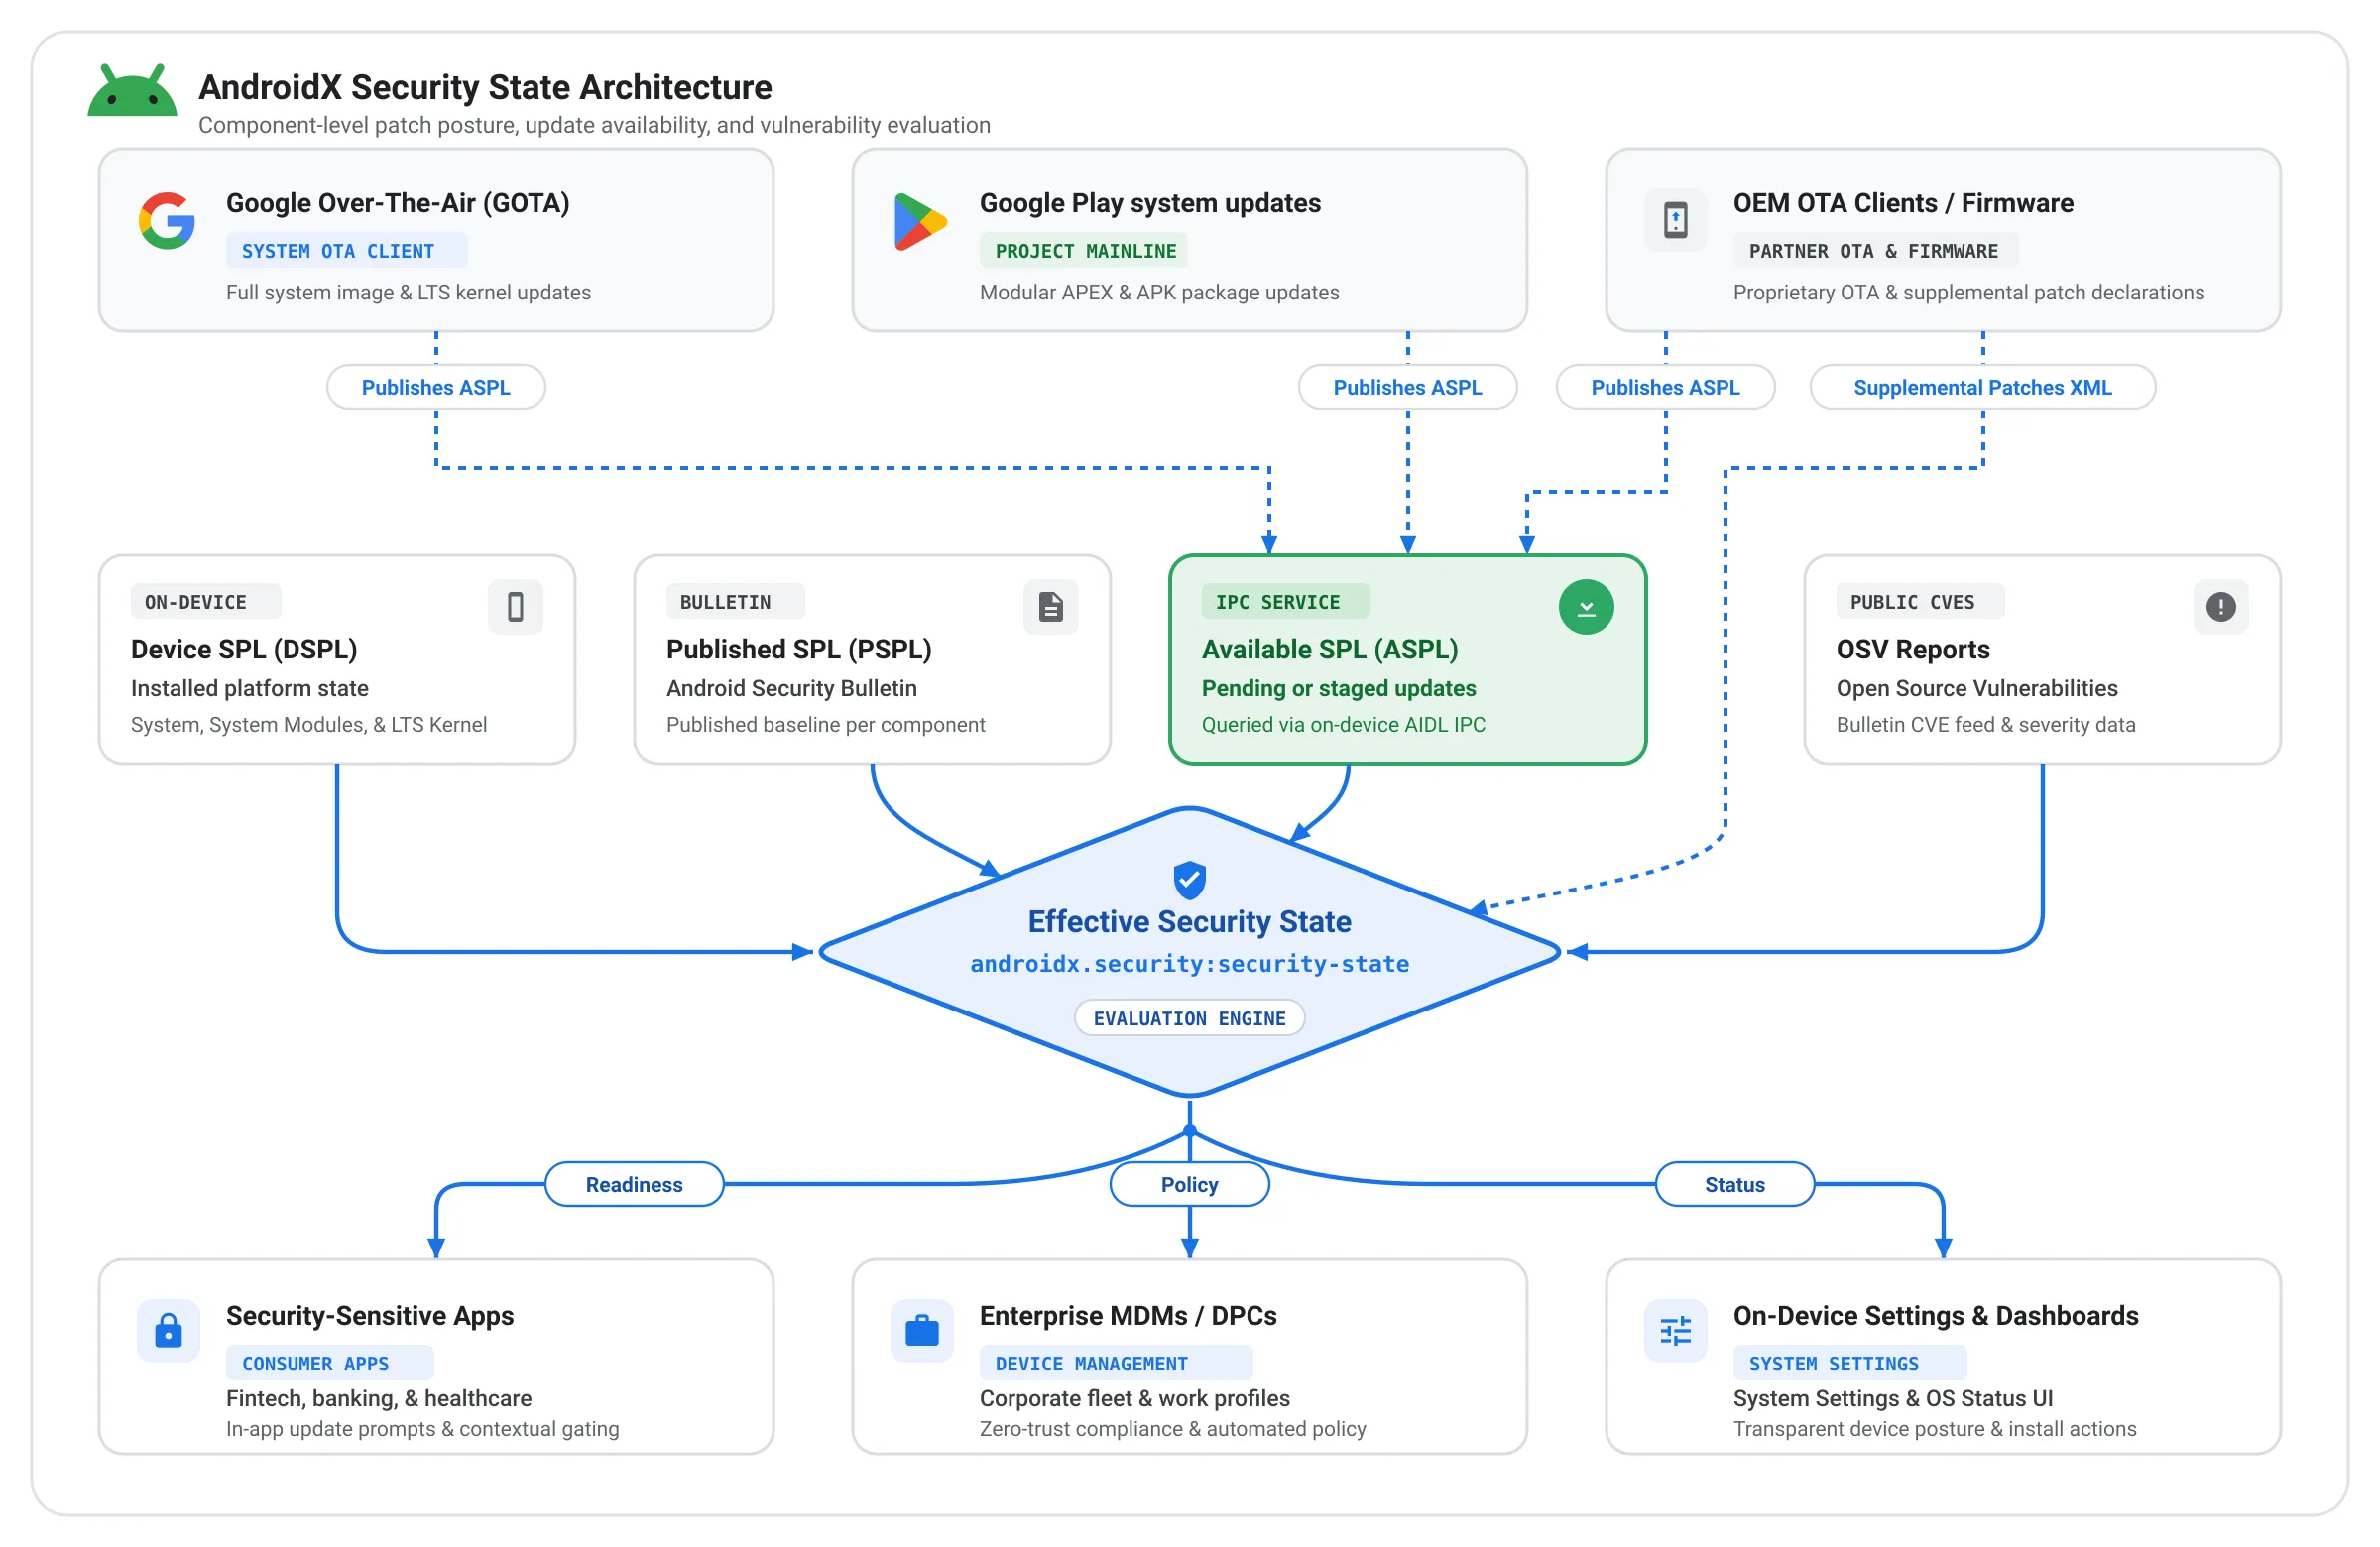
Khi Android phát triển để cung cấp các bản cập nhật thành phần độc lập, nhanh chóng thông qua các hệ thống mô-đun như bản cập nhật hệ thống Google Play, việc dựa vào một thuộc tính bản dựng SPL duy nhất không còn là cách tốt nhất để xác định trạng thái bảo mật thực sự của thiết bị. Để cung cấp khả năng hiển thị ở cấp thành phần, thư viện Trạng thái bảo mật cung cấp API cho 3 cấp bản vá riêng biệt:
- Cấp bản vá bảo mật của thiết bị (DSPL): Cấp bản vá bảo mật hiện được cài đặt và chạy trên thiết bị cho các thành phần cụ thể của hệ thống, được truy vấn từ các thuộc tính và cấu hình của thiết bị mà không cần lệnh gọi mạng.
- Cấp bản vá bảo mật đã phát hành (PSPL): Cấp bản vá mới nhất được phát hành chính thức trong Bản tin về bảo mật Android cho các thành phần đó.
- SPL hiện có (ASPL): Cấp bản vá sẵn sàng để tải xuống và cài đặt trên thiết bị cụ thể, được truy vấn không đồng bộ thông qua giao tiếp liên quy trình (IPC) với ứng dụng cập nhật trên thiết bị.
Thư viện Trạng thái bảo mật theo dõi các cấp độ bản vá này trên các thành phần sau:
- Hệ thống: Hệ điều hành Android cốt lõi, được cập nhật thông qua các bản cập nhật qua mạng không dây hệ thống tiêu chuẩn/OEM.
- Mô-đun hệ thống: Các hệ thống con của hệ điều hành mô-đun được cập nhật liền mạch ở chế độ nền thông qua các bản cập nhật hệ thống Google Play (Dự án Mainline).
- Hạt nhân: Lớp nền tảng kết nối phần cứng và phần mềm của thiết bị, được đánh giá thông qua các phiên bản phát hành Hỗ trợ dài hạn (LTS) (chẳng hạn như 5.15.159 hoặc 6.1.91) thay vì ngày theo lịch hằng tháng.
Bằng cách hiển thị ba cấp độ bản vá riêng biệt này ở cấp độ thành phần, nhà phát triển và doanh nghiệp hiện có thể hiểu chính xác mức độ bảo mật của thiết bị, xác định các bản vá còn thiếu và thực hiện các bước khắc phục chủ động. Bạn có thể xem một cách thực hiện trong ví dụ dưới đây.
Thay vì áp dụng phương pháp tiếp cận toàn diện hoặc không áp dụng cho quyền truy cập vào thiết bị, nhà phát triển và doanh nghiệp có thể kết hợp DSPL, PSPL và ASPL để đưa ra quyết định bảo mật thông minh, phù hợp với bối cảnh. Ví dụ: một ứng dụng ngân hàng hoặc doanh nghiệp có thể so sánh bản vá bảo mật hiện tại của thiết bị (DSPL) với các bản cập nhật đang chờ xử lý (ASPL) trước khi bắt đầu các quy trình công việc nhạy cảm như thanh toán giá trị cao hoặc đăng ký thông tin xác thực. Nếu có bản cập nhật đang chờ cài đặt, nhà phát triển và doanh nghiệp có thể yêu cầu người dùng cập nhật thiết bị trước. Để kiểm soát chặt chẽ hơn nữa, nhà phát triển và doanh nghiệp có thể truy vấn xem các lỗ hổng bảo mật có rủi ro cao (CVE) cụ thể đã được vá trên thiết bị hay chưa, chẳng hạn như xác minh rằng các bản vá quan trọng cho NFC hoặc Bluetooth đã được áp dụng trước khi cho phép thanh toán không tiếp xúc hoặc chia sẻ dữ liệu ở khoảng cách gần.
Quy trình tổng quát
Dành cho nhà phát triển ứng dụng và quản lý doanh nghiệp
Ứng dụng khách có thể sử dụng thư viện androidx.security.state để đưa ra quyết định sáng suốt, phù hợp với bối cảnh:
- Kiểm tra trạng thái đồng bộ (DSPL): Ứng dụng có thể kiểm tra ngay cấp độ bản vá đã cài đặt của hệ thống, mô-đun hệ thống và nhân hệ điều hành khi khởi chạy ứng dụng, đồng thời so sánh với PSPL để xác minh xem thiết bị có đáp ứng tiêu chuẩn bảo mật bắt buộc của tổ chức hay không trước khi mở khoá tài nguyên nhạy cảm của công ty hoặc quyền truy cập bằng sinh trắc học.
- Nhắc cập nhật đang chờ xử lý (ASPL): Thay vì chặn ngay một nhân viên có thiết bị hơi chậm cập nhật bản vá, các ứng dụng doanh nghiệp có thể truy vấn ASPL để kiểm tra xem bản cập nhật hệ thống đang chờ xử lý hoặc bản cập nhật hệ thống của Google Play có được chuẩn bị và sẵn sàng cài đặt hay không. Nếu có, ứng dụng có thể hiển thị hướng dẫn phù hợp trong ứng dụng để hướng dẫn người dùng đến phần Cài đặt hệ thống để hoàn tất quá trình cài đặt.
- Kiểm tra ở cấp độ lỗ hổng bảo mật (CVE): Đối với các trường hợp sử dụng có độ đảm bảo cao, thư viện này cung cấp khả năng tải báo cáo lỗ hổng bảo mật dành riêng cho thiết bị xuống từ Lỗ hổng bảo mật nguồn mở (OSV) để kiểm tra theo phương thức lập trình xem các CVE cụ thể, nghiêm trọng đã được giải quyết trên thiết bị hay chưa.
Đối với OEM và ứng dụng cập nhật: Chuẩn hoá tình trạng cung cấp bản cập nhật
Thư viện đồng hành androidx.security.state.provider thiết lập một cơ chế IPC Android được chuẩn hoá để các ứng dụng cập nhật báo cáo tình trạng sẵn có của bản cập nhật ngay trên thiết bị. Trước đây, ngay cả khi ứng dụng khách OTA độc quyền cho thấy có bản cập nhật, thì thông tin này vẫn bị tách biệt và các ứng dụng bên thứ ba không thể truy vấn. Trong tương lai, các ứng dụng có thể truy cập vào thông tin chi tiết về ASPL thông qua một API hợp nhất, bất kể bản cập nhật được phân phối qua ứng dụng OTA chuyên dụng của OEM hay Google Play, miễn là bản cập nhật đó được cung cấp bởi ứng dụng cập nhật.
- Bản cập nhật hệ thống Google Play đã hiển thị ASPL trên các thiết bị Android có GMS.
- Chúng tôi cũng đã tích hợp Giao thức truyền qua không khí của Google (GOTA) và đang hợp tác với các nhà sản xuất thiết bị gốc (OEM) trên toàn thế giới để tích hợp ứng dụng OTA của họ vào khung tiêu chuẩn này.
Kết hợp dữ liệu ở cấp bản tin
Ngoài một chuỗi SPL duy nhất, thư viện Trạng thái bảo mật còn cung cấp thông tin rõ ràng về ý nghĩa thực sự của cấp bản vá đó đối với thiết bị. Bằng cách tích hợp với cơ sở dữ liệu Lỗ hổng bảo mật nguồn mở (OSV) để lấy dữ liệu của Bản tin về bảo mật Android, các thư viện có thể xem xét kỹ hơn bao giờ hết. Thay vì chỉ hỏi xem một mối đe doạ cụ thể (chẳng hạn như một mục CVE) có bị chặn hay không, dữ liệu này còn cho phép các thư viện cung cấp trạng thái bảo mật "hiệu quả" và chi tiết của thiết bị.
Sau đây là hai cách mà phương pháp này mang lại lợi ích cho doanh nghiệp và nhà sản xuất thiết bị gốc (OEM) Android:
- Đôi khi, bản cập nhật bảo mật hằng tháng không chứa bất kỳ mối đe doạ mới nào đối với một thành phần cụ thể. Trong trường hợp này, các thư viện sẽ tự động tăng mức an ninh cho thành phần đó để phản ánh trạng thái bảo mật "hiệu quả". Điều này đảm bảo rằng thiết bị được ghi nhận chính xác là được bảo vệ hoàn toàn trước mọi mối đe doạ bảo mật đã biết.
- Một tính năng mới được ra mắt trong Android 17 cho phép nhà sản xuất thiết bị gốc (OEM) khai báo các bản sửa lỗi bảo mật cụ thể đã được áp dụng trên SPL thông qua một tệp XML bản vá bổ sung. Tính năng này cho phép các OEM (nhà sản xuất thiết bị gốc) áp dụng các bản sửa lỗi bảo mật cụ thể để chứng minh ngay rằng thiết bị tuân thủ mà không cần phải đợi bản cập nhật SPL nguyên khối đầy đủ, đảm bảo nỗ lực vá lỗi liên tục được ghi nhận đúng mức. Thư viện Trạng thái bảo mật cung cấp thông tin chi tiết này cho các ứng dụng và dịch vụ, đảm bảo rằng nỗ lực vá lỗi liên tục được ghi nhận ngay khi được triển khai.
Bắt đầu
Thư viện trạng thái bảo mật được xây dựng để hỗ trợ toàn bộ hệ sinh thái Android.
- Nhà phát triển ứng dụng và MDM: Để bắt đầu bảo vệ người dùng và đánh giá trạng thái bản vá theo thời gian thực, hãy tham khảo Hướng dẫn chính thức về cách tìm hiểu trạng thái bảo mật của thiết bị.
- Nhà sản xuất thiết bị gốc (OEM) và ứng dụng cập nhật: Tích hợp ứng dụng cập nhật để hiển thị ASPL bằng thư viện AndroidX Security State Provider. Nhận ngay tín dụng cho các bản vá được chuyển ngược bằng cách xuất bản XML bản vá bổ sung.
- Ghi chú phát hành: Hãy xem Ghi chú phát hành chính thức của AndroidX về thư viện Security-State và Security-State-Provider để biết nhật ký thay đổi đầy đủ và chữ ký API.
Chúng tôi trân trọng ý kiến phản hồi của bạn! Vui lòng dùng thử các thư viện và cho chúng tôi biết suy nghĩ của bạn hoặc báo cáo mọi vấn đề trên Trình theo dõi sự cố Android công khai.
-
 Tin tức về sản phẩm
Hôm nay, tại Hội nghị Nhà phát triển Android, chúng tôi xin thông báo về việc cung cấp rộng rãi nhiều công cụ và API được thiết kế để loại bỏ những trở ngại hằng ngày và giúp bạn linh hoạt hơn trong việc xây dựng các ứng dụng Android tuyệt vời.
Matthew McCullough • Thời gian đọc: 4 phút -
 Tin tức về sản phẩm
Android Studio Rabbit 2 hiện đã ổn định và sẵn sàng để bạn sử dụng trong môi trường thực tế. Bản phát hành này bao gồm các tính năng chính giúp cải thiện quá trình phát triển của bạn, chẳng hạn như Bring Your Own Agent (Sử dụng tác nhân của riêng bạn), các tính năng mới của Trình mô phỏng XR, bản cập nhật LeakCanary, công cụ quản lý kỹ năng mới của tác nhân, tính năng xem xét mã bằng AI và nhiều tính năng khác.
Matthew Warner • Đọc trong 3 phút -
 Tin tức về sản phẩm
Các ứng dụng nhắm đến bản phát hành Android sắp tới sẽ không thể ghi trực tiếp vào danh bạ bằng quyền WRITE_CONTACTS nữa.
Roxanna Aliabadi Walker • Đọc trong 6 phút
Nhận thông tin chi tiết mới nhất về hoạt động phát triển Android trong hộp thư đến của bạn hằng tuần.