

फ़ोन नंबर की पुष्टि करने की सुविधा वाले एपीआई का इस्तेमाल करके, उपयोगकर्ता के मोबाइल और इंटरनेट सेवा देने वाली कंपनी से, पुष्टि किया गया फ़ोन नंबर हासिल करें. यह तरीका फ़िशिंग से सुरक्षित है. यह पुष्टि करने का एक तेज़, ज़्यादा सुरक्षित, और किफ़ायती तरीका है. इसमें एसएमएस से भेजे जाने वाले, एक बार इस्तेमाल होने वाले पासवर्ड (ओटीपी) की ज़रूरत नहीं होती.
खास जानकारी
फ़ोन नंबर की मदद से खाते की पुष्टि करने के पारंपरिक तरीके में, एसएमएस के ज़रिए मिलने वाले एक बार इस्तेमाल होने वाले पासवर्ड (ओटीपी) पर ज़्यादा भरोसा किया जाता है. एसएमएस से पुष्टि करने पर, उपयोगकर्ताओं को परेशानी होती है और डिलीवरी में देरी होती है. साथ ही, इसमें सिम-स्वैपिंग या इंटरसेप्शन का खतरा भी रहता है. इसके अलावा, इसमें टेलीकम्यूनिकेशन के लिए ज़्यादा शुल्क भी देना पड़ता है.
Android का फ़ोन नंबर की पुष्टि करने की सुविधा वाला एपीआई, डिजिटल क्रेडेंशियल का इस्तेमाल करके इन समस्याओं को हल करता है. एसएमएस भेजने के बजाय, ऐप्लिकेशन सीधे Android के Credential Manager से डिजिटल टोकन का अनुरोध करता है. जब उपयोगकर्ता इस टोकन को शेयर करने की सहमति दे देता है, तो ऐप्लिकेशन का बैकएंड इस टोकन को सेल्युलर एग्रीगेटर या मोबाइल और इंटरनेट सेवा देने वाली कंपनी के साथ शेयर करता है. इससे पुष्टि किया गया फ़ोन नंबर हासिल किया जाता है.
पुष्टि किए गए फ़ोन नंबर को वापस पाने का तरीका
पुष्टि किए गए फ़ोन नंबर को वापस पाने के लिए, यह तरीका अपनाएं:
- आपका ऐप्लिकेशन, फ़ोन नंबर के लिए Digital Credentials API को अनुरोध करता है.
- फ़ोन नंबर शेयर करने की पुष्टि करने के लिए, Credential Manager की बॉटम शीट दिखती है.
- यह एपीआई, सिम कार्ड की पुष्टि करके, उपयोगकर्ता के मोबाइल और इंटरनेट सेवा देने वाली कंपनी से एन्क्रिप्ट किया गया TS.43 टोकन हासिल करता है.
- Credential Manager, आपके ऐप्लिकेशन के साथ टोकन शेयर करता है. आपका ऐप्लिकेशन, टोकन को आपके ऐप्लिकेशन सर्वर पर भेजता है. इसके बाद, ऐप्लिकेशन सर्वर, टोकन को एग्रीगेटर या मोबाइल और इंटरनेट सेवा देने वाली कंपनी के एंडपॉइंट के साथ शेयर करता है. इस दौरान, टेलीफ़ोनी शुल्क भी लागू होंगे.
- एग्रीगेटर या मोबाइल और इंटरनेट सेवा देने वाली कंपनी, आपके ऐप्लिकेशन को पुष्टि किया गया फ़ोन नंबर दिखाती है.
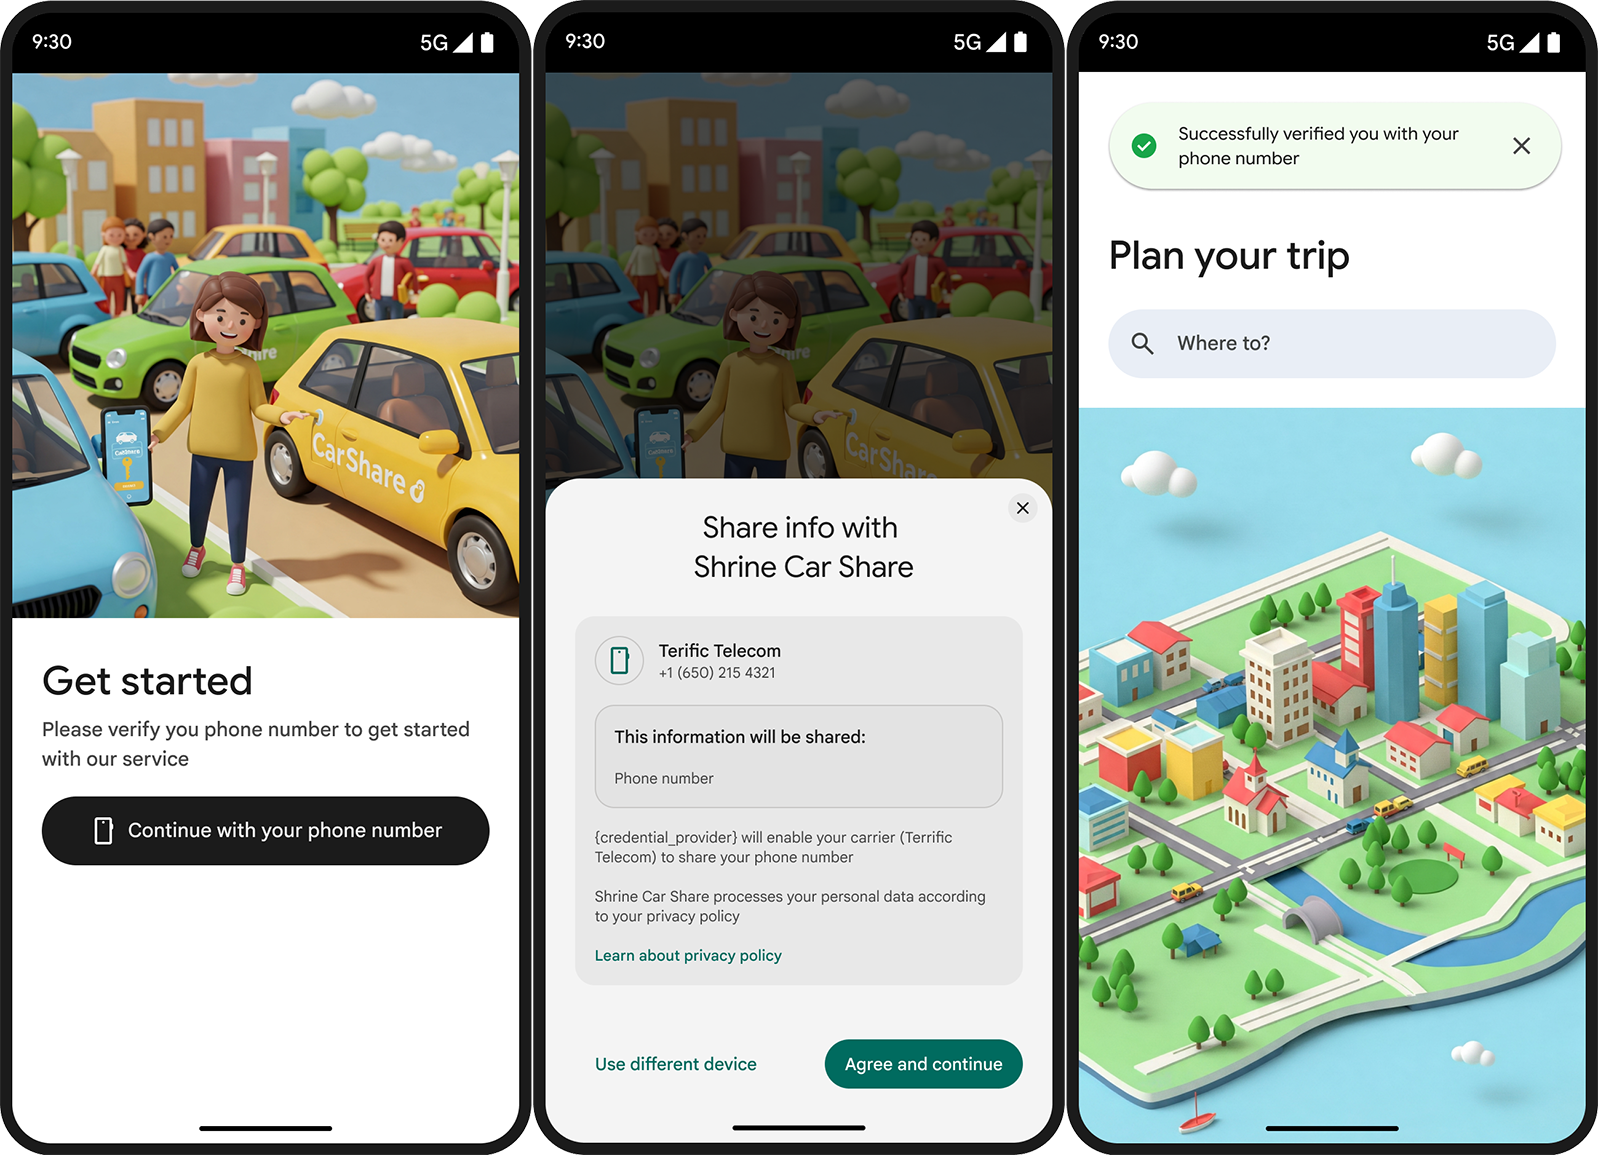
मुख्य फ़ायदे
इस एपीआई के कई फ़ायदे हैं:
- पुष्टि करने की लागत में कमी - आपको सिर्फ़ उन पुष्टि के लिए पैसे चुकाने होंगे जो आपके ऐप्लिकेशन तक पहुंचती हैं. इससे डिलीवरी की लागत कम हो जाती है.
- ज़्यादा सुरक्षित और आसान उपयोगकर्ता अनुभव - उपयोगकर्ता, ऐप्लिकेशन से बाहर जाकर एसएमएस ओटीपी देखने के बजाय, सिस्टम की बॉटम शीट के प्रॉम्प्ट को एक टैप से मंज़ूरी देते हैं. इससे एसएमएस फ़िशिंग की संभावना भी खत्म हो जाती है.
- कन्वर्ज़न रेट में बढ़ोतरी- एसएमएस डिलीवरी में होने वाली गड़बड़ियां और देरी, ड्रॉप-ऑफ़ की मुख्य वजहें हैं. डायरेक्ट कैरियर वेरिफिकेशन की सुविधा, एसएमएस ट्रांज़िट को पूरी तरह से बायपास करती है. इससे पुष्टि की प्रोसेस पूरी होने की दर बढ़ जाती है.
- पहचान की पुष्टि- Android डिवाइस पर चालू फ़िज़िकल सिम/ई-सिम की पुष्टि करता है. इससे यह पक्का होता है कि पहचान, मोबाइल और इंटरनेट सेवा देने वाली कंपनी की चालू सदस्यता से सीधे तौर पर जुड़ी है.
सुरक्षा और निजता
Android पर फ़ोन नंबर की मदद से खाते की पुष्टि करने की सुविधा, ओपन स्टैंडर्ड और हार्डवेयर-आधारित क्रिप्टोग्राफ़िक सुरक्षा पर आधारित है.
सुरक्षा के मुख्य स्टैंडर्ड:
- जीएसएमए TS.43 स्टैंडर्ड: पहचान की पुष्टि करने और टोकन जनरेट करने के लिए, मोबाइल और इंटरनेट सेवा देने वाली कंपनी का स्टैंडर्ड प्रोटोकॉल.
- एसडी-जेडब्ल्यूटी वीसी (चुनिंदा जानकारी ज़ाहिर करने वाला जेडब्ल्यूटी वेरिफ़िएबल क्रेडेंशियल): यह क्रेडेंशियल की सुरक्षा को पक्का करता है, ताकि कोई भी उसमें छेड़छाड़ न कर सके. साथ ही, यह चुनिंदा डेटा की जानकारी ज़ाहिर करने की सुविधा देता है.
- OpenID4VP प्रोटोकॉल: पुष्टि किए जा सकने वाले क्रेडेंशियल का अनुरोध करने के लिए, इंडस्ट्री स्टैंडर्ड के मुताबिक तय की गई शर्तें.
क्रिप्टोग्राफ़िक नॉन्स और की बाइंडिंग
पुष्टि करने के हर अनुरोध में, सर्वर से जनरेट किया गया नॉन्स और की-बाइंडिंग सिग्नेचर शामिल होता है. इन एलिमेंट की मदद से, रीप्ले अटैक, पर्सन-इन-द-मिडल (पीआईटीएम) छेड़छाड़, और क्रेडेंशियल स्पूफ़िंग को रोका जा सकता है.
पूरी तरह सुरक्षित (E2EE)
Android Telephony, क्लाइंट ऐप्लिकेशन को मिले TS.43 टोकन को एन्क्रिप्ट (सुरक्षित) करता है. इसे सिर्फ़ अनुमति पा चुका एग्रीगेटर या मोबाइल और इंटरनेट सेवा देने वाली कंपनी का एंडपॉइंट डिक्रिप्ट कर सकता है. इससे यह पक्का होता है कि ट्रांज़िट के दौरान, सिस्टम उपयोगकर्ता के क्रेडेंशियल को सार्वजनिक न करे.
उपयोगकर्ता की सहमति के बारे में साफ़ तौर पर जानकारी देना
Android, Credential Manager की बॉटम शीट दिखाता है. इससे उपयोगकर्ता को यह जानकारी मिलती है कि ऐप्लिकेशन को कोई भी डेटा भेजने से पहले, पहचान की कौनसी जानकारी शेयर की जाती है.
अगले चरण
अपने ऐप्लिकेशन में इस सुविधा को लागू करने के लिए, लागू करने के बारे में जानकारी देखें.