

इस दस्तावेज़ में, Credential Manager का इस्तेमाल करके, उपयोगकर्ता के डिवाइस से क्रिप्टोग्राफ़िक तरीके से पुष्टि किया गया ईमेल पता पाने का तरीका बताया गया है. इस प्रोसेस की मदद से, आपके ऐप्लिकेशन के उपयोगकर्ताओं को एक बार इस्तेमाल होने वाले पासवर्ड (ओटीपी) या मैजिक लिंक से अपने ईमेल पते की पुष्टि करने की ज़रूरत नहीं पड़ती.
इस दस्तावेज़ में इन विषयों के बारे में बताया गया है:
- Android के साथ काम करने की सुविधा
- उपयोगकर्ता अनुभव
- इस सुविधा के साथ काम करने वाले खाते
- ईमेल डिलीवर होने की दर का असर
- Google से साइन इन करें सुविधा के साथ तुलना
यह गाइड इस बात को ध्यान में रखकर बनाई गई है कि आपको इन विषयों के बारे में जानकारी है:
Android के साथ काम करने की सुविधा
यह सुविधा, Android 9 (एपीआई लेवल 28) और इसके बाद के वर्शन वाले मोबाइल, टैबलेट, और फ़ोल्ड किए जा सकने वाले डिवाइसों पर काम करती है. Google Play services (GMS) का कम से कम 25.49.x वर्शन होना चाहिए.
उपयोगकर्ता अनुभव
यहां दिए गए सेक्शन में, पुष्टि करने की प्रोसेस के दौरान उपयोगकर्ता अनुभव के बारे में बताया गया है. साथ ही, पुष्टि करने के फ़ॉलबैक तरीकों को शामिल करने की ज़रूरत के बारे में बताया गया है. इसके अलावा, अलग-अलग मामलों में उपयोगकर्ता अनुभव को बेहतर बनाने के लिए सुझाव दिए गए हैं.
पुष्टि करने की प्रोसेस
पुष्टि किए गए ईमेल पते को शेयर करने के लिए, उपयोगकर्ता को यह अनुभव मिलता है:
- उपयोगकर्ता, इनपुट फ़ील्ड पर फ़ोकस करता है या किसी ऐसे बटन पर टैप करता है जो Credential Manager API को कॉल करता है. स्क्रीन के डिज़ाइन के आधार पर, ऐप्लिकेशन की स्क्रीन लोड होने पर भी एपीआई को कॉल किया जा सकता है.
- इसके बाद, एक बॉटम शीट दिखती है. इसमें वह जानकारी होती है जो ऐप्लिकेशन के साथ शेयर की जाएगी. अगर उस डिवाइस पर कोई जानकारी उपलब्ध नहीं है, तो उपयोगकर्ता को गड़बड़ी का एक सामान्य मैसेज दिखता है.
- जब उपयोगकर्ता सहमत हूं और जारी रखें पर टैप करे, तो उसे कार्रवाई पूरी होने या न होने का मैसेज दिखाएं.
- ध्यान दें: अगर आपको पुष्टि के लिए भेजा गया ईमेल आपकी उम्मीद के मुताबिक नहीं मिलता है, तो उपयोगकर्ता को इस बारे में बताएं. साथ ही, उससे किसी दूसरे क्रेडेंशियल के साथ फिर से कोशिश करने के लिए कहें या पुष्टि करने का कोई दूसरा तरीका उपलब्ध कराएं. जैसे, ओटीपी के ज़रिए.
- (ज़रूरी नहीं, सुझाया गया) अगर उपयोगकर्ता आपकी सेवा के लिए साइन अप कर रहा है, तो आपको उपयोगकर्ता को पासकी बनाने के लिए कहना चाहिए, ताकि वह बाद में आसानी से साइन इन कर सके.
- ध्यान दें: ईमेल पते की पुष्टि करने की प्रोसेस से, पासकी बनाने की प्रोसेस अपने-आप ट्रिगर नहीं होती. हालांकि, हमारा सुझाव है कि पासकी बनाने के लिए, यह तरीका ज़रूर शामिल करें. पासकी की मदद से, उपयोगकर्ता आसानी से और ज़्यादा सुरक्षित तरीके से साइन इन कर सकते हैं. साथ ही, उन्हें उपयोगकर्ता नाम और पासवर्ड डालने की ज़रूरत नहीं पड़ती.
प्राइमरी और फ़ॉलबैक फ़्लो शामिल करना
उपयोगकर्ताओं को बेहतर अनुभव देने के लिए, उन स्क्रीन पर ये विकल्प शामिल करें जिन पर ईमेल पते की पुष्टि करना ज़रूरी है:
- पुष्टि करने का मुख्य विकल्प: ईमेल फ़ील्ड या बटन, जिससे Credential Manager API फ़्लो को ट्रिगर करके तुरंत पुष्टि की जा सके.
- पुष्टि करने के अन्य विकल्प: उपयोगकर्ताओं के लिए "किसी दूसरे तरीके से पुष्टि करें" या "अन्य विकल्प" का लिंक या बटन, ताकि वे मैन्युअल तरीके से ईमेल पता डाल सकें. ऐसा तब किया जाता है, जब पुष्टि करने की प्रोसेस पूरी न हो पाए. जैसे, डिवाइस पर कोई जानकारी उपलब्ध न हो या फ़ेच किया गया ईमेल पता, उम्मीद के मुताबिक न हो. इससे उपयोगकर्ताओं को किसी दूसरे क्रेडेंशियल या मैन्युअल तरीके से ओटीपी डालकर, पुष्टि करने की सुविधा मिलनी चाहिए.
इस्तेमाल के उदाहरण
यहां दिए गए सेक्शन में, ईमेल पते की पुष्टि करने के लिए सुझाए गए इस्तेमाल के उदाहरणों के साथ-साथ, उपयोगकर्ता अनुभव के बारे में बताया गया है.
साइन अप करें
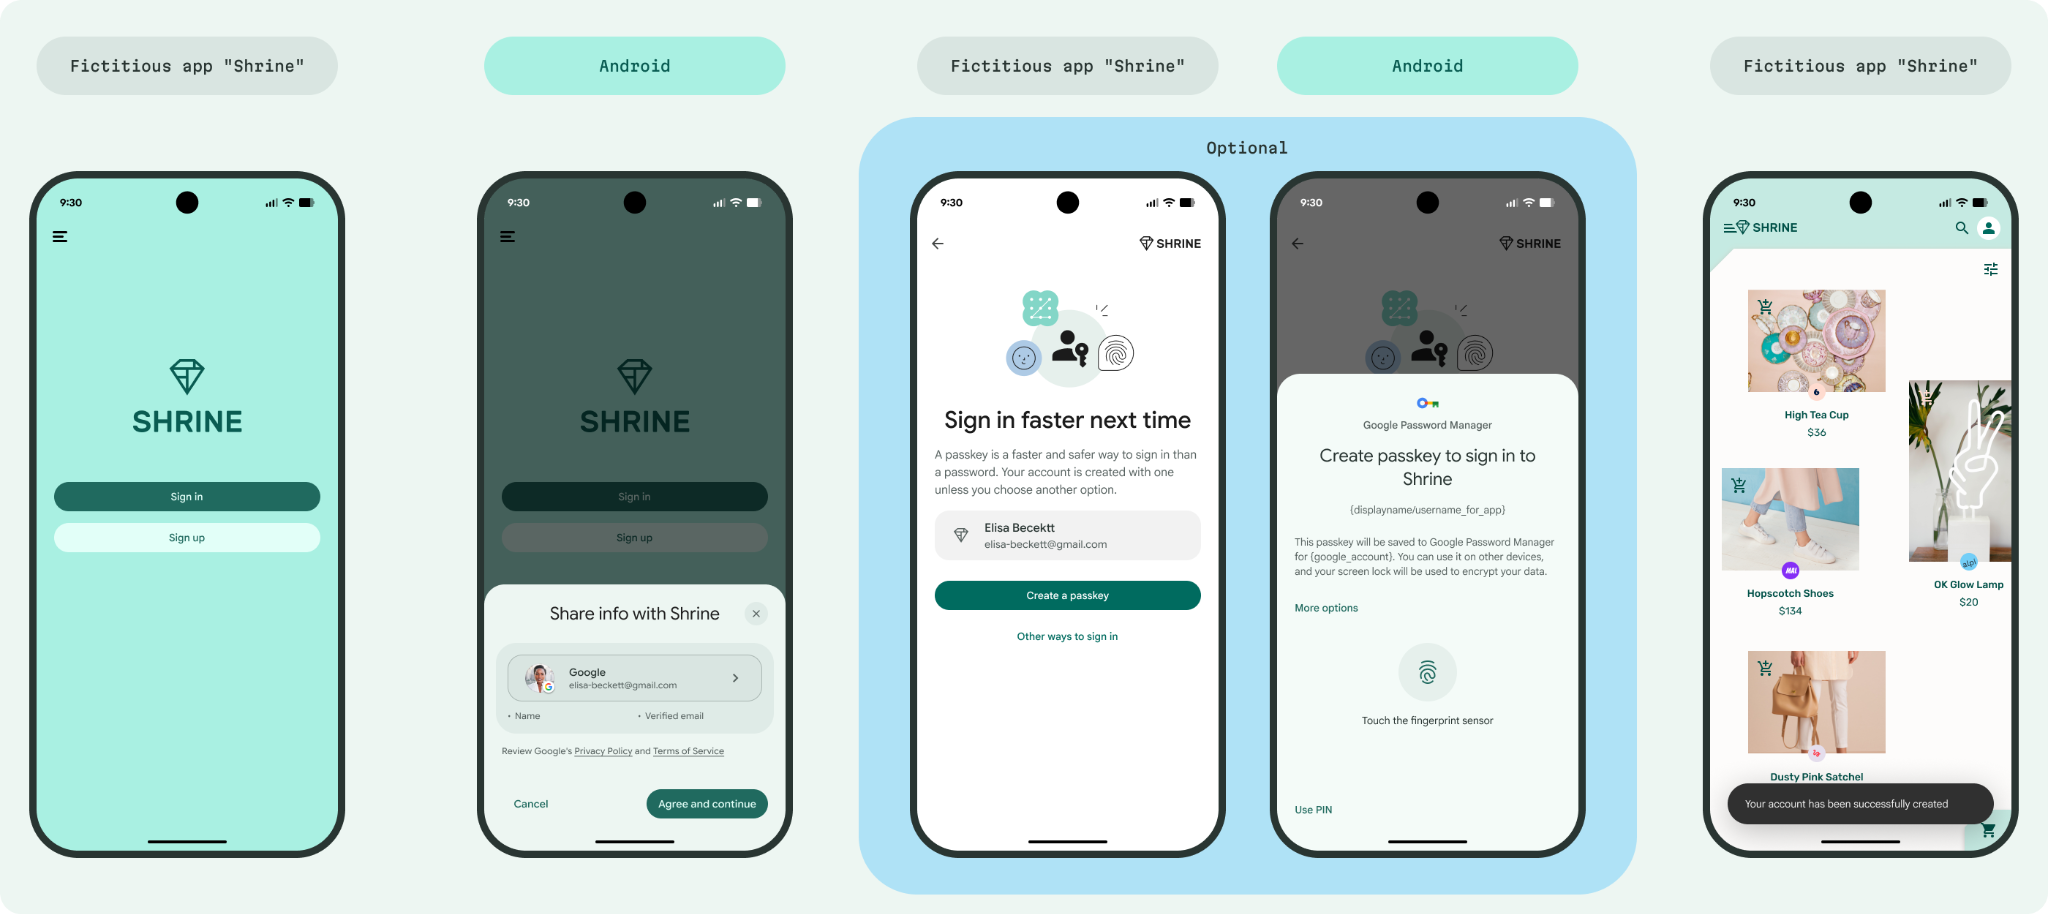
उपयोगकर्ता, पुष्टि किए गए ईमेल पते से तुरंत खाता बना सकते हैं. इसके लिए, उन्हें पुष्टि करने के लिए अलग से कोई चरण पूरा करने की ज़रूरत नहीं होती. इसके अलावा, उपयोगकर्ता को पासकी जोड़ने के लिए कहा जा सकता है. अगर वे पासकी जोड़ने का विकल्प चुनते हैं, तो पासकी बनाने का फ़्लो ट्रिगर करें.
खाता वापस पाना
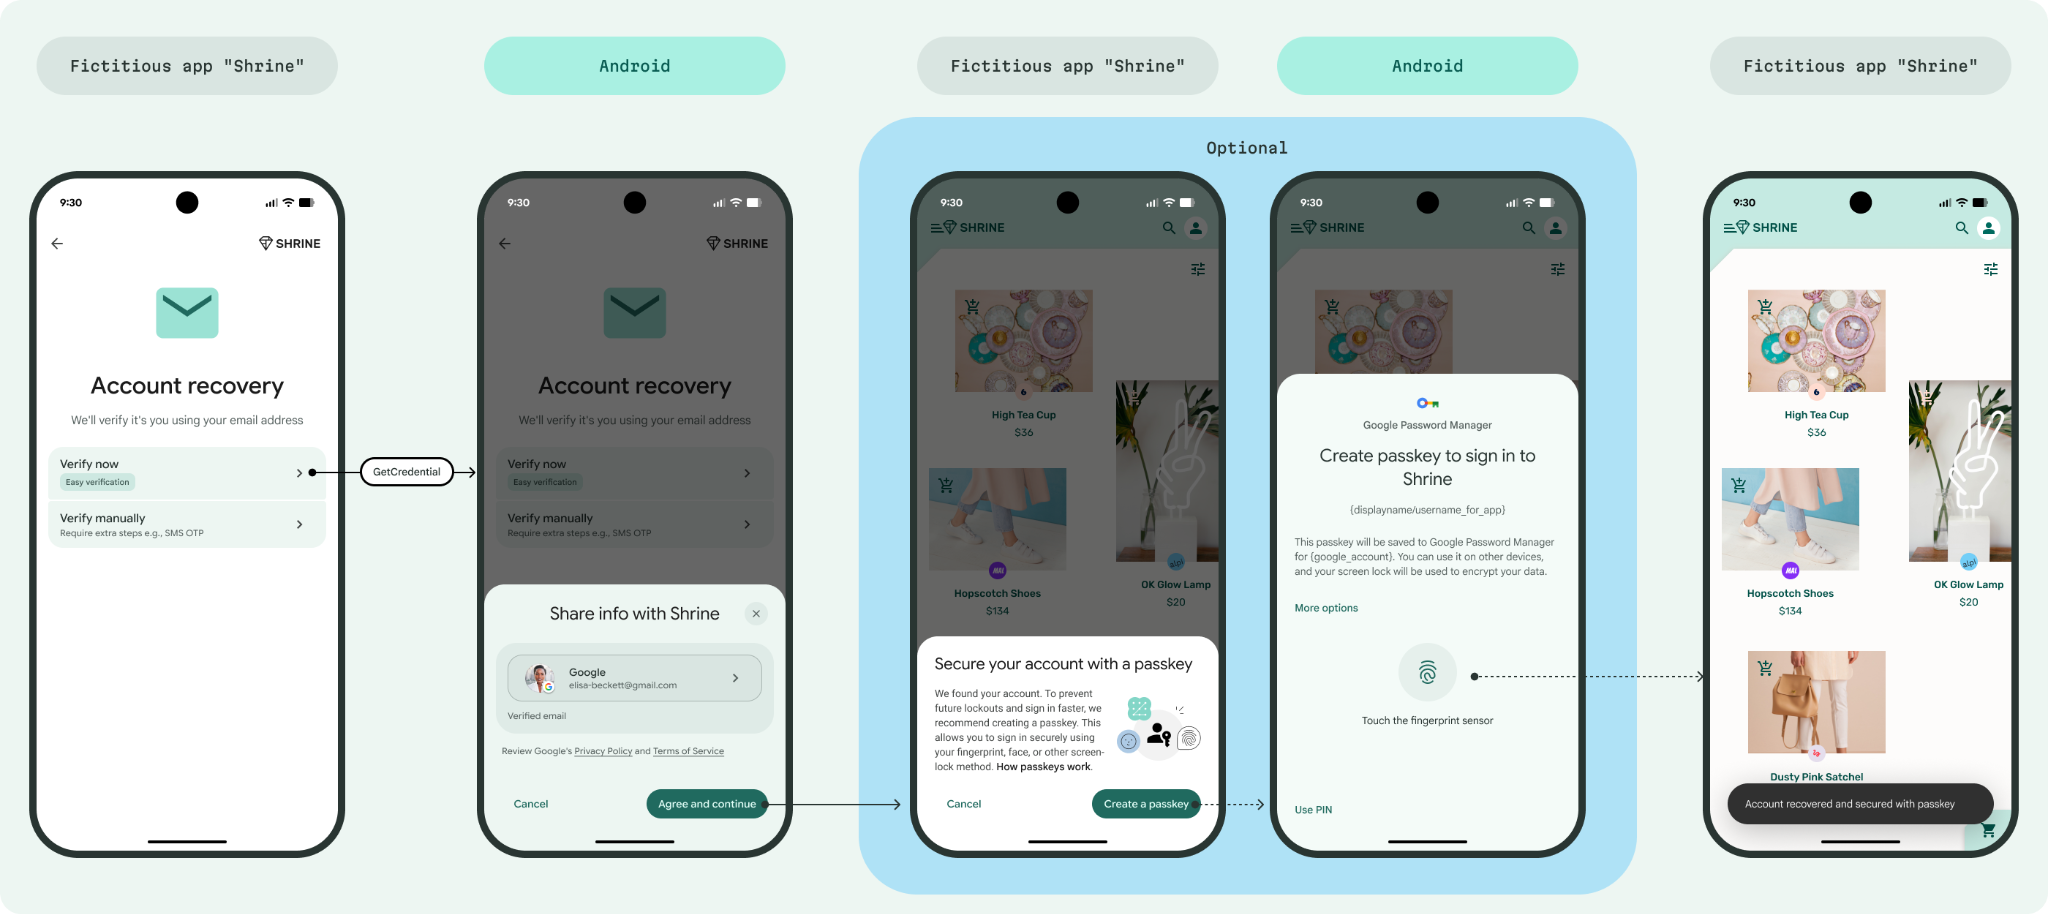
उपयोगकर्ताओं को स्पैम फ़ोल्डर में खाता वापस पाने के कोड खोजने की परेशानी से बचाने के लिए, उन्हें अपने डिवाइस पर सुरक्षित तरीके से सेव किए गए, पुष्टि किए गए ईमेल पते का इस्तेमाल करके खाता वापस पाने की अनुमति दें. इसके अलावा, उन्हें आने वाले समय में इस्तेमाल करने के लिए पासकी बनाने का सुझाव दें.
संवेदनशील कार्रवाइयों के लिए, फिर से पुष्टि करना
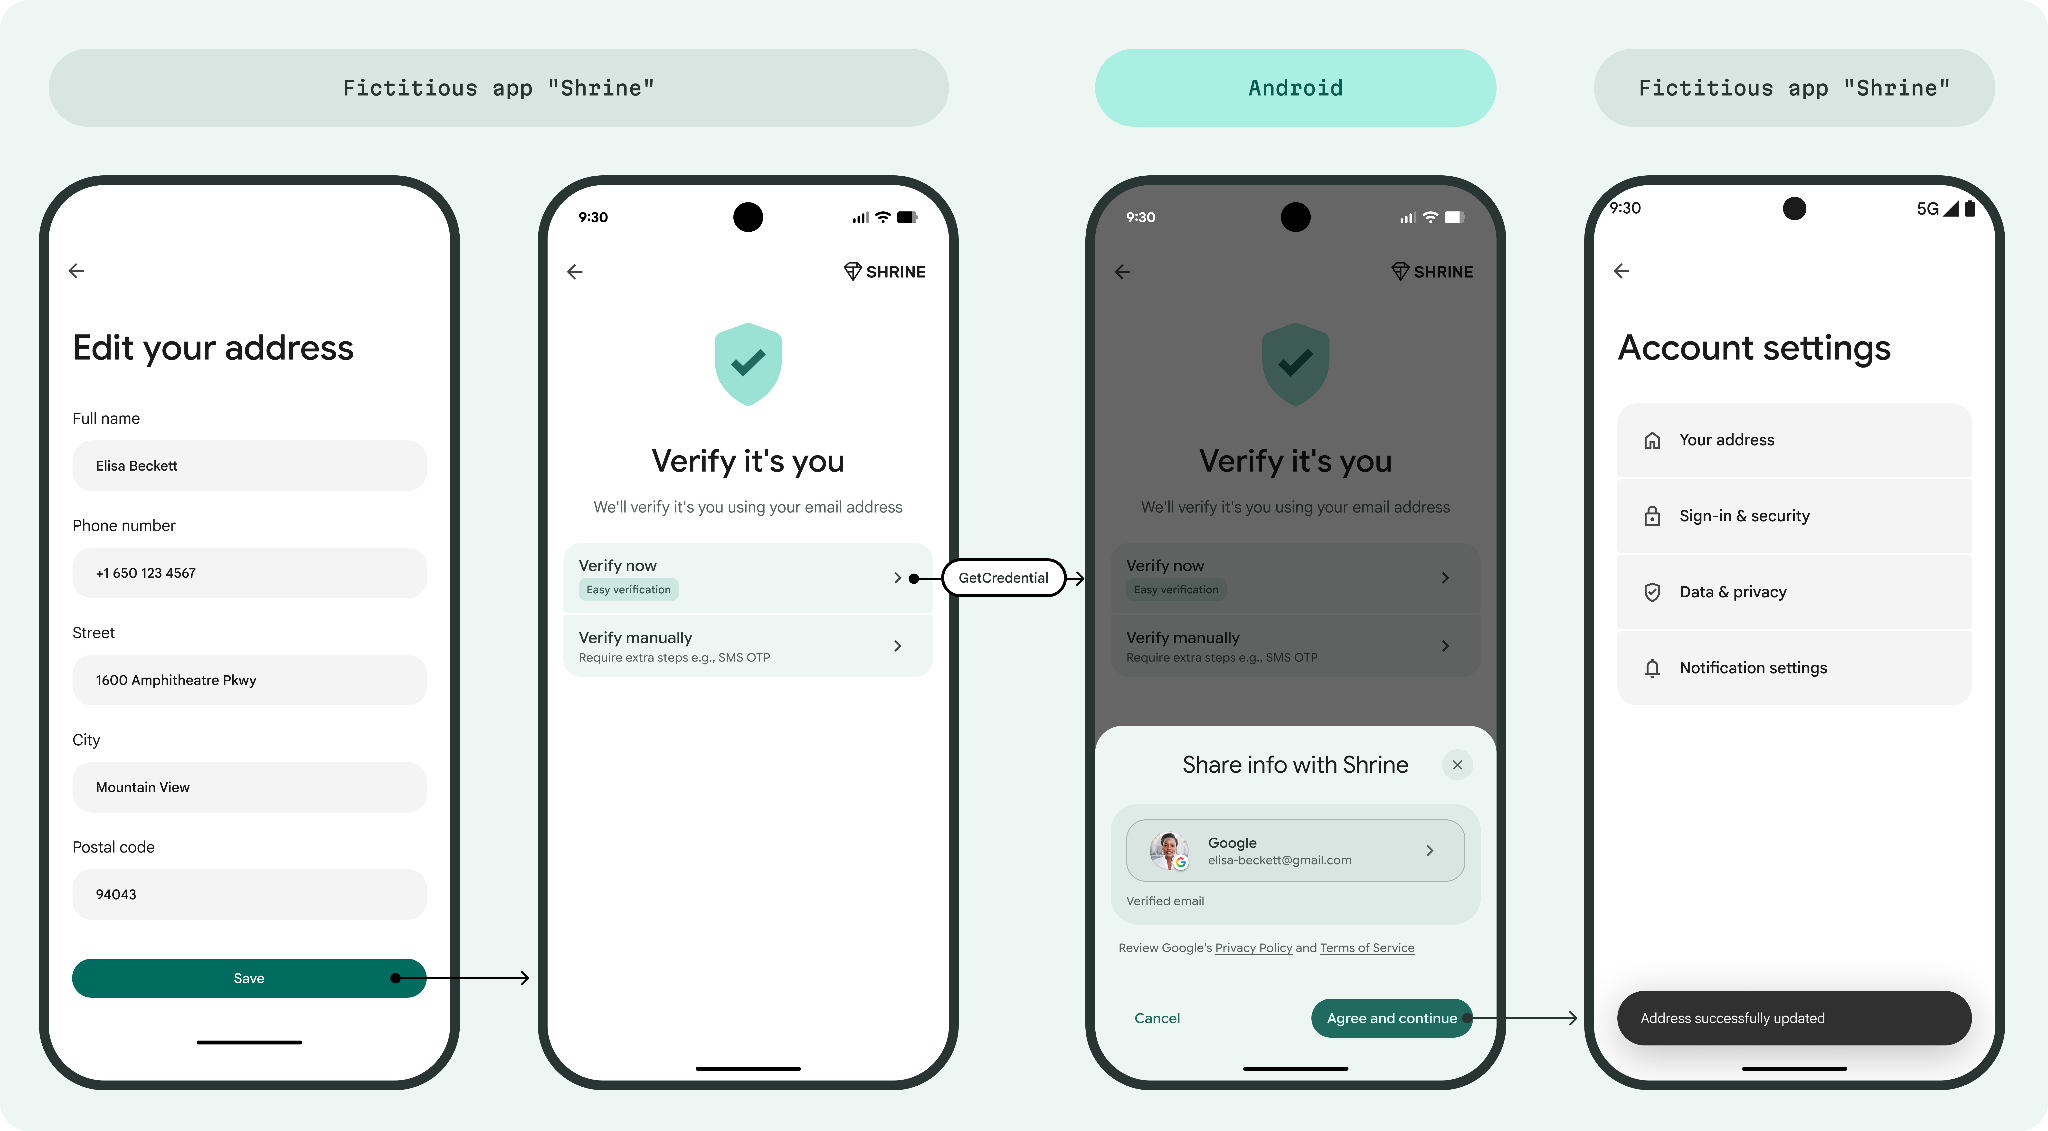
सेटिंग बदलने या प्रोफ़ाइल की जानकारी अपडेट करने जैसी संवेदनशील कार्रवाइयों को सुरक्षित रखें. इसके लिए, फिर से पुष्टि करने का एक आसान तरीका अपनाएं.
इस सुविधा के साथ काम करने वाले खाते
Credential Manager के ज़रिए ईमेल पते की पुष्टि करने की सुविधा, सिर्फ़ उपभोक्ता के लिए Google खातों की पुष्टि करने के लिए काम करती है. Workspace खातों और निगरानी में रखे गए खातों का इस्तेमाल नहीं किया जा सकता.
उपभोक्ता के लिए Google खाता, ईमेल की सेवा देने वाली किसी भी कंपनी के ईमेल पते से बनाया जा सकता है. इसके लिए, @gmail.com वाला ईमेल पता होना ज़रूरी नहीं है. हालांकि, Google इन खातों की पुष्टि अलग तरीके से करता है:
- @gmail.com खातों के लिए: Google, आधिकारिक सोर्स है और ईमेल की पुष्टि की गई है.
- @gmail.com के अलावा अन्य खातों के लिए: Google, लंबे समय तक इन ईमेल पतों के लिए आधिकारिक सोर्स नहीं है. खाता बनाते समय, Google ईमेल पते की पुष्टि करता है. हालांकि, समय के साथ उस ईमेल पते का मालिकाना हक बदल सकता है. इसलिए, @gmail.com के अलावा अन्य ईमेल पतों के लिए, आपको पुष्टि करने का एक और चरण जोड़ना चाहिए. जैसे, ओटीपी भेजना. इससे यह पक्का किया जा सकेगा कि उपयोगकर्ता के पास अब भी ईमेल खाते का ऐक्सेस है.
पुष्टि करने का क्या मतलब है, इस बारे में ज़्यादा जानने के लिए डिजिटल क्रेडेंशियल देखें.
ध्यान दें: उपयोगकर्ता के ईमेल की जानकारी के अलावा, पुष्टि नहीं किए गए अन्य फ़ील्ड का अनुरोध किया जा सकता है. जैसे, उपयोगकर्ता का नाम, सरनेम, नाम, और उसके Google खाते की प्रोफ़ाइल फ़ोटो. हालांकि, Google सिर्फ़ ईमेल पते की पुष्टि करता है.
फ़ोन नंबर की पुष्टि करने के लिए, डिजिटल क्रेडेंशियल की मदद से फ़ोन नंबर की पुष्टि करना लेख पढ़ें. Firebase की मदद से फ़ोन नंबर की पुष्टि करने की सुविधा देखें.
मान्यता और नयापन
यह सिस्टम, डिवाइस पर मौजूद चालू Google खातों से उपयोगकर्ता के मौजूदा ईमेल के आधार पर, पुष्टि किए जा सकने वाले क्रेडेंशियल (वीसी) जारी करता है. ये क्रेडेंशियल, डिवाइस को पहले ही जारी कर दिए जाते हैं. आम तौर पर, ऐसा तब किया जाता है, जब डिवाइस का इस्तेमाल न किया जा रहा हो. ये क्रेडेंशियल कई दिनों तक मान्य रह सकते हैं. हालांकि, क्रेडेंशियल शेयर करते समय सिस्टम यह जांच करता है कि खाता अब भी मौजूद है या नहीं, वह डिवाइस पर है या नहीं, और ईमेल पता मान्य है या नहीं. इससे क्रेडेंशियल की समयसीमा के बजाय, खाते की मौजूदा स्थिति को प्राथमिकता दी जाती है.
पासकोड की प्रामाणिकता पक्का करने के लिए, शेयर करते समय एक की बाइंडिंग (kb) सिग्नेचर जनरेट किया जाता है. इसमें नॉन्स शामिल होता है.
अगर कोई डिवाइस ऑफ़लाइन है या खाता हटा दिया गया है, तो प्रोसेस पूरी नहीं हो पाती. ऐसा इसलिए होता है, क्योंकि एक्सपायर हो चुका वीसी या किसी इनऐक्टिव Google खाते के लिए वीसी उपलब्ध नहीं कराया जा सकता.
ईमेल डिलीवर करने की सुविधा
इस प्रोसेस से खाते की वैधता की पुष्टि होती है. हालांकि, इससे यह गारंटी नहीं मिलती कि ईमेल, इनबॉक्स में ही डिलीवर होगा. उदाहरण के लिए, हो सकता है कि ईमेल को स्पैम फ़ोल्डर में भेज दिया जाए. ईमेल डिलीवर होने की पुष्टि करने के लिए, ओटीपी सबसे सही तरीका है.
'Google से साइन इन करें' सुविधा के साथ तुलना
डिजिटल क्रेडेंशियल और Google से साइन इन करें, दोनों ही सुविधाएं पुष्टि किया गया ईमेल पता उपलब्ध कराती हैं. हालांकि, दोनों के यूज़र फ़्लो और इस्तेमाल के उदाहरण अलग-अलग होते हैं:
- इस्तेमाल के उदाहरण: Credential Manager में ईमेल पते की पुष्टि करने की सुविधा का इस्तेमाल, सिर्फ़ साइन अप या साइन इन करने के लिए नहीं किया जाता. इसका इस्तेमाल, पुष्टि किए गए ईमेल पते को वापस पाने के लिए भी किया जा सकता है. इसमें खाता वापस पाने की सुविधा भी शामिल हो सकती है.
- रजिस्ट्रेशन: Credential Manager के फ़्लो के लिए, Google पर रजिस्टर करने की ज़रूरत नहीं होती. हालांकि, 'Google से साइन इन करें' सुविधा के लिए ऐसा करना ज़रूरी होता है.
प्लैटफ़ॉर्म से जुड़ी सहायता: Credential Manager का फ़्लो, सिर्फ़ Android पर काम करता है.
दायरे: 'Google से साइन इन करें' सुविधा, उपयोगकर्ता के डेटा (जैसे, Calendar या Drive) को ऐक्सेस करने के लिए, OAuth 2.0 का इस्तेमाल कर सकती है. हालांकि, Digital Credentials API का इस्तेमाल सिर्फ़ पुष्टि की गई पहचान की जानकारी पाने के लिए किया जाता है. इसका इस्तेमाल, अनुमति के अतिरिक्त स्कोप का अनुरोध करने के लिए नहीं किया जा सकता.
अगले चरण
अपने ऐप्लिकेशन में इस सुविधा को लागू करने के लिए, लागू करने के बारे में जानकारी देखें.