

Android 7.0 علاوهبر ویژگیها و قابلیتهای جدید، شامل انواع تغییرات در رفتار سیستم و میانای برنامهسازی کاربردی است. این سند برخیاز تغییرات کلیدی را که باید درک کنید و در برنامههایتان اعمال کنید برجسته میکند.
اگر قبلاً برنامهای برای Android منتشر کردهاید، توجه داشته باشید که ممکن است برنامهتان تحتتأثیر این تغییرات در پلاتفرم قرار گیرد.
باتری و حافظه
Android 7.0 شامل تغییراتی در رفتار سیستم است که هدف آن بهبود عمر باتری دستگاهها و کاهش استفاده از RAM است. این تغییرات میتواند بر دسترسی برنامهتان به منابع سیستم و همچنین نحوه تعامل برنامهتان با برنامههای دیگر بااستفاده از مقاصد ضمنی خاص تأثیر بگذارد.
چرت
Doze که در Android 6.0 (سطح API ۲۳) معرفی شد، با بهتعویق انداختن فعالیتهای CPU و شبکه زمانی که کاربر دستگاه را از برق جدا میکند، ثابت میگذارد و صفحهنمایش خاموش است، عمر باتری را بهبود میبخشد. Android 7.0 با اعمال زیرمجموعهای از محدودیتهای CPU و شبکه زمانی که دستگاه از برق جدا شده و صفحهنمایش خاموش است، اما لزوماً ثابت نیست (مثلاً زمانی که گوشی در جیب کاربر درحال حرکت است)، بهبودهای بیشتری در Doze ایجاد میکند.
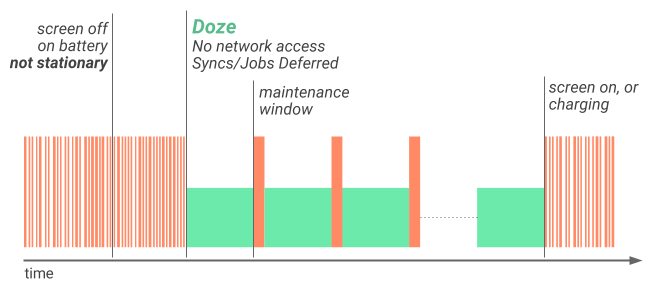
شکل ۱. تصویری از نحوه اعمال سطح اول محدودیتهای فعالیت سیستم توسط Doze برای بهبود عمر باتری.
وقتی دستگاهی با باتری کار میکند و صفحهنمایش برای مدت معینی خاموش بوده است، دستگاه وارد حالت «چرت زدن» میشود و اولین زیرمجموعه محدودیتها را اعمال میکند: دسترسی برنامه به شبکه را قطع میکند و کارها و همگامسازیها را بهتعویق میاندازد. اگر دستگاه پساز ورود به «حالت چرت» برای مدت معینی ثابت بماند، سیستم بقیه محدودیتهای «حالت چرت» را برای PowerManager.WakeLock، هشدارهای AlarmManager، GPS، و اسکنهای Wi-Fi اعمال میکند. صرفنظر از اینکه برخی یا همه محدودیتهای Doze اعمال میشوند، سیستم دستگاه را برای پنجرههای نگهداری کوتاه بیدار میکند، که درطول آن برنامهها اجازه دسترسی به شبکه را دارند و میتوانند هرگونه کار/همگامسازی معوق را اجرا کنند.
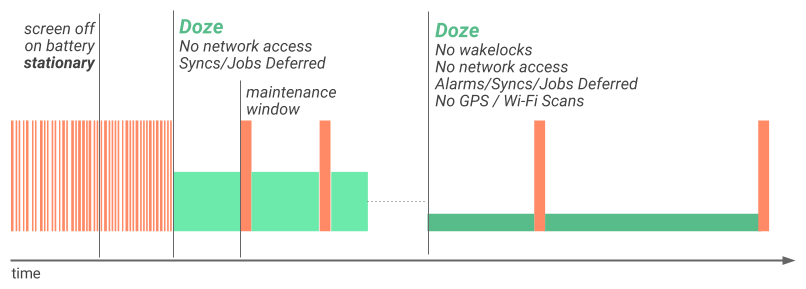
شکل ۲. تصویری از نحوه اعمال سطح دوم محدودیتهای فعالیت سیستم توسط Doze پساز ثابت ماندن دستگاه برای مدتزمان مشخص.
توجه داشته باشید که فعال کردن صفحهنمایش یا وصل کردن دستگاه به برق باعث خروج از Doze و برداشته شدن این محدودیتهای پردازش میشود. این رفتار اضافی بر توصیهها و روالهای مطلوب در تطبیق دادن برنامهتان با نسخه قبلی «چرت زدن» که در Android 6.0 (سطح میانای برنامهسازی کاربردی ۲۳) معرفی شد تأثیری ندارد، همانطور که در بهینهسازی برای «چرت زدن» و «حالت آماده بهکار برنامه» بحث شد. همچنان باید آن توصیهها را دنبال کنید، مثلاً استفاده از «پیامرسانی ابری Firebase» (FCM) برای ارسال و دریافت پیام، و برنامهریزی بهروزرسانیها را برای تطبیق با رفتار Doze اضافی شروع کنید.
Project Svelte: Background Optimizations
Android 7.0 سه همهفرستی غیرصریح را حذف میکند تا به بهینهسازی مصرف حافظه و مصرف برق کمک کند. این تغییر ضروری است زیرا همهفرستیهای غیرصریح اغلب برنامههایی را که برای گوش دادن به آنها در پسزمینه ثبتنام کردهاند راهاندازی میکنند. برداشتن این همهفرستیها میتواند بهطور قابلتوجهی برای عملکرد دستگاه و تجربه کاربری مفید باشد.
دستگاههای همراه تغییرات مکرر اتصال را تجربه میکنند، مثلاً هنگام جابهجایی بین Wi-Fi و داده تلفن همراه. درحالحاضر، برنامهها میتوانند با ثبت گیرنده برای همهفرستی غیرصریح CONNECTIVITY_ACTION در مانیفست خود، تغییرات در اتصال را پایش کنند. ازآنجاییکه برنامههای زیادی برای دریافت این پخش ثبتنام میکنند، یک
سوئیچ شبکه میتواند باعث شود همه آنها بهطور همزمان بیدار شوند و پخش را پردازش کنند.
بهطور مشابه، در نسخههای قبلی Android، برنامهها میتوانستند برای دریافت همهفرستیهای ضمنی ACTION_NEW_PICTURE و ACTION_NEW_VIDEO از برنامههای دیگر، مانند «دوربین»، ثبتنام کنند. وقتی کاربر با برنامه «دوربین» عکس میگیرد، این برنامهها برای پردازش همهفرستی فعال میشوند.
برای کاهش این مشکلات، Android 7.0 بهینهسازیهای زیر را اعمال میکند:
- برنامههایی که Android نسخه ۷.۰ (سطح میانای برنامه کاربردی ۲۴) و بالاتر را هدف قرار میدهند،
اگر گیرنده رویداد ثبتشده خود را در مانیفست اعلام کنند،
CONNECTIVITY_ACTIONرا دریافت نمیکنند. برنامهها همچنانCONNECTIVITY_ACTIONپخش را دریافت خواهند کرد اگرBroadcastReceiverخود را باContext.registerReceiver()ثبت کنند و آن زمینه همچنان معتبر باشد. - سیستم دیگر همهفرستیهای
ACTION_NEW_PICTUREیاACTION_NEW_VIDEOرا ارسال نمیکند. این بهینهسازی بر همه برنامهها تأثیر میگذارد، نه فقط برنامههایی که Android 7.0 را هدف قرار میدهند.
اگر برنامهتان از هرکدام از این هدفها استفاده میکند، باید در اسرع وقت وابستگیها را از آنها بردارید تا بتوانید دستگاههای Android 7.0 را بهدرستی هدفیابی کنید.
چارچوب Android چندین راهکار برای کاهش نیاز به این همهفرستیهای غیرصریح ارائه میدهد. برای مثال، JobScheduler API سازوکار قدرتمندی برای زمانبندی عملیات شبکه درصورت برآورده شدن شرایط خاص، مثل اتصال به شبکه نامحدود، ارائه میدهد. حتی میتوانید از JobScheduler برای واکنش به تغییرات ارائهدهندگان محتوا استفاده کنید.
برای اطلاعات بیشتر درباره بهینهسازیهای پسزمینه در Android نسخه ۷.۰ (سطح API ۲۴) و نحوه سازگار کردن برنامهتان، به بهینهسازیهای پسزمینه مراجعه کنید.
تغییرات اجازهها
Android 7.0 شامل تغییراتی در اجازهها است که ممکن است بر برنامه شما تأثیر بگذارد.
تغییرات اجازه سیستم فایل
برای بهبود امنیت فایلهای خصوصی، دایرکتوری خصوصی
برنامههایی که Android نسخه ۷.۰ یا بالاتر را هدف قرار میدهند دسترسی محدودی دارد (0700).
این تنظیم از درز فراداده فایلهای خصوصی، مثل اندازه
یا وجود آنها، جلوگیری میکند. این تغییر اجازه چندین عارضه جانبی دارد:
-
اجازههای فایل برای فایلهای خصوصی نباید دیگر توسط مالک کاهش یابد،
و تلاش برای انجام این کار بااستفاده از
MODE_WORLD_READABLEو/یاMODE_WORLD_WRITEABLE،SecurityExceptionرا راهاندازی خواهد کرد.توجه: این محدودیت هنوز بهطور کامل اجرا نشده است. برنامهها همچنان میتوانند بااستفاده از میاناهای برنامهسازی کاربردی بومی یا میانای برنامهسازی کاربردی
File، اجازههای مربوط به دایرکتوری خصوصیشان را تغییر دهند. بااینحال، اکیداً توصیه میکنیم اجازههای دسترسی به دایرکتوری خصوصی را آسانتر نکنید. -
ارسال کردن URIهای
file://به خارج از دامنه بسته ممکن است باعث شود گیرنده با مسیر غیرقابلدسترسی مواجه شود. بنابراین، تلاش برای ارسالfile://URI باعث راهاندازیFileUriExposedExceptionمیشود. روش توصیهشده برای همرسانی محتوای فایل خصوصی استفاده ازFileProviderاست. -
DownloadManagerدیگر نمیتواند فایلهای ذخیرهشده خصوصی را براساس نام فایل همرسانی کند. برنامههای قدیمی ممکن است هنگام دسترسی بهCOLUMN_LOCAL_FILENAMEبا مسیر غیرقابلدسترسی مواجه شوند. برنامههایی که Android نسخه ۷.۰ یا بالاتر را هدف قرار میدهند، هنگام تلاش برای دسترسی بهCOLUMN_LOCAL_FILENAME،SecurityExceptionرا راهاندازی میکنند. برنامههای قدیمی که مکان بارگیری را بااستفاده ازDownloadManager.Request.setDestinationInExternalFilesDir()یاDownloadManager.Request.setDestinationInExternalPublicDir()روی مکان عمومی تنظیم میکنند همچنان میتوانند به مسیر درCOLUMN_LOCAL_FILENAMEدسترسی داشته باشند، اما این روش بهشدت منع میشود. روش ترجیحی برای دسترسی به فایلی که توسطDownloadManagerافشا شده است، استفاده ازContentResolver.openFileDescriptor()است.
همرسانی فایل بین برنامهها
برای برنامههایی که Android 7.0 را هدف قرار میدهند، چارچوب Android
خطمشی میانای برنامهسازی کاربردی StrictMode را اجرا میکند که نمایش URIهای file://
خارج از برنامه شما را ممنوع میکند. اگر قصدی حاوی URI فایل از برنامه شما خارج شود، برنامه
با استثنای FileUriExposedException مواجه میشود.
برای همرسانی فایلها بین برنامهها، باید content:// URI ارسال کنید
و اجازه دسترسی موقت به URI را اعطا کنید. سادهترین راه برای اعطای این اجازه،
استفاده از کلاس FileProvider است. برای اطلاعات بیشتر
درباره اجازهها و همرسانی فایلها،
به همرسانی فایلها مراجعه کنید.
بهبودهای دسترسپذیری
Android 7.0 شامل تغییراتی است که هدف آنها بهبود کاربردپذیری پلاتفرم برای کاربران کمبینا یا دارای اختلال بینایی است. این تغییرات معمولاً نیازی به تغییر کد در برنامهتان ندارند، اما باید این ویژگیها را مرور کنید و آنها را با برنامهتان آزمایش کنید تا تأثیرات احتمالی بر تجربه کاربری را ارزیابی کنید.
بزرگنمایی صفحه
Android نسخه ۷.۰ به کاربران امکان میدهد اندازه نمایش را تنظیم کنند که همه عناصر روی صفحه را بزرگ یا کوچک میکند و درنتیجه دسترسپذیری دستگاه را برای کاربران کمبینا بهبود میبخشد. کاربران نمیتوانند صفحه را بیشتر از حداقل عرض صفحه sw320dp زوم کنند، که عرض Nexus 4، یک تلفن رایج با اندازه متوسط است.
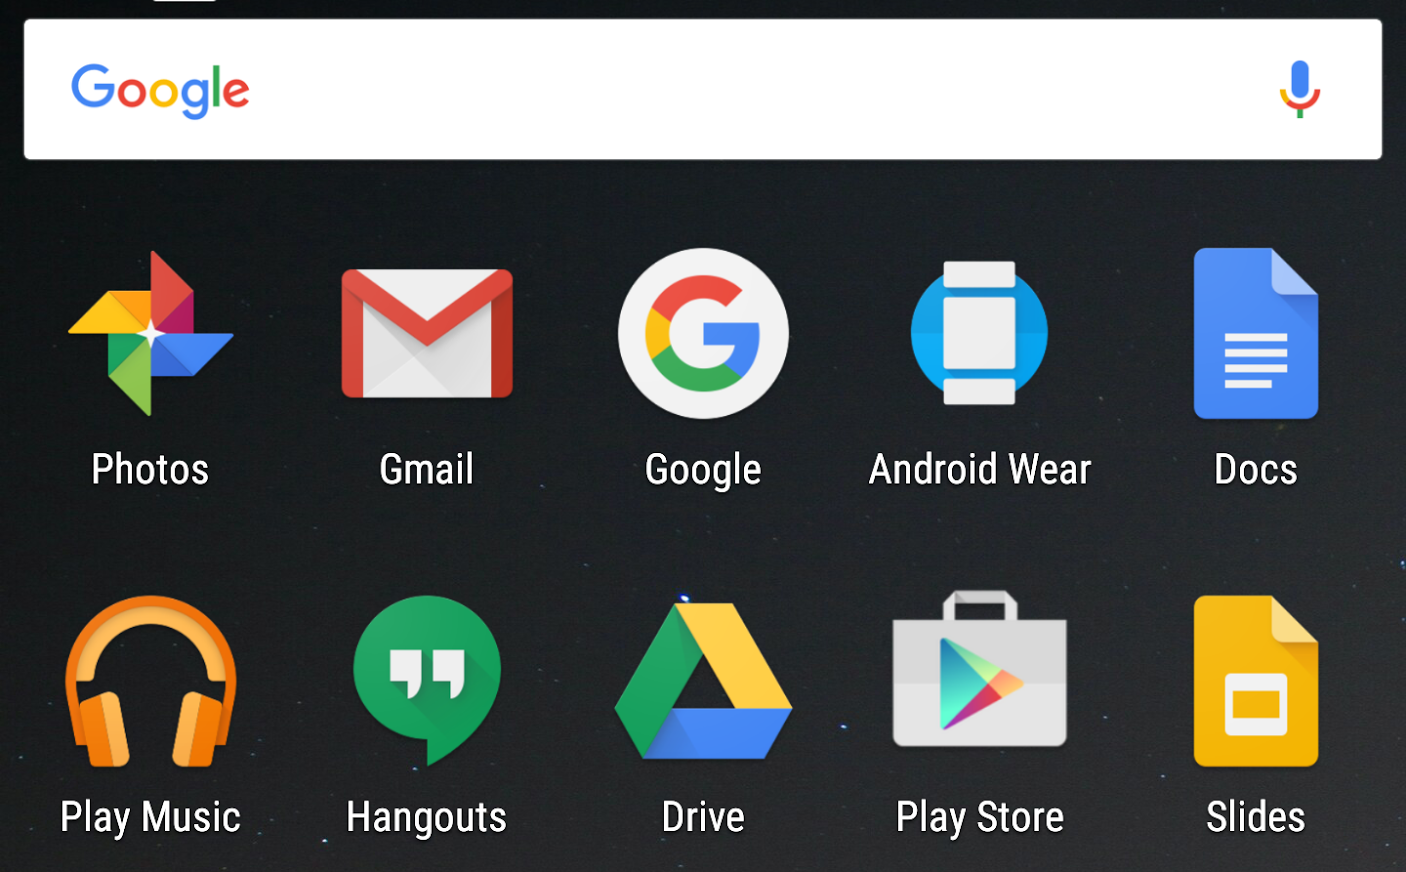
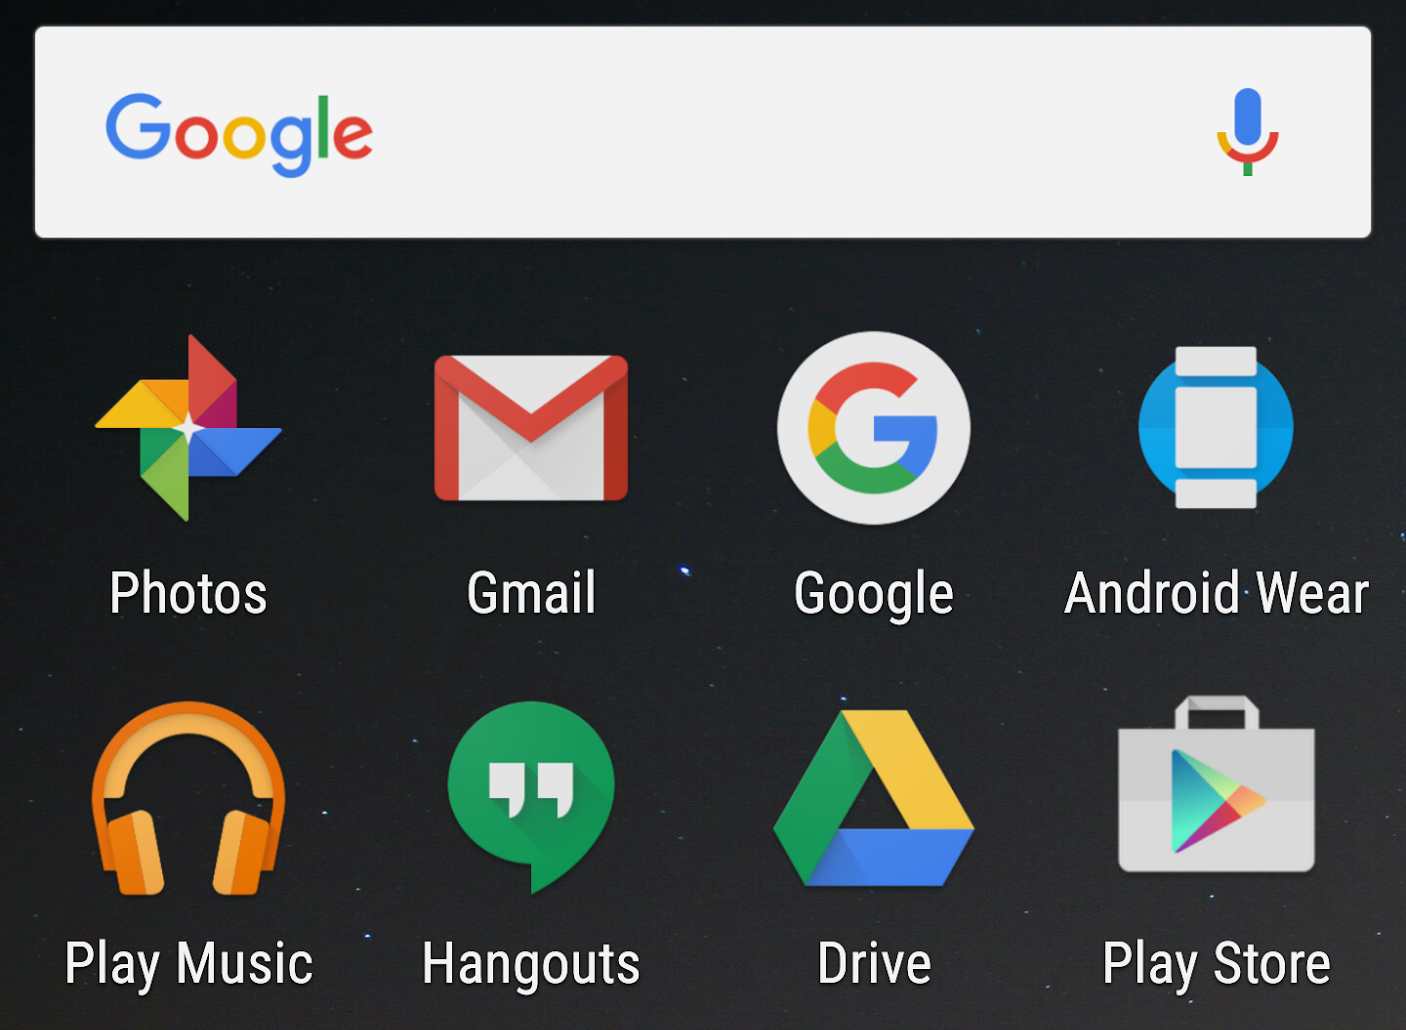
شکل ۳. صفحه سمت چپ تأثیر افزایش اندازه نمایش دستگاهی را نشان میدهد که تصویر سیستم Android 7.0 را اجرا میکند.
وقتی تراکم دستگاه تغییر میکند، سیستم به روشهای زیر به برنامههای درحال اجرا اطلاع میدهد:
- اگر برنامهای سطح میانای برنامهسازی کاربردی ۲۳ یا پایینتر را هدف قرار دهد، سیستم بهطور خودکار همه فرایندهای پسزمینهای آن را متوقف میکند. این یعنی اگر کاربر از چنین برنامهای خارج شود تا صفحه تنظیمات را باز کند و تنظیم اندازه نمایش را تغییر دهد، سیستم برنامه را بههمان روشی که در شرایط کمبود حافظه انجام میدهد، متوقف میکند. اگر برنامه فرایندهای پیشزمینهای داشته باشد، سیستم آن فرایندها را از تغییر پیکربندی مطلع میکند، همانطور که در مدیریت تغییرات زمان اجرا شرح داده شده است، درست مانند زمانی که جهت دستگاه تغییر کرده باشد.
- اگر برنامهای Android 7.0 را هدف قرار دهد، همه فرایندهای آن (پیشزمینه و پسزمینه) از تغییر پیکربندی مطلع میشوند، همانطور که در مدیریت تغییرات زمان اجرا شرح داده شده است.
اکثر برنامهها برای پشتیبانی از این ویژگی نیازی به ایجاد تغییر ندارند، مشروط بر اینکه برنامهها از روالهای مطلوب Android پیروی کنند. موارد خاصی که باید بررسی شود:
- برنامهتان را در دستگاهی با عرض صفحهنمایش
sw320dpآزمایش کنید و مطمئن شوید عملکرد مناسبی دارد. - وقتی پیکربندی دستگاه تغییر میکند، هرگونه اطلاعات ذخیرهشده در حافظه نهان وابسته به تراکم را بهروز کنید،
مثل نقشه بیتی ذخیرهشده در حافظه نهان یا منابع بارشده از
شبکه. وقتی برنامه از حالت توقف موقت ازسر گرفته میشود، تغییرات پیکربندی را بررسی کنید.
توجه: اگر دادههای وابسته به پیکربندی را ذخیره میکنید، ایده خوبی است که فرادادههای مرتبط مانند اندازه صفحه مناسب یا تراکم پیکسل برای آن دادهها را نیز اضافه کنید. ذخیره کردن این فراداده به شما امکان میدهد تصمیم بگیرید که آیا لازم است دادههای ذخیرهشده در حافظه نهان را پساز تغییر پیکربندی بازآوری کنید یا نه.
- از مشخص کردن ابعاد با واحد پیکسل خودداری کنید، زیرا با تراکم صفحهنمایش مقیاسبندی نمیشوند. بهجای آن، ابعاد را با واحد پیکسل مستقل از تراکم (
dp) مشخص کنید.
تنظیمات بینایی در «دستیار راهاندازی»
Android 7.0 شامل «تنظیمات بینایی» در صفحه «خوشامدگویی» است که کاربران میتوانند تنظیمات دسترسپذیری زیر را در دستگاه جدید راهاندازی کنند: اشاره بزرگنمایی، اندازه قلم، اندازه نمایش و TalkBack. این تغییر رؤیتپذیری اشکالهای مربوط به تنظیمات مختلف صفحهنمایش را افزایش میدهد. برای ارزیابی تأثیر این ویژگی، باید برنامههایتان را با این تنظیمات فعالشده آزمایش کنید. میتوانید تنظیمات را در تنظیمات > دسترسپذیری پیدا کنید.
برنامههای NDK که به کتابخانههای پلاتفرم پیوند میدهند
از Android 7.0، سیستم از پیوند پویا دادن برنامهها به کتابخانههای غیرNDK جلوگیری میکند که ممکن است باعث ازکارافتادن برنامهتان شود. هدف از این تغییر در رفتار، ایجاد تجربه برنامه یکسان در بهروزرسانیهای پلاتفرم و دستگاههای مختلف است. حتی اگر کد شما به کتابخانههای خصوصی پیوند داده نشده باشد، ممکن است کتابخانه ثابت شخص ثالثی در برنامهتان این کار را انجام دهد. بنابراین، همه توسعهدهندگان باید بررسی کنند تا مطمئن شوند برنامههایشان در دستگاههای دارای Android 7.0 ازکار نمیافتد. اگر برنامهتان از کد بومی استفاده میکند، باید فقط از NDK API عمومی استفاده کنید.
برنامه شما ممکن است به سه روش برای دسترسی به میاناهای برنامهسازی کاربردی پلاتفرم خصوصی تلاش کند:
- برنامه شما مستقیماً به کتابخانههای پلاتفرم خصوصی دسترسی دارد. باید برنامهتان را بهروز کنید تا نسخه خودش از آن کتابخانهها را دربرگیرد یا از میاناهای برنامهسازی کاربردی NDK عمومی استفاده کند.
- برنامه شما از کتابخانه طرف سومی استفاده میکند که به کتابخانههای پلاتفرم خصوصی دسترسی دارد. حتی اگر مطمئن هستید که برنامهتان مستقیماً به کتابخانههای خصوصی دسترسی ندارد، همچنان باید برنامهتان را برای این سناریو آزمایش کنید.
- برنامه شما به کتابخانهای ارجاع میدهد که در APK آن گنجانده نشده است. برای
مثال، این اتفاق ممکن است زمانی رخ دهد که سعی کرده باشید از نسخه خودتان از OpenSSL استفاده کنید اما
فراموش کرده باشید آن را با APK برنامهتان بستهبندی کنید. این برنامه ممکن است بهطور عادی در نسخههایی از پلاتفرم Android که شامل
libcrypto.soاست اجرا شود. بااینحال، ممکن است برنامه در نسخههای جدیدتر Android که این کتابخانه را ندارند (مثل Android 6.0 و نسخههای جدیدتر) ازکار بیفتد. برای رفع این مشکل، مطمئن شوید که همه کتابخانههای غیر NDK را با APK خود بستهبندی کنید.
برنامهها نباید از کتابخانههای بومی که در NDK گنجانده نشدهاند استفاده کنند زیرا ممکن است در نسخههای مختلف Android تغییر کنند یا برداشته شوند. تغییر از OpenSSL به BoringSSL نمونهای از این تغییر است. همچنین، چون هیچ الزامات سازگاریای برای کتابخانههای پلاتفرم که در NDK گنجانده نشدهاند وجود ندارد، دستگاههای مختلف ممکن است سطوح مختلفی از سازگاری را ارائه دهند.
برای کاهش تأثیری که این محدودیت ممکن است بر برنامههایی که درحالحاضر منتشر شدهاند داشته باشد، مجموعهای از کتابخانهها که استفاده قابلتوجهی دارند (مانند libandroid_runtime.so، libcutils.so، libcrypto.so، و libssl.so) بهطور موقت در Android 7.0 (سطح API ۲۴) برای برنامههایی که سطح API ۲۳ یا پایینتر را هدف قرار میدهند دردسترس هستند. اگر برنامهتان یکی از این کتابخانهها را بار کند، logcat هشداری تولید میکند
و یک اعلان زودگذر در دستگاه هدف ظاهر میشود تا به شما اطلاع دهد. اگر این هشدارها را میبینید، باید برنامهتان را بهروز کنید تا یا نسخه خودش از آن کتابخانهها را داشته باشد یا فقط از میاناهای برنامهسازی کاربردی NDK عمومی استفاده کند. نسخههای آتی پلاتفرم Android ممکن است استفاده از کتابخانههای خصوصی را بهطور کامل محدود کند و باعث ازکار افتادن برنامهتان شود.
همه برنامهها وقتی میانای برنامهسازی کاربردیای را فراخوانی میکنند که نه عمومی است و نه موقتاً قابلدسترسی است، خطای زمان اجرا ایجاد میکنند. نتیجه این است که
System.loadLibrary و dlopen(3) هر دو
NULL را برمیگردانند و ممکن است باعث ازکارافتادن برنامهتان شوند. باید کد برنامهتان را مرور کنید تا استفاده از میاناهای برنامهسازی کاربردی پلاتفرم خصوصی را بردارید و برنامههایتان را بااستفاده از دستگاه یا شبیهساز دارای Android 7.0 (سطح ایپیآی ۲۴) بهطور کامل آزمایش کنید. اگر مطمئن نیستید که برنامهتان از کتابخانههای خصوصی استفاده میکند یا نه، میتوانید logcat را بررسی کنید تا خطای زمان اجرا را شناسایی کنید.
جدول زیر رفتاری را که باید از برنامه انتظار داشته باشید بسته به استفاده آن از کتابخانههای بومی خصوصی و سطح میانای برنامهسازی کاربردی هدف آن (android:targetSdkVersion) شرح میدهد.
| کتابخانه | سطح میانای برنامهسازی کاربردی هدف | دسترسی زمان اجرا بااستفاده از پیونددهنده پویا | رفتار Android 7.0 (سطح ایپیآی ۲۴) | رفتار پلاتفرم Android در آینده |
|---|---|---|---|---|
| NDK Public | همه | قابلدسترس | طبق انتظار کار میکند | طبق انتظار کار میکند |
| خصوصی (کتابخانههای خصوصی با دسترسی موقت) | ۲۳ یا کمتر | موقتاً دسترسیپذیر | طبق انتظار کار میکند، اما هشدار logcat دریافت میکنید. | خطای زمان اجرا |
| خصوصی (کتابخانههای خصوصی با دسترسی موقت) | ۲۴ یا بالاتر | محدود | خطای زمان اجرا | خطای زمان اجرا |
| خصوصی (موردی دیگر) | همه | محدود | خطای زمان اجرا | خطای زمان اجرا |
بررسی کنید که آیا برنامهتان از کتابخانههای خصوصی استفاده میکند یا نه
برای کمک به شما در شناسایی مشکلات بار کردن کتابخانههای خصوصی، logcat ممکن است هشدار یا خطای زمان اجرا تولید کند. برای مثال، اگر برنامه شما سطح میانای برنامهسازی کاربردی ۲۳ یا پایینتر را هدف قرار دهد و سعی کند به کتابخانه خصوصی در دستگاهی با Android نسخه ۷.۰ دسترسی پیدا کند، ممکن است هشداری مشابه زیر ببینید:
03-21 17:07:51.502 31234 31234 W linker  : library "libandroid_runtime.so"
("/system/lib/libandroid_runtime.so") needed or dlopened by
"/data/app/com.popular-app.android-2/lib/arm/libapplib.so" is not accessible
for the namespace "classloader-namespace" - the access is temporarily granted
as a workaround for http://b/26394120
این هشدارهای logcat به شما میگوید کدام کتابخانه درتلاش است به میانای برنامهسازی کاربردی پلاتفرم خصوصی دسترسی پیدا کند، اما باعث ازکار افتادن برنامهتان نمیشود. اما اگر برنامه سطح میانای برنامهسازی کاربردی ۲۴ یا بالاتر را هدف قرار دهد، logcat خطای زمان اجرای زیر را تولید میکند و ممکن است برنامهتان ازکار بیفتد:
java.lang.UnsatisfiedLinkError: dlopen failed: library "libcutils.so"
("/system/lib/libcutils.so") needed or dlopened by
"/system/lib/libnativeloader.so" is not accessible for the namespace
"classloader-namespace"
  at java.lang.Runtime.loadLibrary0(Runtime.java:977)
  at java.lang.System.loadLibrary(System.java:1602)
اگر برنامهتان از کتابخانههای طرف سومی استفاده میکند که بهطور پویا به میاناهای برنامهسازی کاربردی پلاتفرم خصوصی پیوند داده شدهاند، ممکن است این خروجیهای logcat را نیز ببینید. ابزار readelf در
Android 7.0 NDK به شما امکان میدهد با اجرای فرمان زیر، فهرستی از همه کتابخانههای مشترک پیوندشده پویا
از فایل .so دادهشده تولید کنید:
aarch64-linux-android-readelf -dW libMyLibrary.so
بهروزرسانی برنامه
در اینجا چند مرحله وجود دارد که میتوانید برای رفع این نوع خطاها انجام دهید و مطمئن شوید که برنامهتان در بهروزرسانیهای آینده پلاتفرم از کار نمیافتد:
- اگر برنامهتان از کتابخانههای پلاتفرم خصوصی استفاده میکند، باید آن را بهروز کنید تا نسخه خودش از آن کتابخانهها را دربرگیرد یا از NDK API عمومی استفاده کند.
- اگر برنامهتان از کتابخانه طرف سومی استفاده میکند که به نمادهای خصوصی دسترسی دارد، با نویسنده کتابخانه تماس بگیرید تا کتابخانه را بهروز کند.
- مطمئن شوید که همه کتابخانههای غیرNDK خود را با APK خود بستهبندی کنید.
- بهجای
getJavaVMوgetJNIEnvازlibandroid_runtime.so، از توابع استاندارد JNI استفاده کنید:AndroidRuntime::getJavaVM -> GetJavaVM from <jni.h> AndroidRuntime::getJNIEnv -> JavaVM::GetEnv or JavaVM::AttachCurrentThread from <jni.h>.
- بهجای نماد خصوصی
property_getازlibcutils.so، از__system_property_getاستفاده کنید. برای انجام این کار، از__system_property_getبا موارد زیر استفاده کنید:#include <sys/system_properties.h>توجه: دردسترس بودن و محتوای ویژگیهای سیستم ازطریق CTS آزمایش نمیشود. راه حل بهتر این است که بهطور کلی از این ویژگیها استفاده نکنید.
- از نسخه محلی نماد
SSL_ctrlازlibcrypto.soاستفاده کنید. برای مثال، بایدlibcyrpto.aرا بهصورت ایستا در فایل.soپیوند دهید، یا نسخه پیونددادهشده پویا ازlibcrypto.soرا از BoringSSL/OpenSSL اضافه کنید و آن را در APK خود بستهبندی کنید.
Android for Work
Android 7.0 حاوی تغییراتی برای برنامههایی است که Android for Work را هدف قرار میدهند، ازجمله تغییراتی در نصب گواهی، بازنشانی گذرواژه، مدیریت کاربر ثانویه، و دسترسی به شناسههای دستگاه. اگر درحال ساختن برنامه برای محیطهای Android for Work هستید، باید این تغییرات را مرور کنید و برنامهتان را براساس آن اصلاح کنید.
- قبلاز اینکه DPC بتواند گواهی را تنظیم کند، باید نصبکننده گواهی واگذارشده را نصب کنید. برای هر دو برنامه مالک نمایه و دستگاه که Android 7.0 (سطح API ۲۴) را هدف قرار میدهند،
باید نصبکننده گواهی واگذارشده را قبلاز اینکه کنترلکننده خطمشی دستگاه (DPC)
DevicePolicyManager.setCertInstallerPackage()را فراخوانی کند نصب کنید. اگر نصبکننده ازقبل نصب نشده باشد، سیستمIllegalArgumentExceptionرا برمیگرداند. - محدودیتهای بازنشانی گذرواژه برای سرپرستان دستگاه اکنون برای مالکان نمایه اعمال میشود. سرپرستان دستگاه دیگر نمیتوانند از
DevicePolicyManager.resetPassword()برای پاک کردن گذرواژهها یا تغییر گذرواژههایی که قبلاً تنظیم شدهاند استفاده کنند. سرپرستان دستگاه همچنان میتوانند گذرواژه تنظیم کنند، اما فقط زمانی که دستگاه گذرواژه، پین، یا الگو نداشته باشد. - مالکان دستگاه و نمایه میتوانند حسابها را مدیریت کنند، حتی اگر محدودیتهایی
تنظیم شده باشد. مالکان دستگاه و مالکان نمایه میتوانند Account Management API را فراخوانی کنند
حتی اگر محدودیتهای کاربر
DISALLOW_MODIFY_ACCOUNTSاعمال شده باشد. - مالکان دستگاه میتوانند کاربران ثانویه را مدیریت کنند. وقتی دستگاهی در حالت مالک دستگاه اجرا میشود، محدودیت
DISALLOW_ADD_USERبهطور خودکار تنظیم میشود. این کار مانع از ایجاد کاربران ثانویه مدیریتنشده توسط کاربران میشود. علاوهبراین، روشهایCreateUser()وcreateAndInitializeUser()منسوخ شدهاند؛ روش جدیدDevicePolicyManager.createAndManageUser()جایگزین آنها میشود. - مالکان دستگاه میتوانند به شناسههای دستگاه دسترسی داشته باشند. مالک دستگاه میتواند بااستفاده از
DevicePolicyManager.getWifiMacAddress()به نشانی Wi-Fi MAC دستگاه دسترسی پیدا کند. اگر Wi-Fi هرگز در دستگاه فعال نشده باشد، این روش مقدارnullرا برمیگرداند. - تنظیم «حالت کاری» دسترسی به برنامههای کاری را کنترل میکند. وقتی حالت کاری خاموش است، راهانداز سیستم با خاکستری کردن برنامههای کاری نشان میدهد که این برنامهها دردسترس نیستند. با فعال کردن مجدد حالت کاری، رفتار عادی بازیابی میشود.
- هنگام نصب فایل PKCS #12 حاوی زنجیره گواهینامه کارخواه و
کلید خصوصی مربوطه از میانای کاربر «تنظیمات»، گواهینامه CA در
زنجیره دیگر در فضای ذخیرهسازی اعتبارنامههای مطمئن نصب نمیشود. این کار بر نتیجه
KeyChain.getCertificateChain()وقتی برنامهها بعداً تلاش میکنند زنجیره گواهینامه کارخواه را بازیابی کنند تأثیری ندارد. درصورت نیاز، گواهینامه CA باید بهطور جداگانه بااستفاده از میانای کاربر «تنظیمات» در فضای ذخیرهسازی اطلاعات کاربری معتبر نصب شود و قالب آن باید DER-encoded با پسوند فایل crt .یا cer .باشد. - از Android نسخه ۷.۰، ثبت و ذخیره اثر انگشت برای هر کاربر مدیریت میشود. اگر «کارخواه خطمشی دستگاه» (DPC) مالک نمایه، سطح میانای برنامهسازی کاربردی ۲۳ (یا پایینتر) را در دستگاهی با Android نسخه ۷.۰ (سطح میانای برنامهسازی کاربردی ۲۴) هدف قرار دهد، کاربر همچنان میتواند اثر انگشت را در دستگاه تنظیم کند، اما برنامههای کاری نمیتوانند به اثر انگشت دستگاه دسترسی داشته باشند. وقتی DPC سطح میانای برنامهسازی کاربردی ۲۴ و بالاتر را هدف قرار میدهد، کاربر میتواند با رفتن به تنظیمات > امنیت > امنیت نمایه کاری، اثر انگشت را بهطور خاص برای نمایه کاری تنظیم کند.
- وضعیت رمزگذاری جدید
ENCRYPTION_STATUS_ACTIVE_PER_USERتوسطDevicePolicyManager.getStorageEncryptionStatus()برگردانده میشود تا نشان دهد رمزگذاری فعال است و کلید رمزگذاری به کاربر گره خورده است. وضعیت جدید فقط درصورتی برگردانده میشود که DPC سطح میانای برنامهسازی کاربردی ۲۴ و بالاتر را هدف قرار دهد. برای برنامههایی که سطوح ایپیآی قبلی را هدف قرار میدهند،ENCRYPTION_STATUS_ACTIVEبرگردانده میشود، حتی اگر کلید رمزگذاری مختص کاربر یا نمایه باشد. - در Android 7.0، اگر دستگاه نمایه کاری نصبشده با چالش کاری جداگانهای داشته باشد، چندین روش که معمولاً بر کل دستگاه تأثیر میگذارند، رفتار متفاوتی خواهند داشت. این روشها بهجای اینکه بر کل دستگاه تأثیر بگذارند، فقط بر نمایه کاری اعمال میشوند. (فهرست کامل این روشها
در سند
DevicePolicyManager.getParentProfileInstance()موجود است.) برای مثال،DevicePolicyManager.lockNow()فقط نمایه کاری را قفل میکند، بهجای اینکه کل دستگاه را قفل کند. برای هرکدام از این روشها، میتوانید با فراخوانی روش در نمونه والدDevicePolicyManager، رفتار قدیمی را دریافت کنید؛ میتوانید این والد را با فراخوانیDevicePolicyManager.getParentProfileInstance()دریافت کنید. بنابراین برای مثال، اگر روشlockNow()نمونه والد را فراخوانی کنید، کل دستگاه قفل میشود.
حفظ حاشیهنویسیها
Android 7.0 اشکالی را برطرف میکند که در آن رؤیتپذیری حاشیهنویسیها نادیده گرفته میشد. این مشکل باعث شد زمان اجرا بتواند به حاشیهنویسیهایی دسترسی پیدا کند که نباید به آنها دسترسی میداشت. این حاشیهنویسیها شامل موارد زیر بود:
-
VISIBILITY_BUILD: Intended to be visible only at build time. -
VISIBILITY_SYSTEM: برای اینکه در زمان اجرا قابلمشاهده باشد، اما فقط برای سیستم زیربنایی.
اگر برنامهتان به این رفتار متکی بوده است، خطمشی حفظی به حاشیهنویسیها اضافه کنید که باید در زمان اجرا دردسترس باشد. این کار را بااستفاده از @Retention(RetentionPolicy.RUNTIME) انجام میدهید.
تغییرات پیکربندی پیشفرض TLS/SSL
Android 7.0 تغییرات زیر را در پیکربندی پیشفرض TLS/SSL که برنامهها برای HTTPS و دیگر ترافیکهای TLS/SSL استفاده میکنند ایجاد میکند:
- مجموعه رمزهای RC4 اکنون غیرفعال است.
- مجموعه رمزهای CHACHA20-POLY1305 اکنون فعال شدهاند.
غیرفعال بودن RC4 بهطور پیشفرض ممکن است منجر به خرابی در اتصال HTTPS یا TLS/SSL شود، زمانی که سرور با مجموعه رمزهای مدرن مذاکره نمیکند. راهکار ترجیحی این است که پیکربندی سرور را بهبود دهید تا مجموعه رمزها و پروتکلهای قویتر و مدرنتر فعال شود. در حالت ایدهآل، TLSv1.2 و AES-GCM باید فعال باشند و مجموعه رمزهای «رازمانی پیشسو» (ECDHE) باید فعال و ترجیح داده شوند.
یک جایگزین این است که برنامه را برای استفاده از SSLSocketFactory سفارشی برای برقراری ارتباط با سرور تغییر دهید.
factory باید طوری طراحی شود که نمونههای SSLSocket
را ایجاد کند که علاوهبر مجموعه رمزهای پیشفرض، برخیاز مجموعه رمزهای موردنیاز سرور
را نیز فعال کرده باشند.
توجه: این تغییرات مربوط به WebView نیست.
برنامههایی که Android 7.0 را هدف قرار میدهند
این تغییرات رفتاری منحصراً برای برنامههایی اعمال میشود که
Android نسخه ۷.۰ (سطح میانای برنامهسازی کاربردی ۲۴) یا بالاتر را هدف قرار میدهند. برنامههایی که با Android نسخه ۷.۰ کامپایل میشوند،
یا targetSdkVersion را روی Android نسخه ۷.۰ یا بالاتر تنظیم میکنند، باید
برنامههایشان را اصلاح کنند تا از این رفتارها بهدرستی پشتیبانی کنند، درصورت لزوم برای برنامه.
تغییرات سریالسازی
Android 7.0 (سطح میانای برنامهسازی کاربردی ۲۴) اشکالی را در محاسبه serialVersionUID پیشفرض رفع کرد که با مشخصات مطابقت نداشت.
کلاسهایی که Serializable را پیادهسازی میکنند و فیلد صریح serialVersionUID را مشخص نمیکنند ممکن است شاهد تغییری در serialVersionUID پیشفرض خود باشند که باعث میشود هنگام تلاش برای وازنجیرش نمونههای کلاسی که در نسخه قبلی زنجیرش شدهاند یا توسط برنامهای که نسخه قبلی را هدف قرار میدهد زنجیرش شدهاند، استثنایی ایجاد شود. پیام خطا چیزی شبیه این خواهد بود:
local class incompatible: stream classdesc serialVersionUID = 1234, local class serialVersionUID = 4567
برای رفع این مشکلات، باید فیلد serialVersionUID را به هر کلاس تحتتأثیر با مقدار stream classdesc
serialVersionUID از پیام خطا اضافه کنید، مثلاً 1234 در این مورد. این تغییر از همه توصیههای روال مطلوب برای نوشتن کد سریالسازی پیروی میکند و در همه نسخههای Android کار خواهد کرد.
اشکال خاصی که برطرف شد مربوط به وجود روشهای مقداردهی اولیه ایستا بود، یعنی <clinit>. طبق مشخصات، وجود یا عدم وجود روش مقداردهی اولیه ایستا در کلاس بر serialVersionUID پیشفرض محاسبهشده برای آن کلاس تأثیر میگذارد.
قبلاز رفع اشکال، اگر کلاسی مقداردهی اولیه ایستا نداشت، محاسبه کلاس برتر را نیز برای مقداردهی اولیه ایستا بررسی میکرد.
برای شفافسازی، این تغییر بر برنامههایی که سطح میانای برنامهسازی کاربردی ۲۳ یا پایینتر را هدف قرار میدهند، کلاسهایی که فیلد serialVersionUID دارند، یا کلاسهایی که روش مقداردهی اولیه ایستا دارند تأثیر نمیگذارد.
نکتههای مهم دیگر
- وقتی برنامهای در Android 7.0 اجرا میشود، اما سطح میانای برنامهسازی کاربردی پایینتری را هدف قرار میدهد،
و کاربر اندازه نمایش را تغییر میدهد، فرایند برنامه متوقف میشود. برنامه
باید بتواند این سناریو را بهخوبی مدیریت کند. درغیراینصورت، وقتی کاربر آن را از «موارد اخیر» بازیابی میکند، ازکار میافتد.
باید برنامهتان را آزمایش کنید تا مطمئن شوید این رفتار رخ نمیدهد. میتوانید این کار را با ایجاد خرابی یکسان هنگام توقف اجباری برنامه بهصورت دستی بااستفاده از DDMS انجام دهید.
برنامههایی که Android 7.0 (سطح API ۲۴) و بالاتر را هدف قرار میدهند، بهطور خودکار در تغییرات تراکم بسته نمیشوند؛ بااینحال، ممکن است همچنان به تغییرات پیکربندی پاسخ ضعیفی بدهند.
- برنامهها در Android 7.0 باید بتوانند تغییرات پیکربندی را بهخوبی مدیریت کنند، و نباید در راهاندازیهای بعدی ازکار بیفتند. میتوانید با تغییر دادن اندازه قلم (تنظیمات > نمایشگر > اندازه قلم) و سپس بازیابی برنامه از «موارد اخیر»، رفتار برنامه را درستیسنجی کنید.
-
بهدلیل وجود اشکال در نسخههای قبلی Android، سیستم نوشتن در سوکت TCP در رشته اصلی را بهعنوان نقض حالت سختگیرانه پرچمگذاری نمیکرد. Android 7.0 این اشکال را برطرف میکند.
برنامههایی که این رفتار را نشان میدهند اکنون
android.os.NetworkOnMainThreadExceptionرا برمیگردانند. بهطورکلی، انجام عملیات شبکه در رشته اصلی ایده خوبی نیست زیرا این عملیاتها معمولاً تأخیر بالایی دارند که باعث ایجاد خطاهای ANR و پرش میشود. -
خانواده روشهای
Debug.startMethodTracing()اکنون بهطور پیشفرض خروجی را در دایرکتوری مختص بستهتان در فضای ذخیرهسازی مشترک ذخیره میکند، نه در سطح بالای کارت SD. این یعنی برنامهها دیگر نیازی به درخواست اجازهWRITE_EXTERNAL_STORAGEبرای استفاده از این میاناهای برنامهسازی کاربردی ندارند. -
بسیاری از میاناهای برنامهسازی کاربردی پلاتفرم اکنون بررسی میکنند که آیا محمولههای بزرگ در تراکنشهای
Binderارسال میشوند یا نه، و سیستم اکنون بهجای ثبت بیصدا یا سرکوب کردن آنها،TransactionTooLargeExceptionsرا بهعنوانRuntimeExceptionsدوباره پرتاب میکند. یک نمونه رایج ذخیره کردن دادههای بسیار زیاد درActivity.onSaveInstanceState()است، که باعث میشودActivityThread.StopInfoوقتی برنامهتان Android نسخه ۷.۰ را هدف قرار میدهد،RuntimeExceptionرا صادر کند. -
اگر برنامهای
Runnableتکلیف را درViewپست کند وViewبه پنجرهای پیوست نشده باشد، سیستم تکلیفRunnableرا باViewدر صف قرار میدهد؛ تکلیفRunnableتا زمانی کهViewبه پنجرهای پیوست نشود اجرا نمیشود. این رفتار اشکالات زیر را برطرف میکند: -
اگر برنامهای در Android نسخه ۷.۰ با
اجازه
DELETE_PACKAGESبخواهد بستهای را حذف کند، اما برنامه دیگری آن بسته را نصب کرده باشد، سیستم به تأیید کاربر نیاز دارد. در این سناریو، برنامهها بایدSTATUS_PENDING_USER_ACTIONرا بهعنوان وضعیت برگشتی هنگام فراخوانیPackageInstaller.uninstall()انتظار داشته باشند. - ارائهدهنده JCA بهنام Crypto منسوخ شده است، زیرا تنها الگوریتم آن، SHA1PRNG، ازنظر رمزنگاری ضعیف است. برنامهها دیگر نمیتوانند از SHA1PRNG برای مشتق کردن کلیدها (بهصورت ناامن) استفاده کنند، زیرا این ارائهدهنده دیگر دردسترس نیست. برای اطلاعات بیشتر، پست وبلاگ ارائهدهنده «رمزنگاری» امنیتی در Android N منسوخ شده است را ببینید.