

אתם יכולים להשתמש ב-Phone Number Verification API כדי לאחזר מספר טלפון מאומת מספק הסלולר של המשתמש, באופן שמונע פישינג. זו שיטת אימות מהירה, מאובטחת ומשתלמת יותר, שלא מסתמכת על סיסמאות חד-פעמיות (OTP) שנשלחות ב-SMS.
סקירה כללית
אימות טלפוני מסורתי מסתמך במידה רבה על סיסמאות חד-פעמיות (OTP) שמבוססות על SMS. אימות באמצעות SMS גורם לחיכוך עם המשתמשים ולעיכובים בשליחה. בנוסף, היא חשופה להחלפת כרטיס SIM או ליירוט, וגורמת לעלויות תקשורת משמעותיות.
API של Phone Number Verification ב-Android פותר את הבעיות האלה באמצעות פרטי כניסה דיגיטליים. במקום לשלוח SMS, האפליקציה מבקשת טוקן דיגיטלי ישירות דרך Credential Manager של Android. אחרי שהמשתמש מסכים לשתף את הטוקן הזה, הקצה העורפי של האפליקציה מחליף את הטוקן הזה עם חברת אגרגציה סלולרית או ספק סלולר כדי לאחזר את מספר הטלפון המאומת.
תהליך אחזור של מספר טלפון מאומת
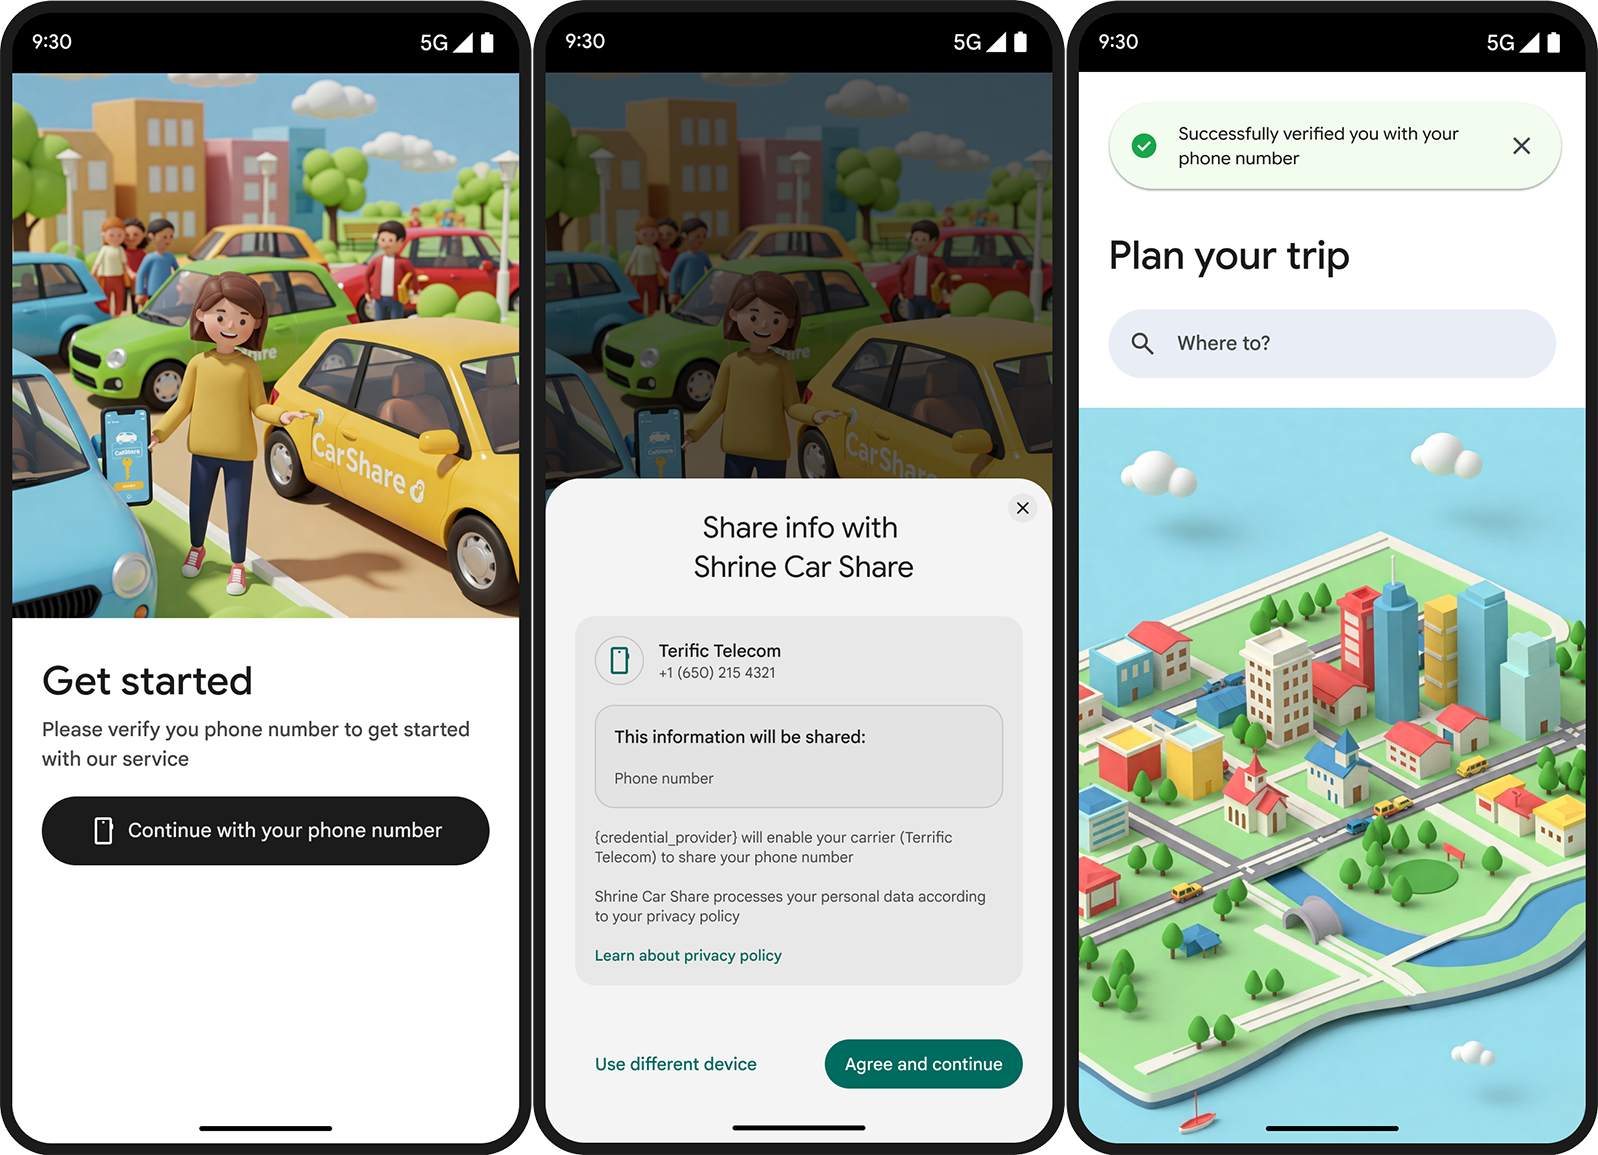
כדי לאחזר מספר טלפון מאומת:
- האפליקציה שולחת בקשה למספר טלפון אל Digital Credentials API.
- הגיליון התחתון של Credential Manager מופיע כדי לאשר את שיתוף מספר הטלפון.
- ה-API מאחזר אסימון TS.43 מוצפן מספק הסלולר של המשתמש על ידי אימות כרטיס ה-SIM.
- Credential Manager משתף את הטוקן עם האפליקציה, והאפליקציה שולחת את הטוקן לשרת שלה. השרת מחליף את הטוקן בנקודת קצה של ספק סלולר או של שירות אגרגטור. בשלב הזה גם יתבצעו חיובים על שיחות טלפון.
- האגרגטור או הספק מחזירים לאפליקציה את מספר הטלפון המאומת.
יתרונות מרכזיים
ל-API הזה יש הרבה יתרונות:
- עלויות אימות נמוכות יותר – אתם משלמים רק על אימותים שמגיעים לאפליקציה, וכך מפחיתים את עלויות השליחה.
- חוויית משתמש מאובטחת ופשוטה יותר – המשתמשים מאשרים את הבקשה בגיליון התחתון של המערכת בלחיצה אחת, במקום לצפות בסיסמאות החד-פעמיות ב-SMS מחוץ לאפליקציה. זה גם מונע את האפשרות של פישינג ב-SMS.
- שיעורי המרה גבוהים יותר – עיכובים וכשלים בשליחת הודעות SMS הם גורמים עיקריים לנטישה. אימות ישיר מול הספק עוקף לחלוטין את המעבר של הודעות ה-SMS, וכך מוביל לשיעורי השלמה גבוהים יותר.
- אימות זהות – אימות של כרטיס ה-SIM או ה-eSIM הפיזי שפעיל במכשיר Android, כדי לוודא שהזהות מקושרת ישירות למינוי פעיל אצל ספק הסלולר.
אבטחה ופרטיות
תכונת האימות הטלפוני של Android מבוססת על תקנים פתוחים ועל אבטחה קריפטוגרפית שמגובה בחומרה.
תקני אבטחה עיקריים:
- תקן GSMA TS.43: פרוטוקול ספק סטנדרטי לאימות זהות וליצירת טוקנים.
- SD-JWT VC (Selective Disclosure JWT Verifiable Credential): מבטיח את תקינות פרטי הכניסה, חסינות מפני חבלות וחשיפה סלקטיבית של נתונים.
- פרוטוקול OpenID4VP: מפרט מקובל בתחום לבקשת פרטי כניסה שניתנים לאימות.
קישור מפתחות ו-nonce קריפטוגרפי
כל בקשת אימות כוללת מספר חד-פעמי (nonce) שנוצר על ידי השרת וחתימה של קישור מפתחות. האלמנטים האלה מונעים התקפות של שידור חוזר, התקפות אדם שבאמצע (PiTM) וזיוף פרטי כניסה.
הצפנה מקצה לקצה
מערכת הטלפוניה של Android מצפינה את אסימון TS.43 שמוחזר לאפליקציית הלקוח. רק נקודת הקצה המורשית של האגרגטור או של ספק הסלולר יכולה לפענח אותו, וכך מובטח שהמערכת לא תחשוף את פרטי הכניסה הגולמיים של המשתמש במהלך ההעברה.
שקיפות לגבי הסכמת המשתמשים
ב-Android מוצג גיליון תחתון של Credential Manager, שבו מוסבר למשתמשים בדיוק איזה מידע על הזהות שלהם משותף לפני שהנתונים מועברים לאפליקציה.
השלבים הבאים
כדי להטמיע את התכונה הזו באפליקציה, עיינו במדריך ההטמעה.