

يوضّح هذا المستند كيفية استخدام Credential Manager للحصول على عنوان بريد إلكتروني تم التحقّق منه بطريقة مشفّرة من جهاز المستخدم. تغني هذه العملية مستخدمي تطبيقك عن الحاجة إلى تأكيد عناوين بريدهم الإلكتروني باستخدام كلمات مرور صالحة لمرة واحدة (OTP) أو روابط سحرية.
يشرح هذا المستند الجوانب التالية:
- التوافق مع نظام Android
- تجربة المستخدم
- الحسابات المتوافقة
- تأثير قابلية تسليم الرسائل الإلكترونية
- مقارنة مع ميزة تسجيل الدخول باستخدام حساب Google
يفترض هذا الدليل أنّك على دراية بالمفاهيم التالية:
التوافق مع نظام Android
تتوفّر هذه الميزة على الأجهزة الجوّالة والأجهزة اللوحية والأجهزة القابلة للطي التي تعمل بالإصدار 9 من نظام التشغيل Android (المستوى 28 من واجهة برمجة التطبيقات) والإصدارات الأحدث. الحدّ الأدنى المطلوب لإصدار "خدمات Google Play" (GMS) هو 25.49.x.
تجربة المستخدم
تصف الأقسام التالية تجربة المستخدم أثناء عملية إثبات الهوية، والحاجة إلى تضمين طرق احتياطية لإثبات الهوية، بالإضافة إلى تجربة المستخدم المقترَحة لحالات الاستخدام المختلفة.
عملية التحقّق
في ما يلي تجربة المستخدم لمشاركة عنوان بريد إلكتروني تم تأكيده:
- يركّز المستخدم على حقل إدخال أو ينقر على زر يستدعي واجهة برمجة التطبيقات Credential Manager API. بناءً على تصميم الشاشة، يمكنك أيضًا استدعاء واجهة برمجة التطبيقات عند تحميل شاشة تطبيقك.
- تظهر بطاقة سفلية تعرض المعلومات التي ستتم مشاركتها مع التطبيق. إذا لم تكن هناك معلومات متاحة على هذا الجهاز، ستظهر للمستخدم رسالة خطأ عامة.
- بعد أن ينقر المستخدم على الموافقة والمتابعة، اعرض رسالة نجاح أو فشل.
- ملاحظة: إذا لم يتطابق البريد الإلكتروني الذي تم التحقّق منه مع ما تتوقّعه، يُرجى إبلاغ المستخدم بعدم التطابق ومطالبته بإعادة المحاولة باستخدام بيانات اعتماد مختلفة أو تقديم طريقة بديلة للتحقّق، مثل كلمات المرور الصالحة لمرة واحدة.
- (اختياري، يُنصح به) إذا كان المستخدم يشترك في خدمتك، عليك أن تطلب منه إنشاء مفتاح مرور لتسهيل تسجيل الدخول في المرات اللاحقة.
- ملاحظة: لا تؤدي عملية تأكيد عنوان البريد الإلكتروني إلى إنشاء مفتاح مرور تلقائيًا. ومع ذلك، ننصح بشدة بتضمين خطوات إنشاء مفتاح المرور. تساعد مفاتيح المرور المستخدمين من خلال تسهيل عملية تسجيل الدخول وجعلها أكثر أمانًا، كما أنّها تلغي الحاجة إلى استخدام اسم المستخدم وكلمة المرور التقليديين.
تضمين المسارات الأساسية والاحتياطية
لضمان توفير تجربة مستخدم سلسة، يجب تضمين الخيارات التالية في الشاشات التي تتطلّب تأكيد عنوان البريد الإلكتروني:
- خيار إثبات الهوية الأساسي: حقل بريد إلكتروني أو زر لتفعيل عملية إثبات الهوية السريعة من خلال Credential Manager API
- خيارات التحقّق البديلة: رابط أو زر يتيح للمستخدمين "التحقّق بطريقة أخرى" أو "خيارات أخرى" لإدخال عنوان البريد الإلكتروني يدويًا في حال حدوث أخطاء، مثل عدم توفّر معلومات على الجهاز أو عدم تطابق عنوان البريد الإلكتروني الذي تم استرداده مع العنوان المتوقّع. من المفترض أن يتيح ذلك للمستخدمين محاولة إثبات الهوية باستخدام بيانات اعتماد مختلفة أو من خلال تقديم كلمة مرور صالحة لمرة واحدة (OTP) يدويًا.
حالات الاستخدام
توضّح الأقسام التالية حالات الاستخدام المقترَحة، بالإضافة إلى تجربة المستخدم المقترَحة لتأكيد عنوان البريد الإلكتروني.
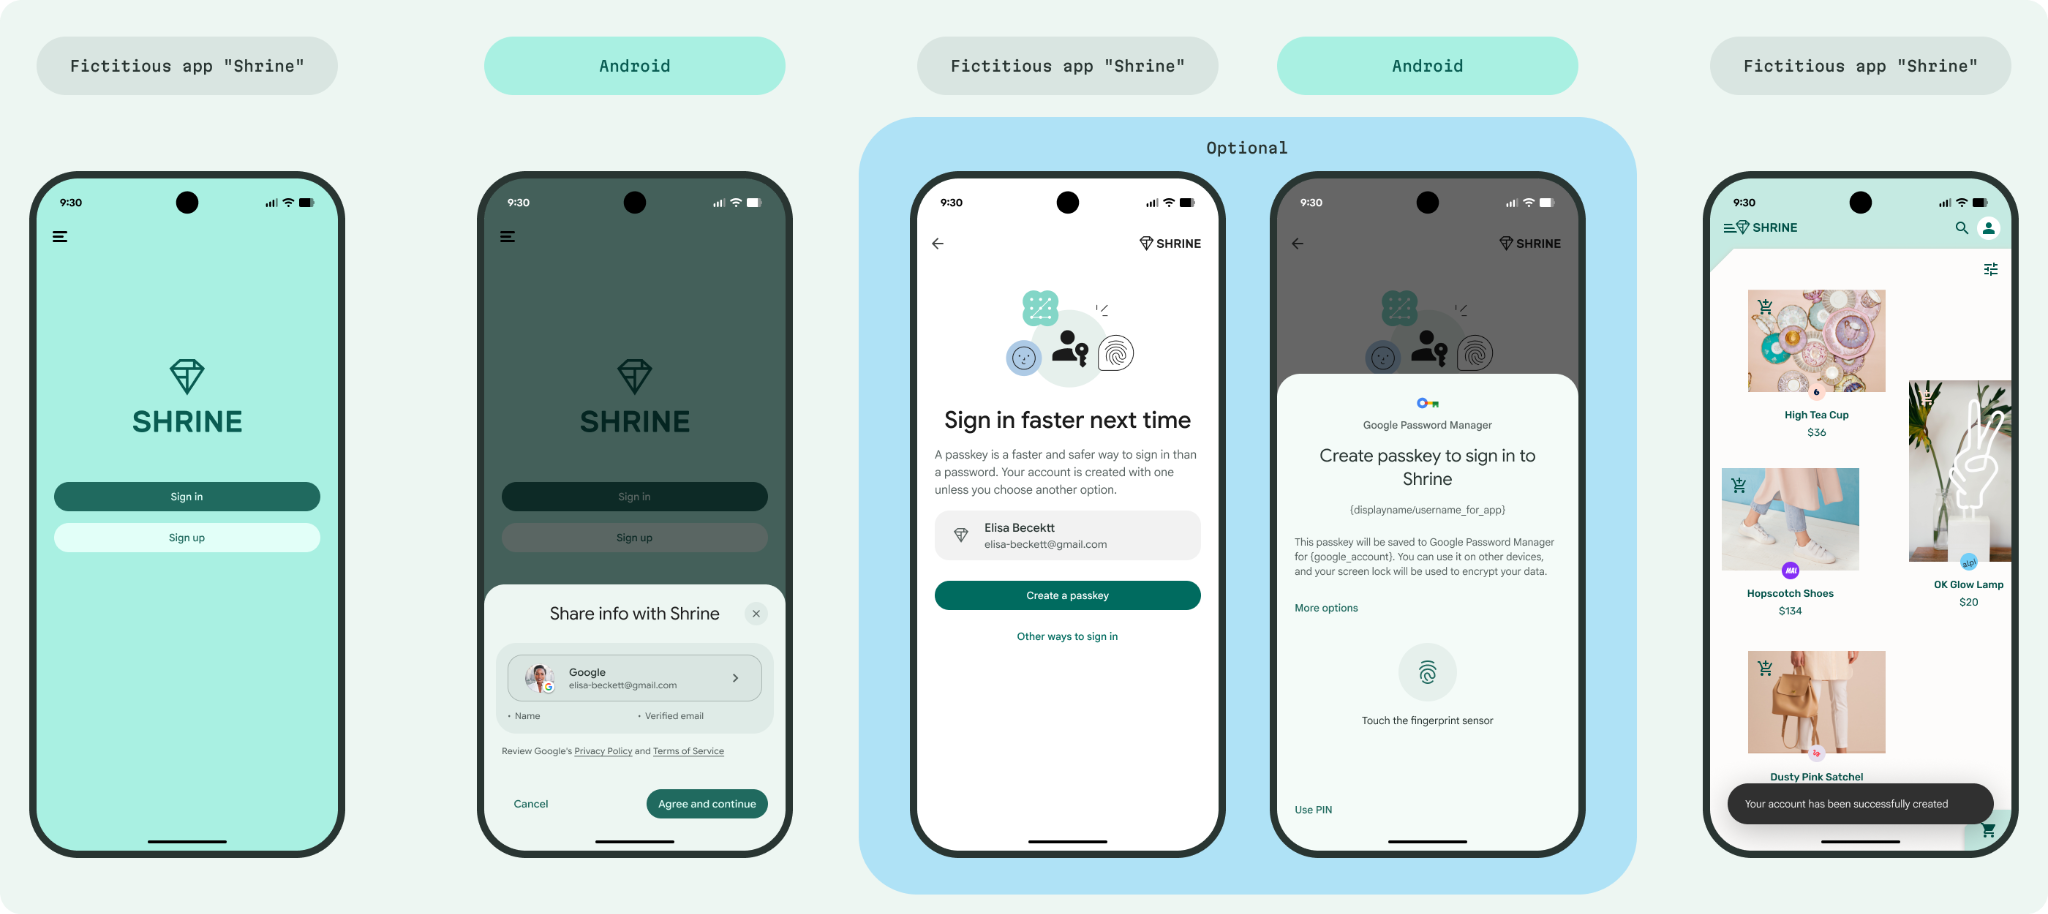
اشتراك
يمكن للمستخدمين إنشاء حساب على الفور باستخدام عنوان بريد إلكتروني تم التحقّق منه بدون الحاجة إلى خطوة منفصلة للتحقّق. يمكنك أن تطلب من المستخدم إضافة مفتاح مرور. إذا اختار المستخدم إضافة مفتاح مرور، يمكنك تفعيل عملية إنشاء مفتاح المرور.
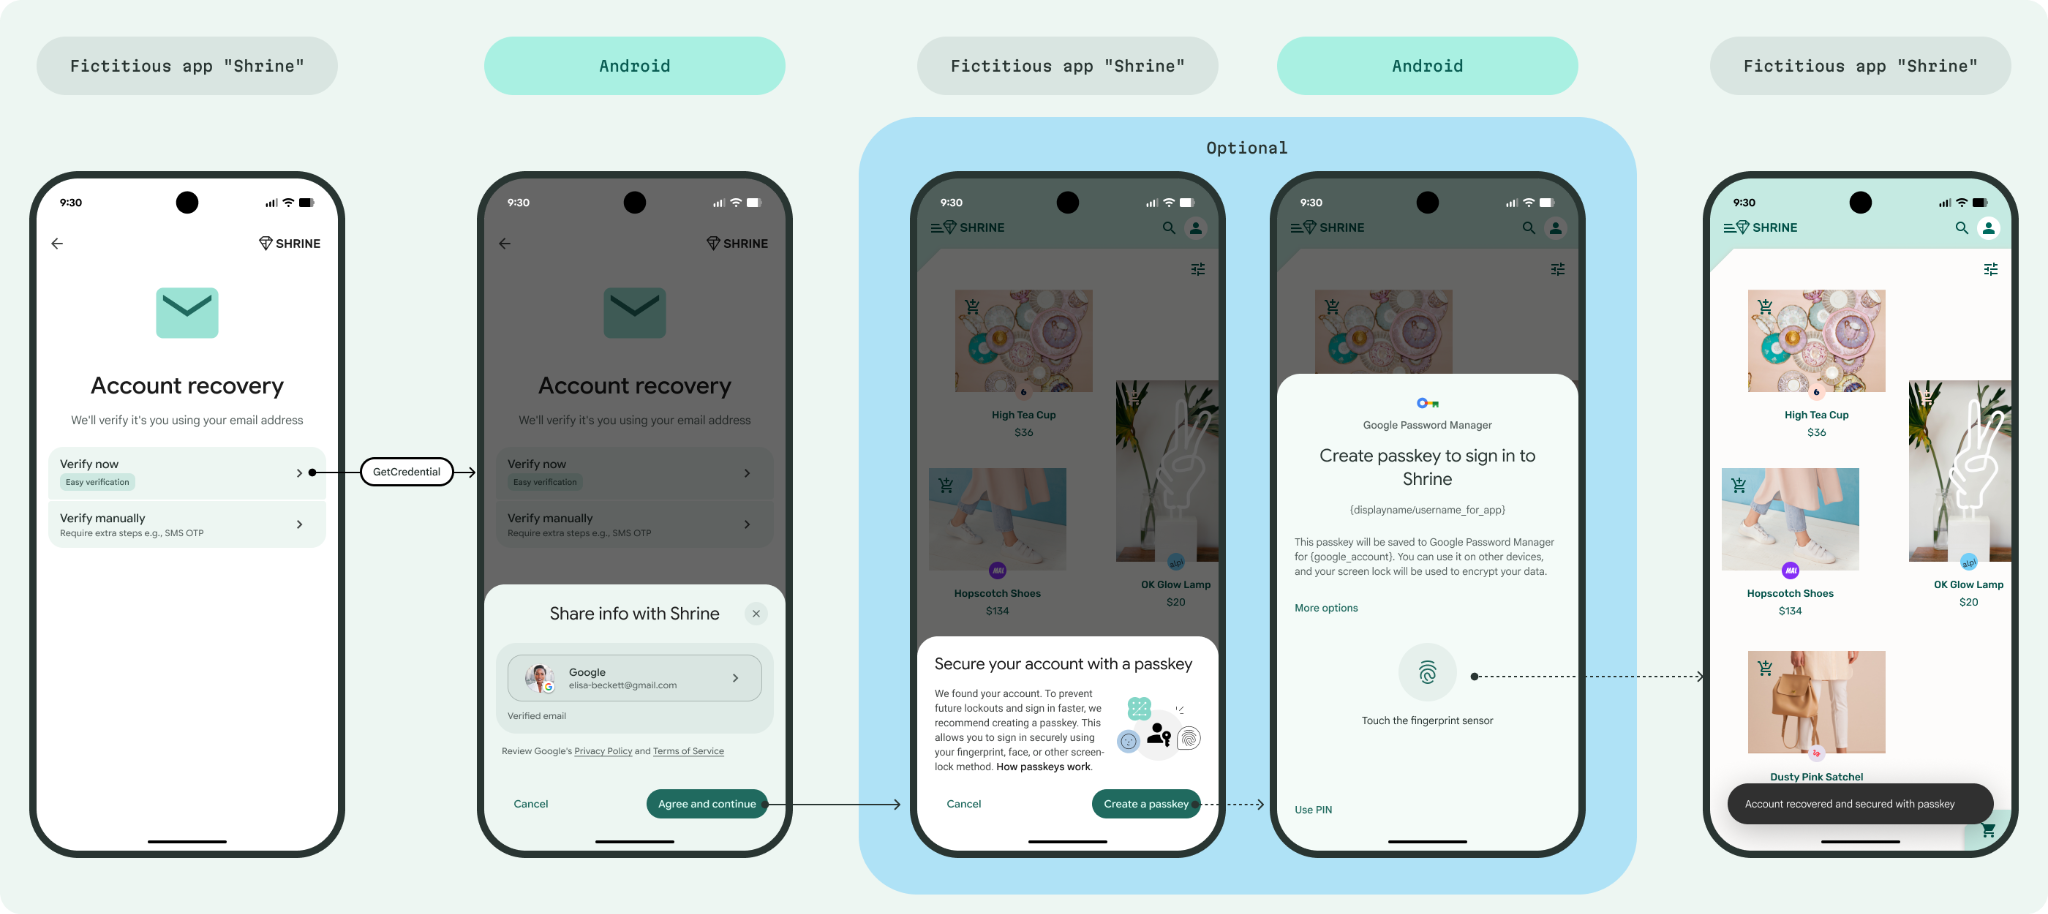
استرداد الحساب
للتخلّص من إحباط المستخدمين الذين يبحثون عن رموز الاسترداد في مجلدات الرسائل غير المرغوب فيها، يمكنك السماح لهم باسترداد حساباتهم باستخدام البريد الإلكتروني الذي تم التحقّق منه والمخزَّن بأمان على أجهزتهم. بالإضافة إلى ذلك، اقترح عليهم إنشاء مفتاح مرور للاستخدام في المستقبل.
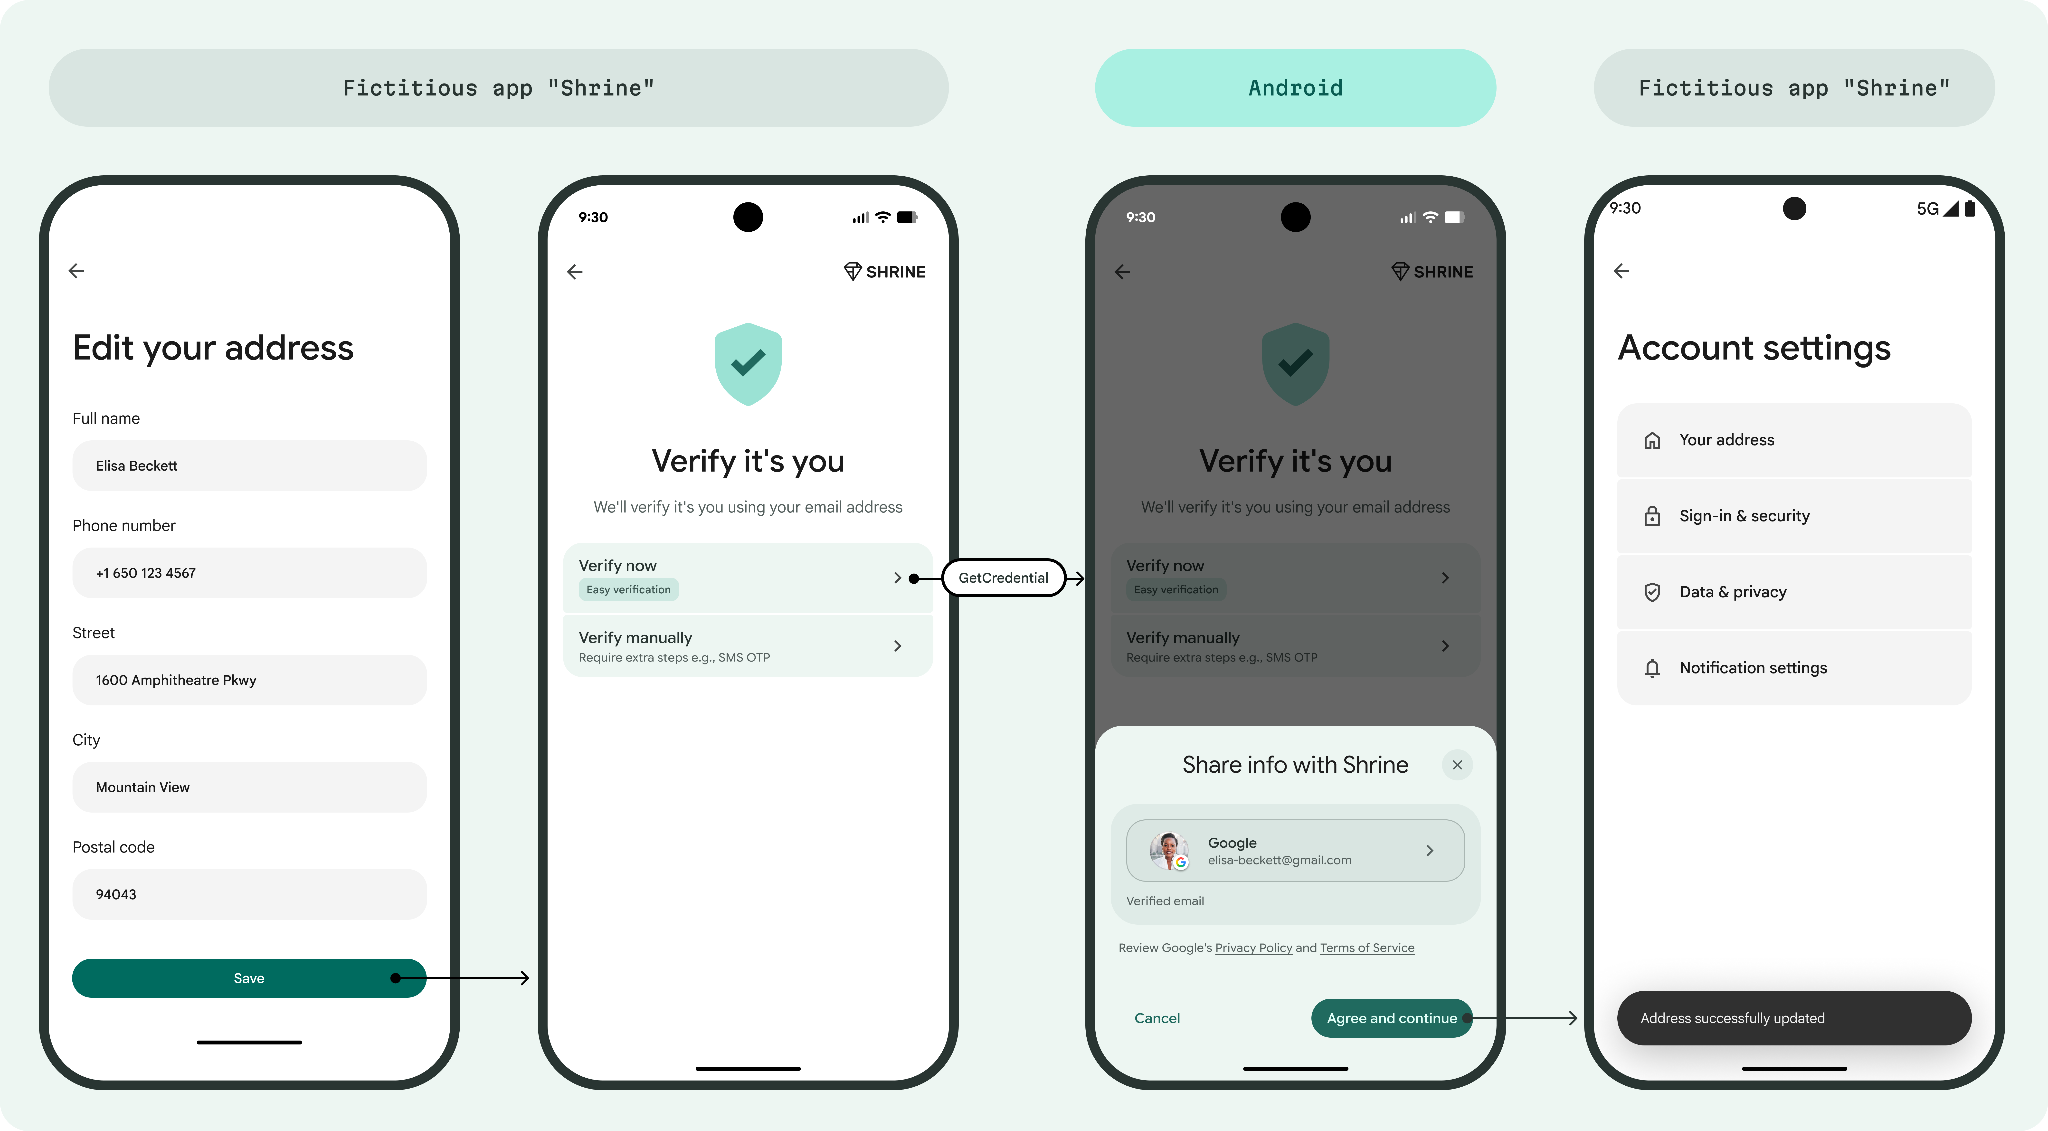
إعادة المصادقة لتنفيذ الإجراءات الحسّاسة
يمكنك حماية إجراءات المستخدمين الحسّاسة، مثل تغيير الإعدادات أو تعديل تفاصيل الملف الشخصي، من خلال طلب خطوة سريعة لإعادة المصادقة.
الحسابات المتوافقة
لا تتيح ميزة تأكيد عنوان البريد الإلكتروني من خلال Credential Manager سوى تأكيد حسابات المستهلكين على Google. لا يمكن استخدام حسابات Workspace والحسابات الخاضعة للإشراف.
يمكن إنشاء حساب مستهلِك على Google باستخدام عنوان بريد إلكتروني من أي مقدّم خدمة، وليس بالضرورة @gmail.com. ومع ذلك، تتحقّق Google من هذه الحسابات بشكل مختلف:
- بالنسبة إلى حسابات @gmail.com: تُعدّ Google المصدر الموثوق، ومن المعروف أنّ عنوان البريد الإلكتروني تم التحقّق منه.
- بالنسبة إلى الحسابات التي لا تنتهي بـ @gmail.com: لا تُعدّ Google المصدر الموثوق به لعناوين البريد الإلكتروني هذه على المدى الطويل. ومع أنّ Google تتحقّق من عنوان البريد الإلكتروني عند إنشاء الحساب، قد تتغيّر ملكية عنوان البريد الإلكتروني هذا بمرور الوقت. لذلك، بالنسبة إلى العناوين التي لا تنتهي بـ @gmail.com، ننصحك بإضافة خطوة تحقّق إضافية، مثل إرسال كلمة مرور صالحة لمرة واحدة، للتأكّد من أنّ المستخدم لا يزال بإمكانه الوصول إلى حساب البريد الإلكتروني.
لمزيد من المعلومات حول ما تعنيه عملية التحقّق، يُرجى الاطّلاع على بيانات الاعتماد الرقمية.
ملاحظة: بالإضافة إلى معلومات البريد الإلكتروني للمستخدم، يمكنك طلب حقول أخرى غير مؤكَّدة، مثل الاسم الأول للمستخدم واسم العائلة والاسم وصورة الملف الشخصي لحساب Google الخاص به. ومع ذلك، تتحقّق Google من صحة عنوان البريد الإلكتروني فقط.
لإثبات صحة أرقام الهواتف، يُرجى الاطّلاع على مقالة إثبات صحة أرقام الهواتف باستخدام بيانات الاعتماد الرقمية. للحصول على حلّ من Firebase، يُرجى الاطّلاع على تأكيد رقم الهاتف في Firebase.
الصلاحية والحداثة
يُصدر النظام بيانات اعتماد قابلة للتحقّق (VCs) استنادًا إلى البريد الإلكتروني الحالي للمستخدم من حسابات Google النشطة على الجهاز. ويتم إصدار بيانات الاعتماد هذه للجهاز مسبقًا، عادةً عندما يكون الجهاز في وضع عدم النشاط. ومع أنّ بيانات الاعتماد هذه قد تظل صالحة لعدة أيام، يتحقّق النظام من وجود الحساب على الجهاز وصلاحية عنوان البريد الإلكتروني في لحظة مشاركة بيانات الاعتماد، ما يعطي الأولوية للحالة الفورية للحساب على حساب فترة صلاحية بيانات الاعتماد.
للمساعدة في ضمان المصداقية، يتم إنشاء توقيع ربط المفتاح (kb) في وقت المشاركة، مع تضمين الرقم الخاص.
إذا كان الجهاز غير متصل بالإنترنت أو تمت إزالة الحساب، ستفشل العملية بدلاً من تقديم رمز تحقق منتهي الصلاحية أو رمز تحقق لحساب Google غير نشط.
قابلية تسليم الرسائل الإلكترونية
ومع أنّ هذه العملية تؤكّد شرعية الحساب، إلا أنّها لا تضمن وصول الرسائل إلى البريد الوارد (على سبيل المثال، قد يتم تحويل الرسالة الإلكترونية إلى مجلد الرسائل غير المرغوب فيها). تظل كلمة المرور الصالحة لمرة واحدة هي الطريقة النهائية لتأكيد إمكانية تسليم الرسائل الإلكترونية.
مقارنة مع ميزة "تسجيل الدخول باستخدام حساب Google"
على الرغم من أنّ كلاً من حلَّي "بيانات الاعتماد الرقمية" وتسجيل الدخول باستخدام حساب Google يوفّران عنوان بريد إلكتروني تم التحقّق منه، فإنّ مسارات المستخدمين وحالات الاستخدام تختلف:
- حالات الاستخدام: لا يتم استخدام عملية تأكيد عنوان البريد الإلكتروني في Credential Manager حصريًا في حالات استخدام الاشتراك أو تسجيل الدخول، بل يمكن استخدامها في أي حالة استخدام تتضمن استرداد عنوان بريد إلكتروني تم تأكيده. وقد يشمل ذلك أيضًا استرداد الحساب.
- التسجيل: لا يتطلّب مسار Credential Manager التسجيل في Google، على عكس ميزة "تسجيل الدخول باستخدام حساب Google".
الأنظمة الأساسية المتوافقة: يتوفّر مسار Credential Manager على أجهزة Android فقط.
النطاقات: على عكس ميزة "تسجيل الدخول باستخدام حساب Google" التي يمكنها استخدام OAuth 2.0 لطلب الوصول إلى بيانات المستخدمين (مثل "تقويم Google" أو Drive من خلال النطاقات)، فإنّ واجهة Digital Credentials API مخصّصة فقط لاسترداد سمات الهوية التي تم التحقّق منها. ولا يمكن استخدامه لطلب نطاقات تفويض إضافية.
الخطوات التالية
لتنفيذ هذه الميزة في تطبيقك، يُرجى الاطّلاع على دليل الاستخدام.