

استخدِم واجهة برمجة التطبيقات Phone Number Verification API لاسترداد رقم هاتف تم تأكيده بطريقة مقاومة للتصيّد الاحتيالي من مشغّل شبكة الجوّال الخاص بالمستخدم. إنّها طريقة تحقّق أسرع وأكثر أمانًا وفعالية من حيث التكلفة، ولا تعتمد على كلمات المرور الصالحة لمرة واحدة (OTP) التي يتم إرسالها عبر الرسائل القصيرة.
نظرة عامة
تعتمد عملية تأكيد الحساب عبر الهاتف التقليدية بشكل كبير على كلمات المرور الصالحة لمرة واحدة (OTP) التي يتم إرسالها عبر الرسائل القصيرة. تؤدي عملية التحقّق عبر الرسائل القصيرة إلى حدوث مشاكل للمستخدمين وتأخير في التسليم. وهي أيضًا عرضة لتبديل شريحة SIM أو اعتراضها، وتترتب عليها رسوم اتصالات كبيرة.
تساعد واجهة برمجة التطبيقات الخاصة بتأكيد رقم الهاتف في Android في حلّ هذه المشاكل من خلال الاستفادة من بيانات الاعتماد الرقمية. بدلاً من إرسال رسالة قصيرة SMS، يطلب التطبيق رمزًا مميزًا رقميًا مباشرةً من خلال Credential Manager في Android. بعد موافقة المستخدم على مشاركة هذا الرمز المميّز، تتبادل الخلفية في التطبيق هذا الرمز مع مجمّع شبكات الجوّال أو مشغّل شبكة الجوّال لاسترداد رقم الهاتف الذي تم تأكيده.
Verified phone number retrieval flow
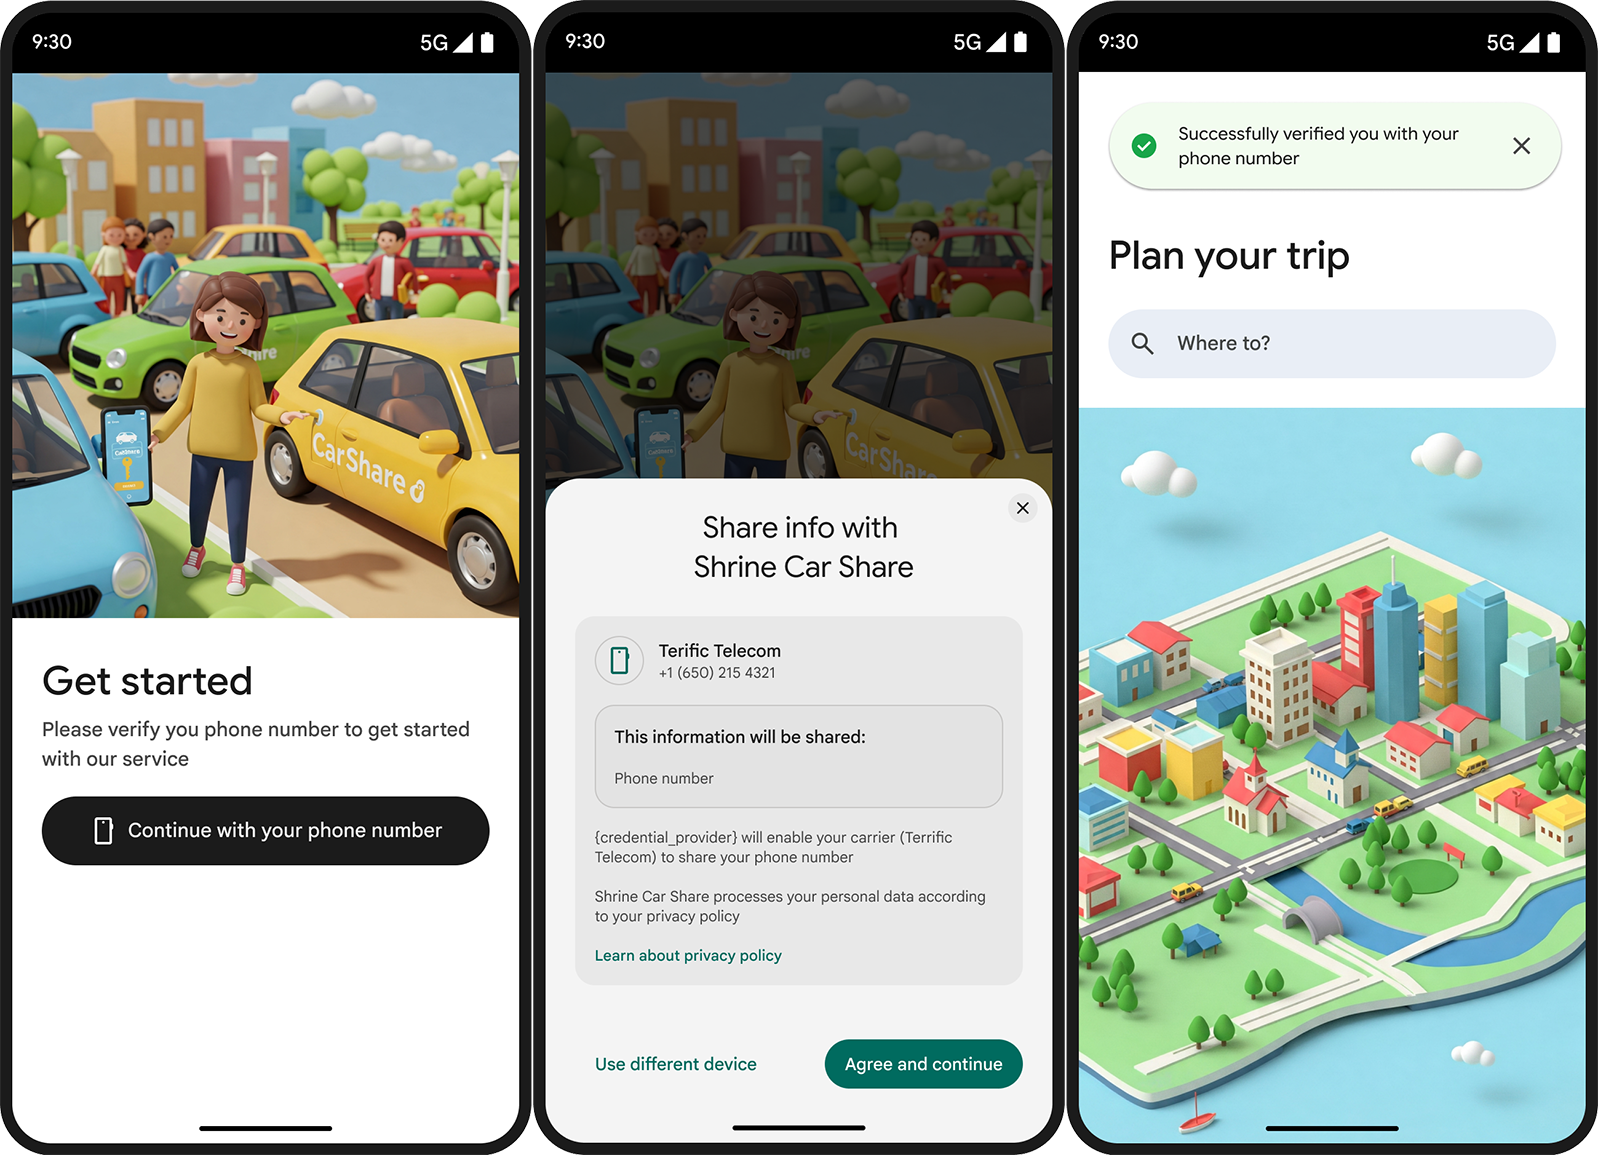
اتّبِع الخطوات التالية لاسترداد رقم هاتف تم تأكيده:
- يُرسل تطبيقك طلبًا إلى واجهة Digital Credentials API للحصول على رقم هاتف.
- ستظهر البطاقة السفلية في Credential Manager لتأكيد مشاركة رقم الهاتف.
- تسترد واجهة برمجة التطبيقات رمز TS.43 مميّزًا ومشفّرًا من مشغّل شبكة الجوّال الخاص بالمستخدم من خلال مصادقة شريحة SIM.
- يشارك Credential Manager الرمز المميّز مع تطبيقك، الذي يرسله بدوره إلى خادم التطبيق، والذي يستبدله بنقطة نهاية مجمّع أو مشغّل شبكة جوّال. وهذا أيضًا هو الوقت الذي سيتم فيه فرض رسوم الاتصال الهاتفي.
- يعيد مجمّع البيانات أو مشغّل شبكة الجوّال رقم الهاتف الذي تم تأكيده إلى تطبيقك.
المزايا الرئيسية
توفّر واجهة برمجة التطبيقات هذه العديد من المزايا:
- انخفاض تكاليف التحقّق: لن تدفع إلا مقابل عمليات التحقّق التي تتم في تطبيقك، ما يقلّل من تكاليف التسليم.
- تجربة مستخدم أكثر أمانًا وسلاسة: يوافق المستخدمون على طلب البطاقة السفلية للنظام بنقرة واحدة بدلاً من الاطّلاع على كلمات المرور الصالحة لمرة واحدة (OTP) في الرسائل القصيرة خارج التطبيق. ويؤدي ذلك أيضًا إلى القضاء على احتمالية التصيّد الاحتيالي عبر الرسائل القصيرة.
- معدلات إحالات ناجحة أعلى: تُعدّ حالات فشل تسليم رسائل SMS وتأخيرها من الأسباب الرئيسية لعدم إكمال عملية التحقّق. تتجاوز عملية التحقّق المباشر من مشغّل شبكة الجوّال نقل رسائل SMS بالكامل، ما يؤدي إلى ارتفاع معدلات إكمال العملية.
- التحقّق من الهوية: تتحقّق هذه الإشارة من شريحة SIM أو eSIM الفعلية النشطة على الجهاز الذي يعمل بنظام التشغيل Android، ما يضمن ربط الهوية مباشرةً باشتراك نشط لدى مشغّل شبكة الجوّال.
الأمان والخصوصية
تستند ميزة تأكيد الحساب عبر الهاتف في Android إلى معايير مفتوحة وأمان تشفير مستند إلى الأجهزة.
معايير الأمان الرئيسية:
- معيار GSMA TS.43: بروتوكول موحّد لمشغّل شبكة الجوّال لتأكيد الهوية وإنشاء الرموز المميّزة
- بيانات الاعتماد القابلة للتحقّق من SD-JWT VC (الإفصاح الانتقائي عن بيانات الاعتماد القابلة للتحقّق من JWT): تضمن سلامة بيانات الاعتماد ضد العبث والإفصاح الانتقائي عن البيانات.
- بروتوكول OpenID4VP: مواصفات متّبعة في المجال لطلب بيانات الاعتماد القابلة للتحقّق.
الرقم الفريد ومفاتيح التشفير
يتضمّن كل طلب تحقّق رقمًا فريدًا ينشئه الخادم وتوقيعًا مرتبطًا بالمفتاح. تمنع هذه العناصر هجمات إعادة الإرسال والتلاعب من خلال هجمات الوسيط (PiTM) وانتحال بيانات الاعتماد.
التشفير التام بين الأطراف
تشفّر خدمة Android Telephony الرمز المميّز TS.43 الذي يتم إرجاعه إلى تطبيق العميل. ويمكن فقط لنقطة النهاية المصرّح بها لمجمّع البيانات أو مشغّل شبكة الجوّال فك تشفيره، ما يضمن عدم كشف النظام عن بيانات اعتماد المستخدم الأولية أثناء النقل.
موافقة المستخدم الشفافة
يعرض Android بطاقة سفلية من Credential Manager لإعلام المستخدم بمعلومات الهوية التي تتم مشاركتها بالضبط قبل نقل أي بيانات إلى التطبيق.
الخطوات التالية
لتنفيذ هذه الميزة في تطبيقك، يُرجى الاطّلاع على دليل التنفيذ.