Przedstawiamy biblioteki stanu zabezpieczeń AndroidX: ujednolicony widok zabezpieczeń urządzenia
Czas czytania: 4 min
W Androidzie nieustannie pracujemy nad tym, aby dostarczać deweloperom i partnerom biznesowym dane, których potrzebują do ochrony urządzeń. Z przyjemnością ogłaszamy stabilną wersję bibliotek AndroidX Security State w wersji 1.1.0 i Security State Providerw wersji 1.0.0, które zapewniają scentralizowany mechanizm zwiększający przejrzystość kompleksowego stanu zabezpieczeń i oczekujących aktualizacji w całym ekosystemie Androida.
Niezależnie od tego, czy tworzysz aplikacje dla konsumentów, które mają kluczowe znaczenie dla bezpieczeństwa (np. bankowe, fintechowe lub medyczne), czy rozwiązania do zarządzania urządzeniami mobilnymi (MDM), te biblioteki umożliwiają programowe sprawdzanie stanu zabezpieczeń urządzenia według komponentu. Zamiast polegać na ogólnym, monolitycznym poziomie aktualizacji zabezpieczeń, możesz ocenić rzeczywistą ochronę na poziomie komponentów i sprawdzić, czy działania naprawcze są aktywnie oczekiwane, korzystając z biblioteki androidx.security.state. W przypadku producentów OEM i deweloperów klientów OTA (Over-The-Air) biblioteka towarzysząca androidx.security.state.provider umożliwia udostępnianie informacji o dostępności aktualizacji za pomocą standardowych mechanizmów.
Poziomy aktualizacji zabezpieczeń
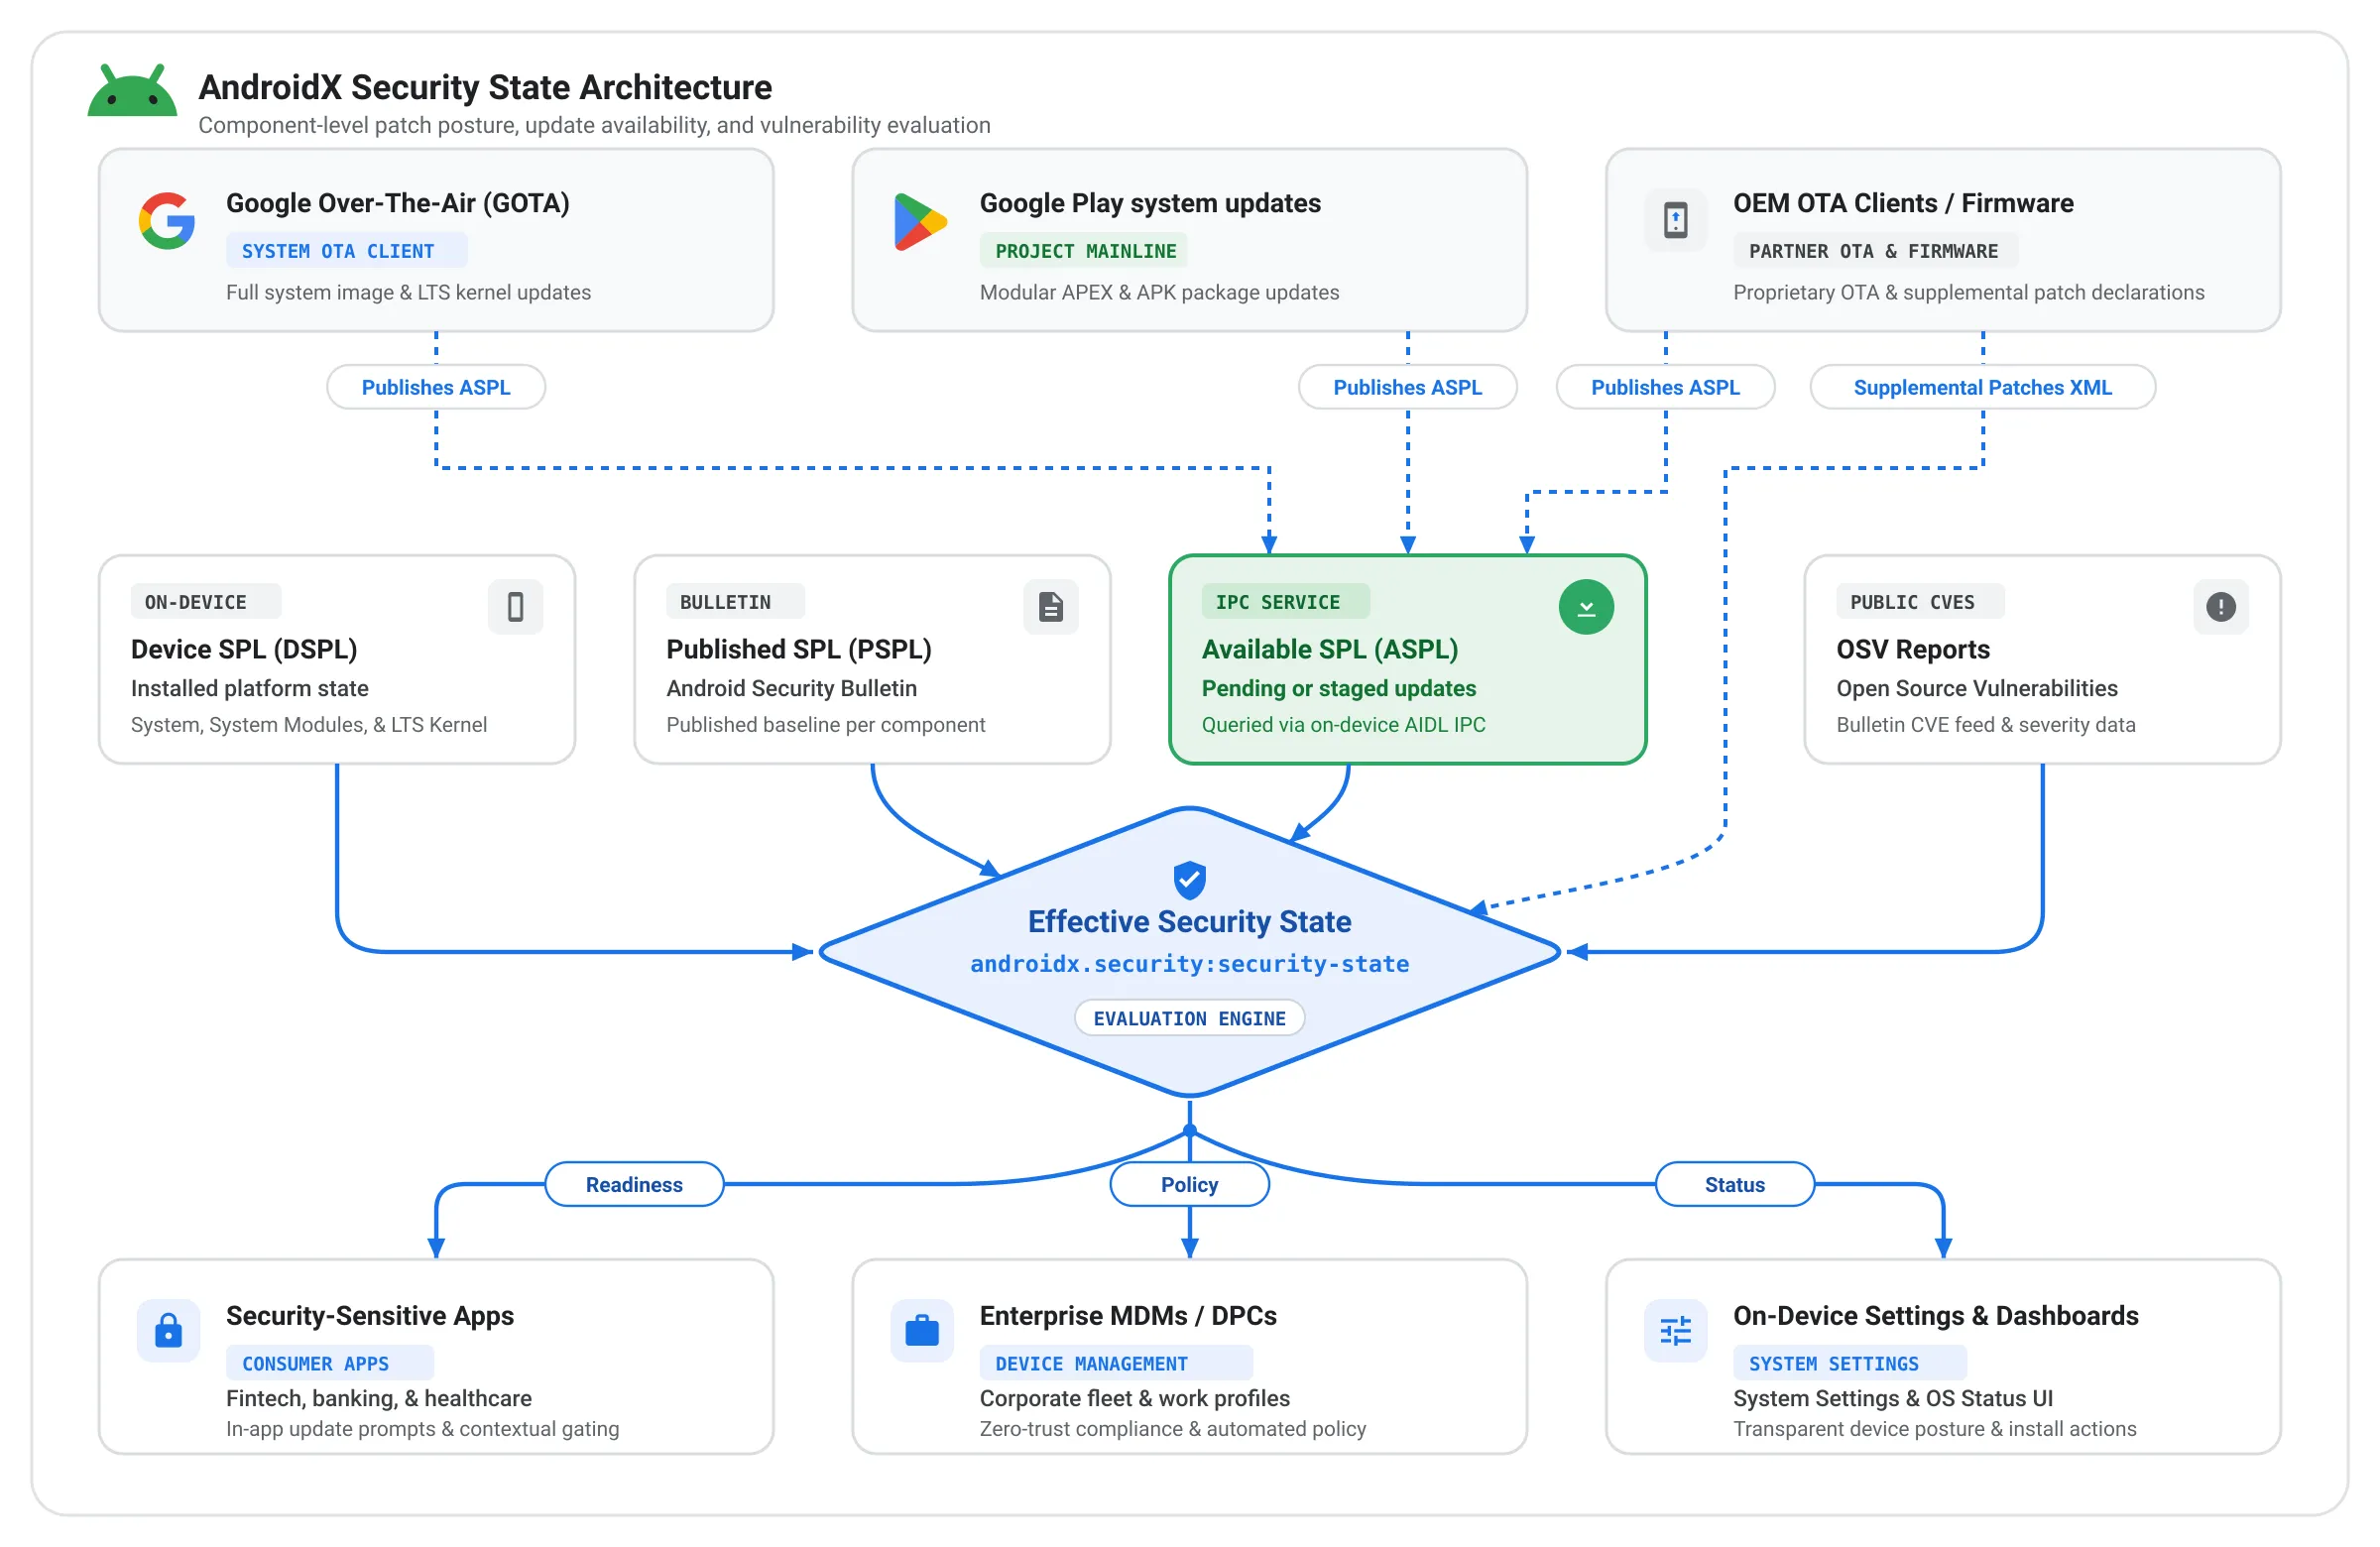
Android ewoluował, aby dostarczać szybkie, niezależne aktualizacje komponentów za pomocą systemów modułowych, takich jak aktualizacje systemowe Google Play. W związku z tym poleganie na jednej właściwości kompilacji SPL nie jest już najlepszym sposobem na określenie rzeczywistego stanu zabezpieczeń urządzenia. Aby zapewnić widoczność na poziomie komponentu, biblioteki stanu zabezpieczeń udostępniają interfejsy API dla 3 różnych poziomów poprawek:
- Poziom aktualizacji zabezpieczeń urządzenia (DSPL): poziom aktualizacji zabezpieczeń obecnie zainstalowany i uruchomiony na urządzeniu w przypadku określonych komponentów systemu, pobierany z właściwości i konfiguracji urządzenia bez połączeń sieciowych.
- Opublikowany poziom poprawek zabezpieczeń (PSPL): najnowszy poziom poprawek oficjalnie opublikowany w Biuletynie bezpieczeństwa w Androidzie dla tych komponentów.
- Dostępny poziom poprawek zabezpieczeń (ASPL): poziom poprawek gotowy do pobrania i zainstalowania na konkretnym urządzeniu, sprawdzany asynchronicznie przez komunikację między procesami (IPC) z klientami aktualizacji na urządzeniu.
Biblioteki stanu zabezpieczeń śledzą te poziomy poprawek w tych komponentach:
- System: podstawowy system operacyjny Android, aktualizowany za pomocą standardowych aktualizacji OTA systemu lub aktualizacji OEM.
- Moduły systemowe: modułowe podsystemy systemu operacyjnego aktualizowane bezproblemowo w tle za pomocą aktualizacji systemowych Google Play (projekt Mainline).
- Jądro: podstawowa warstwa łącząca sprzęt i oprogramowanie urządzenia, oceniana na podstawie wersji do publikacji ze wsparciem długoterminowym (LTS) (np. 5.15.159 lub 6.1.91), a nie dat kalendarzowych.
Dzięki tym 3 różnym poziomom poprawek na poziomie komponentów deweloperzy i firmy mogą teraz dokładnie określić, jak bezpieczne jest urządzenie, zidentyfikować brakujące poprawki i podjąć proaktywne działania naprawcze. Jeden ze sposobów pokazano w przykładzie poniżej.
Zamiast stosować podejście „wszystko albo nic” do dostępu do urządzeń, deweloperzy i firmy mogą łączyć DSPL, PSPL i ASPL, aby podejmować mądre, kontekstowe decyzje dotyczące bezpieczeństwa. Na przykład aplikacja bankowa lub firmowa może porównać bieżącą poprawkę zabezpieczeń urządzenia (DSPL) z oczekującymi aktualizacjami (ASPL) przed rozpoczęciem poufnych procesów, takich jak płatności o wysokiej wartości lub rejestracja danych logowania. Jeśli aktualizacja czeka na zainstalowanie, deweloperzy i firmy mogą wymagać od użytkownika, aby najpierw zaktualizował urządzenie. Aby uzyskać jeszcze większą kontrolę, deweloperzy i firmy mogą sprawdzać, czy na urządzeniu zostały załatane konkretne luki w zabezpieczeniach o wysokim ryzyku (CVE), np. czy zostały zainstalowane krytyczne poprawki NFC lub Bluetooth, zanim autoryzują płatności zbliżeniowe lub udostępnianie danych w pobliżu.
Przepływ zadań wysokiego poziomu
Dla deweloperów aplikacji i zarządzania w firmie
Aplikacje klienckie mogą używać biblioteki androidx.security.state do podejmowania świadomych, zależnych od kontekstu decyzji:
- Synchroniczne kontrole stanu (DSPL): aplikacje mogą natychmiast sprawdzać zainstalowane poziomy poprawek systemu, modułów systemowych i jądra podczas uruchamiania aplikacji i porównywać je z PSPL, aby zweryfikować, czy urządzenie spełnia wymagane przez organizację podstawowe wymagania dotyczące bezpieczeństwa, zanim odblokuje poufne zasoby firmowe lub dostęp biometryczny.
- Powiadomienie o oczekującej aktualizacji (ASPL): zamiast natychmiast blokować pracownika, którego urządzenie nie ma najnowszych poprawek, aplikacje firmowe mogą wysłać zapytanie do ASPL, aby sprawdzić, czy oczekująca aktualizacja systemu lub aktualizacja systemu Google Play jest przygotowana i gotowa do zainstalowania. Jeśli tak, aplikacje mogą wyświetlać dostosowane wskazówki w aplikacji, które kierują użytkownika do ustawień systemowych w celu dokończenia instalacji.
- Kontrola na poziomie luk w zabezpieczeniach (CVE): w przypadku zastosowań wymagających wysokiego poziomu bezpieczeństwa biblioteka umożliwia pobieranie raportów o lukach w zabezpieczeniach dotyczących konkretnych urządzeń z bazy danych Open Source Vulnerabilities (OSV). Pozwala to na automatyczne sprawdzanie, czy konkretne, krytyczne luki w zabezpieczeniach zostały usunięte na urządzeniu.
Dla producentów OEM i klientów aktualizacji: standaryzacja dostępności aktualizacji
Towarzysząca biblioteka androidx.security.state.provider ustanawia ustandaryzowany mechanizm Android IPC, który umożliwia klientom aktualizacji zgłaszanie dostępności aktualizacji bezpośrednio na urządzeniu. W przeszłości, nawet jeśli zastrzeżone klienty OTA wyświetlały informacje o dostępności aktualizacji, były one odizolowane i nie można było ich wyszukiwać za pomocą aplikacji innych firm. W przyszłości aplikacje będą mogły uzyskiwać dostęp do szczegółów ASPL za pomocą jednego, ujednoliconego interfejsu API, niezależnie od tego, czy aktualizacja jest dostarczana przez dedykowanego klienta OTA producenta OEM czy przez Google Play, o ile jest dostarczana przez klienta aktualizacji.
- Aktualizacje systemowe Google Play już teraz udostępniają ASPL na urządzeniach z Androidem i GMS.
- Wprowadziliśmy też Google Over-The-Air (GOTA) i współpracujemy z producentami OEM na całym świecie, aby wprowadzić ich klientów OTA do tej ustandaryzowanej platformy.
Uwzględnianie danych na poziomie biuletynu
Oprócz pojedynczego ciągu SPL biblioteki stanu zabezpieczeń zapewniają jasność co do tego, co ten poziom aktualizacji oznacza dla urządzenia. Dzięki integracji z bazą danych Open Source Vulnerabilities (OSV) w celu uzyskania danych z Biuletynu bezpieczeństwa w Androidzie biblioteki mogą analizować dane dokładniej niż kiedykolwiek wcześniej. Zamiast tylko pytać, czy konkretne zagrożenie, np. wpis CVE, jest blokowane, te dane pozwalają też bibliotekom podawać „efektywny” i szczegółowy stan zabezpieczeń urządzenia.
Oto 2 sposoby, w jakie to podejście przynosi korzyści firmom i producentom urządzeń z Androidem:
- Czasami comiesięczna aktualizacja zabezpieczeń nie zawiera żadnych nowych zagrożeń dla konkretnego komponentu. W takim przypadku biblioteki automatycznie zwiększają poziom bezpieczeństwa tego komponentu, aby odzwierciedlić jego „efektywny” stan bezpieczeństwa. Dzięki temu urządzenie jest prawidłowo oznaczane jako w pełni chronione przed wszystkimi znanymi zagrożeniami.
- Nowa funkcja wprowadzona w Androidzie 17 umożliwia producentom OEM deklarowanie konkretnych poprawek zabezpieczeń, które zostały zastosowane powyżej poziomu aktualizacji zabezpieczeń, za pomocą pliku XML z dodatkowymi poprawkami. Ta funkcja umożliwia producentom OEM, którzy wprowadzają określone poprawki zabezpieczeń, natychmiastowe udowodnienie zgodności urządzenia bez konieczności czekania na pełną aktualizację SPL, co zapewnia odpowiednie uwzględnienie ciągłych działań związanych z poprawkami. Biblioteki stanu zabezpieczeń udostępniają te szczegółowe informacje aplikacjom i usługom, dzięki czemu ciągłe działania związane z poprawkami są rozpoznawane w momencie ich wdrożenia.
Rozpocznij
Biblioteki stanu zabezpieczeń zostały stworzone z myślą o całym ekosystemie Androida.
- Deweloperzy aplikacji i dostawcy usług MDM: aby zacząć chronić użytkowników i oceniać stan poprawek w czasie rzeczywistym, zapoznaj się z oficjalnym przewodnikiem po stanie zabezpieczeń urządzenia.
- Producenci OEM i klienci aktualizacji: zarejestruj klientów aktualizacji, aby udostępnić ASPL za pomocą biblioteki AndroidX Security State Provider. Uzyskaj natychmiastowe uznanie poprawek przeniesionych wstecz, publikując pliki XML z dodatkowymi poprawkami.
- Informacje o wersji: zapoznaj się z oficjalnymi informacjami o wersji AndroidX dotyczącymi bibliotek Security-State i Security-State-Provider, aby uzyskać pełne listy zmian i sygnatury interfejsów API.
Twoja opinia jest dla nas ważna. Wypróbuj biblioteki i podziel się z nami swoją opinią lub zgłoś problemy w publicznym narzędziu Issue Tracker na Androida.
-
 Wiadomości o usłudze
Dzisiaj, podczas Android Dev Summit, ogłaszamy szeroką dostępność wielu narzędzi i interfejsów API, które mają na celu usunięcie codziennych problemów i zapewnienie większej elastyczności podczas tworzenia świetnych aplikacji na Androida.
Matthew McCullough • Czas czytania: 4 min -
 Wiadomości o usłudze
Android Studio Rabbit 2 jest teraz stabilny i gotowy do użycia w środowisku produkcyjnym. Ta wersja zawiera kluczowe funkcje, które ułatwią Ci programowanie, takie jak Bring Your Own Agent, nowe funkcje emulatora XR, aktualizacja LeakCanary, nowe narzędzie do zarządzania umiejętnościami agenta, inspekcja kodu przez AI i inne.
Matthew Warner • Czas czytania: 3 min -
 Wiadomości o usłudze
Aplikacje kierowane na nadchodzącą wersję Androida nie będą już mogły bezpośrednio zapisywać kontaktów za pomocą uprawnienia WRITE_CONTACTS.
Roxanna Aliabadi Walker • Czas czytania: 6 min
Otrzymuj co tydzień najnowsze informacje o tworzeniu aplikacji na Androida na swoją skrzynkę odbiorczą.