Android에서는 개발자와 엔터프라이즈 파트너가 기기를 보호하는 데 필요한 데이터를 제공하기 위해 끊임없이 노력하고 있습니다. 오늘 Google은 Android 생태계 전반의 포괄적인 보안 상태와 대기 중인 업데이트에 대한 투명성을 높이기 위해 설계된 중앙 집중식 메커니즘을 제공하는 AndroidX 보안 상태 버전 1.1.0 및 보안 상태 제공자 버전 1.0.0 라이브러리의 안정화 버전을 발표하게 되어 기쁩니다.
보안이 중요한 소비자 대상 앱 (예: 은행, 핀테크, 의료) 또는 휴대기기 관리 (MDM) 솔루션을 개발하는 경우 이러한 라이브러리를 사용하면 구성요소별로 기기의 보안 상태를 프로그래매틱 방식으로 확인할 수 있습니다. 대략적인 단일 보안 패치 수준 (SPL)에 의존하는 대신 androidx.security.state 라이브러리를 통해 실제 구성요소 수준 보호와 수정사항이 적극적으로 대기 중인지 평가할 수 있습니다. OEM 및 무선 (OTA) 클라이언트 개발자의 경우 androidx.security.state.provider 라이브러리를 사용하면 표준화된 메커니즘을 통해 업데이트 가능 여부를 노출할 수 있습니다.
보안 패치 수준 (SPL) 이해하기
Android가 Google Play 시스템 업데이트와 같은 모듈식 시스템을 통해 빠르고 독립적인 구성요소 업데이트를 제공하도록 발전함에 따라 단일 SPL 빌드 속성에 의존하는 것은 더 이상 기기의 실제 보안 상황을 확인하는 최적의 방법이 아닙니다. 구성요소 수준 공개 상태를 제공하기 위해 보안 상태 라이브러리는 다음과 같은 세 가지 패치 수준의 API를 제공합니다.
- 기기 SPL (DSPL): 현재 기기에 설치되어 실행 중인 특정 시스템 구성요소의 보안 패치 수준으로, 네트워크 호출 없이 기기 속성 및 구성에서 쿼리됩니다.
- 게시된 SPL (PSPL): 해당 구성요소에 대해 Android 보안 게시판에 공식적으로 게시된 최신 패치 수준입니다.
- 사용 가능한 SPL (ASPL): 특정 기기에 다운로드하여 설치할 수 있는 패치 수준으로, 온디바이스 업데이트 클라이언트와의 프로세스 간 통신 (IPC)을 통해 비동기식으로 쿼리됩니다.
보안 상태 라이브러리는 다음 구성요소에서 이러한 패치 수준을 추적합니다.
- 시스템: 표준/OEM 시스템 OTA 업데이트를 통해 업데이트되는 핵심 Android 운영체제입니다.
- 시스템 모듈: Google Play 시스템 업데이트 (Project Mainline)를 통해 백그라운드에서 원활하게 업데이트되는 모듈식 OS 하위 시스템입니다.
- 커널: 기기의 하드웨어와 소프트웨어를 연결하는 기본 레이어로, 월별 날짜가 아닌 장기 지원 (LTS) 출시 버전 (예: 5.15.159 또는 6.1.91)을 통해 평가됩니다.
구성요소 수준에서 이 세 가지 패치 수준을 표시함으로써 개발자와 기업은 이제 기기의 보안 수준을 정확히 파악하고, 누락된 패치를 식별하고, 사전 예방적 수정 단계를 취할 수 있습니다. 이 작업을 수행하는 한 가지 방법은 아래 예시를 참고하세요.
개발자와 기업은 기기 액세스에 대해 전부 아니면 전무 접근 방식을 취하는 대신 DSPL, PSPL, ASPL을 결합하여 상황에 맞는 스마트한 보안 결정을 내릴 수 있습니다. 예를 들어 은행 또는 엔터프라이즈 앱은 고액 결제 또는 사용자 인증 정보 등록과 같은 민감한 워크플로를 시작하기 전에 기기의 현재 보안 패치 (DSPL)를 대기 중인 업데이트 (ASPL)와 비교할 수 있습니다. 업데이트가 설치 대기 중인 경우 개발자와 기업은 사용자에게 먼저 기기를 업데이트하도록 요구할 수 있습니다. 더 세밀하게 제어하기 위해 개발자와 기업은 탭하여 결제 또는 근접 데이터 공유를 승인하기 전에 중요한 NFC 또는 블루투스 수정사항이 적용되었는지 확인하는 등 기기에서 특정 위험도가 높은 취약점 (CVE)이 패치되었는지 쿼리할 수 있습니다.
개략적인 흐름
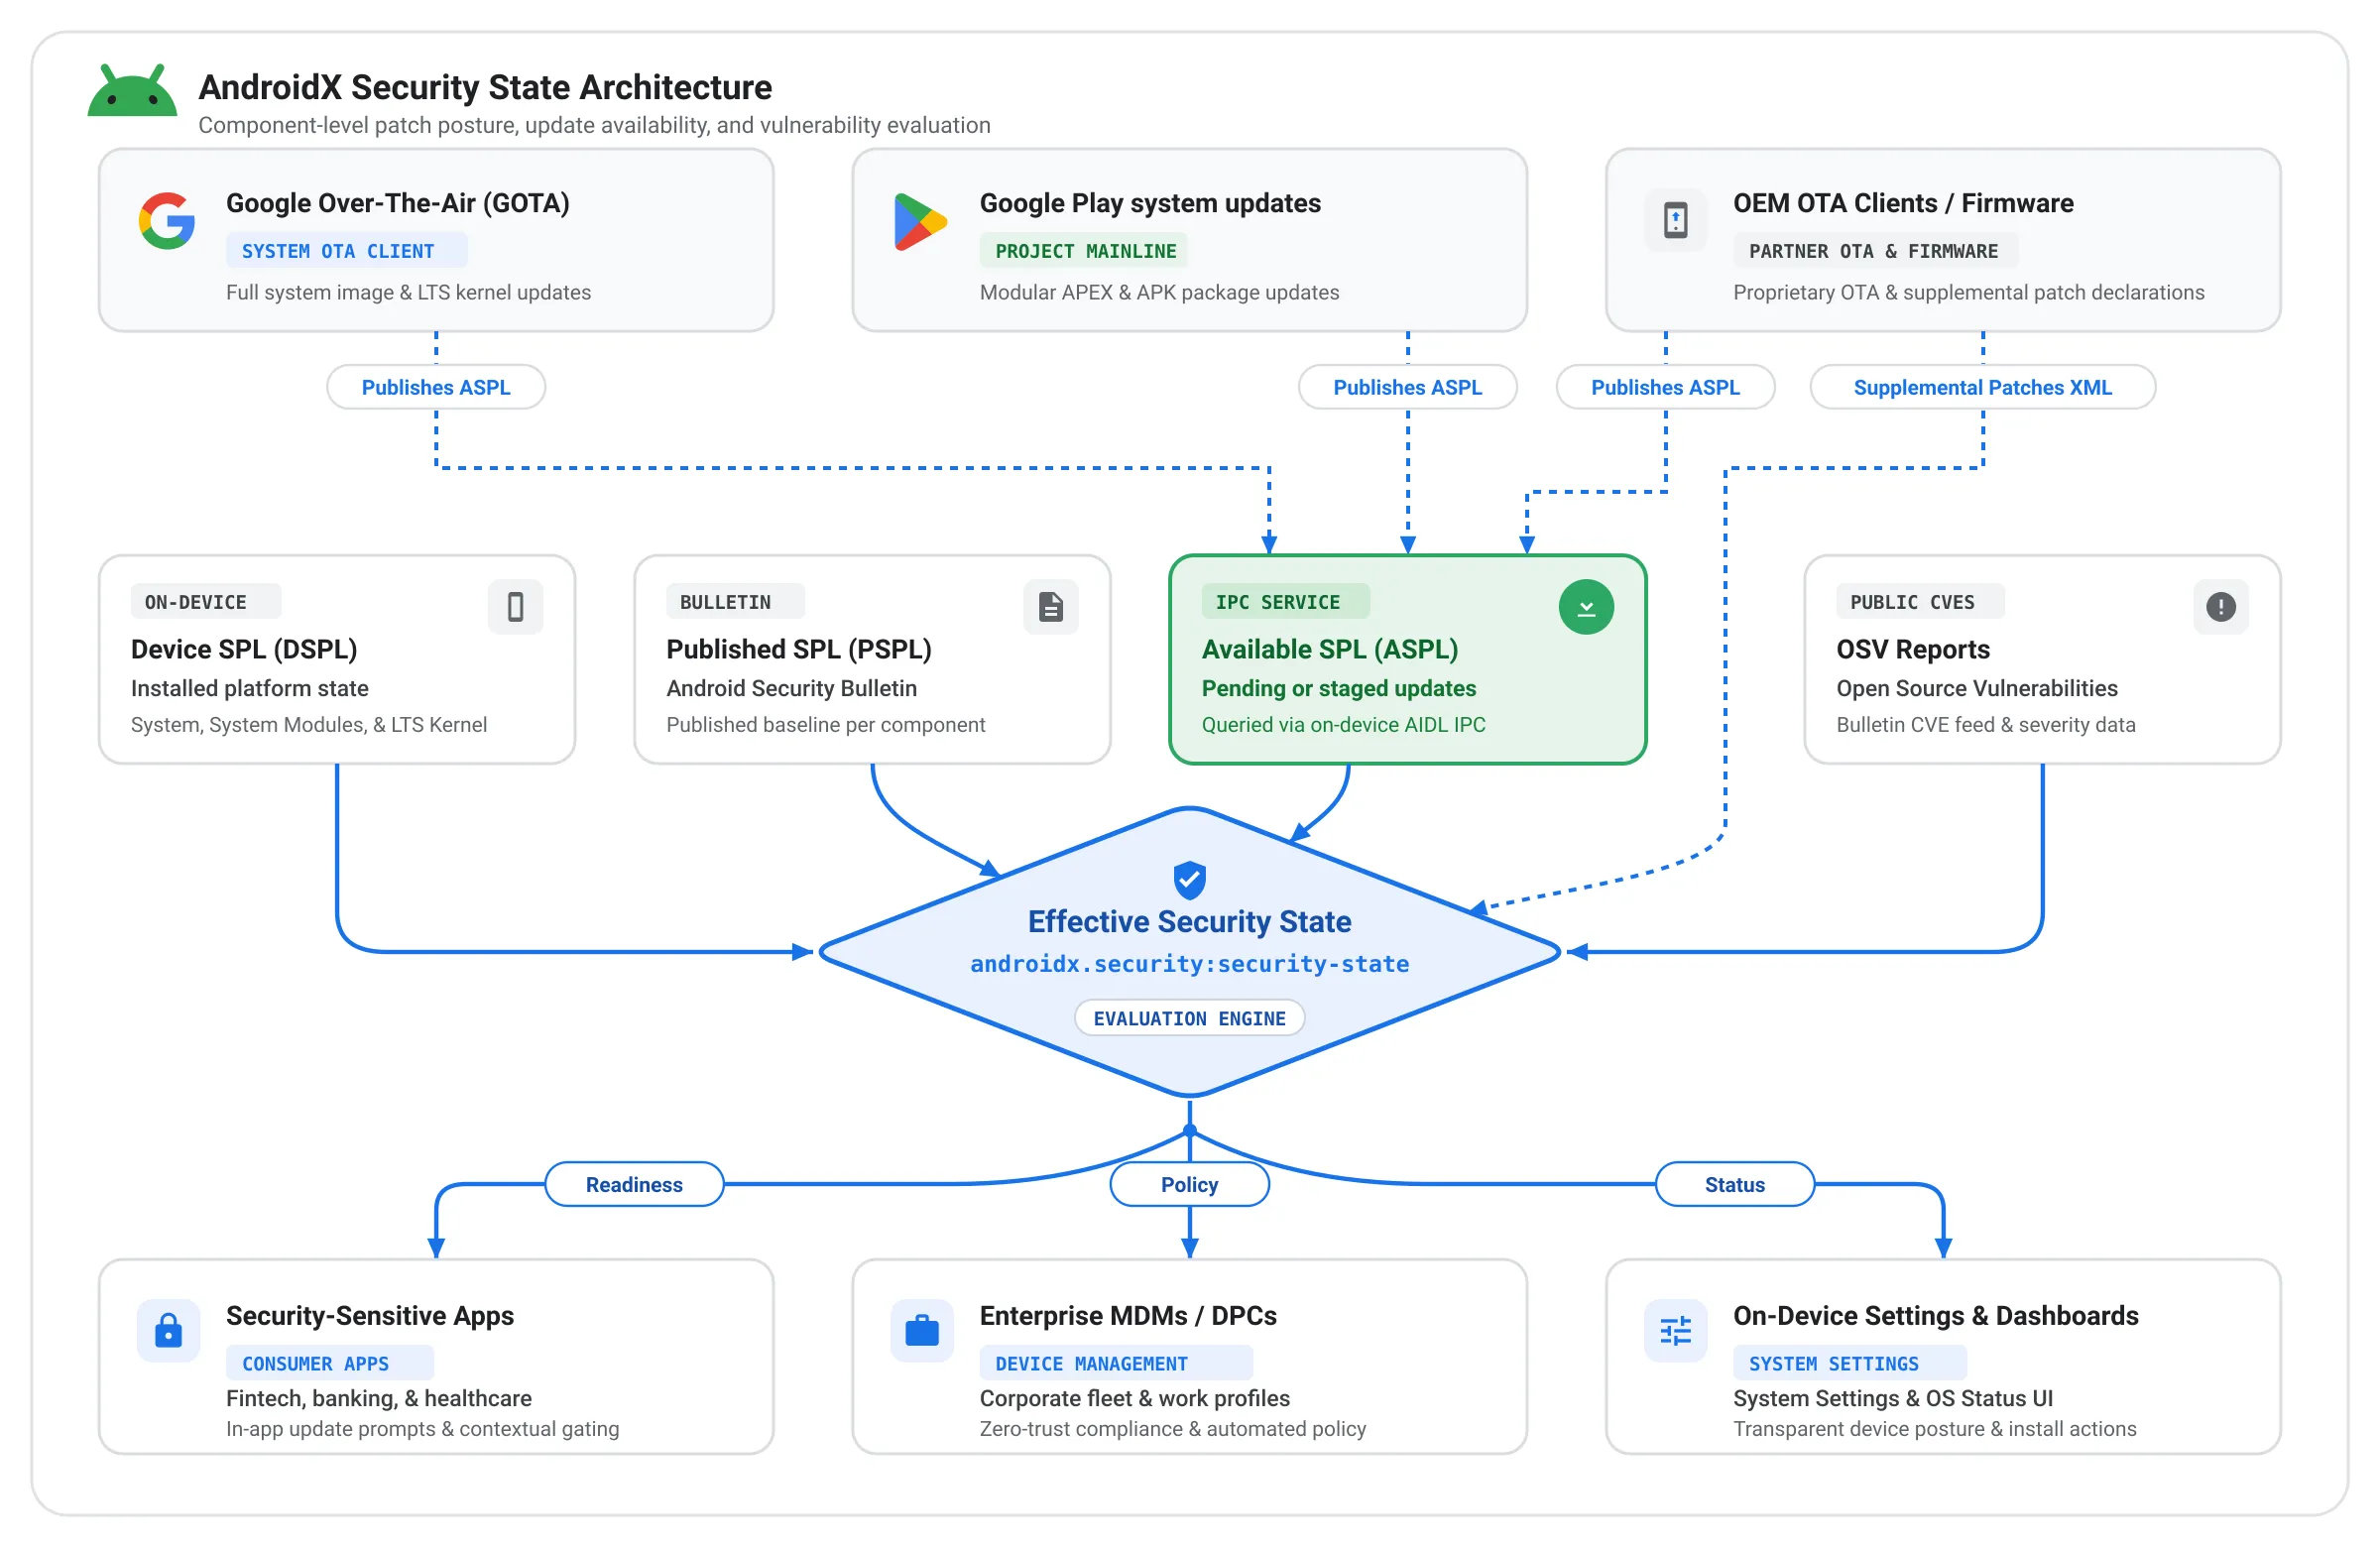
앱 개발자 및 기업 관리
클라이언트 애플리케이션은 androidx.security.state 라이브러리를 사용하여 정보에 입각한 컨텍스트 인식 결정을 내릴 수 있습니다.
- 동기 보안 상황 확인 (DSPL): 앱은 앱 실행 시 설치된 시스템, 시스템 모듈, 커널의 패치 수준을 즉시 검사하고 PSPL과 비교하여 민감한 회사 리소스나 생체 인식 액세스를 잠금 해제하기 전에 기기가 조직의 필수 보안 기준을 충족하는지 확인할 수 있습니다.
- 대기 중인 업데이트 프롬프트 (ASPL): 패치가 약간 뒤처진 직원을 즉시 차단하는 대신 엔터프라이즈 앱은 ASPL을 쿼리하여 대기 중인 시스템 업데이트 또는 Google Play 시스템 업데이트가 스테이징되고 설치 준비가 되었는지 확인할 수 있습니다. 이 경우 앱은 사용자가 시스템 설정으로 이동하여 설치를 완료하도록 안내하는 맞춤 인앱 안내를 표시할 수 있습니다.
- 취약점 수준 감사 (CVE): 보증 수준이 높은 사용 사례의 경우 라이브러리는 오픈소스 취약점 (OSV)에서 기기별 취약점 보고서를 다운로드하여 특정 심각한 CVE가 기기에서 해결되었는지 프로그래매틱 방식으로 감사하는 기능을 제공합니다.
OEM 및 업데이트 클라이언트: 업데이트 사용 가능 여부 표준화
호환 androidx.security.state.provider 라이브러리는 업데이트 클라이언트가 기기에서 직접 업데이트 가능 여부를 보고할 수 있는 표준화된 Android IPC 메커니즘을 설정합니다. 이전에는 독점 OTA 클라이언트에서 업데이트 사용 가능 여부를 표시하더라도 이 정보는 사일로화되어 서드 파티 애플리케이션에서 쿼리할 수 없었습니다. 앞으로 앱은 업데이트가 OEM의 전용 OTA 클라이언트를 통해 제공되든 Google Play를 통해 제공되든 업데이트 클라이언트에서 제공하는 한 단일 통합 API를 통해 ASPL 세부정보에 액세스할 수 있습니다.
- Google Play 시스템 업데이트는 이미 GMS Android 기기 전반에 ASPL을 노출합니다.
- Google 무선 업데이트 (GOTA)도 온보딩되었으며, Google은 전 세계 OEM과 협력하여 OTA 클라이언트를 이 표준화된 프레임워크에 온보딩하고 있습니다.
게시판 수준 데이터 통합
단일 SPL 문자열 외에도 보안 상태 라이브러리는 해당 패치 수준이 기기에 실제로 어떤 의미인지 명확하게 보여줍니다. 오픈소스 취약점 (OSV) 데이터베이스와 통합하여 Android 보안 게시판 데이터를 가져오면 라이브러리가 이전보다 더 깊이 살펴볼 수 있습니다. 이 데이터는 CVE 항목과 같은 특정 위협이 차단되었는지 묻는 대신 라이브러리가 기기의 '효과적인' 세부 보안 상태를 제공할 수 있도록 합니다.
이 접근 방식이 기업과 Android OEM에 제공하는 이점은 다음과 같습니다.
- 특정 구성요소에 대한 새로운 위협이 월간 보안 업데이트에 포함되지 않는 경우도 있습니다. 이 경우 라이브러리는 해당 구성요소의 '효과적인' 보안 상태를 반영하도록 보안 수준을 자동으로 증가시킵니다. 이를 통해 알려진 모든 보안 위협으로부터 완전히 보호되는 기기에 정확한 크레딧이 부여됩니다.
- Android 17에 도입된 새로운 기능을 통해 OEM은 보충 패치 XML 파일을 통해 SPL 위에 적용된 특정 보안 수정사항을 선언할 수 있습니다. 이 기능을 사용하면 특정 보안 수정사항을 백포팅하는 OEM이 완전한 모놀리식 SPL 범프를 기다리지 않고도 즉시 기기 규정 준수를 증명할 수 있으므로 지속적인 패치 노력이 적절하게 인정됩니다. 보안 상태 라이브러리는 이러한 상세 정보를 앱과 서비스에 표시하여 지속적인 패치 노력이 구현되는 순간 인식되도록 합니다.
시작하기
보안 상태 라이브러리는 전체 Android 생태계를 지원하기 위해 빌드됩니다.
- 앱 개발자 및 MDM: 사용자를 보호하고 실시간 패치 보안 상황을 평가하려면 공식 기기 보안 상태 이해 가이드를 살펴보세요.
- OEM 및 업데이트 클라이언트: AndroidX 보안 상태 제공자 라이브러리를 사용하여 ASPL을 노출하도록 업데이트 클라이언트를 온보딩합니다. 추가 패치 XML을 게시하여 백포트된 패치의 크레딧을 즉시 청구하세요.
- 출시 노트: 공식 AndroidX 출시 노트에서 Security-State 및 Security-State-Provider 라이브러리의 전체 변경 로그와 API 서명을 확인하세요.
Google은 고객님의 의견을 소중하게 생각합니다. 라이브러리를 사용해 보고 의견을 알려주거나 공개 Android Issue Tracker에 문제를 신고해 주세요.
-

 제품 소식
오늘 Google은 엔지니어가 며칠 또는 일주일이 걸려 완료할 수 있는 매우 복잡한 작업인 첫 번째 장기적 작업 (LHT)을 출시합니다. 또한 해당 모델 제공업체의 에이전트부터 시작하여 에이전트 평가도 도입합니다.
Matthew McCullough • 3분 읽기 -
 제품 소식
이제 Android의 무선 디버깅이 그 어느 때보다 빠르고 안정적이며 설정하기 쉬워졌습니다. ADB Wi-Fi 2.0에서는 사용성 격차에 관한 개발자 의견을 직접 해결하기 위해 새로운 서버 스택과 더 스마트한 네트워크 처리가 도입되었습니다.
Steven Jenkins, Sherif Eid, Fabien Sanglard • 읽는 데 1분 소요 -

 제품 소식
이 버전은 Android 스튜디오 Quail의 최종 안정화 버전입니다. Android 스튜디오의 새로운 기능을 사용하면 AI를 통해 프리미엄 앱을 효율적이고 효과적으로 빌드할 수 있습니다.
Amman Asfaw • 전문 길이: 5분
Android 개발 관련 최신 정보를 이메일로 받아 보세요.