Die AndroidX Security State Libraries: Eine einheitliche Ansicht der Gerätesicherheit
Lesezeit: 4 Minuten
Wir bei Android arbeiten ständig daran, Entwicklern und Unternehmenspartnern die Daten zur Verfügung zu stellen, die sie zum Schutz von Geräten benötigen. Heute freuen wir uns, die stabile Version der Bibliotheken AndroidX Security State Version 1.1.0 und Security State ProviderVersion 1.0.0 anzukündigen. Diese Bibliotheken bieten einen zentralen Mechanismus, der für mehr Transparenz in Bezug auf den umfassenden Sicherheitsstatus und anstehende Updates im gesamten Android-Ökosystem sorgen soll.
Unabhängig davon, ob Sie sicherheitskritische, für Nutzer konzipierte Apps (z. B. für Banken, FinTech oder das Gesundheitswesen) oder Lösungen für die Mobilgeräteverwaltung (MDM) entwickeln, können Sie mit diesen Bibliotheken den Sicherheitsstatus des Geräts programmatisch pro Komponente überprüfen. Anstatt sich auf ein grobes, monolithisches Sicherheitspatch-Level (Security Patch Level, SPL) zu verlassen, können Sie mit der Bibliothek androidx.security.state den tatsächlichen Schutz auf Komponentenebene bewerten und prüfen, ob Behebungen aktiv ausstehen. Für OEMs und Entwickler von Over-The-Air-Clients (OTA) bietet die Companion-Bibliothek androidx.security.state.provider die Möglichkeit, die Verfügbarkeit von Updates über standardisierte Mechanismen zu präsentieren.
Sicherheitspatch-Level (SPL)
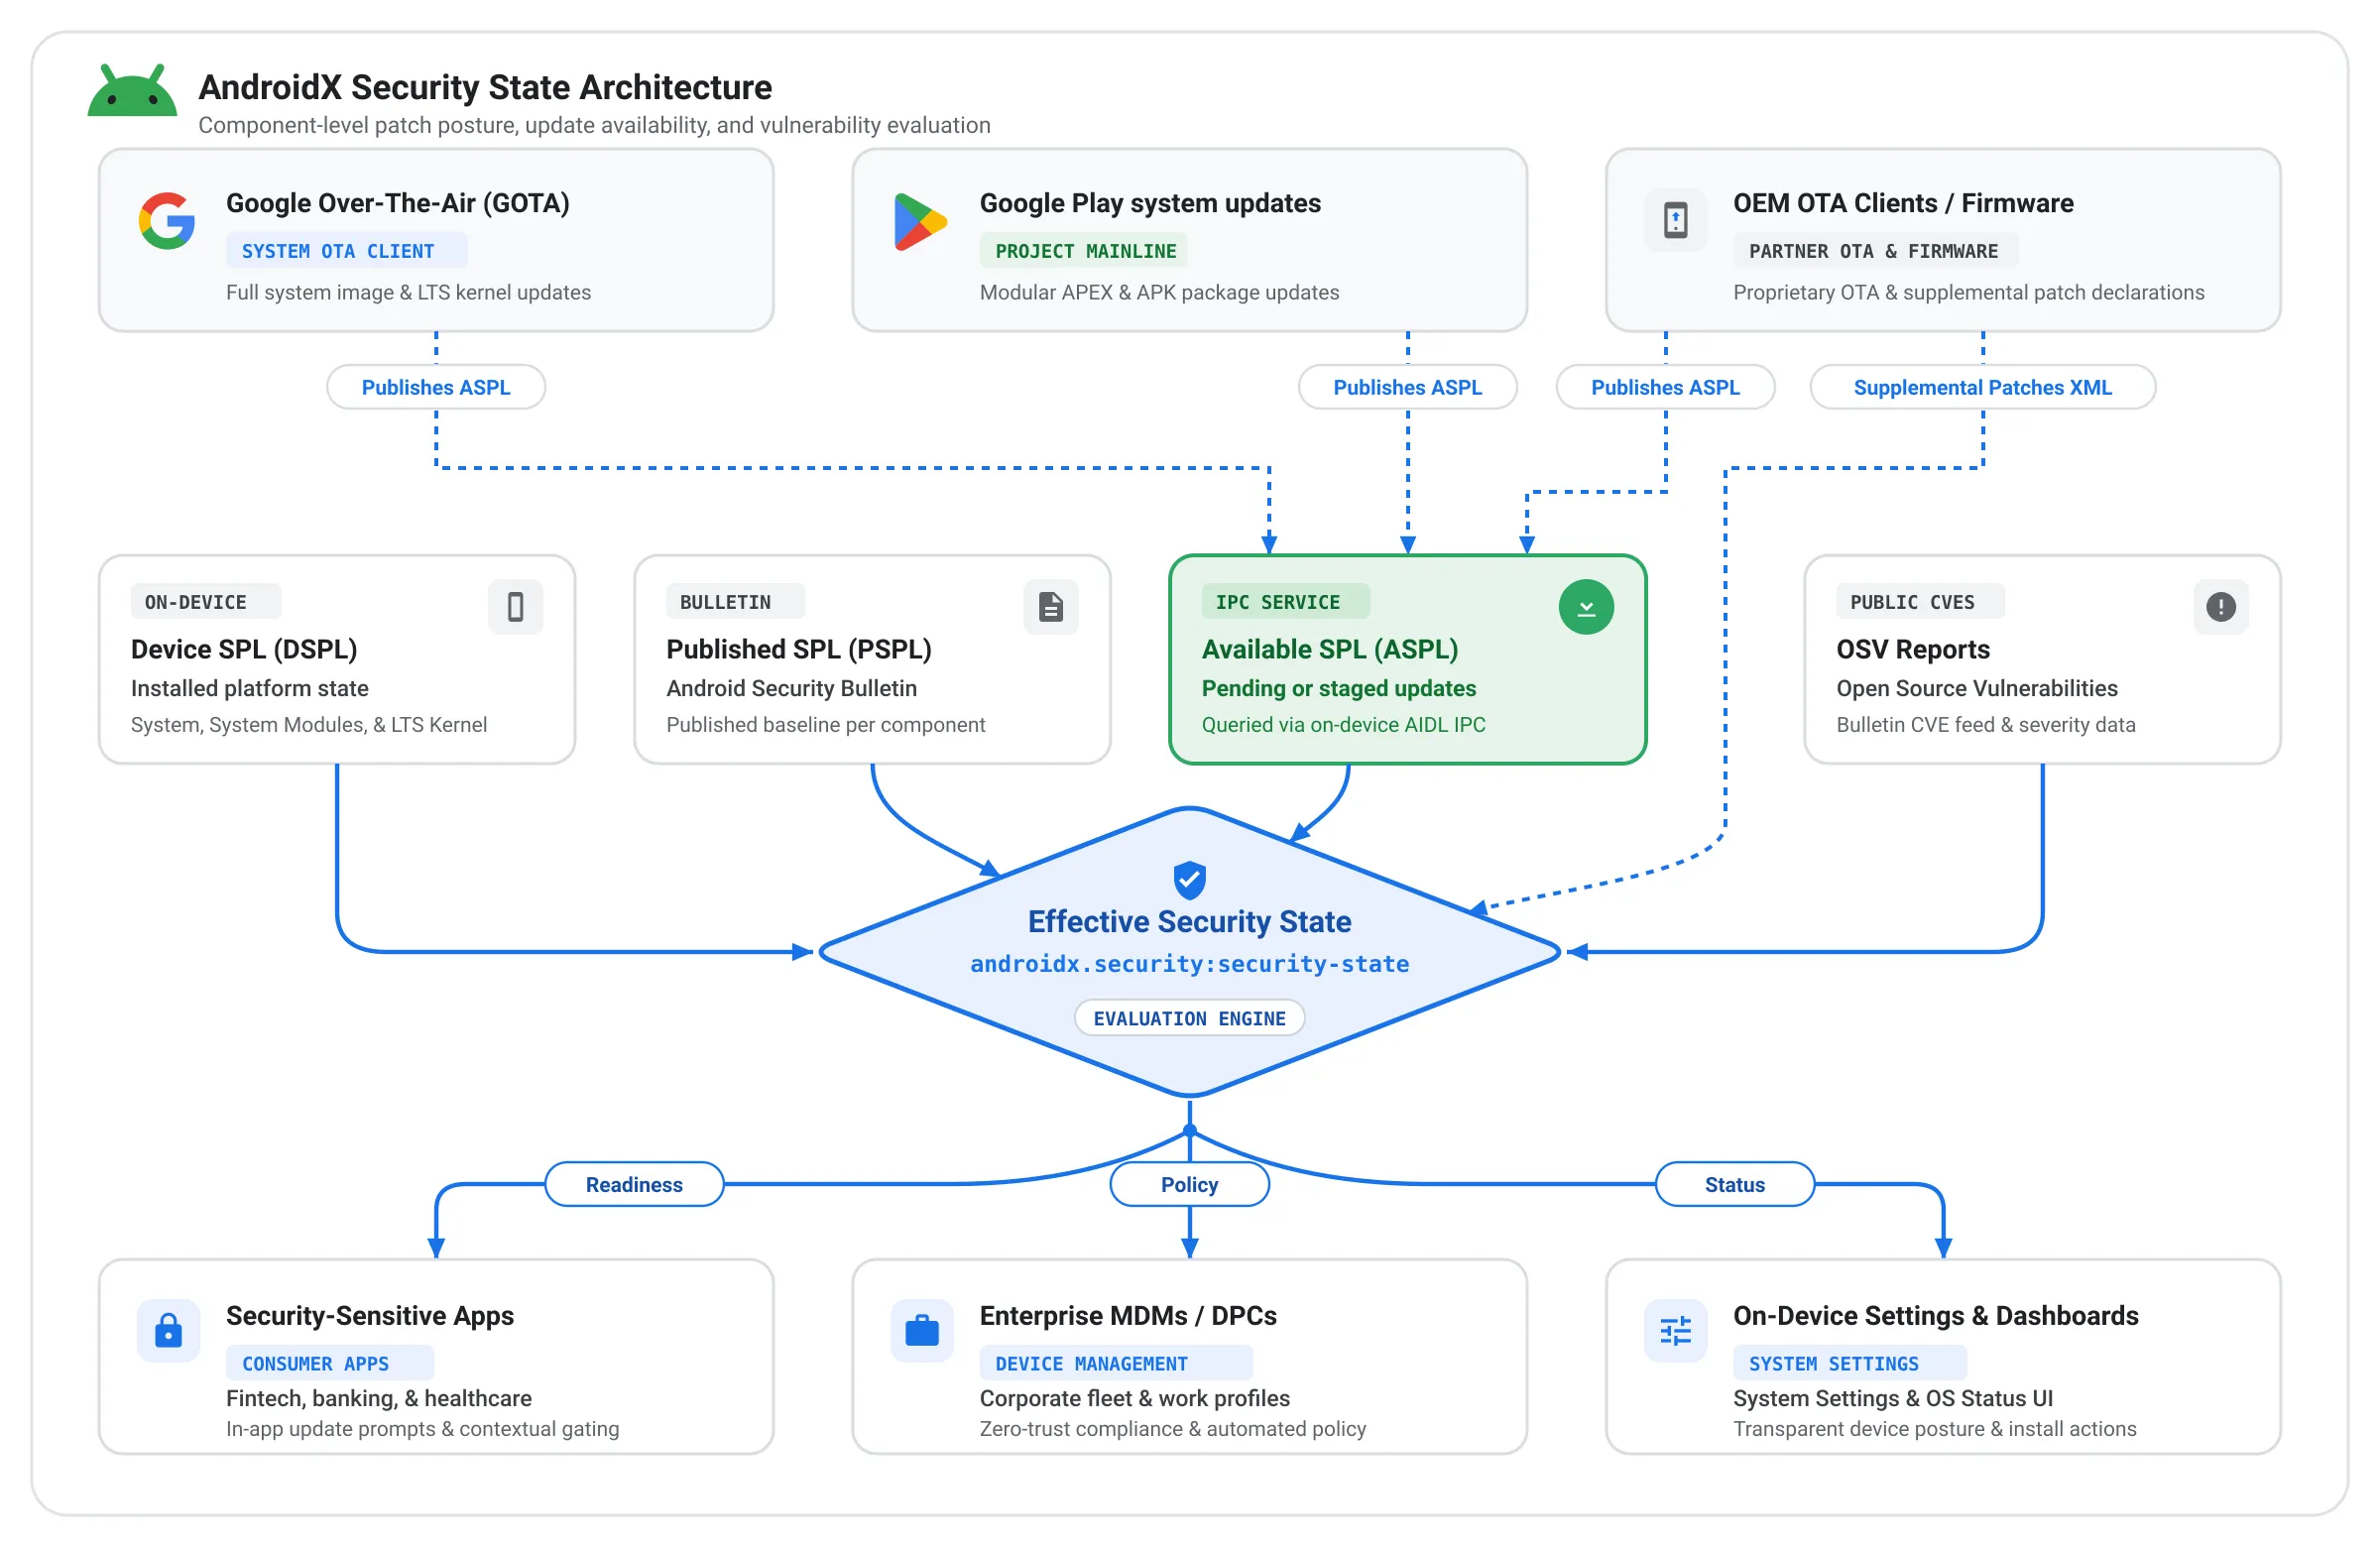
Android hat sich weiterentwickelt und bietet jetzt schnelle, unabhängige Komponentenupdates über modulare Systeme wie Google Play-Systemupdates. Daher ist es nicht mehr die beste Methode, den tatsächlichen Sicherheitsstatus eines Geräts anhand einer einzelnen SPL-Build-Eigenschaft zu bestimmen. Um die Sichtbarkeit auf Komponentenebene zu ermöglichen, bieten die Security State-Bibliotheken APIs für drei verschiedene Patch-Ebenen:
- Geräte-Sicherheits-Patch-Level (DSPL): Das Sicherheitspatch-Level, das derzeit auf dem Gerät für bestimmte Systemkomponenten installiert ist und ausgeführt wird. Es wird ohne Netzwerkaufrufe aus den Geräteeigenschaften und -konfigurationen abgerufen.
- Veröffentlichtes Sicherheitspatch-Level (PSPL): Das neueste Patch-Level, das offiziell im Sicherheitsbulletin für Android für diese Komponenten veröffentlicht wurde.
- Verfügbarer SPL (ASPL): Der Patch-Level, der heruntergeladen und auf dem jeweiligen Gerät installiert werden kann. Er wird asynchron über die Interprozesskommunikation (IPC) mit Update-Clients auf dem Gerät abgefragt.
Die Security State-Bibliotheken verfolgen diese Patch-Ebenen für die folgenden Komponenten:
- System : Das Android-Betriebssystem, das über standardmäßige/OEM-System-OTA-Updates aktualisiert wird.
- Systemmodule : Modulare Betriebssystem-Subsysteme, die nahtlos im Hintergrund über Google Play-Systemupdates (Project Mainline) aktualisiert werden.
- Kernel : Die grundlegende Ebene, die die Hardware und Software des Geräts verbindet. Sie wird anhand von LTS-Release-Versionen (Long-Term Support, z. B. 5.15.159 oder 6.1.91) und nicht anhand monatlicher Kalenderdaten bewertet.
Durch die Anzeige dieser drei unterschiedlichen Patch-Levels auf Komponentenebene können Entwickler und Unternehmen jetzt genau nachvollziehen, wie sicher ein Gerät ist, fehlende Patches identifizieren und proaktive Maßnahmen zur Fehlerbehebung ergreifen. Ein Beispiel dafür sehen Sie unten.
Anstatt den Gerätezugriff nach dem Alles-oder-Nichts-Prinzip zu regeln, können Entwickler und Unternehmen DSPL, PSPL und ASPL kombinieren, um intelligente, kontextbezogene Sicherheitsentscheidungen zu treffen. So kann beispielsweise eine Banking- oder Unternehmens-App den aktuellen Sicherheitspatch eines Geräts (DSPL) mit ausstehenden Updates (ASPL) vergleichen, bevor sensible Arbeitsabläufe wie Zahlungen mit hohem Wert oder die Registrierung von Anmeldedaten initiiert werden. Wenn ein Update zur Installation ansteht, können Entwickler und Unternehmen den Nutzer auffordern, sein Gerät zuerst zu aktualisieren. Für eine noch genauere Kontrolle können Entwickler und Unternehmen abfragen, ob bestimmte Sicherheitslücken mit hohem Risiko (CVEs) auf dem Gerät behoben wurden. So kann beispielsweise überprüft werden, ob kritische NFC- oder Bluetooth-Korrekturen vorhanden sind, bevor die Tap-to-Pay-Funktion oder die Freigabe von Daten in der Nähe autorisiert wird.
Allgemeiner Ablauf
Für App-Entwickler und die Unternehmensverwaltung
Clientanwendungen können die Bibliothek androidx.security.state verwenden, um fundierte, kontextbezogene Entscheidungen zu treffen:
- Synchronous Posture Checks (DSPL): Apps können beim Starten sofort die installierten Patch-Levels des Systems, der Systemmodule und des Kernels prüfen und mit dem PSPL vergleichen, um zu bestätigen, dass das Gerät die erforderliche Sicherheitsbaseline einer Organisation erfüllt, bevor sensible Unternehmensressourcen oder der biometrische Zugriff freigeschaltet werden.
- Aufforderung für ausstehende Updates (ASPL): Anstatt einen Mitarbeiter, dessen Gerät nur geringfügig hinter den Patches zurückliegt, sofort zu sperren, können Unternehmens-Apps ASPL abfragen, um zu prüfen, ob ein ausstehendes Systemupdate oder Google Play-Systemupdate bereit zur Installation ist. In diesem Fall können Apps eine angepasste In-App-Anleitung anzeigen, die den Nutzer zu den Systemeinstellungen weiterleitet, um die Installation abzuschließen.
- Prüfung auf Sicherheitslückenebene (CVEs): Für Anwendungsfälle mit hoher Sicherheit bietet die Bibliothek die Möglichkeit, gerätespezifische Sicherheitslückenberichte von Open Source Vulnerabilities (OSV) herunterzuladen, um programmatisch zu prüfen, ob bestimmte kritische CVEs auf dem Gerät behoben wurden.
Für OEMs und Update-Clients: Standardisierung der Update-Verfügbarkeit
Die Companion-Bibliothek androidx.security.state.provider bietet einen standardisierten Android-IPC-Mechanismus, über den Update-Clients die Verfügbarkeit von Updates direkt auf dem Gerät melden können. Bisher konnten proprietäre OTA-Clients zwar die Verfügbarkeit von Updates anzeigen, diese Informationen waren jedoch isoliert und konnten nicht von Drittanbieteranwendungen abgefragt werden. Künftig können Apps über eine einzige, einheitliche API auf ASPL-Details zugreifen, unabhängig davon, ob das Update über den dedizierten OTA-Client eines OEM oder über Google Play bereitgestellt wird, sofern es vom Update-Client bereitgestellt wird.
- Google Play-Systemupdates machen ASPL bereits auf GMS-Android-Geräten verfügbar.
- Google Over-The-Air (GOTA) wurde ebenfalls integriert und wir arbeiten mit OEMs weltweit zusammen, um ihre OTA-Clients in dieses standardisierte Framework zu integrieren.
Daten auf Bulletin-Ebene einbeziehen
Die Security State-Bibliotheken bieten mehr als nur einen einzelnen SPL-String. Sie geben Aufschluss darüber, was dieses Patch-Level tatsächlich für das Gerät bedeutet. Durch die Integration in die Open Source Vulnerabilities-Datenbank (OSV) zum Abrufen von Daten aus dem Sicherheitsbulletin für Android können die Bibliotheken jetzt noch genauer suchen. Anstatt nur zu fragen, ob eine bestimmte Bedrohung, z. B. ein CVE-Eintrag, blockiert ist, können die Bibliotheken anhand dieser Daten auch den „effektiven“ und detaillierten Sicherheitsstatus des Geräts angeben.
Diese Vorgehensweise bietet Unternehmen und Android-OEMs zwei Vorteile:
- Manchmal enthält ein monatliches Sicherheitsupdate keine neuen Bedrohungen für eine bestimmte Komponente. In diesem Fall wird das Sicherheitsniveau für diese Komponente in den Bibliotheken automatisch erhöht, um den „effektiven“ Sicherheitsstatus widerzuspiegeln. So wird sichergestellt, dass ein Gerät korrekt als vollständig vor allen bekannten Sicherheitsbedrohungen geschützt eingestuft wird.
- Mit einer neuen Funktion, die in Android 17 eingeführt wurde, können OEMs bestimmte Sicherheitskorrekturen deklarieren, die über dem SPL angewendet wurden. Dazu verwenden sie eine XML-Datei mit zusätzlichen Patches. Mit dieser Funktion können OEMs, die bestimmte Sicherheitskorrekturen backportieren, die Gerätekonformität sofort nachweisen, ohne auf eine vollständige monolithische SPL-Aktualisierung warten zu müssen. So wird sichergestellt, dass kontinuierliche Patching-Bemühungen angemessen berücksichtigt werden. Die Bibliotheken für den Sicherheitsstatus stellen diese detaillierten Informationen für Apps und Dienste bereit. So wird sichergestellt, dass kontinuierliche Patching-Bemühungen sofort nach der Implementierung erkannt werden.
Jetzt starten
Die Security State Libraries wurden entwickelt, um das gesamte Android-Ökosystem zu unterstützen.
- App-Entwickler und MDMs:Wenn Sie Ihre Nutzer schützen und den Patch-Status in Echtzeit bewerten möchten, lesen Sie den offiziellen Leitfaden zum Gerätesicherheitsstatus.
- OEMs und Update-Clients:Onboarden Sie Ihre Update-Clients, um ASPL mithilfe der Bibliothek AndroidX Security State Provider verfügbar zu machen. Sie können sofortiges Guthaben für zurückportierte Patches erhalten, indem Sie XML-Dateien für zusätzliche Patches veröffentlichen.
- Versionshinweise:In den offiziellen AndroidX-Versionshinweisen für die Bibliotheken Security-State und Security-State-Provider finden Sie vollständige Changelogs und API-Signaturen.
Deine Meinung ist uns wichtig und wir freuen uns immer über Feedback. Probieren Sie die Bibliotheken aus und teilen Sie uns Ihre Meinung mit oder melden Sie Probleme im öffentlichen Android Issue Tracker.
-
 Produktneuheiten
Heute veröffentlichen wir die ersten Aufgaben mit langem Horizont (Long-Horizon Tasks, LHT). Das sind Aufgaben von großer Komplexität, für die ein Entwickler mehrere Tage oder sogar eine Woche benötigt. Außerdem führen wir die agentische Bewertung ein, beginnend mit Agents von entsprechenden Modellanbietern.
Matthew McCullough • Lesezeit: 3 Minuten -
 Produktneuheiten
Das Debugging über WLAN auf Android ist jetzt schneller, zuverlässiger und einfacher einzurichten als je zuvor. Mit ADB Wi‑Fi 2.0 haben wir einen neuen Server-Stack und eine intelligentere Netzwerkverwaltung eingeführt, um direkt auf das Entwickler-Feedback zu Usability-Lücken zu reagieren.
Steven Jenkins, Sherif Eid, Fabien Sanglard • Lesezeit: 1 Minute -

 Produktneuheiten
Dies ist die letzte stabile Version von Android Studio Quail. Mit den neuen Funktionen in Android Studio können Sie Premium-Apps mit KI effizient und effektiv entwickeln.
Amman Asfaw • Lesezeit: 5 Minuten
Lassen Sie sich Woche für Woche die neuesten Informationen zur Android-Entwicklung zusenden.