Memperkenalkan AndroidX Security State Libraries: Tampilan Terpadu Keamanan Perangkat
Waktu baca: 4 menit
Di Android, kami terus berupaya untuk menyediakan data yang dibutuhkan developer dan partner perusahaan agar perangkat tetap terlindungi. Hari ini, kami dengan senang hati mengumumkan rilis stabil library Status Keamanan AndroidX versi 1.1.0 dan Penyedia Status Keamanan versi 1.0.0 yang menyediakan mekanisme terpusat yang dirancang untuk memberikan transparansi lebih lanjut pada postur keamanan komprehensif dan update tertunda di seluruh ekosistem Android.
Baik Anda mengembangkan aplikasi penting untuk keamanan dan ditujukan untuk konsumen (seperti perbankan, teknologi finansial, atau kesehatan) maupun solusi Pengelolaan Perangkat Seluler (MDM), library ini memungkinkan Anda memverifikasi status keamanan perangkat secara terprogram per komponen. Daripada mengandalkan Tingkat Patch Keamanan (SPL) yang kasar dan monolitik, Anda dapat mengevaluasi perlindungan tingkat komponen yang sebenarnya dan apakah perbaikan sedang menunggu keputusan secara aktif melalui library androidx.security.state. Untuk OEM dan developer klien Over-The-Air (OTA), library pendamping androidx.security.state.provider memungkinkan Anda mengekspos ketersediaan update melalui mekanisme standar.
Memahami Level Patch Keamanan (SPL)
Seiring berkembangnya Android untuk menghadirkan update komponen yang cepat dan independen melalui sistem modular seperti update sistem Google Play, mengandalkan satu properti build SPL bukan lagi cara terbaik untuk menentukan postur keamanan sebenarnya perangkat. Untuk memberikan visibilitas tingkat komponen, library Status Keamanan menyediakan API untuk tiga tingkat patch yang berbeda:
- SPL Perangkat (DSPL): Tingkat patch keamanan yang saat ini diinstal dan berjalan di perangkat untuk komponen sistem tertentu, yang dikueri dari properti dan konfigurasi perangkat tanpa panggilan jaringan.
- SPL yang dipublikasikan (PSPL): Tingkat patch terbaru yang dipublikasikan secara resmi di Android Security Bulletin untuk komponen tersebut.
- SPL yang tersedia (ASPL): Level patch yang siap didownload dan diinstal di perangkat tertentu, yang dikueri secara asinkron melalui komunikasi antar-proses (IPC) dengan klien update di perangkat.
Library Status Keamanan melacak tingkat patch ini di seluruh komponen berikut:
- Sistem: Sistem operasi Android inti, yang diupdate melalui update OTA sistem standar/OEM.
- Modul sistem: Subsistem OS modular yang diupdate dengan lancar di latar belakang melalui update sistem Google Play (Project Mainline).
- Kernel: Lapisan dasar yang menghubungkan hardware dan software perangkat, dievaluasi melalui versi rilis Dukungan Jangka Panjang (LTS) (seperti 5.15.159 atau 6.1.91), bukan tanggal kalender bulanan.
Dengan menampilkan tiga tingkat patch yang berbeda ini di tingkat komponen, developer dan perusahaan kini dapat memahami secara persis seberapa amannya perangkat, mengidentifikasi patch yang tidak ada, dan mengambil langkah-langkah perbaikan proaktif. Salah satu cara melakukannya dapat dilihat dalam contoh di bawah.
Daripada mengambil pendekatan semua atau tidak sama sekali untuk akses perangkat, developer dan perusahaan dapat menggabungkan DSPL, PSPL, dan ASPL untuk membuat keputusan keamanan kontekstual yang cerdas. Misalnya, aplikasi perbankan atau perusahaan dapat membandingkan patch keamanan perangkat saat ini (DSPL) dengan update yang tertunda (ASPL) sebelum memulai alur kerja sensitif seperti pembayaran bernilai tinggi atau pendaftaran kredensial. Jika update menunggu untuk diinstal, developer dan perusahaan dapat mewajibkan pengguna untuk mengupdate perangkat mereka terlebih dahulu. Untuk kontrol yang lebih baik, developer dan perusahaan dapat membuat kueri apakah kerentanan berisiko tinggi (CVE) tertentu telah di-patch di perangkat, seperti memverifikasi bahwa perbaikan NFC atau Bluetooth penting telah diterapkan sebelum mengizinkan pembayaran melalui sentuhan atau berbagi data kedekatan.
Alur tingkat tinggi
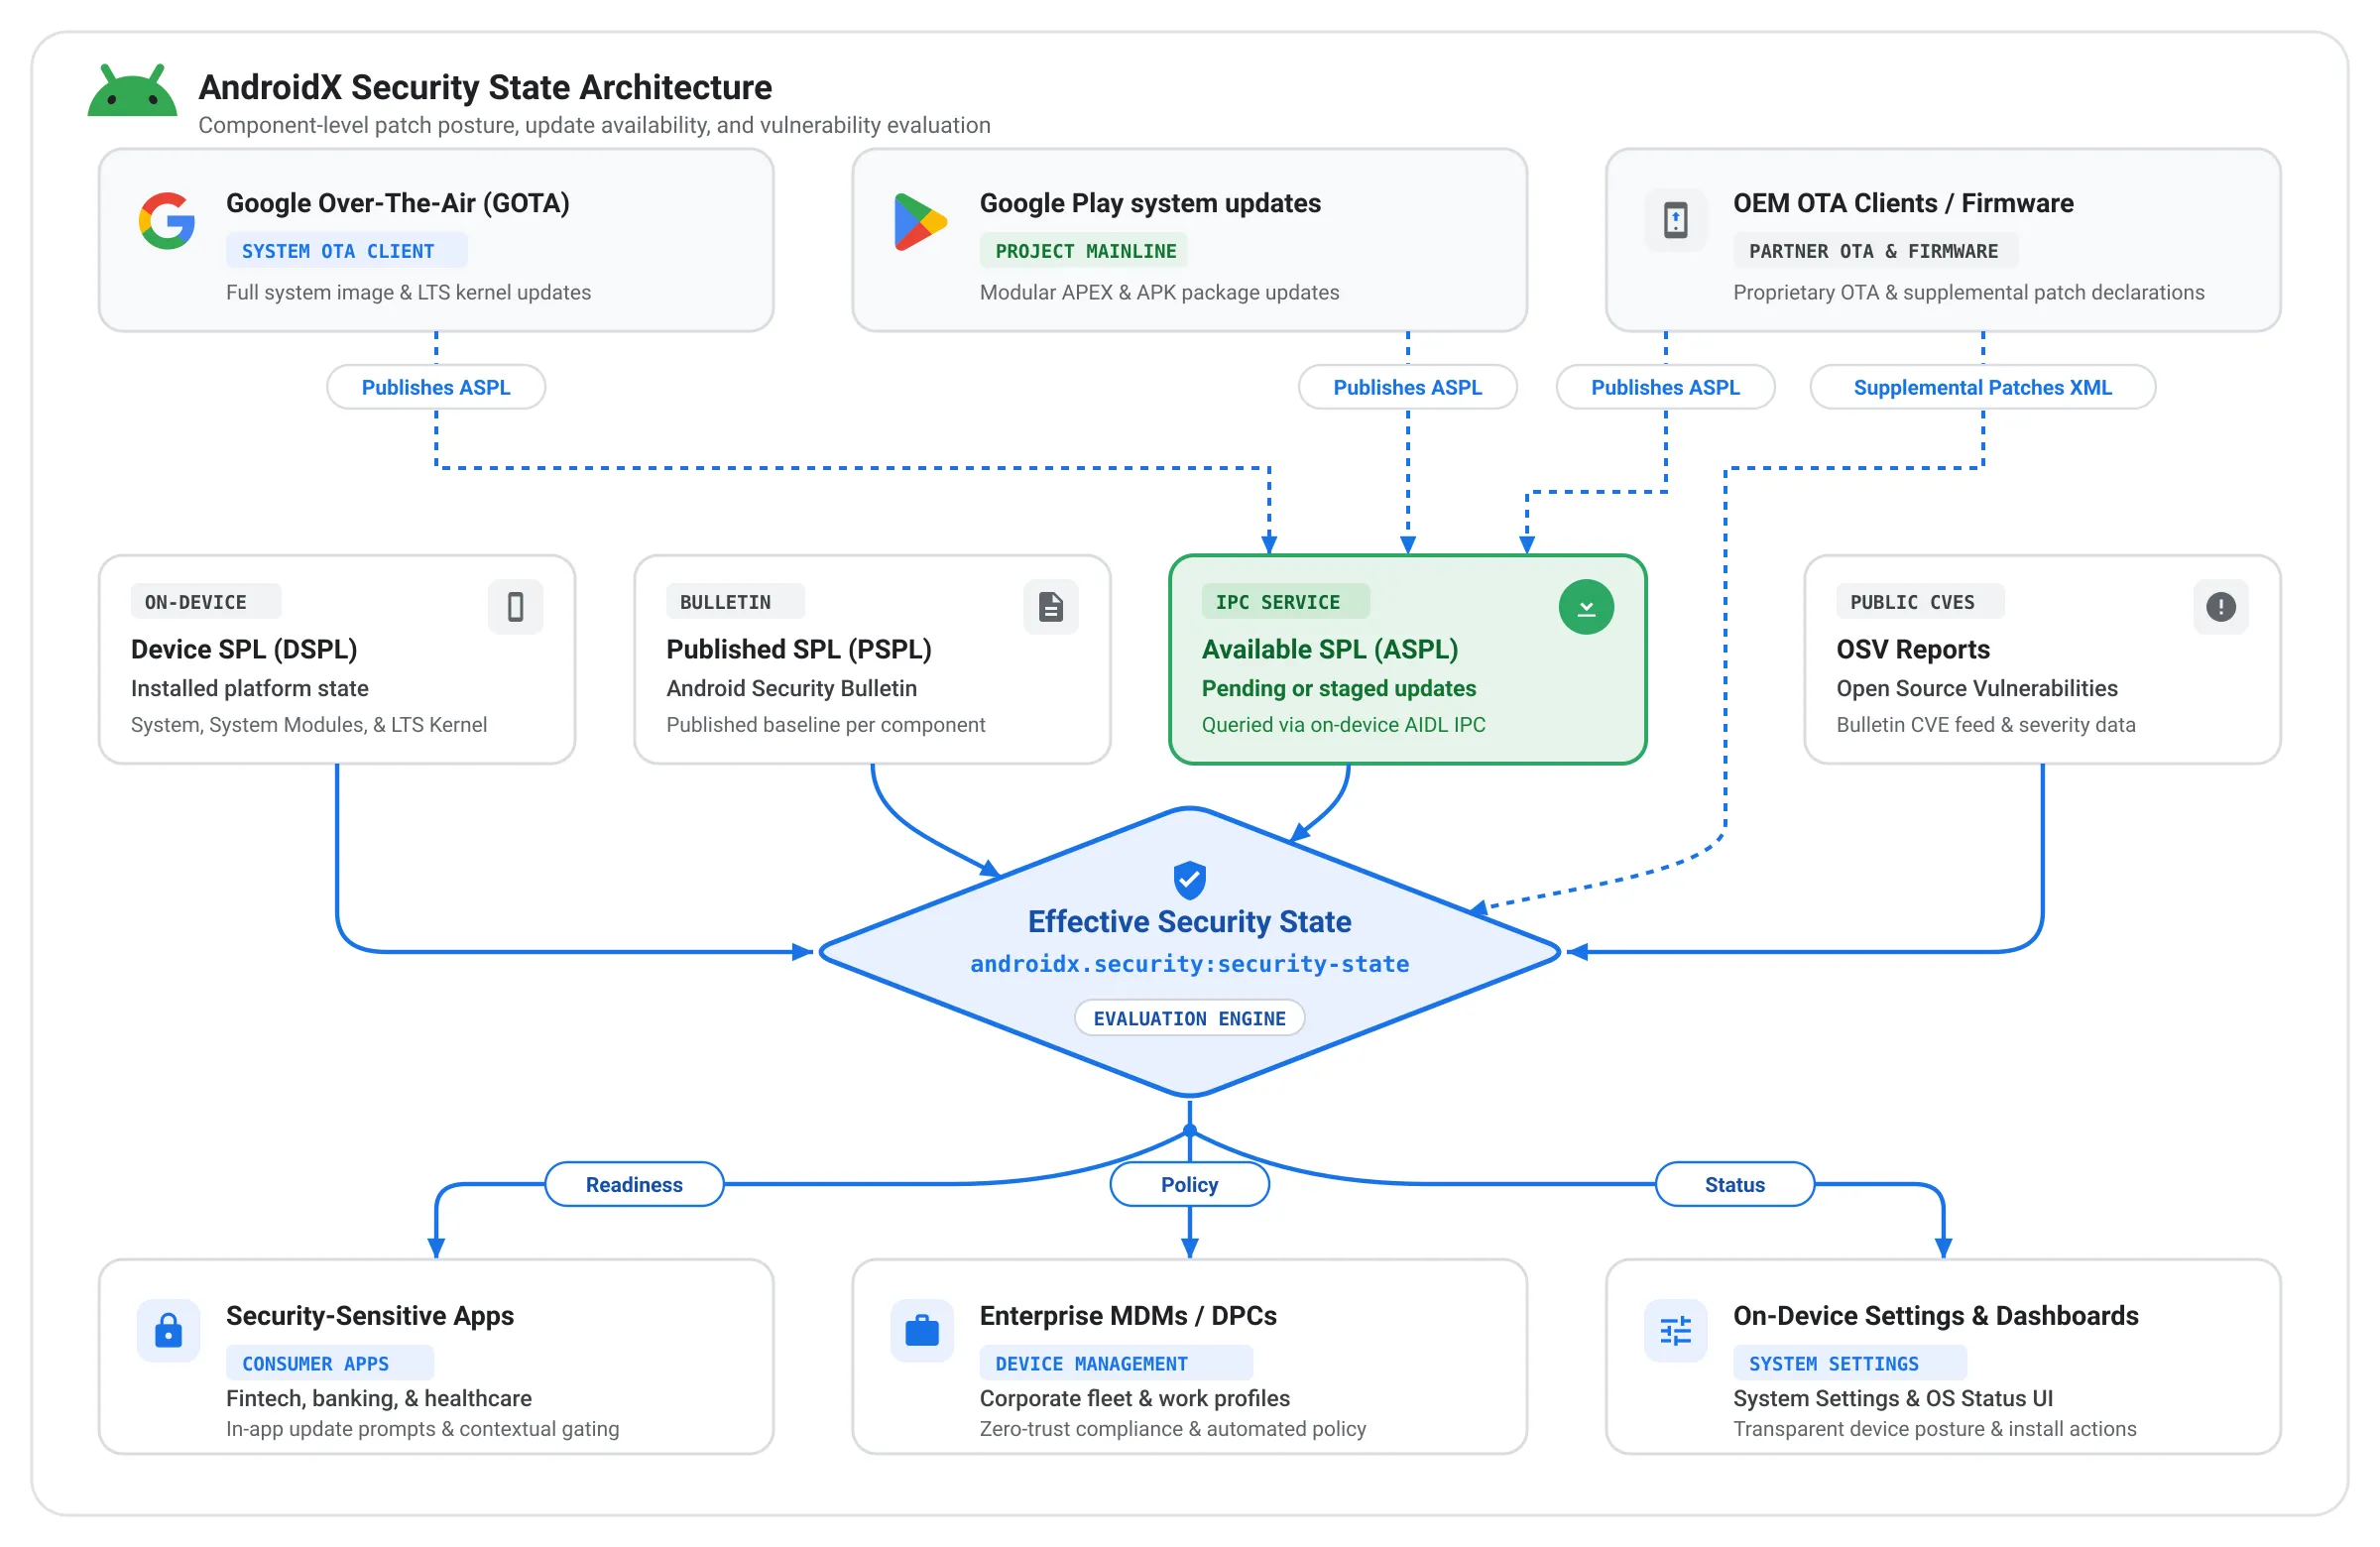
Untuk developer aplikasi dan pengelolaan perusahaan
Aplikasi klien dapat menggunakan library androidx.security.state untuk membuat keputusan yang tepat dan sesuai konteks:
- Pemeriksaan Postur Sinkron (DSPL): Aplikasi dapat segera memeriksa tingkat patch yang diinstal pada sistem, modul sistem, dan kernel saat peluncuran aplikasi dan membandingkannya dengan PSPL untuk memverifikasi apakah perangkat memenuhi dasar keamanan yang diperlukan organisasi sebelum membuka kunci resource perusahaan yang sensitif atau akses biometrik.
- Pemberitahuan Update Tertunda (ASPL): Alih-alih langsung memblokir karyawan yang perangkatnya sedikit tertinggal dalam patch, aplikasi perusahaan dapat membuat kueri ASPL untuk memeriksa apakah update sistem atau update sistem Google Play yang tertunda sudah disiapkan dan siap diinstal. Jika ya, aplikasi dapat menampilkan panduan dalam aplikasi yang disesuaikan untuk mengarahkan pengguna ke Setelan Sistem guna menyelesaikan penginstalan.
- Audit Tingkat Kerentanan (CVE): Untuk kasus penggunaan dengan jaminan tinggi, library ini memberikan kemampuan untuk mendownload laporan kerentanan khusus perangkat dari Open Source Vulnerabilities (OSV) untuk mengaudit secara terprogram apakah CVE spesifik dan penting telah diselesaikan di perangkat.
Untuk OEM & klien update: Menstandardisasi ketersediaan update
Library pendamping androidx.security.state.provider membuat mekanisme IPC Android standar bagi klien update untuk melaporkan ketersediaan update secara langsung di perangkat. Sebelumnya, meskipun klien OTA eksklusif menampilkan ketersediaan update, informasi ini terisolasi dan tidak dapat dikueri oleh aplikasi pihak ketiga. Selanjutnya, aplikasi dapat mengakses detail ASPL melalui satu API terpadu, terlepas dari apakah update dikirimkan melalui klien OTA khusus OEM atau Google Play, selama update tersebut disediakan oleh klien update.
- Update sistem Google Play sudah mengekspos ASPL di seluruh perangkat Android GMS.
- Google Over-The-Air (GOTA) juga telah diaktifkan dan kami bekerja sama dengan OEM di seluruh dunia untuk mengaktifkan klien OTA mereka ke framework standar ini.
Menggabungkan data tingkat buletin
Selain string SPL tunggal, library Status Keamanan memberikan kejelasan tentang arti sebenarnya tingkat patch tersebut bagi perangkat. Dengan terintegrasi dengan database Kerentanan Open Source (OSV) untuk mendapatkan data Android Security Bulletin, library dapat melihat lebih dalam dari sebelumnya. Selain hanya menanyakan apakah ancaman tertentu, seperti entri CVE, diblokir, data ini juga memungkinkan pustaka memberikan status keamanan “efektif” dan terperinci perangkat.
Berikut dua cara pendekatan ini memberikan manfaat bagi perusahaan dan OEM Android:
- Terkadang, update keamanan bulanan tidak berisi ancaman baru untuk komponen tertentu. Dalam hal ini, pustaka akan otomatis menaikkan tingkat keamanan untuk komponen tersebut guna mencerminkan status keamanan "efektif"-nya. Hal ini memastikan bahwa perangkat secara akurat dikreditkan karena sepenuhnya terlindungi dari semua ancaman keamanan yang diketahui.
- Fitur baru yang diperkenalkan di Android 17 memungkinkan OEM mendeklarasikan perbaikan keamanan tertentu yang telah diterapkan di atas SPL melalui file XML Patch Tambahan. Fitur ini memungkinkan OEM yang melakukan backporting perbaikan keamanan tertentu untuk segera membuktikan kepatuhan perangkat tanpa harus menunggu peningkatan SPL monolitik penuh, sehingga upaya patching berkelanjutan mendapatkan kredit yang tepat. Library Status Keamanan menampilkan informasi terperinci ini ke aplikasi dan layanan, sehingga memastikan bahwa upaya patching berkelanjutan diakui segera setelah diterapkan.
Mulai
Library Status Keamanan dibuat untuk mendukung seluruh ekosistem Android.
- Developer Aplikasi & MDM: Untuk mulai melindungi pengguna dan mengevaluasi postur patch real-time, pelajari Panduan memahami status keamanan perangkat resmi.
- OEM dan Klien Update: Aktifkan klien update Anda untuk mengekspos ASPL menggunakan library AndroidX Security State Provider. Klaim kredit langsung untuk patch yang di-backport dengan memublikasikan XML Patch Tambahan.
- Catatan Rilis: Lihat Catatan Rilis AndroidX resmi untuk library Security-State dan Security-State-Provider untuk melihat log perubahan dan tanda tangan API lengkap.
Kami menghargai masukan Anda. Silakan coba library ini dan sampaikan pendapat Anda atau laporkan masalah apa pun di Issue Tracker Android publik.
-

 Berita Produk
Hari ini kami merilis kumpulan pertama tugas jangka panjang (LHT), yaitu tugas yang sangat kompleks yang membutuhkan waktu beberapa hari atau bahkan seminggu bagi seorang engineer untuk menyelesaikannya. Kami juga memperkenalkan evaluasi berbasis agen, yang dimulai dengan agen dari penyedia model yang sesuai.
Matthew McCullough • Waktu baca: 3 menit -
 Berita Produk
Penelusuran bug nirkabel di Android kini lebih cepat, lebih andal, dan lebih mudah disiapkan daripada sebelumnya. Dengan ADB Wi-Fi 2.0, kami telah memperkenalkan stack server baru dan penanganan jaringan yang lebih cerdas untuk langsung menanggapi masukan developer terkait kesenjangan kegunaan.
Steven Jenkins, Sherif Eid, Fabien Sanglard • Waktu baca: 1 menit -

 Berita Produk
Ini adalah rilis stabil final untuk Android Studio Quail. Fitur baru di Android Studio memungkinkan Anda membuat aplikasi premium dengan AI secara efisien dan efektif.
Amman Asfaw • Waktu baca: 5 menit
Dapatkan insight pengembangan Android terbaru yang dikirim ke kotak masuk Anda setiap minggu.