

ממשק Play Integrity API עוזר לכם לוודא שהפעולות של המשתמשים והבקשות מהשרת מגיעות מהאפליקציה המקורית שלכם, שהותקנה דרך Google Play ופועלת במכשיר מקורי ומאושר עם מערכת Android. השרת העורפי יכול לזהות אינטראקציות מסוכנות – כמו כאלה שמגיעות מגרסאות של אפליקציות שבוצעו בהן שינויים, ממכשירים לא מהימנים או מסביבות אמולציה – ולהגיב בהתאם כדי למנוע ניצול לרעה וגישה לא מורשית, להילחם בהונאות וברמאות ולהגן על המשתמשים מפני התקפות.
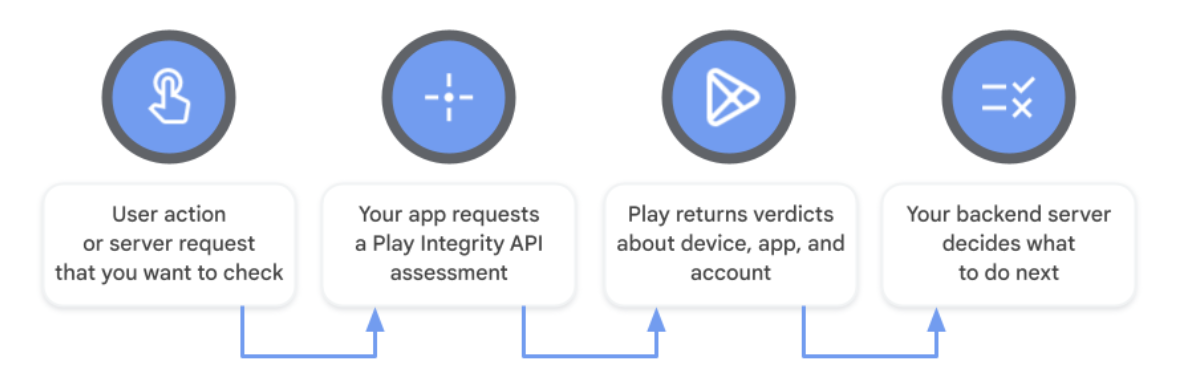
ה-API מחזיר קביעות שעוזרות לזהות איומים פוטנציאליים, כולל:
- גישה לא מורשית: פסק הדין של
accountDetailsעוזר לכם לקבוע אם המשתמש התקין את האפליקציה או המשחק או שילם עליהם ב-Google Play. - שינוי קוד: התוצאה של
appIntegrityעוזרת לכם לקבוע אם האינטראקציה מתבצעת עם הקוד הבינארי המקורי, כפי שמערכת Google Play מזהה אותו. - מכשירים מסוכנים וסביבות אמולציה: הקביעה של
deviceIntegrityעוזרת לכם להבין אם האפליקציה פועלת במכשיר Android מקורי ומאושר או במופע מקורי של Google Play Games במחשב.
מפתחים ב-Google Play יכולים גם להביע הסכמה לקבלת החלטות נוספות כדי לזהות מגוון רחב יותר של איומים פוטנציאליים, כולל:
- מכשירים שלא הותקנו בהם תיקונים: התגובה
MEETS_STRONG_INTEGRITYבתוצאה שלdeviceIntegrityעוזרת לכם לקבוע אם הותקנו במכשיר עדכוני אבטחה מהזמן האחרון (במכשירים עם Android מגרסה 13 ואילך). - גישה מסוכנת של אפליקציות אחרות:
appAccessRiskVerdictעוזר לכם לקבוע אם פועלות אפליקציות שיכולות לשמש לצילום המסך, להצגת שכבות-על או לשליטה במכשיר (לדוגמה, על ידי שימוש לרעה בהרשאת הנגישות). - תוכנות זדוניות מוכרות:
playProtectVerdictעוזר לכם לקבוע אם Google Play Protect מופעל ואם הוא מצא אפליקציות מסוכנות שמותקנות במכשיר. - פעילות יתר: הרמה של
recentDeviceActivityעוזרת לכם לקבוע אם מכשיר שלח לאחרונה מספר גבוה באופן חריג של בקשות, מה שיכול להעיד על תנועה אוטומטית ועל מתקפה. - ניצול חוזר לרעה ומכשירים בשימוש חוזר:
deviceRecall(בטא) עוזר לכם לקבוע אם אתם יוצרים אינטראקציה עם מכשיר שכבר סימנתם בעבר, גם אם האפליקציה הותקנה מחדש או שהמכשיר אופס.
אפשר להשתמש ב-API בכל גורמי הצורה של Android, כולל טלפונים, טאבלטים, מכשירים מתקפלים, Android Auto, Android TV, Android XR, ChromeOS, Wear OS ו-Google Play Games במחשב.
שיקולי אבטחה
כדי להפיק את המרב מ-Play Integrity API, מומלץ לפעול לפי השיטות המומלצות הבאות:
אסטרטגיה למניעת ניצול לרעה
ה-Play Integrity API פועל בצורה הטובה ביותר כשמשתמשים בו לצד אותות אחרים כחלק מהאסטרטגיה הכוללת למניעת ניצול לרעה, ולא כמנגנון היחיד למניעת ניצול לרעה. כדאי להשתמש ב-API הזה בשילוב עם שיטות מומלצות אחרות לאבטחה שמתאימות לאפליקציה. כברירת מחדל, האפליקציה יכולה לשלוח עד 10,000 בקשות ביום בכל ההתקנות. אתם יכולים לבקש להגדיל את המכסה היומית.
איסוף נתוני טלמטריה והבנת הקהל לפני יצירת קמפיינים
לפני שאתם משנים את אופן הפעולה של האפליקציה על סמך קביעות של Play Integrity API, אתם יכולים להטמיע את ה-API בלי אכיפה כדי להבין את המצב הנוכחי של הקהל הקיים. אחרי שתדעו אילו החלטות מתקבלות לגבי בסיס ההתקנות הנוכחי, תוכלו להעריך את ההשפעה של כל אכיפה שאתם מתכננים ולשנות את האסטרטגיה למניעת ניצול לרעה בהתאם.
בחירת הדרך לבקש קביעות תקינות
Play Integrity API מציע שתי אפשרויות לבקש ולקבל קביעות תקינות. לא משנה אם אתם שולחים בקשות רגילות, בקשות קלאסיות או שילוב של שני הסוגים, התגובה של קביעת התקינות תוחזר באותו פורמט.
בקשות API רגילות מתאימות לכל אפליקציה או משחק, ואפשר לשלוח אותן על פי דרישה כדי לוודא שכל פעולת משתמש או בקשת שרת היא אמיתית. לבקשות רגילות יש את זמן האחזור הקצר ביותר (כמה מאות אלפיות השנייה בממוצע) ורמת אמינות גבוהה לקבלת החלטה שמישה. בבקשות רגילות נעשה שימוש במטמון חכם במכשיר, וההגנה מפני סוגים מסוימים של התקפות מועברת ל-Google Play.
אפשר עדיין להשתמש בבקשות API קלאסיות, שהן הדרך המקורית לבקש קביעות תקינות. בבקשות קלאסיות זמן האחזור ארוך יותר (כמה שניות בממוצע), ואתם אחראים לצמצם את הסיכון לסוגים מסוימים של התקפות. בקשות קלאסיות צורכות יותר נתונים וסוללה מבקשות רגילות, כי הן מתחילות הערכה חדשה. לכן, כדאי להשתמש בהן רק מדי פעם, באופן חד-פעמי, כדי לבדוק אם פעולה רגישה או חשובה היא אותנטית. אם אתם שוקלים לשלוח בקשה קלאסית ולשמור אותה במטמון לשימוש מאוחר יותר, כדאי לשלוח בקשה רגילה במקום זאת כדי להפחית את הסיכון להתקפות.
בטבלה הבאה מפורטים כמה הבדלים עיקריים בין שני סוגי הבקשות:
| בקשת Standard API | בקשת API קלאסית | |
|---|---|---|
| גרסת Android SDK מינימלית נדרשת* | Android מגרסה 6.0 (רמת API 23) ומעלה | Android מגרסה 6.0 (רמת API 23) ומעלה |
| נדרש חימום של ה-API | ✔️ (כמה שניות) | ❌ |
| זמן האחזור הרגיל של בקשות | כמה מאות אלפיות השנייה | כמה שניות |
| תדירות הבקשות הפוטנציאלית | תדירות גבוהה (בדיקה מתי שנוח של כל פעולה או בקשה) | לעיתים רחוקות (בדיקה חד-פעמית של הפעולות החשובות ביותר או הבקשות הרגישות ביותר) |
| הגנה מפני התקפות של הפעלה חוזרת והתקפות דומות | השבתה זמנית אוטומטית של אותות אכיפה על ידי Google Play | שימוש בשדה nonce עם לוגיקה בצד השרת |
* בספריית Play Integrity API מגרסה v1.4.0 ואילך, גרסת Android SDK המינימלית שנתמכת זהה לשני סוגי הבקשות, ונקבעת לפי ה-minSdkVersion של הספרייה. בגרסה 1.3.0 ובגרסאות קודמות, גרסת ה-Android SDK המינימלית שנדרשת היא Android 5.0 (רמת API 21) לבקשות Standard API ו-Android 4.4 (רמת API 19) לבקשות Classic API.
בקטע שיקולים לגבי בקשות קלאסיות יש טבלה עם הבדלים נוספים.
בקשה של קביעת תקינות ברגע המתאים
כדי למנוע מרמאים לעקוף את בדיקת התקינות שהאפליקציה מבצעת, מומלץ לבקש פסיקה לגבי הסיכון בגישה לאפליקציה כמה שיותר קרוב למועד הפעולה או בקשת השרת שאתם רוצים להגן עליהם מפני גישה.
הקשו על שכפול בקשות ה-API שלכם
בבקשות API רגילות יש שדה שנקרא requestHash, שמשמש להגנה מפני שיבוש והתקפות דומות. בשדה הזה צריך לכלול תקציר של כל הערכים הרלוונטיים מהבקשה של האפליקציה. כדי להגן על הבקשות הרגילות של האפליקציה, פועלים לפי ההנחיות לשימוש בקישור תוכן.
בבקשות API קלאסיות יש שדה שנקרא nonce (קיצור של number once), שמשמש להגנה מפני סוגים מסוימים של התקפות, כמו התקפות של הפעלה מחדש ושיבוש. כדי להגן על הבקשות הקלאסיות של האפליקציה, פועלים לפי ההנחיות ליצירת מספרים חד-פעמיים.
אל תשמרו במטמון את קביעות התקינות
שמירת קביעות התקינות במטמון מגבירה את הסיכון לשימוש בשרת proxy, שזו מתקפה שבה גורם זדוני משתמש שוב בקביעת תקינות ממכשיר תקין למטרות פוגעניות בסביבה אחרת. במקום לשמור תשובות במטמון, אתם יכולים לשלוח בקשת API רגילה כדי לקבל קביעה על פי דרישה.
אסטרטגיית אכיפה מדורגת
לקביעת התקינות של Play Integrity API יש מגוון תגובות אפשריות, שמאפשרות לבנות אסטרטגיה למניעת ניצול לרעה עם כמה רמות של אכיפה. כדי לעשות את זה, אתם יכולים להגדיר את שרת הבק-אנד של האפליקציה כך שיפעל בצורה שונה בהתאם לכל תגובה או קבוצת תגובות אפשרית.
לפני שמעריכים את מהימנות המכשיר, חשוב לבדוק את האותות העיקריים האחרים בתגובה מה-API:
- פרטי הבקשה: מוודאים שהערכים של
requestDetailsתואמים לערכים הצפויים, ובמיוחד מאמתים אתrequestHashאו אתnonceכדי למנוע התקפות של הפעלה חוזרת. - תקינות האפליקציה: בודקים שהערך של
appRecognitionVerdictהואPLAY_RECOGNIZED, כדי לוודא שאישור החתימה של האפליקציה מזוהה על ידי Play ולא בוצעו בו שינויים. - פרטי החשבון: בודקים שהערך של
appLicensingVerdictהואLICENSED, כדי לוודא שהמשתמש התקין או עדכן את האפליקציה מ-Google Play.
האפליקציה צריכה להיות מסוגלת לטפל במקרים שבהם הבדיקות הבסיסיות האלה נכשלות, למשל, באמצעות תיבת הדו-שיח לתיקון שגיאות ב-Play בתוך האפליקציה. בנוסף, האפליקציה צריכה להיות מסוגלת לטפל בקודי שגיאה שעשויים להופיע במהלך הבקשה.
אחרי שהבדיקות הבסיסיות עוברות, אפשר להגדיר את אסטרטגיית האכיפה לפי רמות בהתאם למידת המהימנות של המכשיר. כדי לעשות את זה, צריך להביע הסכמה לקבלת תוויות מכשיר נוספות בתגובה מה-API ב-Play Console. כל מכשיר יחזיר את כל התוויות שעומדות בקריטריונים שלו. כדי לקבל את גרסת ה-Android SDK, צריך להשתמש בשדה deviceAttributes שכלול בתגובה מה-API.
רמות האמינות של המכשירים נעות בין מכשירים מהימנים יותר למכשירים מהימנים פחות:
MEETS_STRONG_INTEGRITY(Android מגרסה 13 ואילך): רמת האמינות הגבוהה ביותר של המכשיר, שדורשת אותות אבטחה ברמת החומרה ותיקון אבטחה עדכני.-
MEETS_DEVICE_INTEGRITY(Android מגרסה 13 ואילך) ו-MEETS_STRONG_INTEGRITY(Android מגרסה 12 ומטה): רמת האמינות הבאה. שניהם מסתמכים על אותות אבטחה שמגובים בחומרה. -
MEETS_DEVICE_INTEGRITY(לפני Android 13): הרמה הבאה, שמשתמשת באימות מבוסס-חומרה כשהוא זמין ובאימות מבוסס-תוכנה כגיבוי. -
MEETS_BASIC_INTEGRITY: רמת האמינות הנמוכה ביותר, רמה אחת לפני שלא מתקבלות תוויות מכשיר בכלל.
לדוגמה, אחרי שמביעים הסכמה לקבל את כל תוויות המכשיר, אפשר לבחור לתת אמון במכשיר שמחזיר את התוויות MEETS_STRONG_INTEGRITY, MEETS_DEVICE_INTEGRITY ו-MEETS_BASIC_INTEGRITY יותר מאשר במכשיר שמחזיר רק את התווית MEETS_BASIC_INTEGRITY. אתם יכולים להגדיר תגובה שונה מהשרת לכל תרחיש.
לאחר מכן תוכלו להוסיף עוד אותות לאסטרטגיית האכיפה המדורגת, למשל להתייחס למכשירים שמחזירים רמות גבוהות יותר ב-recentDeviceActivity כפחות מהימנים.
שליחת מגוון תגובות מהשרת לאפליקציה
הרבה יותר קשה לשכפל מגוון של תוצאות החלטה מאשר לשלוח תגובה בינארית של "אישור" או "דחייה" מהשרת בחזרה לאפליקציה לכל תגובה. לדוגמה, אפשר להשתמש בסדרה של תגובות קשורות כמו "אישור", "אישור עם מגבלות", "אישור עם מגבלות אחרי השלמת CAPTCHA" ו"דחייה".
זיהוי מקרים חוזרים של ניצול לרעה באמצעות שחזור ערכים לפי מכשיר, תוך שמירה על פרטיות המשתמשים
התכונה שחזור ערכים לפי מכשיר מאפשרת לאפליקציות לאחסן ערכים מותאמים אישית שמשויכים למכשיר ספציפי, ולאחזר אותם באופן ששומר על פרטיות המשתמשים. הנתונים מאוחסנים בשרתים של Google, כך שהאפליקציה שלך יכולה לבצע באופן מהימן ריקול לנתונים לפי מכשיר גם אחרי שמתקינים אותה מחדש או מאפסים את המכשיר. כך תוכלו לזהות שוב מכשיר שגיליתם שנעשה בו שימוש לרעה בעבר, כדי שתוכלו לפעול ולמנוע שימוש לרעה נוסף. אתם יכולים להגדיר משמעות משלכם לשלושת הערכים שמרכיבים את נתוני שחזור הערכים לפי מכשיר:
- אפשר להשתמש בהם בתור עד שלושה דגלים או ערכים בוליאניים נפרדים. לדוגמה, הערכים יכולים לייצג אם מכשיר יצר או לא יצר חשבון, אם הוא מימש או לא מימש תקופת ניסיון בחינם, או אם הוא ידוע או לא ידוע כמקור לניצול לרעה ברמת חומרה גבוהה.
- אפשר גם לשלב את כל המצבים של הערכים בעד שמונה תוויות מותאמות אישית. לדוגמה, תווית אחת למצב ברירת המחדל כשכל שלושת הערכים לא השתנו, ושבע תוויות עם משמעויות מותאמות אישית. כך אפשר לפלח את כל המכשירים לעד שמונה קבוצות על סמך התנהגויות או פעולות שאתם מגדירים. בתרחיש הזה, הערך המעודכן ביותר מבין שלושת הערכים של
writeDatesמציין מתי עדכנתם את התווית בפעם האחרונה.
חשוב גם לזכור את הדרישות המוקדמות ושיקולים אחרים כשעובדים עם נתוני שחזור ערכים לפי מכשיר.
זיהוי ניצול לרעה בקנה מידה גדול באמצעות פעילות במכשיר מהזמן האחרון
משתמשים בתכונה פעילות במכשיר מהזמן האחרון ב-Play Integrity API כדי למצוא מכשירים שמבקשים מספר גדול של טוקנים של תקינות. משתמשים שמנצלים לרעה את המערכת באמצעות פעילות בנפח גבוה בדרך כלל יוצרים תוצאות אימות תקינות ממכשירים אמיתיים, ומספקים אותן לבוטים כדי לבצע התקפות אוטומטיות על מכשירים עם הרשאות בסיס ועל אמולטורים. אתם יכולים להשתמש ברמת הפעילות במכשיר מהזמן האחרון כדי לבדוק כמה אישורים האפליקציה שלכם יצרה במכשיר הזה בשעה האחרונה.
הצגת הודעות שגיאה עם הצעות לפעולה
כשאפשר, כדאי להציג למשתמש הודעות שגיאה מועילות ולהסביר לו מה הוא יכול לעשות כדי לתקן את הבעיה. למשל, לנסות שוב, להפעיל את החיבור לאינטרנט או לבדוק אם אפליקציית חנות Play מעודכנת.
הכינו תוכנית למקרה של בעיות בלתי צפויות או הפסקות זמניות בשירות
לוח הבקרה של סטטוס Play מציג מידע על סטטוס השירות של Play Integrity API, וגם מידע על שיבושים והפסקות זמניות בשירות. כדאי לתכנן מראש איך שרת בק-אנד יפעל במקרה הלא סביר של הפסקה זמנית בשירות של Play Integrity API בקנה מידה גדול. שימו לב ששרת בק-אנד צריך להיות מוכן לפעול גם במקרה שבו מפתחות אימות מפתח הפלטפורמה של פלטפורמת Android הספציפיים למכשירים מבוטלים.
כדאי לשקול פתרונות מקצה לקצה למניעת הונאות בארגון
לקוחות ארגוניים שמחפשים פתרון מלא לניהול בוטים והונאות יכולים לרכוש את reCAPTCHA Enterprise לנייד, שכולל ערכות SDK ל-Android שמספקות למפתחים חישוב של ציון סיכונים להונאה. reCAPTCHA Enterprise כולל באופן אוטומטי אותות של Play Integrity API, ומשלב אותם עם אותות של רשת ואפליקציה של reCAPTCHA ללקוחות, וכך מספק פתרון חלק ובלתי נראה לניהול הונאות. הוא גם יכול לספק הגנה לאפליקציות ל-Android שבהן Play Integrity API לא זמין.
הצגת אתגר לתנועה מסוכנת כשניגשים לתכונות רגישות או בעלות ערך גבוה
במקום למנוע גישה באופן גורף, אתם יכולים לזהות פעולות רגישות או בעלות ערך גבוה באפליקציה או במשחק שלכם ולהגן עליהן באמצעות Play Integrity API. כשאפשר, כדאי להציג אתגר לתנועה מסוכנת לפני שמאפשרים לפעולות בעלות ערך גבוה להמשיך. לדוגמה, כשהאות "סיכון לגישה לאפליקציה" מציין שפועלת אפליקציה שיכולה לצלם את המסך, בקשו מהמשתמש להשבית או להסיר אפליקציות שיכולות לצלם את המסך לפני שתאפשרו לו להמשיך לפונקציונליות שאתם רוצים להגן עליה.
תנאים והגבלות ואבטחת נתונים
הגישה ל-Play Integrity API או השימוש בו מבטאים את ההסכמה שלך לתנאים ולהגבלות של Play Integrity API. לפני שאתם ניגשים ל-API, קראו והבינו את כל התנאים וכללי המדיניות הרלוונטיים.
ב-Google Play יש סעיף אבטחת נתונים שבו המפתחים יכולים לחשוף את נוהלי איסוף הנתונים, השיתוף והאבטחה של האפליקציות שלהם כדי ליידע את המשתמשים. כדי לעזור לכם למלא את טופס הנתונים, ריכזנו כאן מידע על האופן שבו Play Integrity API מטפל בנתונים.