Представляем библиотеки AndroidX Security State: единое представление безопасности устройства
Время на чтение: 4 минуты
Мы постоянно работаем над тем, чтобы предоставлять разработчикам и корпоративным партнерам данные, необходимые для защиты устройств. Сегодня мы рады объявить о стабильном выпуске библиотек AndroidX Security State версии 1.1.0 и Security State Providerверсии 1.0.0. Они предоставляют централизованный механизм, который позволяет сделать более прозрачными комплексные меры безопасности и ожидающие обновления в экосистеме Android.
Независимо от того, разрабатываете ли вы приложения, критически важные для безопасности и ориентированные на потребителя (например, банковские, финансовые или медицинские), или решения для управления мобильными устройствами (MDM), эти библиотеки позволяют программно проверять состояние безопасности устройства по компонентам. Вместо того чтобы полагаться на общий уровень исправления системы безопасности, вы можете оценить реальную защиту на уровне компонентов и узнать, ожидаются ли исправления, с помощью библиотеки androidx.security.state. Для OEM-производителей и разработчиков клиентов OTA-обновлений доступна сопутствующая библиотека androidx.security.state.provider, которая позволяет показывать доступность обновлений с помощью стандартных механизмов.
Об уровнях исправления системы безопасности
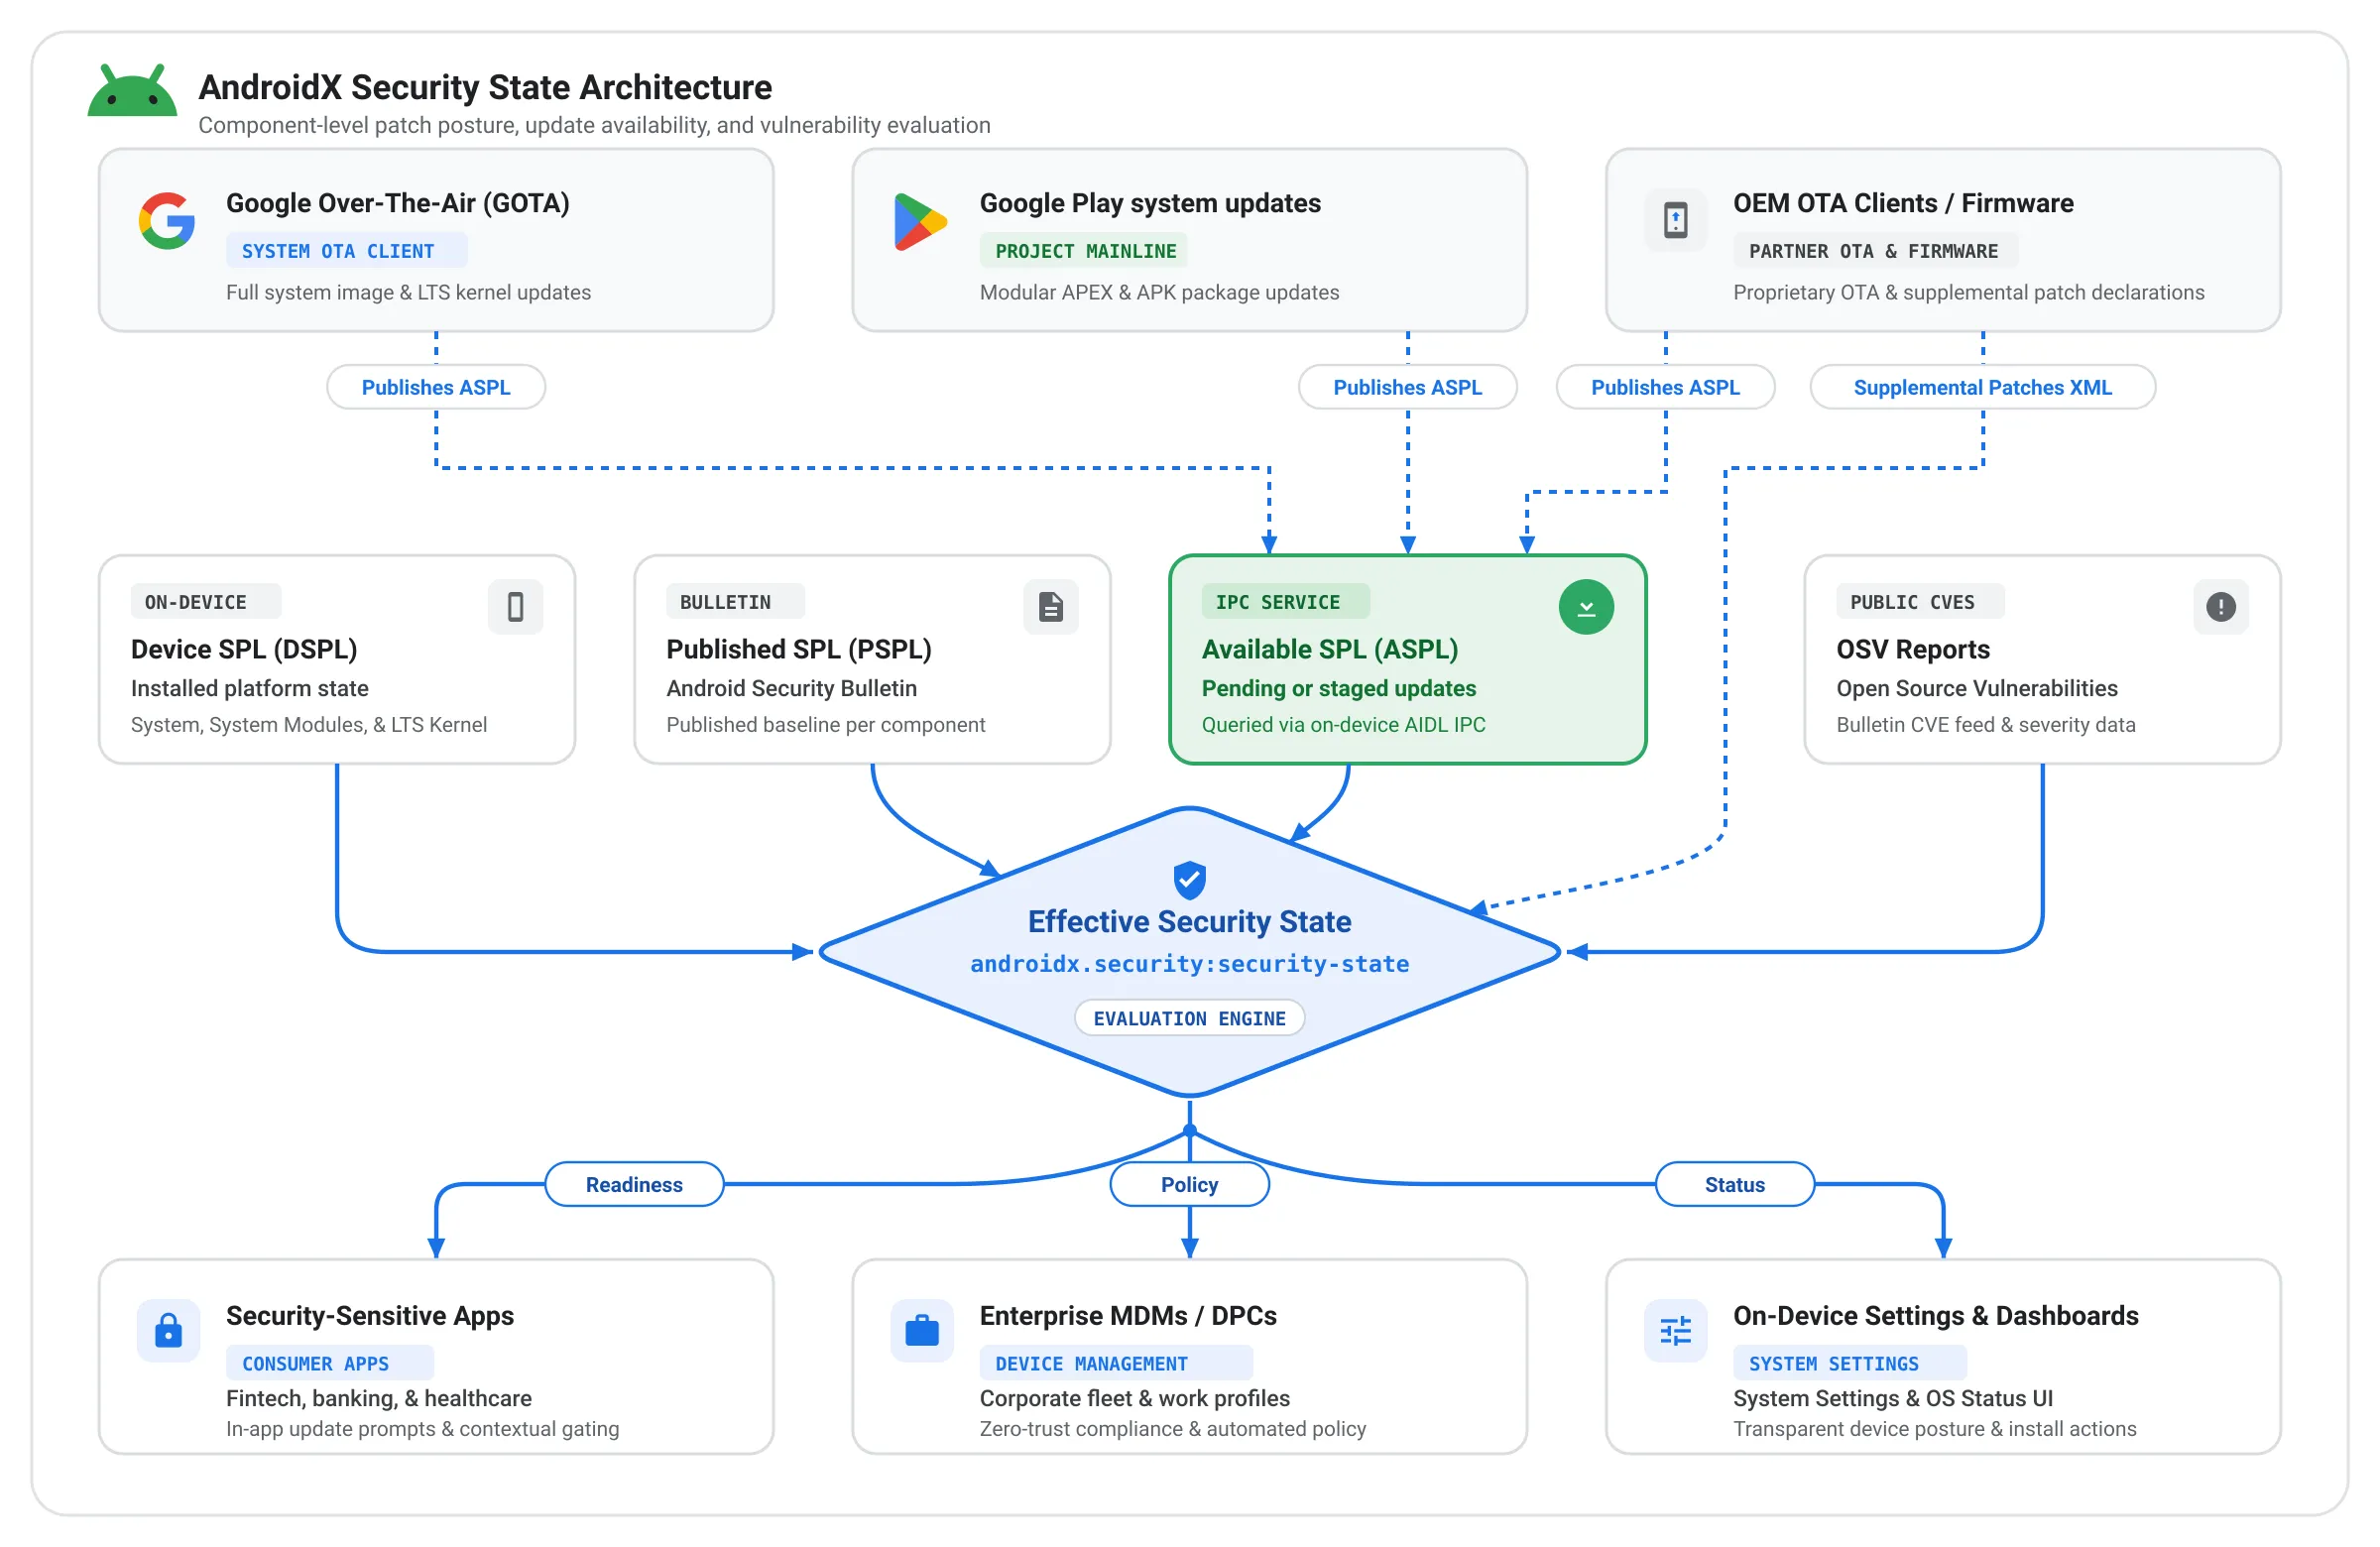
Поскольку Android теперь позволяет быстро и независимо обновлять компоненты через модульные системы, такие как обновления системы через Google Play, полагаться на одно свойство сборки SPL больше не является лучшим способом определить истинное состояние безопасности устройства. Чтобы обеспечить видимость на уровне компонентов, библиотеки Security State предоставляют API для трех разных уровней исправлений:
- Уровень исправления системы безопасности на устройстве. Уровень исправления системы безопасности, установленный и используемый на устройстве для определенных системных компонентов. Запрашивается из свойств и конфигураций устройства без сетевых вызовов.
- Опубликованный уровень исправления системы безопасности (PSPL). Последний уровень исправления, официально опубликованный в бюллетене по безопасности Android для этих компонентов.
- Доступный уровень исправления системы безопасности (ASPL). Уровень исправления, готовый к скачиванию и установке на определенном устройстве. Запрашивается асинхронно через межпроцессное взаимодействие (IPC) с клиентами обновления на устройстве.
Библиотеки Security State отслеживают уровни исправлений в следующих компонентах:
- Система. Основная операционная система Android, которая обновляется по беспроводной сети с помощью стандартных обновлений или обновлений от производителя.
- Системные модули. Модульные подсистемы ОС, которые обновляются в фоновом режиме через обновление системы через Google Play (проект Mainline).
- Ядро. Базовый уровень, связывающий аппаратное и программное обеспечение устройства. Оценивается по версиям с долгосрочной поддержкой (LTS), например 5.15.159 или 6.1.91, а не по календарным датам.
Благодаря этим трем уровням исправлений разработчики и компании могут точно определить, насколько защищено устройство, выявить отсутствующие исправления и принять упреждающие меры. Один из способов сделать это показан в примере ниже.
Вместо того чтобы использовать подход "все или ничего" к доступу к устройствам, разработчики и предприятия могут комбинировать DSPL, PSPL и ASPL для принятия разумных контекстных решений по безопасности. Например, банковское или корпоративное приложение может сравнить текущее исправление системы безопасности (DSPL) с ожидающими обновлениями (ASPL), прежде чем инициировать конфиденциальные рабочие процессы, такие как крупные платежи или регистрация учетных данных. Если доступно обновление, разработчики и компании могут потребовать от пользователя сначала обновить устройство. Для ещё более точного контроля разработчики и компании могут запрашивать информацию о том, устранены ли на устройстве определенные уязвимости высокого риска (CVE). Например, перед авторизацией бесконтактной оплаты или передачи данных поблизости можно проверить, установлены ли критические исправления для NFC или Bluetooth.
Общие принципы
Для разработчиков приложений и корпоративного управления
Клиентские приложения могут использовать библиотеку androidx.security.state, чтобы принимать обоснованные решения с учетом контекста.
- Синхронные проверки состояния (DSPL). При запуске приложения могут сразу же проверять установленные уровни исправлений системы, системных модулей и ядра и сравнивать их с PSPL, чтобы убедиться, что устройство соответствует базовым требованиям организации к безопасности, прежде чем разблокировать конфиденциальные корпоративные ресурсы или биометрический доступ.
- Запрос на установку ожидающего обновления (ASPL). Вместо того чтобы сразу блокировать сотрудника, на устройстве которого не установлены последние исправления, корпоративные приложения могут запросить ASPL, чтобы проверить, есть ли ожидающее обновление системы или обновление системы через Google Play, готовое к установке. В этом случае приложения могут показывать пользователю инструкции по завершению установки в системных настройках.
- Проверка на уровне уязвимостей (CVE). Для сценариев, требующих высокого уровня безопасности, библиотека позволяет скачивать отчеты об уязвимостях на конкретных устройствах из базы данных ПО с открытым исходным кодом Open Source Vulnerabilities (OSV). Это позволяет программно проверять, устранены ли на устройстве определенные критические уязвимости.
Для OEM-производителей и клиентов, получающих обновления: стандартизация доступности обновлений
Сопутствующая библиотека androidx.security.state.provider устанавливает стандартизированный механизм Android IPC, позволяющий клиентам обновлений сообщать о доступности обновлений непосредственно на устройстве. Раньше, даже если проприетарные клиенты OTA показывали доступность обновления, эта информация была изолирована и не могла быть запрошена сторонними приложениями. В дальнейшем приложения смогут получать доступ к сведениям об ASPL через единый унифицированный API, независимо от того, доставляется ли обновление через выделенный OTA-клиент OEM или Google Play, если оно предоставляется клиентом обновления.
- Обновления системы через Google Play уже содержат ASPL для устройств Android с GMS.
- Мы также добавили Google Over-The-Air (GOTA) и работаем с производителями оригинального оборудования по всему миру, чтобы добавить их клиентов OTA в эту стандартизированную платформу.
Включение данных на уровне бюллетеня
Помимо строки с уровнем исправления системы безопасности, библиотеки Security State предоставляют информацию о том, что этот уровень означает для устройства. Благодаря интеграции с базой данных Open Source Vulnerabilities (OSV) для получения данных из бюллетеня по безопасности Android библиотеки могут выполнять более глубокий анализ, чем когда-либо прежде. Библиотеки не просто запрашивают, заблокирована ли определенная угроза, например запись CVE, но и предоставляют информацию об эффективном и детализированном состоянии безопасности устройства.
Вот два преимущества такого подхода для компаний и OEM-производителей Android:
- Иногда ежемесячное обновление системы безопасности не содержит новых угроз для определенного компонента. В этом случае библиотеки автоматически повышают уровень безопасности для этого компонента, чтобы отразить его "эффективное" состояние безопасности. Это позволяет точно определить, что устройство полностью защищено от всех известных угроз безопасности.
- В Android 17 появилась новая функция, которая позволяет OEM-производителям заявлять об определенных исправлениях системы безопасности, примененных сверх SPL, с помощью XML-файла дополнительных исправлений. Эта функция позволяет OEM-производителям, которые переносят определенные исправления безопасности, сразу подтверждать соответствие устройства требованиям, не дожидаясь полного обновления SPL. Это гарантирует, что постоянные усилия по исправлению ошибок будут должным образом учтены. Библиотеки Security State передают эту подробную информацию приложениям и сервисам, чтобы исправления сразу же учитывались.
Начало работы
Библиотеки состояния безопасности созданы для того, чтобы расширить возможности всей экосистемы Android.
- Разработчики приложений и MDM-решений. Чтобы начать защищать пользователей и оценивать состояние исправлений в реальном времени, изучите официальное руководство по определению состояния безопасности устройства.
- Производители оригинального оборудования и клиенты, получающие обновления. Интегрируйте своих клиентов, получающих обновления, чтобы показывать ASPL с помощью библиотеки AndroidX Security State Provider. Чтобы сразу получить баллы за бэкпортированные исправления, опубликуйте XML-файлы дополнительных исправлений.
- Примечания к выпуску. Ознакомьтесь с официальными примечаниями к выпуску AndroidX для библиотек Security-State и Security-State-Provider, чтобы узнать о полных списках изменений и сигнатурах API.
Ваше мнение очень важно для нас, Попробуйте библиотеки и поделитесь своим мнением или сообщите о проблемах в общедоступной системе отслеживания ошибок Android.
-
 Новости о продуктах
Сегодня на Саммите для разработчиков Android мы объявляем о широкой доступности многих инструментов и API, которые помогут вам преодолевать повседневные трудности и дадут больше гибкости при создании отличных приложений для Android.
Matthew McCullough • Время на чтение: 4 минуты -
 Новости о продуктах
Android Studio Rabbit 2 теперь стабильна и готова к использованию в рабочей среде. В этом выпуске представлены ключевые функции, которые помогут вам в разработке, например Bring Your Own Agent, новые функции XR Emulator, обновление LeakCanary, новый инструмент управления навыками агента, код-ревью с помощью ИИ и многое другое.
Matthew Warner • Время на чтение: 3 минуты -
 Новости о продуктах
Приложения, предназначенные для предстоящего выпуска Android, больше не смогут напрямую записывать данные в контакты с помощью разрешения WRITE_CONTACTS.
Roxanna Aliabadi Walker • Время на чтение: 6 минут
Получайте еженедельную рассылку с последними новостями о разработке для Android.