Presentamos las bibliotecas de estado de seguridad de AndroidX: Una vista unificada de la seguridad del dispositivo
Lectura de 4 min
En Android, trabajamos constantemente para proporcionar a los desarrolladores y socios empresariales los datos que necesitan para mantener protegidos los dispositivos. Hoy, nos complace anunciar el lanzamiento estable de las bibliotecas AndroidX Security State versión 1.1.0 y Security State Provider versión 1.0.0, que proporcionan un mecanismo centralizado diseñado para brindar más transparencia a la postura de seguridad integral y las actualizaciones pendientes en todo el ecosistema de Android.
Ya sea que desarrolles apps críticas para la seguridad y orientadas al consumidor (como las de banca, fintech o atención médica) o soluciones de administración de dispositivos móviles (MDM), estas bibliotecas te permiten verificar de forma programática el estado de seguridad del dispositivo por componente. En lugar de depender de un nivel de parche de seguridad (SPL) grueso y monolítico, puedes evaluar la protección real a nivel del componente y si las correcciones están pendientes de forma activa a través de la biblioteca androidx.security.state. Para los OEM y los desarrolladores de clientes Over-The-Air (OTA), la biblioteca complementaria androidx.security.state.provider permite exponer la disponibilidad de actualizaciones a través de mecanismos estandarizados.
Información sobre los niveles de parche de seguridad (SPL)
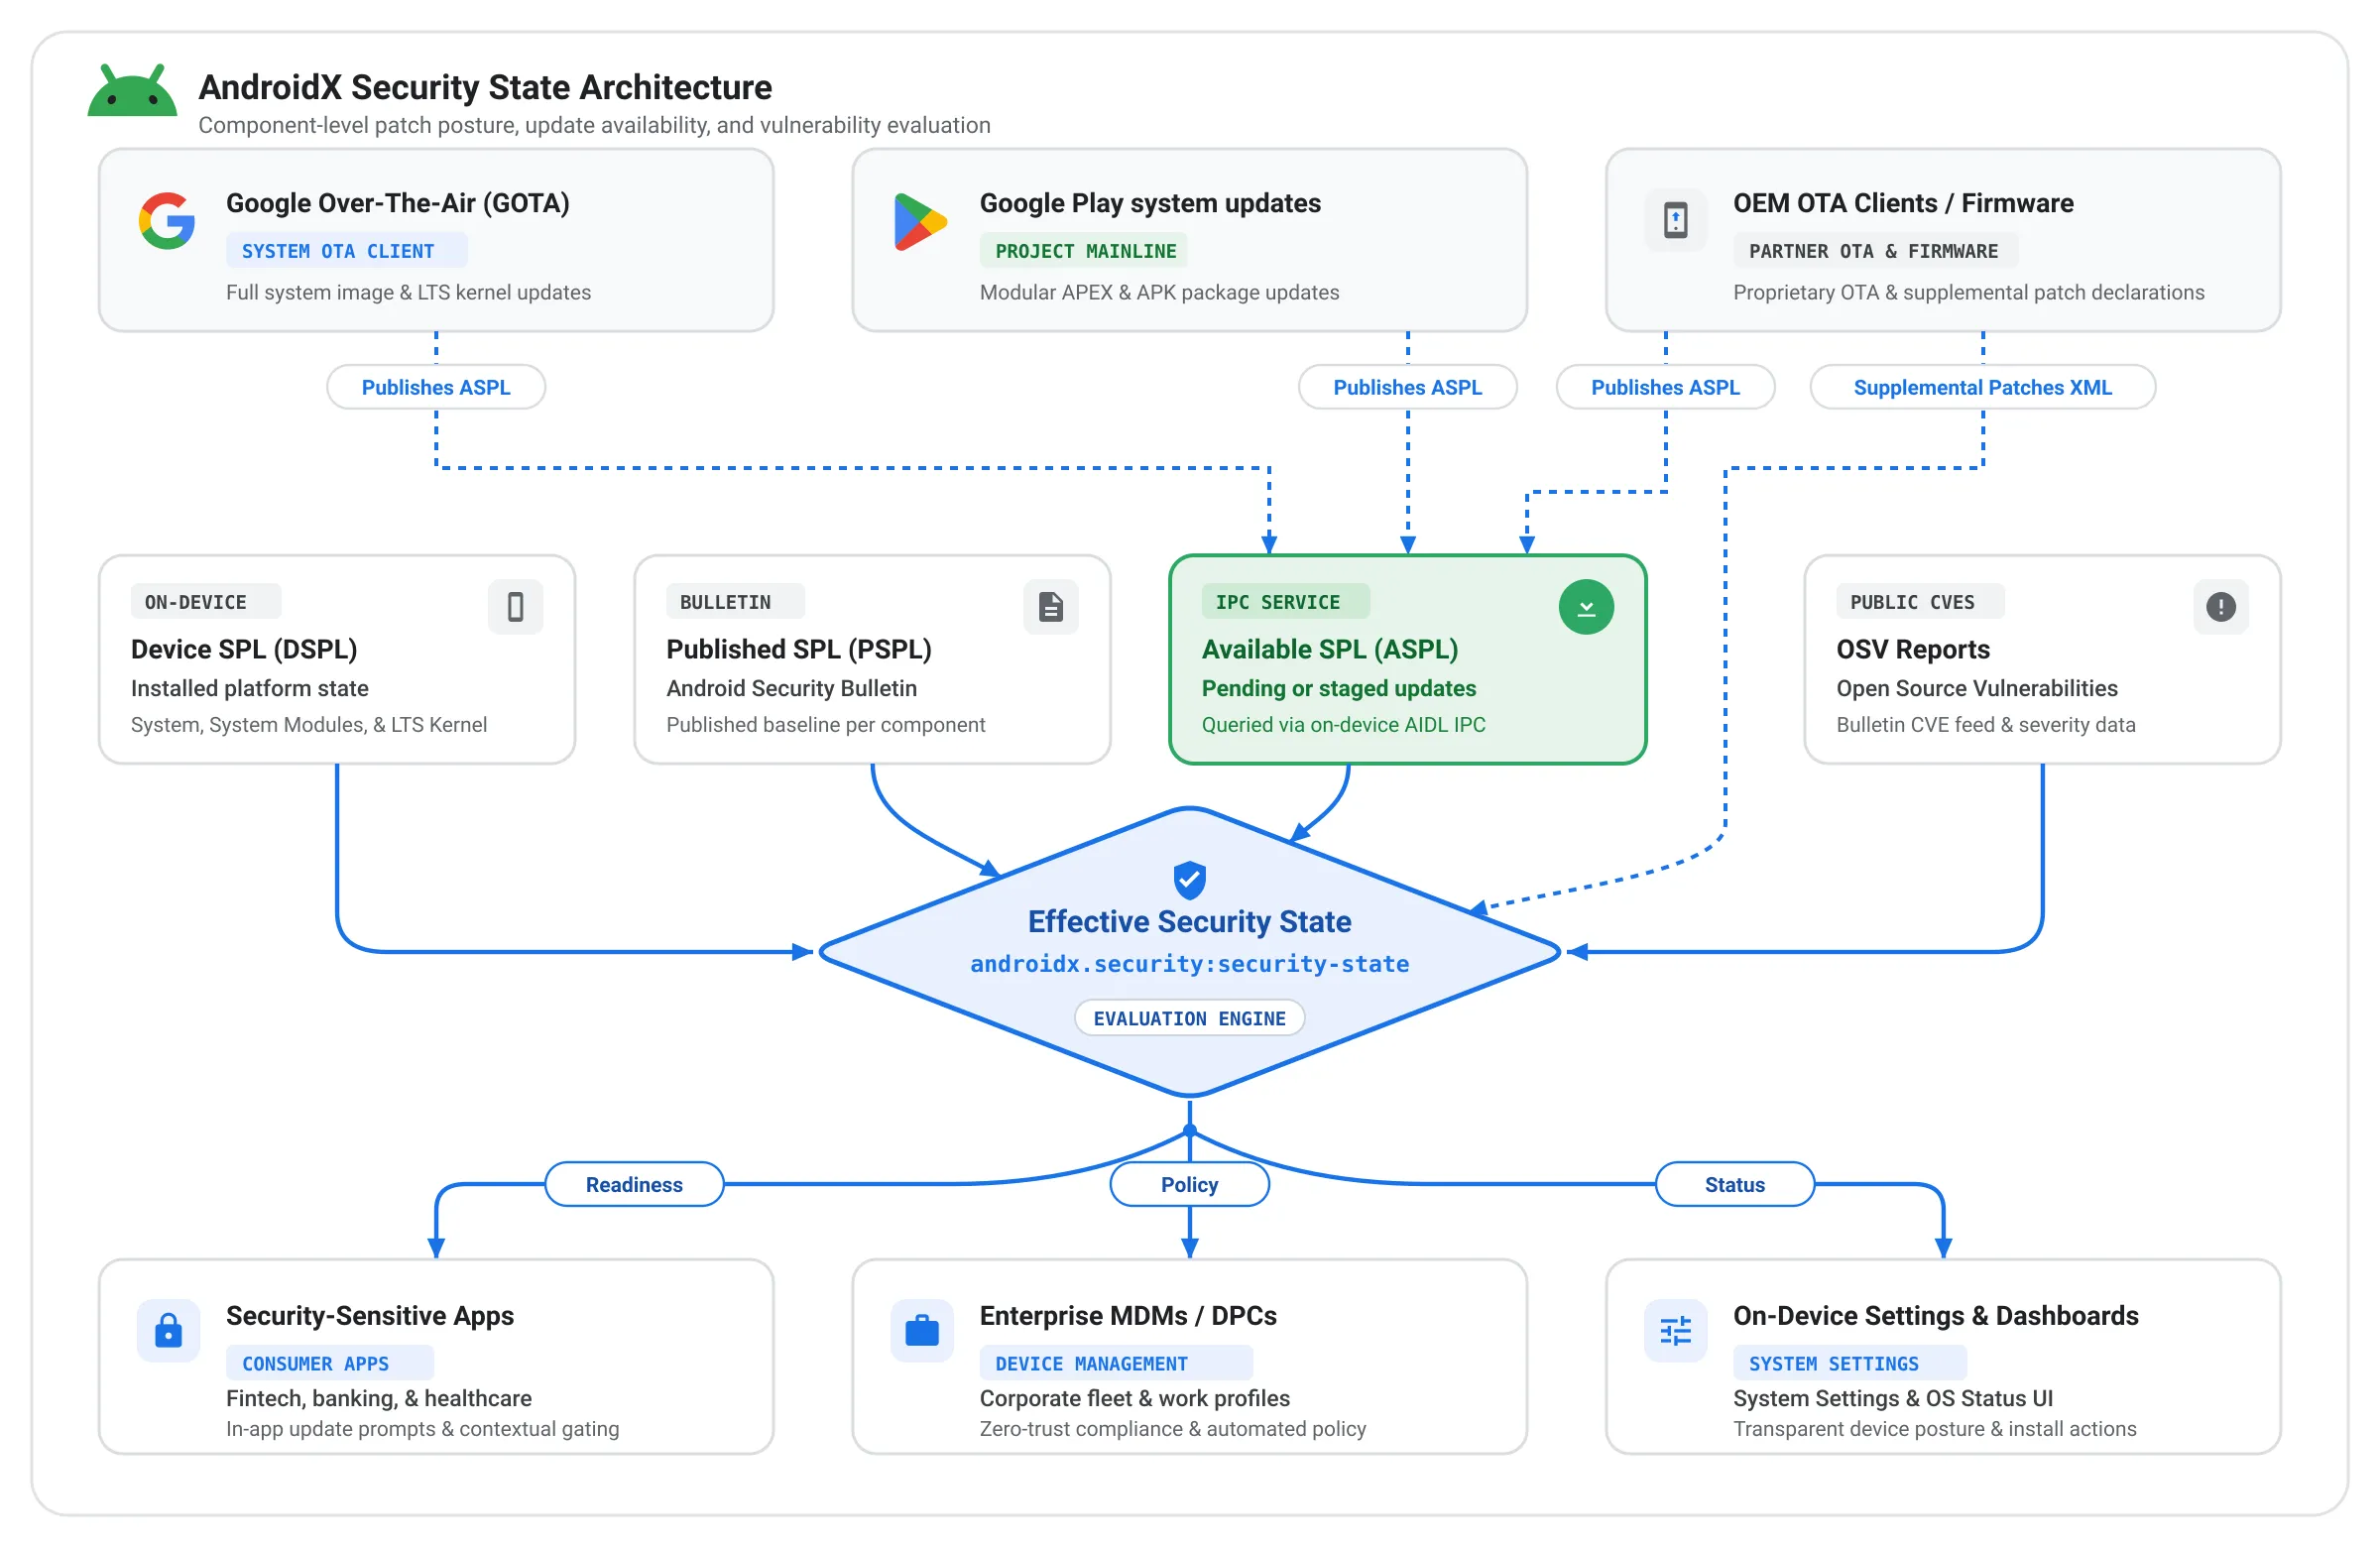
A medida que Android evolucionó para ofrecer actualizaciones rápidas e independientes de componentes a través de sistemas modulares, como las actualizaciones del sistema de Google Play, depender de una sola propiedad de compilación de SPL ya no es la mejor manera de determinar la verdadera postura de seguridad de un dispositivo. Para proporcionar visibilidad a nivel del componente, las bibliotecas de Security State proporcionan APIs para tres niveles de parche distintos:
- Nivel de SPL del dispositivo (DSPL): Es el nivel de parche de seguridad que se encuentra instalado y en ejecución en el dispositivo para componentes específicos del sistema, consultado desde las propiedades y los parámetros de configuración del dispositivo sin llamadas de red.
- Nivel de parche de seguridad publicado (PSPL): Es el nivel de parche más reciente que se publicó oficialmente en el Boletín de seguridad de Android para esos componentes.
- Nivel de SPL disponible (ASPL): Es el nivel de parche listo para descargarse e instalarse en el dispositivo específico, que se consulta de forma asíncrona a través de la comunicación entre procesos (IPC) con los clientes de actualización integrados en el dispositivo.
Las bibliotecas de Security State hacen un seguimiento de estos niveles de parches en los siguientes componentes:
- Sistema: Es el sistema operativo Android principal, que se actualiza a través de actualizaciones inalámbricas estándar o del OEM.
- Módulos del sistema: Subsistemas operativos modulares que se actualizan sin problemas en segundo plano a través de las actualizaciones del sistema de Google Play (Project Mainline).
- Kernel: Es la capa fundamental que conecta el hardware y el software del dispositivo, y se evalúa a través de versiones de lanzamiento de asistencia a largo plazo (LTS) (como 5.15.159 o 6.1.91) en lugar de fechas de calendario mensuales.
Al mostrar estos tres niveles de parche distintos a nivel del componente, los desarrolladores y las empresas ahora pueden comprender exactamente qué tan seguro es un dispositivo, identificar los parches faltantes y tomar medidas de corrección proactivas. En el siguiente ejemplo, se muestra una forma de hacerlo.
En lugar de adoptar un enfoque de todo o nada para el acceso a los dispositivos, los desarrolladores y las empresas pueden combinar DSPL, PSPL y ASPL para tomar decisiones de seguridad inteligentes y contextuales. Por ejemplo, una app bancaria o empresarial puede comparar el parche de seguridad actual de un dispositivo (DSPL) con las actualizaciones pendientes (ASPL) antes de iniciar flujos de trabajo sensibles, como pagos de alto valor o inscripción de credenciales. Si hay una actualización pendiente de instalación, los desarrolladores y las empresas pueden solicitarle al usuario que actualice primero su dispositivo. Para tener un control aún más preciso, los desarrolladores y las empresas pueden consultar si se corrigieron vulnerabilidades específicas de alto riesgo (CVE) en el dispositivo, por ejemplo, verificar que se hayan aplicado las correcciones críticas de NFC o Bluetooth antes de autorizar el pago sin contacto o el uso compartido de datos de proximidad.
Flujo general
Para desarrolladores de apps y administración empresarial
Las aplicaciones cliente pueden usar la biblioteca androidx.security.state para tomar decisiones fundamentadas y adaptadas al contexto:
- Verificaciones de postura síncronas (DSPL): Las apps pueden inspeccionar de inmediato los niveles de parches instalados del sistema, los módulos del sistema y el kernel al iniciar la app, y compararlos con la PSPL para verificar si el dispositivo cumple con el nivel de seguridad básico requerido de una organización antes de desbloquear recursos corporativos sensibles o el acceso biométrico.
- Mensajes de actualización pendientes (ASPL): En lugar de bloquear de inmediato a un empleado cuyo dispositivo esté ligeramente atrasado en parches, las apps empresariales pueden consultar ASPL para verificar si hay una actualización del sistema o una actualización del sistema de Google Play pendiente y lista para instalarse. Si es así, las apps pueden mostrar orientación personalizada en la app que dirija al usuario a la configuración del sistema para completar la instalación.
- Auditoría a nivel de vulnerabilidad (CVE): Para casos de uso de alta garantía, la biblioteca proporciona la capacidad de descargar informes de vulnerabilidades específicos del dispositivo desde Open Source Vulnerabilities (OSV) para auditar de forma programática si se resolvieron CVE específicas y críticas en el dispositivo.
Para los OEM y los clientes de actualizaciones: Estandarización de la disponibilidad de actualizaciones
La biblioteca complementaria androidx.security.state.provider establece un mecanismo de IPC de Android estandarizado para que los clientes de actualización informen la disponibilidad de actualizaciones directamente en el dispositivo. Históricamente, incluso si los clientes de OTA propietarios mostraban la disponibilidad de actualizaciones, esta información estaba aislada y las aplicaciones de terceros no podían consultarla. En el futuro, las apps podrán acceder a los detalles de ASPL a través de una sola API unificada, independientemente de si la actualización se entrega a través del cliente OTA dedicado de un OEM o de Google Play, siempre y cuando la proporcione el cliente de actualización.
- Las actualizaciones del sistema de Google Play ya exponen ASPL en los dispositivos Android de GMS.
- También se incorporó Google Over-The-Air (GOTA), y trabajamos con OEM de todo el mundo para incorporar sus clientes de OTA a este marco estandarizado.
Incorporación de datos a nivel de boletín
Más allá de una sola cadena de SPL, las bibliotecas de Security State brindan claridad sobre lo que ese nivel de parche significa realmente para el dispositivo. Gracias a la integración con la base de datos de Open Source Vulnerabilities (OSV) para obtener datos del boletín de seguridad de Android, las bibliotecas pueden analizar los datos con mayor profundidad que nunca. En lugar de solo preguntar si se bloquea una amenaza específica, como una entrada de CVE, estos datos también permiten que las bibliotecas proporcionen el estado de seguridad “efectivo” y detallado del dispositivo.
A continuación, se indican dos formas en las que este enfoque beneficia a las empresas y a los OEM de Android:
- A veces, una actualización de seguridad mensual no contiene amenazas nuevas para un componente específico. En este caso, las bibliotecas incrementan automáticamente el nivel de seguridad de ese componente para reflejar su estado de seguridad "efectivo". Esto garantiza que se acredite con precisión que un dispositivo está completamente protegido contra todas las amenazas de seguridad conocidas.
- Una nueva función introducida en Android 17 permite que los OEM declaren correcciones de seguridad específicas que se aplicaron por encima del SPL a través de un archivo XML de parches complementarios. Esta función permite que los OEM que transfieren correcciones de seguridad específicas a versiones anteriores demuestren de inmediato el cumplimiento del dispositivo sin tener que esperar a un aumento completo y monolítico del SPL, lo que garantiza que los esfuerzos de aplicación de parches continuos se acrediten correctamente. Las bibliotecas de Security State muestran esta información detallada a las apps y los servicios, lo que garantiza que los esfuerzos de aplicación de parches continuos se reconozcan en el momento en que se implementan.
Comenzar
Las bibliotecas de Security State se crearon para potenciar todo el ecosistema Android.
- Desarrolladores de apps y MDM: Para comenzar a proteger a tus usuarios y evaluar la postura de parches en tiempo real, explora la guía oficial para comprender el estado de seguridad del dispositivo.
- OEMs y clientes de actualización: Incorpora tus clientes de actualización para exponer ASPL con la biblioteca AndroidX Security State Provider. Publica XMLs de parches complementarios para reclamar crédito inmediato por los parches transferidos.
- Notas de la versión: Consulta las notas de la versión oficiales de AndroidX para las bibliotecas Security-State y Security-State-Provider para obtener registros de cambios completos y firmas de API.
Valoramos sus comentarios Prueba las bibliotecas y envíanos tus comentarios o informa cualquier problema en el Issue Tracker de Android público.
-

 Novedades sobre productos
Hoy lanzamos el primer conjunto de tareas de largo alcance (LHT), que son tareas de gran complejidad que a un ingeniero le llevan varios días o incluso una semana completar. También presentamos la evaluación agentiva, que comienza con los agentes de los proveedores de modelos correspondientes.
Matthew McCullough • Lectura de 3 minutos -
 Novedades sobre productos
La depuración inalámbrica en Android ahora es más rápida, confiable y fácil de configurar que nunca. Con ADB Wi-Fi 2.0, presentamos una nueva pila de servidores y un manejo de red más inteligente para abordar directamente los comentarios de los desarrolladores sobre las brechas de usabilidad.
Steven Jenkins, Sherif Eid, Fabien Sanglard • Lectura de 1 min -

 Novedades sobre productos
Esta es la versión estable final de Android Studio Quail. Las nuevas funciones de Android Studio te permiten compilar apps premium con IA de manera eficiente y eficaz.
Amman Asfaw • Lectura de 5 minutos
Recibe la información más reciente sobre el desarrollo de Android en tu bandeja de entrada todas las semanas.