

Come le versioni precedenti, Android 16 include modifiche al comportamento che potrebbero influire sulla tua app. Le seguenti modifiche al comportamento si applicano esclusivamente alle app che hanno come target Android 16 o versioni successive. Se la tua app ha come target Android 16 o versioni successive, devi modificarla per supportare questi comportamenti, ove applicabile.
Assicurati di esaminare anche l'elenco delle modifiche al comportamento che interessano tutte le app
in esecuzione su Android 16, indipendentemente dal targetSdkVersion della tua app.
Esperienza utente e UI di sistema
Android 16 (livello API 36) include le seguenti modifiche, che hanno lo scopo di creare un'esperienza utente più coerente e intuitiva.
Disattivazione della visualizzazione edge-to-edge non più disponibile
Android 15 ha applicato la modalità edge-to-edge per le app che hanno come target Android 15 (livello API 35), ma la tua app poteva disattivarla impostando R.attr#windowOptOutEdgeToEdgeEnforcement su true. Per le app
che hanno come target Android 16 (livello API 36),
R.attr#windowOptOutEdgeToEdgeEnforcement è deprecato e disattivato e la tua
app non può disattivare la modalità edge-to-edge.
- Se la tua app ha come target Android 16 (livello API 36) ed è in esecuzione su un dispositivo Android 15,
R.attr#windowOptOutEdgeToEdgeEnforcementcontinua a funzionare. - Se la tua app ha come target Android 16 (livello API 36) ed è in esecuzione su un
dispositivo Android 16,
R.attr#windowOptOutEdgeToEdgeEnforcementè disattivato.
Per i test in Android 16, assicurati che la tua app supporti la modalità edge-to-edge e rimuovi qualsiasi utilizzo di R.attr#windowOptOutEdgeToEdgeEnforcement in modo che la tua app supporti la modalità edge-to-edge anche su un dispositivo Android 15. Per supportare la modalità edge-to-edge, consulta le indicazioni per Compose e Views.
Migrazione o disattivazione obbligatoria per Indietro predittivo
Per le app che hanno come target Android 16 (livello API 36) o versioni successive e che vengono eseguite su un dispositivo Android 16 o versioni successive, le animazioni di sistema di Indietro predittivo (torna alla schermata Home, passa da un'attività all'altra e passa da un'attività all'altra) sono attive per impostazione predefinita.
Inoltre, onBackPressed non viene chiamato e KeyEvent.KEYCODE_BACK non viene più inviato.
Se la tua app intercetta l'evento Indietro e non hai ancora eseguito la migrazione a Indietro predittivo, aggiorna l'app per utilizzare le API di navigazione Indietro supportate o disattiva temporaneamente la funzionalità impostando l'attributo android:enableOnBackInvokedCallback su false nel tag <application> o <activity> del file AndroidManifest.xml della tua app.
API per i caratteri eleganti ritirate e disattivate
Le app che hanno come target Android 15 (livello API 35) hanno l'attributo
elegantTextHeight
TextView impostato su true per
impostazione predefinita, sostituendo il carattere compatto con uno molto più leggibile. Puoi
ignorare questa impostazione impostando l'attributo elegantTextHeight su false.
Android 16 ritira l'attributo
elegantTextHeight
e l'attributo verrà ignorato una volta che la tua app avrà come target Android 16. I "caratteri
dell'interfaccia utente" controllati da queste API verranno ritirati, pertanto devi adattare tutti
i layout per garantire il rendering del testo coerente e a prova di futuro in arabo, laotiano,
birmano, tamil, gujarati, kannada, malayalam, odia, telugu o tailandese.
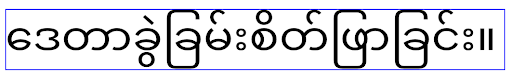
elegantTextHeight per le app che hanno come target Android
14 (livello API 34) e versioni precedenti o per le app che hanno come target Android 15 (livello API 35)
che hanno sostituito il valore predefinito impostando l'attributo elegantTextHeight su false.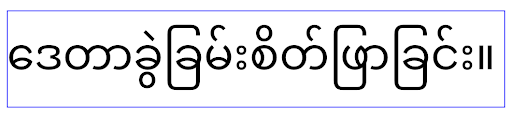
elegantTextHeight per le app che hanno come target Android
16 (livello API 36) o per le app che hanno come target Android 15 (livello API 35) che non
hanno eseguito l'override del valore predefinito impostando l'attributo elegantTextHeight
su false.Funzionalità di base
Android 16 (livello API 36) include le seguenti modifiche che modificano o espandono varie funzionalità di base del sistema Android.
Ottimizzazione della pianificazione del lavoro a tariffa fissa
Prima di scegliere come target Android 16, quando scheduleAtFixedRate
mancava un'esecuzione di attività perché non rientrava in un
ciclo di vita del processo valido, tutte le esecuzioni mancate venivano eseguite immediatamente
quando l'app tornava a un ciclo di vita valido.
Quando scegli come target Android 16, al massimo una esecuzione mancata di
scheduleAtFixedRate viene eseguita immediatamente quando l'app
torna a un ciclo di vita valido. Questa modifica del comportamento dovrebbe migliorare il rendimento dell'app. Testa questo comportamento nella tua app per verificare se è interessata.
Puoi anche eseguire il test utilizzando il framework di compatibilità delle app e attivando il flag di compatibilità STPE_SKIP_MULTIPLE_MISSED_PERIODIC_TASKS.
Fattori di forma dei dispositivi
Android 16 (livello API 36) include le seguenti modifiche per le app quando vengono visualizzate su dispositivi con schermi di grandi dimensioni.
Layout adattivi
Con le app per Android che ora vengono eseguite su una varietà di dispositivi (come smartphone, tablet, pieghevoli, computer, auto e TV) e modalità di gestione delle finestre su schermi di grandi dimensioni (come schermo diviso e finestre delle app), gli sviluppatori devono creare app per Android che si adattino a qualsiasi dimensione dello schermo e della finestra, indipendentemente dall'orientamento del dispositivo. Paradigmi come la limitazione dell'orientamento e della ridimensionabilità sono troppo restrittivi nel mondo multi-dispositivo di oggi.
Ignora le limitazioni di orientamento, ridimensionamento e proporzioni
Per le app che hanno come target Android 16 (livello API 36), le limitazioni relative a orientamento, ridimensionamento e proporzioni non si applicano più ai display con larghezza minima >= 600 dp. Le app riempiono l'intera finestra di visualizzazione, indipendentemente dalle proporzioni o dall'orientamento preferito dell'utente, e non viene utilizzato il pillarbox.
Questa modifica introduce un nuovo comportamento standard della piattaforma. Android sta passando a un modello in cui le app devono adattarsi a vari orientamenti, dimensioni di visualizzazione e proporzioni. Limitazioni come l'orientamento fisso o la ridimensionabilità limitata ostacolano l'adattabilità delle app. Rendi la tua app adattabile per offrire la migliore esperienza utente possibile.
Puoi anche testare questo comportamento utilizzando il framework di compatibilità delle app e attivando il flag di compatibilità UNIVERSAL_RESIZABLE_BY_DEFAULT.
Modifiche che provocano un errore comuni
Ignorare le limitazioni di orientamento, ridimensionamento e proporzioni potrebbe influire sulla UI della tua app su alcuni dispositivi, in particolare sugli elementi progettati per layout di piccole dimensioni bloccati in orientamento verticale, ad esempio problemi come layout allungati e animazioni e componenti fuori schermo. Qualsiasi ipotesi sulle proporzioni o sull'orientamento può causare problemi visivi con la tua app. Scopri di più su come evitarli e migliorare il comportamento adattivo della tua app.
Consentire la rotazione del dispositivo comporta una maggiore ricreazione delle attività, il che può comportare la perdita dello stato dell'utente se non viene conservato correttamente. Scopri come salvare correttamente lo stato della UI in Salva gli stati della UI.
Dettagli di implementazione
I seguenti attributi del manifest e le seguenti API di runtime vengono ignorati sui dispositivi con schermi grandi nelle modalità a schermo intero e multi-finestra:
screenOrientationresizableActivityminAspectRatiomaxAspectRatiosetRequestedOrientation()getRequestedOrientation()
I seguenti valori per screenOrientation, setRequestedOrientation() e getRequestedOrientation() vengono ignorati:
portraitreversePortraitsensorPortraituserPortraitlandscapereverseLandscapesensorLandscapeuserLandscape
Per quanto riguarda la ridimensionabilità del display, android:resizeableActivity="false",
android:minAspectRatio e android:maxAspectRatio non hanno alcun effetto.
Per le app che hanno come target Android 16 (livello API 36), i vincoli di orientamento, ridimensionamento e proporzioni dell'app vengono ignorati sugli schermi grandi per impostazione predefinita. Ogni app che non è completamente pronta può eseguire temporaneamente l'override di questo comportamento disattivandolo, il che comporta il comportamento precedente di essere posizionata in modalità di compatibilità.
Eccezioni
Le limitazioni di Android 16 relative a orientamento, ridimensionamento e proporzioni non si applicano nelle seguenti situazioni:
- Giochi (in base al flag
android:appCategory) - Utenti che attivano esplicitamente il comportamento predefinito dell'app nelle impostazioni delle proporzioni del dispositivo
- Schermi di dimensioni inferiori a
sw600dp
Disattivale temporaneamente
Per disattivare un'attività specifica, dichiara la proprietà del manifest PROPERTY_COMPAT_ALLOW_RESTRICTED_RESIZABILITY:
<activity ...>
  <property android:name="android.window.PROPERTY_COMPAT_ALLOW_RESTRICTED_RESIZABILITY" android:value="true" />
  ...
</activity>
Se troppe parti della tua app non sono pronte per Android 16, puoi disattivare completamente la funzionalità applicando la stessa proprietà a livello di applicazione:
<application ...>
  <property android:name="android.window.PROPERTY_COMPAT_ALLOW_RESTRICTED_RESIZABILITY" android:value="true" />
</application>
Salute e fitness
Android 16 (livello API 36) include le seguenti modifiche relative ai dati su salute e fitness.
Autorizzazioni relative a salute e fitness
Per le app che hanno come target Android 16 (livello API 36) o versioni successive,
le autorizzazioni BODY_SENSORS utilizzano autorizzazioni più granulari
in android.permissions.health, utilizzate anche da
Connessione Salute. A partire da Android 16, qualsiasi API che in precedenza richiedeva BODY_SENSORS
o BODY_SENSORS_BACKGROUND richiede invece l'autorizzazione
android.permissions.health corrispondente. Questo influisce sui seguenti tipi di dati, API e tipi di servizi in primo piano:
HEART_RATE_BPMda Servizi per la salute su Wear OSSensor.TYPE_HEART_RATEda Android Sensor ManagerheartRateAccuracyeheartRateBpmdiProtoLayoutsu Wear OSFOREGROUND_SERVICE_TYPE_HEALTHdove è necessaria la rispettiva autorizzazioneandroid.permission.healthal posto diBODY_SENSORS
Se la tua app utilizza queste API, deve richiedere le rispettive autorizzazioni granulari:
- Per il monitoraggio durante l'uso di battito cardiaco, SpO2 o temperatura cutanea:
richiedi l'autorizzazione granulare in
android.permissions.health, ad esempioREAD_HEART_RATEanzichéBODY_SENSORS. - Per l'accesso ai sensori in background: richiedi
READ_HEALTH_DATA_IN_BACKGROUNDanzichéBODY_SENSORS_BACKGROUND.
Queste autorizzazioni sono le stesse che proteggono l'accesso alla lettura dei dati da Health Connect, l'archivio dati Android per i dati su salute, fitness e benessere.
App mobile
Le app mobile di cui viene eseguita la migrazione per utilizzare READ_HEART_RATE e altre autorizzazioni granulari devono anche dichiarare un'attività per visualizzare le norme sulla privacy dell'app. Questo è lo stesso requisito di Health Connect.
Connettività
Android 16 (livello API 36) include le seguenti modifiche allo stack Bluetooth per migliorare la connettività con i dispositivi periferici.
Nuovi intent per gestire la perdita di accoppiamento e le modifiche alla crittografia
Nell'ambito della gestione migliorata della perdita del legame, Android 16 introduce anche due nuovi intent per fornire alle app una maggiore consapevolezza della perdita del legame e delle modifiche alla crittografia.
Le app che hanno come target Android 16 ora possono:
- Ricevere un'intenzione
ACTION_KEY_MISSINGquando viene rilevata la perdita del legame remoto, in modo da poter fornire un feedback più informativo agli utenti e intraprendere azioni appropriate. - Ricevere un'intenzione
ACTION_ENCRYPTION_CHANGEogni volta che cambia lo stato della crittografia del collegamento. Sono incluse la modifica dello stato della crittografia, la modifica dell'algoritmo di crittografia e la modifica delle dimensioni della chiave di crittografia. Le app devono considerare il legame ripristinato se il link viene criptato correttamente al momento della ricezione dell'intentACTION_ENCRYPTION_CHANGEin un secondo momento.
Adattamento alle diverse implementazioni degli OEM
Sebbene Android 16 introduca questi nuovi intent, la loro implementazione e la loro trasmissione possono variare in base ai diversi produttori di dispositivi (OEM). Per garantire che la tua app offra un'esperienza coerente e affidabile su tutti i dispositivi, gli sviluppatori devono progettare la gestione della perdita di legame in modo che si adatti in modo graduale a queste potenziali variazioni.
Consigliamo i seguenti comportamenti delle app:
Se viene trasmesso l'intent
ACTION_KEY_MISSING:Il link ACL (Asynchronous Connection-Less) verrà scollegato dal sistema, ma le informazioni sul legame del dispositivo verranno conservate (come descritto qui).
L'app deve utilizzare questo intent come indicatore principale per il rilevamento della perdita del legame e guidare l'utente a verificare che il dispositivo remoto sia nel raggio d'azione prima di avviare l'eliminazione o la nuova accoppiata del dispositivo.
Se un dispositivo si disconnette dopo aver ricevuto
ACTION_KEY_MISSING, la tua app deve essere cauta nel riconnettersi, poiché il dispositivo potrebbe non essere più associato al sistema.Se l'intent
ACTION_KEY_MISSINGNON viene trasmesso:Il link ACL rimarrà connesso e le informazioni sul legame del dispositivo verranno rimosse dal sistema, come accade in Android 15.
In questo scenario, l'app dovrebbe continuare a utilizzare i meccanismi di gestione della perdita di pacchetti esistenti, come nelle release Android precedenti, per rilevare e gestire gli eventi di perdita di pacchetti.
Nuovo modo per rimuovere l'accoppiamento Bluetooth
Tutte le app che hanno come target Android 16 ora possono disaccoppiare i dispositivi Bluetooth utilizzando un'API pubblica in CompanionDeviceManager. Se un dispositivo complementare viene gestito come associazione CDM, l'app può attivare la rimozione del legame Bluetooth utilizzando la nuova API removeBond(int) sul dispositivo associato. L'app può monitorare le modifiche dello stato del legame ascoltando l'evento di trasmissione del dispositivo Bluetooth
ACTION_BOND_STATE_CHANGED.
Sicurezza
Android 16 (livello API 36) include le seguenti modifiche alla sicurezza.
Blocco della versione di MediaStore
Per le app destinate ad Android 16 o versioni successive, MediaStore#getVersion() sarà ora univoco per ogni app. In questo modo, le proprietà di identificazione vengono eliminate dalla stringa di versione per impedire l'uso improprio e l'utilizzo per le tecniche di fingerprinting. Le app non devono fare supposizioni sul formato di questa versione. Le app dovrebbero già gestire le modifiche delle versioni quando utilizzano questa API e nella maggior parte dei casi non dovrebbero dover cambiare il loro comportamento attuale, a meno che lo sviluppatore non abbia tentato di dedurre informazioni aggiuntive che vanno oltre lo scopo previsto di questa API.
Intent più sicuri
The Safer Intents feature is a multi-phase security initiative designed to improve the security of Android's intent resolution mechanism. The goal is to protect apps from malicious actions by adding checks during intent processing and filtering intents that don't meet specific criteria.
In Android 15 the feature focused on the sending app. Now with Android 16, control shifts to the receiving app, allowing developers to opt-in to strict intent resolution using their app manifest.
Two key changes are being implemented:
Explicit Intents Must Match the Target Component's Intent Filter: If an intent explicitly targets a component, it should match that component's intent filter.
Intents Without an Action Cannot Match any Intent Filter: Intents that don't have an action specified shouldn't be resolved to any intent filter.
These changes only apply when multiple apps are involved and don't affect intent handling within a single app.
Impact
The opt-in nature means that developers must explicitly enable it in their app manifest for it to take effect. As a result, the feature's impact will be limited to apps whose developers:
- Are aware of the Safer Intents feature and its benefits.
- Actively choose to incorporate stricter intent handling practices into their apps.
This opt-in approach minimizes the risk of breaking existing apps that may rely on the current less-secure intent resolution behavior.
While the initial impact in Android 16 may be limited, the Safer Intents initiative has a roadmap for broader impact in future Android releases. The plan is to eventually make strict intent resolution the default behavior.
The Safer Intents feature has the potential to significantly enhance the security of the Android ecosystem by making it more difficult for malicious apps to exploit vulnerabilities in the intent resolution mechanism.
However, the transition to opt-out and mandatory enforcement must be carefully managed to address potential compatibility issues with existing apps.
Implementation
Developers need to explicitly enable stricter intent matching using the
intentMatchingFlags attribute in their app manifest.
Here is an example where the feature is opt-in for the entire app,
but disabled/opt-out on a receiver:
<application android:intentMatchingFlags="enforceIntentFilter">
    <receiver android:name=".MyBroadcastReceiver" android:exported="true" android:intentMatchingFlags="none">
        <intent-filter>
            <action android:name="com.example.MY_CUSTOM_ACTION" />
        </intent-filter>
        <intent-filter>
            <action android:name="com.example.MY_ANOTHER_CUSTOM_ACTION" />
        </intent-filter>
    </receiver>
</application>
More on the supported flags:
| Flag Name | Description |
|---|---|
| enforceIntentFilter | Enforces stricter matching for incoming intents |
| none | Disables all special matching rules for incoming intents. When specifying multiple flags, conflicting values are resolved by giving precedence to the "none" flag |
| allowNullAction | Relaxes the matching rules to allow intents without an action to match. This flag to be used in conjunction with "enforceIntentFilter" to achieve a specific behavior |
Testing and Debugging
When the enforcement is active, apps should function correctly if the intent
caller has properly populated the intent.
However, blocked intents will trigger warning log messages like
"Intent does not match component's intent filter:" and "Access blocked:"
with the tag "PackageManager."
This indicates a potential issue that could impact the app and requires
attention.
Logcat filter:
tag=:PackageManager & (message:"Intent does not match component's intent filter:" | message: "Access blocked:")
Filtro delle syscall della GPU
Per rafforzare la superficie della GPU Mali, le IOCTL della GPU Mali che sono state ritirate o sono destinate esclusivamente allo sviluppo della GPU sono state bloccate nelle build di produzione. Inoltre, le IOCTL utilizzate per la profilazione della GPU sono state limitate al processo della shell o alle applicazioni abilitate al debug. Per maggiori dettagli sulle norme a livello di piattaforma, consulta l'aggiornamento di SAC.
Questa modifica viene applicata ai dispositivi Pixel che utilizzano la GPU Mali (Pixel 6-9). Arm ha fornito la classificazione ufficiale delle proprie IOCTL in Documentation/ioctl-categories.rst della release r54p2. Questo elenco continuerà a essere aggiornato nelle future release dei driver.
Questa modifica non influisce sulle API grafiche supportate (tra cui Vulkan e OpenGL) e non dovrebbe avere alcun impatto sugli sviluppatori o sulle applicazioni esistenti. Gli strumenti di profilazione della GPU, come Streamline Performance Analyzer e Android GPU Inspector, non saranno interessati.
Test
Se vedi un rifiuto di SELinux simile al seguente, è probabile che la tua applicazione sia stata interessata da questa modifica:
06-30 10:47:18.617 20360 20360 W roidJUnitRunner: type=1400 audit(0.0:85): avc:  denied  { ioctl }
for  path="/dev/mali0" dev="tmpfs" ino=1188 ioctlcmd=0x8023
scontext=u:r:untrusted_app_25:s0:c512,c768 tcontext=u:object_r:gpu_device:s0 tclass=chr_file
permissive=0 app=com.google.android.selinux.pts
Se la tua applicazione deve utilizzare IOCTL bloccati, segnala un bug e assegnalo a android-partner-security@google.com.
Domande frequenti
Questa modifica alle norme si applica a tutti gli OEM? Questa modifica sarà facoltativa, ma disponibile per tutti gli OEM che vogliono utilizzare questo metodo di protezione. Le istruzioni per l'implementazione della modifica sono disponibili nella documentazione relativa all'implementazione.
È obbligatorio apportare modifiche al codebase OEM per implementare questa funzionalità o è inclusa per impostazione predefinita in una nuova release di AOSP? La modifica a livello di piattaforma verrà fornita con una nuova release di AOSP per impostazione predefinita. I fornitori possono attivare questa modifica nel loro codebase se vogliono applicarla.
I SoC sono responsabili di mantenere aggiornato l'elenco IOCTL? Ad esempio, se il mio dispositivo utilizza una GPU ARM Mali, devo contattare ARM per eventuali modifiche? I singoli SoC devono aggiornare i propri elenchi IOCTL per dispositivo al momento del rilascio del driver. Ad esempio, ARM aggiornerà l'elenco IOCTL pubblicato in seguito agli aggiornamenti dei driver. Tuttavia, gli OEM devono assicurarsi di incorporare gli aggiornamenti nella loro SEPolicy e di aggiungere eventuali IOCTL personalizzati selezionati agli elenchi, se necessario.
Questa modifica si applica automaticamente a tutti i dispositivi Pixel sul mercato o è necessaria un'azione richiesta dell'utente per attivare qualcosa per applicarla? Questa modifica si applica a tutti i dispositivi Pixel sul mercato che utilizzano la GPU Mali (Pixel 6-9). Non è richiesta alcuna azione da parte dell'utente per applicare questa modifica.
L'utilizzo di questa policy influirà sulle prestazioni del driver del kernel? Questa policy è stata testata sulla GPU Mali utilizzando GFXBench e non è stata osservata alcuna variazione misurabile delle prestazioni della GPU.
È necessario che l'elenco IOCTL sia allineato alle versioni attuali dello spazio utente e del driver del kernel? Sì, l'elenco degli IOCTL consentiti deve essere sincronizzato con gli IOCTL supportati dai driver dello spazio utente e del kernel. Se gli IOCTL nello spazio utente o nel driver del kernel vengono aggiornati, l'elenco degli IOCTL di SEPolicy deve essere aggiornato di conseguenza.
ARM ha classificato gli IOCTL come "con limitazioni" / "strumentazione", ma vogliamo utilizzarne alcuni in casi d'uso di produzione e/o negarne altri. I singoli OEM/SoC sono responsabili di decidere come classificare gli IOCTL che utilizzano, in base alla configurazione delle loro librerie Mali dello spazio utente. L'elenco di ARM può essere utilizzato per prendere queste decisioni, ma il caso d'uso di ogni OEM/SoC potrebbe essere diverso.
Privacy
Android 16 (livello API 36) include le seguenti modifiche alla privacy.
Autorizzazione di rete locale
I dispositivi sulla LAN sono accessibili da qualsiasi app che disponga dell'autorizzazione INTERNET.
In questo modo, le app possono connettersi facilmente ai dispositivi locali, ma ciò comporta anche implicazioni sulla privacy, come la creazione di un'impronta dell'utente e l'utilizzo come proxy per la posizione.
Il progetto Protezioni della rete locale mira a proteggere la privacy dell'utente limitando l'accesso alla rete locale tramite una nuova autorizzazione di runtime.
Piano di rilascio
Questa modifica verrà implementata tra due release, rispettivamente 25Q2 e 26Q2. È fondamentale che gli sviluppatori seguano queste indicazioni per 25Q2 e condividano feedback perché queste protezioni verranno applicate in una release di Android successiva. Inoltre, dovranno aggiornare gli scenari che dipendono dall'accesso implicito alla rete locale utilizzando le seguenti indicazioni e prepararsi al rifiuto e alla revoca della nuova autorizzazione da parte degli utenti.
Impatto
Al momento, LNP è una funzionalità di attivazione, il che significa che saranno interessate solo le app che la attivano. L'obiettivo della fase di attivazione è consentire agli sviluppatori di app di capire quali parti della loro app dipendono dall'accesso implicito alla rete locale, in modo da potersi preparare a proteggerle con le autorizzazioni per la release successiva.
Le app saranno interessate se accedono alla rete locale dell'utente utilizzando:
- Utilizzo diretto o tramite libreria di socket non elaborati su indirizzi di rete locale (ad es. protocollo di Service Discovery mDNS o SSDP)
- Utilizzo di classi a livello di framework che accedono alla rete locale (ad es. NsdManager)
Il traffico verso e da un indirizzo di rete locale richiede l'autorizzazione di accesso alla rete locale. La tabella seguente elenca alcuni casi comuni:
| Operazione di rete a basso livello dell'app | Autorizzazione di accesso alla rete locale richiesta |
|---|---|
| Creazione di una connessione TCP in uscita | sì |
| Accettazione delle connessioni TCP in entrata | sì |
| Invio di un pacchetto UDP unicast, multicast, broadcast | sì |
| Ricezione di un pacchetto UDP unicast, multicast o broadcast in entrata | sì |
Queste limitazioni sono implementate in profondità nello stack di networking, pertanto si applicano a tutte le API di networking. Sono inclusi i socket creati nel codice nativo o gestito, le librerie di networking come Cronet e OkHttp e tutte le API implementate su queste. Il tentativo di risolvere i servizi sulla rete locale (ovvero quelli con un suffisso .local) richiederà l'autorizzazione per la rete locale.
Eccezioni alle regole precedenti:
- Se il server DNS di un dispositivo si trova su una rete locale, il traffico da o verso il server (sulla porta 53) non richiede l'autorizzazione di accesso alla rete locale.
- Le applicazioni che utilizzano il selettore di output come selettore in-app non avranno bisogno delle autorizzazioni di rete locale (ulteriori indicazioni verranno fornite nel quarto trimestre del 2025).
Indicazioni per gli sviluppatori (attivazione)
Per attivare le limitazioni della rete locale, segui questi passaggi:
- Esegui il flashing del dispositivo su una build con 25Q2 Beta 3 o versioni successive.
- Installa l'app da testare.
Attiva/disattiva il flag Appcompat in adb:
adb shell am compat enable RESTRICT_LOCAL_NETWORK <package_name>Riavvia il dispositivo
Ora l'accesso dell'app alla rete locale è limitato e qualsiasi tentativo di accesso alla rete locale comporterà errori di socket. Se utilizzi API che eseguono operazioni di rete locale al di fuori del processo dell'app (ad es. NsdManager), non saranno interessate durante la fase di attivazione.
Per ripristinare l'accesso, devi concedere all'app l'autorizzazione per NEARBY_WIFI_DEVICES.
- Assicurati che l'app dichiari l'autorizzazione
NEARBY_WIFI_DEVICESnel manifest. - Vai a Impostazioni > App > [Nome applicazione] > Autorizzazioni > Dispositivi nelle vicinanze > Consenti.
Ora l'accesso dell'app alla rete locale dovrebbe essere ripristinato e tutti gli scenari dovrebbero funzionare come prima dell'attivazione dell'app.
Una volta avviata l'applicazione della protezione della rete locale, ecco come verrà influenzato il traffico di rete delle app.
| Autorizzazione | Richiesta LAN in uscita | Richiesta internet in uscita/in entrata | Richiesta LAN in entrata |
|---|---|---|---|
| Concessa | Works | Works | Works |
| Non concesso | Fallimenti | Works | Fallimenti |
Utilizza il seguente comando per disattivare il flag App-Compat
adb shell am compat disable RESTRICT_LOCAL_NETWORK <package_name>
Errori
Gli errori derivanti da queste limitazioni verranno restituiti al socket chiamante ogni volta che richiama send o una variante di send a un indirizzo di rete locale.
Esempi di errori:
sendto failed: EPERM (Operation not permitted)

sendto failed: ECONNABORTED (Operation not permitted)
Definizione di rete locale
Una rete locale in questo progetto si riferisce a una rete IP che utilizza un'interfaccia di rete con funzionalità di trasmissione, come Wi-Fi o Ethernet, ma esclude le connessioni di rete mobile (WWAN) o connessioni VPN.
Le seguenti sono considerate reti locali:
IPv4:
- 169.254.0.0/16 // Link Local
- 100.64.0.0/10 // CGNAT
- 10.0.0.0/8 // RFC1918
- 172.16.0.0/12 // RFC1918
- 192.168.0.0/16 // RFC1918
IPv6:
- Locale rispetto al collegamento
- Route connesse direttamente
- Reti stub come Thread
- Più subnet (da definire)
Inoltre, sia gli indirizzi multicast (224.0.0.0/4, ff00::/8) sia l'indirizzo di broadcast IPv4 (255.255.255.255) sono classificati come indirizzi di rete locale.
Foto di proprietà dell'app
Quando un'app che ha come target l'SDK 36 o versioni successive richiede le autorizzazioni per foto e video su dispositivi con Android 16 o versioni successive, gli utenti che scelgono di limitare l'accesso ai contenuti multimediali selezionati vedranno le foto di proprietà dell'app preselezionate nel selettore di foto. Gli utenti possono deselezionare uno di questi elementi preselezionati, revocando così l'accesso dell'app a foto e video.