

인증 관리자는 전체 Android 생태계에서 인증을 간소화합니다. 사용자에게 일관된 환경을 제공하고 개발자가 패스키, 비밀번호, 제휴 로그인 메커니즘(예: Google 계정으로 로그인)을 사용할 수 있는 통합 API 표면을 제공합니다. 핵심 프로그래밍 인터페이스는 폼 팩터 전반에서 일관되게 유지되지만 각 폼 팩터에는 고유한 UI 및 UX 고려사항이 있습니다. 성공적으로 구현하려면 각 기기의 특정 입력 방법, 화면 크기, 사용자 컨텍스트에 맞게 앱의 인증 흐름을 조정해야 합니다.
이 가이드에서는 다양한 Android 폼 팩터에서 인증 관리자를 구현하는 방법을 간략하게 설명하고, 주요 고려사항을 강조하며, 자세한 문서로 연결되는 링크를 제공합니다.
휴대기기
휴대전화, 태블릿, 폴더블을 비롯한 모바일 기기는 Android 개발의 가장 일반적인 타겟입니다. 표준 인증 관리자 구현은 일반적으로 터치 스크린과 온디바이스 키보드가 있는 이러한 기기에 적합합니다. 이 폼 팩터의 사용자 환경은 다른 폼 팩터에 맞게 조정하는 기준이 됩니다. 인증 흐름은 폼 팩터에 적합해야 하며 기기의 화면 공간과 입력 방법을 최대한 활용해야 합니다.
Wear OS
Wear OS 기기는 작은 화면과 제한된 온디바이스 입력이 특징입니다. 인증 관리자의 패스키 구현은 연결된 페어링된 휴대전화가 필요하지 않고 비밀번호를 기억할 필요 없이 사용자가 앱에 로그인할 수 있는 안전한 환경을 제공합니다.
Wear OS용 API는 모바일과 동일하므로 기존 모바일 통합을 재사용할 수 있습니다. 패스키, Google 계정으로 로그인, 인증 관리자가 있는 비밀번호 외에도 데이터 레이어 토큰 공유, OAuth 또는 기존 솔루션과 같은 다른 인증 방법을 사용할 수 있습니다. 사용자를 사용자 인증 정보 관리자로 전환하는 동안 백업으로 사용하거나 데이터 레이어 토큰 공유의 경우 장기적인 솔루션으로 사용할 수 있습니다.
Wear OS용 인증 관리자를 사용하려면 다음 요구사항을 충족해야 합니다.
- 최소 API 수준:
minSdkVersion33 이상- 비밀번호, 패스키, Google 계정으로 로그인 지원 포함
- GMS 버전: 모바일 앱에 필요한 버전과 동일
Wear OS 기기의 사용자 인터페이스는 다음과 같습니다.


자세한 구현 안내와 코드 샘플은 다음 리소스를 참고하세요.
제한사항
Wear OS에서 인증 관리자를 사용하는 데에는 다음과 같은 제한사항이 있습니다.
- 패스키 생성을 지원하지 않습니다.
- 사용자 인증 정보 복원 정보를 지원하지 않습니다.
Android XR
가상 현실과 증강 현실을 포함하는 Android XR을 사용하면 앱이 3D 공간에 렌더링됩니다. 사용자 입력은 다른 폼 팩터와 근본적으로 다르며 손동작과 같은 자연스러운 입력을 사용합니다.
XR에 맞게 인증 관리자를 적용하려면 3D 공간에 맞게 인증 UI(패스키, 비밀번호, 제휴 로그인 방법 등)를 재고해야 합니다. 예를 들어 인증 프롬프트가 플로팅 패널에 표시되고 사용자는 손 동작을 사용하여 선택합니다. 타겟 XR 기기의 특정 하드웨어 또는 소프트웨어 필수 구성요소도 고려해야 합니다.
중요한 설계 과제는 VR 또는 AR 환경 내에서 직관적이고 안전한 인증 환경을 만드는 것입니다. 여러 사용자가 동일한 기기를 사용할 수 있는 멀티 사용자 XR 시나리오에서 ID를 관리하는 방법도 고려해야 합니다.
Android XR용 인증 관리자를 사용하려면 다음 요구사항을 충족해야 합니다.
- 최소 API 수준:
minSdkVersion34 이상 - GMS 버전: 모바일 앱에 필요한 버전과 동일
- 에뮬레이터:
- 최소 에뮬레이터 시스템 이미지:
- macOS: Google Play XR ARM 64 v8a 시스템 이미지 버전 7
- Windows: Google Play XR Intel x86_64 Atom 시스템 이미지 버전 7
- 에뮬레이터 버전이 35.6.11 안정화 버전보다 높음
- 최소 에뮬레이터 시스템 이미지:
XR의 로그인 환경은 다음과 같이 표시될 수 있습니다.

XR에서 지원되지 않는 흐름
Android XR의 인증 관리자는 다른 기기에서 QR 코드를 스캔해야 하는 인증 흐름을 지원하지 않습니다. 이는 XR 헤드셋의 로그인 프로세스 중에 그리고 에뮬레이터로 테스트할 때 관찰할 수 있습니다.
XR에 대해 자세히 알아보려면 Android XR을 참고하세요.
Android TV
Android TV 기기는 일반적으로 공용이며, 멀리서 시청하고 D패드 리모컨을 사용하여 탐색합니다. 이 환경에서 사용자 이름과 비밀번호를 입력하는 것은 사용자에게 어려울 수 있습니다. 인증 관리자는 Google 계정으로 로그인, 저장된 비밀번호, 교차 기기 패스키를 지원하여 Android TV의 인증을 간소화합니다.
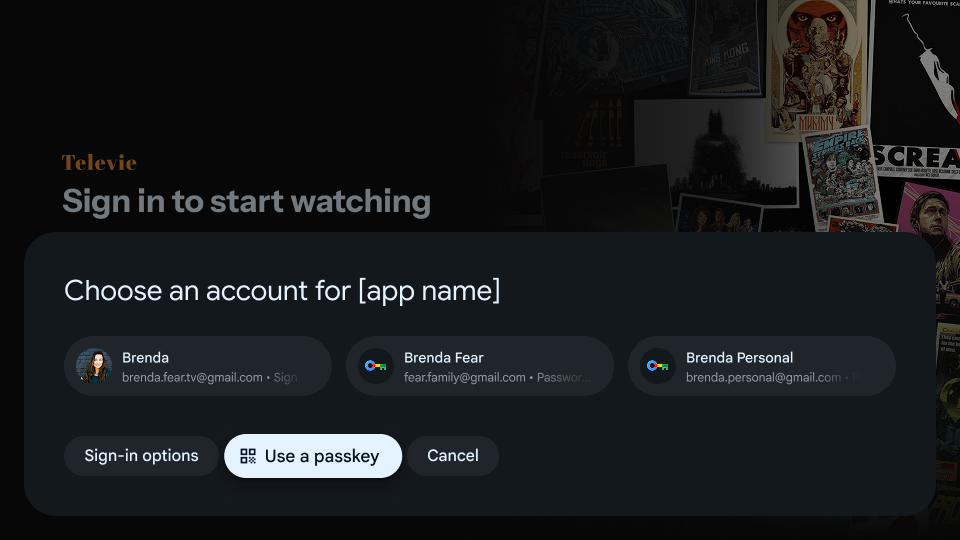
TV는 공용 기기이며 잠금 화면 지식 계수(LSKF)가 없으므로 패스키는 TV에서 직접 생성되거나 저장되지 않습니다. 대신 패스키 인증은 교차 기기 하이브리드 흐름을 사용합니다. TV에 QR 코드가 표시되고 사용자는 휴대기기로 이를 스캔하여 생체 인식 인증을 완료합니다.
Android TV용 인증 관리자 사용에는 다음 요구사항이 있습니다.
- 최소 API 수준: Android 14 (API 수준 34,
minSdkVersion34) 이상 - GMS 버전: 2026W30 이상
- 패스키용 하드웨어: QR 코드를 스캔하고 FIDO 하이브리드 흐름을 완료하려면 카메라와 블루투스가 있는 보조 휴대기기가 필요합니다.
제한사항
Android TV는 공용 기기이므로 이 플랫폼에서 인증 관리자를 사용하면 사용자 개인 정보 보호 및 보안을 위해 다음과 같은 의도적인 제한사항이 있습니다.
- 로컬 패스키 생성 또는 저장 불가: 패스키를 TV에서 직접 생성하거나 저장할 수 없습니다. 로컬 사용자 인증 정보는 지원되지 않으므로 요청에서
preferImmediatelyAvailableCredentials을true로 설정하지 마세요. 이렇게 하면 교차 기기 패스키가 필터링되고 사용자 인증 정보가 반환되지 않습니다. - 서드 파티 사용자 인증 정보 제공업체 없음: Android TV는 자동 완성을 지원하지 않으므로 서드 파티 비밀번호 관리자는 플랫폼에서 사용할 수 없습니다. 사용자는 Google 비밀번호 관리자를 사용해야 합니다.
- 사용자 인증 정보 복원 없음: Android TV에서는 사용자 인증 정보 복원 정보를 사용한 새 기기에 자동 로그인이 지원되지 않습니다.
TV 개발에 관해 자세히 알아보려면 Android TV 개요를 참고하세요.