पेश है AndroidX Security State Libraries: डिवाइस की सुरक्षा का यूनिफ़ाइड व्यू
पढ़ने में लगने वाला समय: 4 मिनट
Android में, हम डेवलपर और एंटरप्राइज़ पार्टनर को लगातार वह डेटा उपलब्ध कराने की कोशिश करते हैं जो डिवाइसों को सुरक्षित रखने के लिए ज़रूरी है. आज हमें AndroidX Security State वर्शन 1.1.0 और Security State Provider वर्शन 1.0.0 लाइब्रेरी के स्टेबल रिलीज़ का एलान करते हुए बेहद खुशी हो रही है. ये लाइब्रेरी, Android ईकोसिस्टम में सुरक्षा की स्थिति और बाकी बचे अपडेट के बारे में ज़्यादा पारदर्शिता लाने के लिए, एक सेंट्रलाइज़्ड सिस्टम उपलब्ध कराती हैं.
चाहे आपने सुरक्षा के लिहाज़ से संवेदनशील और उपभोक्ताओं के लिए ऐप्लिकेशन (जैसे, बैंकिंग, फ़िनटेक या स्वास्थ्य सेवा) बनाए हों या मोबाइल डिवाइस मैनेजमेंट (एमडीएम) से जुड़े समाधान उपलब्ध कराए हों, इन लाइब्रेरी की मदद से डिवाइस के हर कॉम्पोनेंट की सुरक्षा की स्थिति की पुष्टि प्रोग्राम के हिसाब से की जा सकती है. सुरक्षा पैच के लेवल (एसपीएल) पर भरोसा करने के बजाय, कॉम्पोनेंट-लेवल पर सुरक्षा की जांच की जा सकती है. साथ ही, यह भी देखा जा सकता है कि androidx.security.state लाइब्रेरी की मदद से, समस्याओं को ठीक करने की प्रोसेस बाकी है या नहीं. ओईएम और ओवर-द-एयर (ओटीए) क्लाइंट डेवलपर के लिए, androidx.security.state.provider लाइब्रेरी उपलब्ध है. इसकी मदद से, अपडेट की उपलब्धता की जानकारी को स्टैंडर्ड तरीकों से दिखाया जा सकता है.
सुरक्षा पैच के लेवल (एसपीएल) के बारे में जानकारी
Android में अब Google Play के सिस्टम अपडेट जैसे मॉड्यूलर सिस्टम के ज़रिए, कॉम्पोनेंट के अपडेट तेज़ी से और अलग-अलग डिलीवर किए जाते हैं. इसलिए, किसी डिवाइस की सुरक्षा की स्थिति का पता लगाने के लिए, सिर्फ़ एसपीएल बिल्ड प्रॉपर्टी पर भरोसा करना अब सबसे सही तरीका नहीं है. कॉम्पोनेंट लेवल पर विज़िबिलिटी देने के लिए, Security State लाइब्रेरी तीन अलग-अलग पैच लेवल के लिए एपीआई उपलब्ध कराती हैं:
- डिवाइस एसपीएल (डीएसपीएल): सिस्टम के कुछ कॉम्पोनेंट के लिए, डिवाइस पर फ़िलहाल इंस्टॉल किया गया और चल रहा सुरक्षा पैच का लेवल. इसके बारे में जानकारी, नेटवर्क कॉल के बिना डिवाइस की प्रॉपर्टी और कॉन्फ़िगरेशन से ली जाती है.
- पब्लिश किया गया एसपीएल (पीएसपीएल): उन कॉम्पोनेंट के लिए, Android सुरक्षा बुलेटिन में आधिकारिक तौर पर पब्लिश किया गया नया पैच लेवल.
- उपलब्ध एसपीएल (एएसपीएल): यह पैच लेवल, किसी डिवाइस पर डाउनलोड और इंस्टॉल करने के लिए तैयार होता है. इसके बारे में, डिवाइस पर मौजूद अपडेट क्लाइंट के साथ इंटर-प्रोसेस कम्यूनिकेशन (आईपीसी) के ज़रिए, एसिंक्रोनस तरीके से क्वेरी की जाती है.
सिक्योरिटी स्टेट लाइब्रेरी, इन कॉम्पोनेंट के लिए इन पैच लेवल को ट्रैक करती हैं:
- सिस्टम: Android का मुख्य ऑपरेटिंग सिस्टम, जिसे स्टैंडर्ड/ओईएम सिस्टम के ओटीए अपडेट के ज़रिए अपडेट किया जाता है.
- सिस्टम मॉड्यूल: मॉड्यूलर ओएस सबसिस्टम, Google Play के सिस्टम अपडेट (प्रोजेक्ट Mainline) की मदद से बैकग्राउंड में आसानी से अपडेट हो जाते हैं.
- कर्नेल: यह डिवाइस के हार्डवेयर और सॉफ़्टवेयर को जोड़ने वाली बुनियादी लेयर है. इसका आकलन, महीने की तारीखों के बजाय, लंबे समय तक सहायता (एलटीएस) वाले रिलीज़ के लिए तैयार वर्शन (जैसे, 5.15.159 या 6.1.91) के ज़रिए किया जाता है.
कॉम्पोनेंट लेवल पर इन तीन अलग-अलग पैच लेवल को दिखाकर, डेवलपर और एंटरप्राइज़ अब यह समझ सकते हैं कि कोई डिवाइस कितना सुरक्षित है. साथ ही, वे उन पैच की पहचान कर सकते हैं जो मौजूद नहीं हैं और उन्हें ठीक करने के लिए ज़रूरी कदम उठा सकते हैं. ऐसा करने का एक तरीका यहां दिए गए उदाहरण में देखा जा सकता है.
डेवलपर और एंटरप्राइज़, डिवाइस के ऐक्सेस के लिए 'सभी को ऐक्सेस दें या किसी को न दें' वाला तरीका अपनाने के बजाय, डीएसपीएल, पीएसपीएल, और एएसपीएल को जोड़ सकते हैं. इससे वे सुरक्षा से जुड़े स्मार्ट और सही फ़ैसले ले सकते हैं. उदाहरण के लिए, कोई बैंकिंग या एंटरप्राइज़ ऐप्लिकेशन, डिवाइस के मौजूदा सिक्योरिटी पैच (डीएसपीएल) की तुलना, बाकी बचे अपडेट (एएसपीएल) से कर सकता है. ऐसा, ज़्यादा रकम के पेमेंट या क्रेडेंशियल रजिस्ट्रेशन जैसे संवेदनशील वर्कफ़्लो शुरू करने से पहले किया जा सकता है. अगर कोई अपडेट इंस्टॉल होना बाकी है, तो डेवलपर और एंटरप्राइज़, उपयोगकर्ता से पहले अपने डिवाइस को अपडेट करने के लिए कह सकते हैं. ज़्यादा बेहतर कंट्रोल के लिए, डेवलपर और एंटरप्राइज़ यह क्वेरी कर सकते हैं कि डिवाइस पर ज़्यादा जोखिम वाली कमज़ोरियों (सीवीई) को ठीक किया गया है या नहीं. जैसे, टैप करके पेमेंट करने या आस-पास मौजूद डिवाइसों के साथ डेटा शेयर करने की अनुमति देने से पहले, यह पुष्टि करना कि एनएफ़सी या ब्लूटूथ से जुड़ी ज़रूरी गड़बड़ियों को ठीक किया गया है या नहीं.
हाई-लेवल फ़्लो
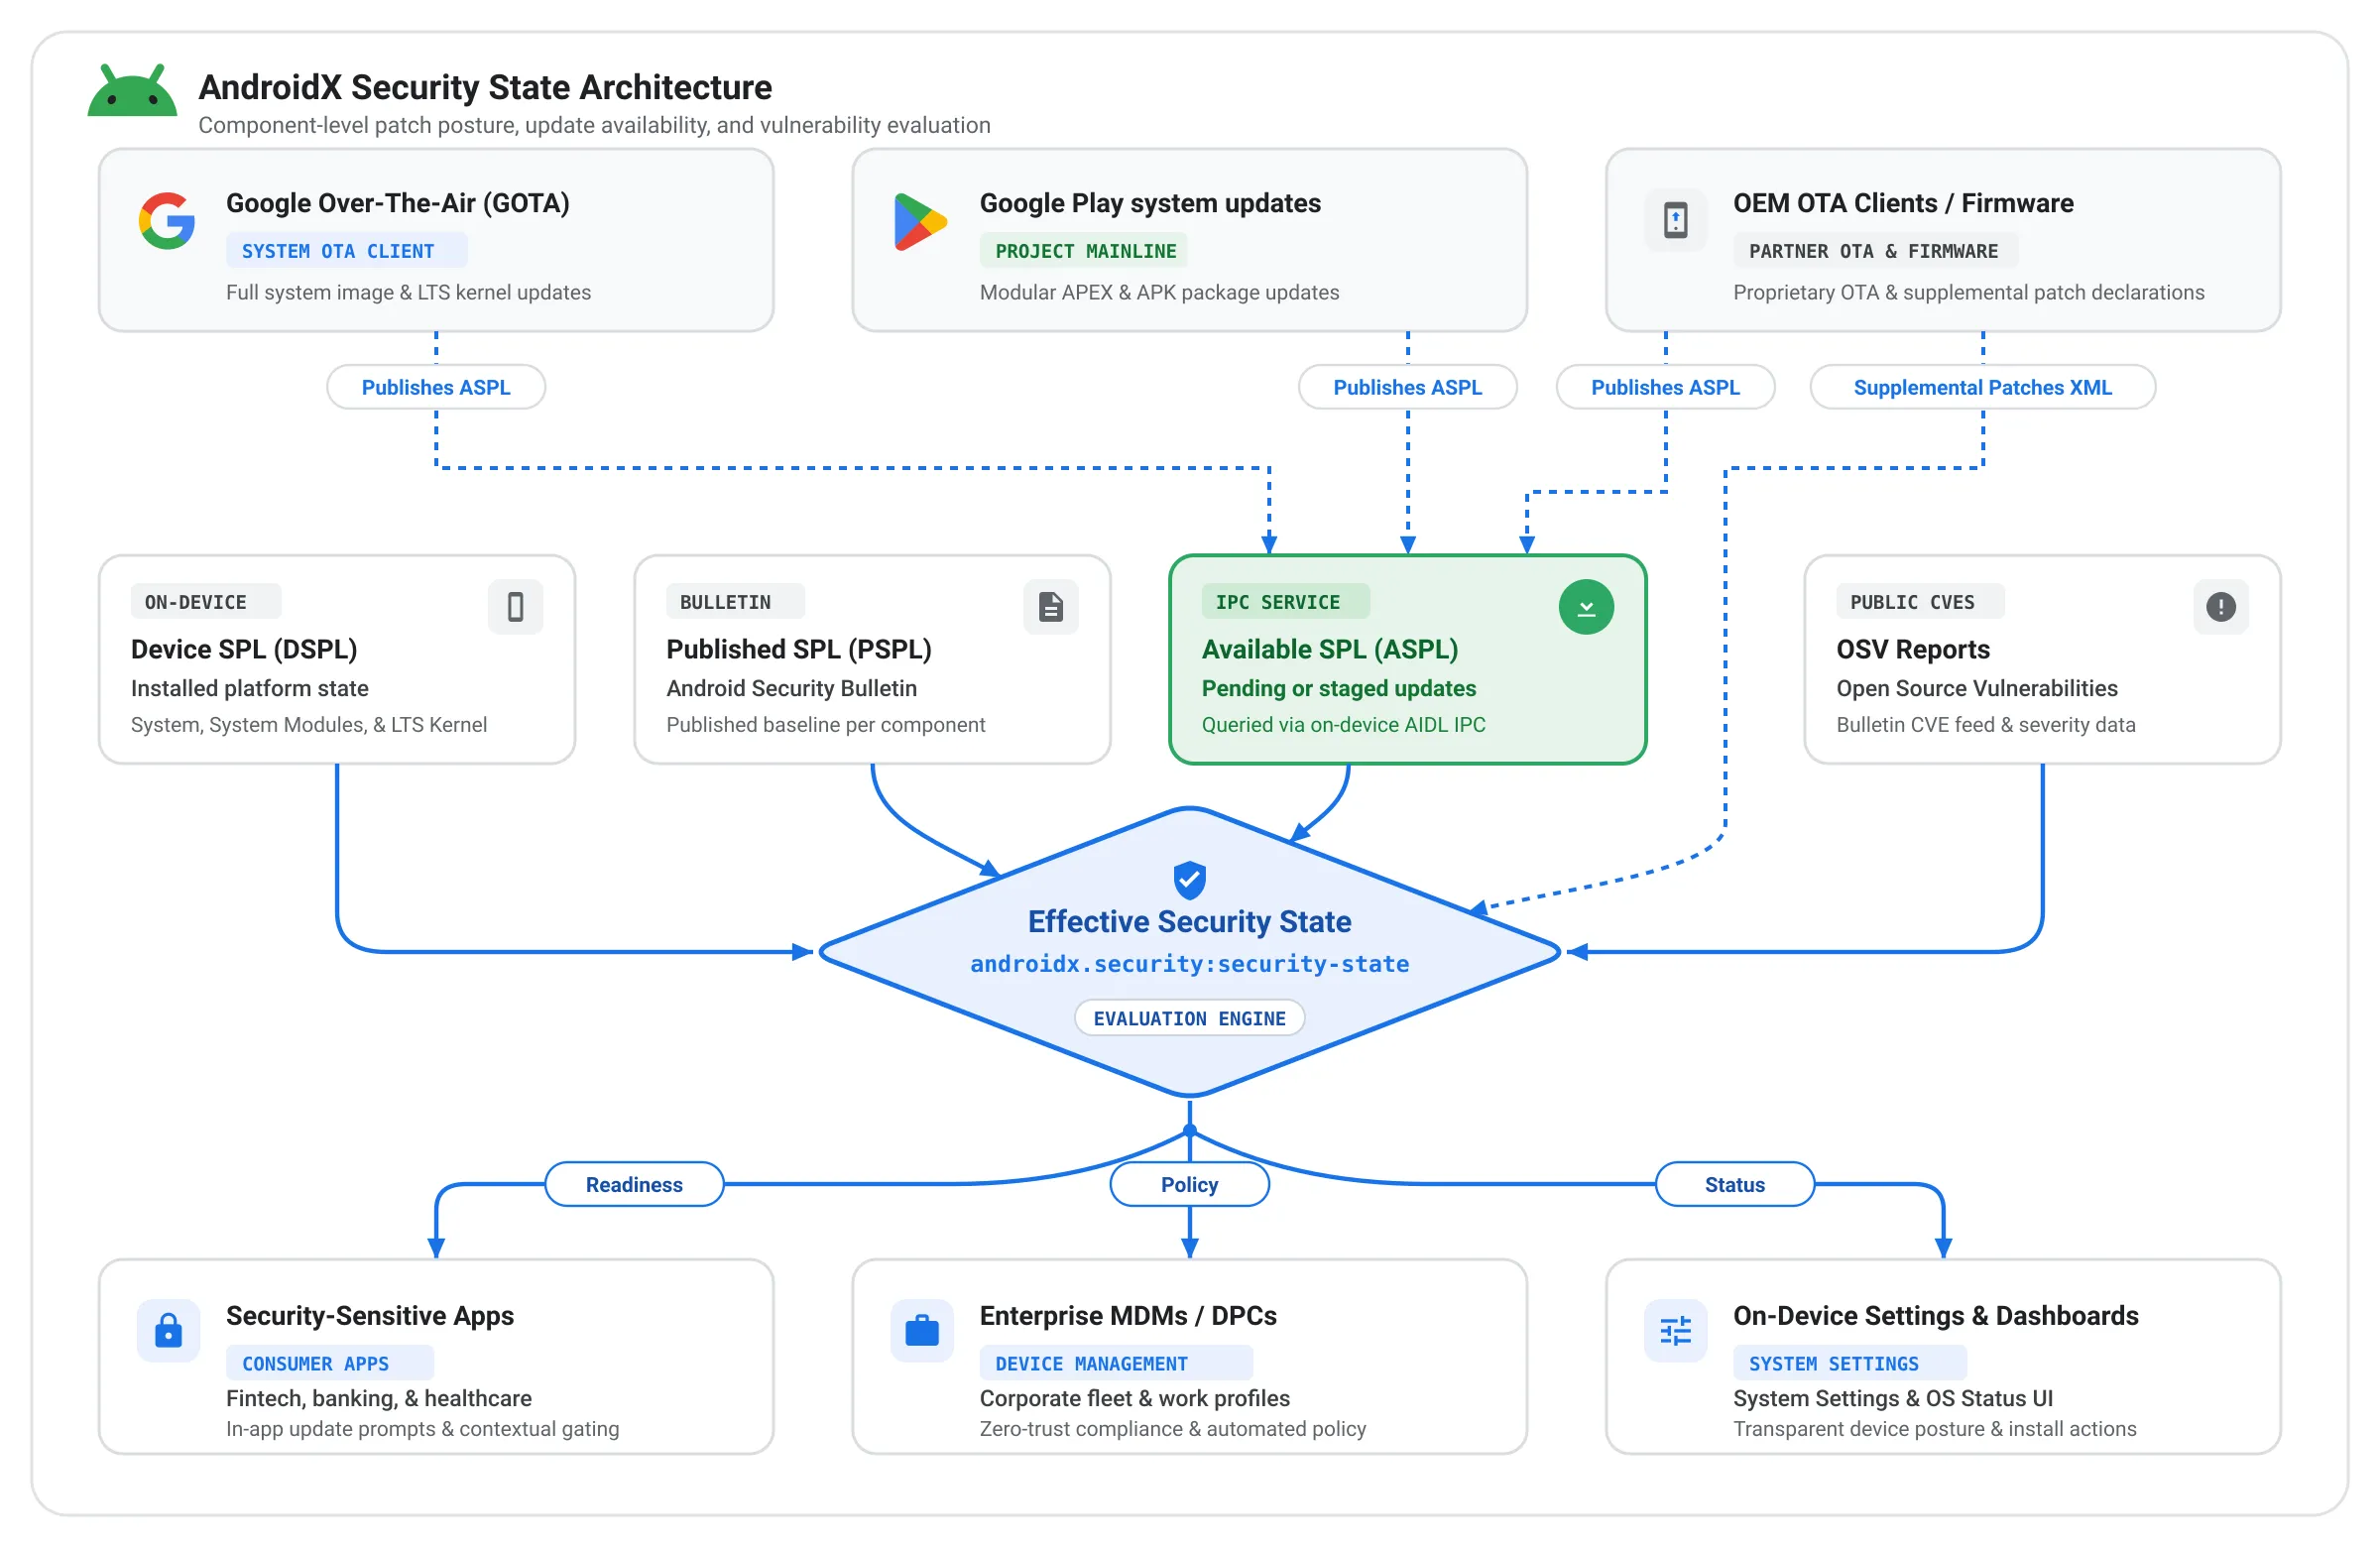
ऐप्लिकेशन डेवलपर और एंटरप्राइज़ मैनेजमेंट के लिए
क्लाइंट ऐप्लिकेशन, androidx.security.state लाइब्रेरी का इस्तेमाल करके, संदर्भ के हिसाब से सही फ़ैसले ले सकते हैं:
- सिंक्रोनस पॉस्चर चेक (डीएसपीएल): ऐप्लिकेशन लॉन्च होने पर, सिस्टम, सिस्टम मॉड्यूल, और कर्नेल के इंस्टॉल किए गए पैच लेवल की तुरंत जांच की जा सकती है. साथ ही, पीएसपीएल से तुलना करके यह पुष्टि की जा सकती है कि डिवाइस, संगठन की सुरक्षा से जुड़ी ज़रूरी शर्तों को पूरा करता है या नहीं. ऐसा, संवेदनशील कॉर्पोरेट संसाधनों या बायोमेट्रिक ऐक्सेस को अनलॉक करने से पहले किया जाता है.
- इंस्टॉल नहीं किए गए अपडेट के लिए प्रॉम्प्ट (एएसपीएल): अगर किसी कर्मचारी के डिवाइस पर कुछ पैच इंस्टॉल नहीं हैं, तो एंटरप्राइज़ ऐप्लिकेशन उसे तुरंत ब्लॉक करने के बजाय, एएसपीएल से क्वेरी कर सकते हैं. इससे यह पता लगाया जा सकता है कि सिस्टम अपडेट या Google Play के सिस्टम अपडेट को इंस्टॉल किया जाना बाकी है या नहीं. अगर ऐसा है, तो ऐप्लिकेशन, उपयोगकर्ता को सिस्टम सेटिंग में जाकर इंस्टॉलेशन पूरा करने के लिए, ऐप्लिकेशन में ही निर्देश दिखा सकते हैं.
- कमज़ोरी के लेवल की ऑडिटिंग (सीवीई): ज़्यादा सुरक्षा वाले इस्तेमाल के उदाहरणों के लिए, लाइब्रेरी में ओपन सोर्स वल्नरेबिलिटी (ओएसवी) से डिवाइस के हिसाब से कमज़ोरी की रिपोर्ट डाउनलोड करने की सुविधा मिलती है. इससे प्रोग्राम के हिसाब से ऑडिट किया जा सकता है कि डिवाइस पर खास और गंभीर सीवीई को ठीक किया गया है या नहीं.
ओईएम और अपडेट क्लाइंट के लिए: अपडेट की उपलब्धता को स्टैंडर्ड बनाना
androidx.security.state.provider लाइब्रेरी, अपडेट क्लाइंट के लिए एक स्टैंडर्ड Android आईपीसी तरीका उपलब्ध कराती है. इससे अपडेट क्लाइंट, सीधे डिवाइस पर अपडेट की उपलब्धता की जानकारी दे पाते हैं. पहले, अगर मालिकाना हक वाले ओटीए क्लाइंट, अपडेट की उपलब्धता की जानकारी दिखाते थे, तो यह जानकारी अलग से रखी जाती थी. साथ ही, तीसरे पक्ष के ऐप्लिकेशन इस जानकारी के बारे में क्वेरी नहीं कर सकते थे. अब ऐप्लिकेशन, एक ही एपीआई के ज़रिए एएसपीएल की जानकारी ऐक्सेस कर सकते हैं. भले ही, अपडेट को ओईएम के खास ओटीए क्लाइंट या Google Play के ज़रिए डिलीवर किया गया हो. हालांकि, इसके लिए ज़रूरी है कि अपडेट को अपडेट क्लाइंट ने उपलब्ध कराया हो.
- Google Play के सिस्टम अपडेट, GMS Android डिवाइसों पर पहले से ही एएसपीएल को एक्सपोज़ करते हैं.
- Google ओवर द एयर (जीओटीए) को भी शामिल किया गया है. हम दुनिया भर के ओईएम के साथ मिलकर काम कर रहे हैं, ताकि उनके ओटीए क्लाइंट को इस स्टैंडर्ड फ़्रेमवर्क में शामिल किया जा सके.
बुलेटिन-लेवल का डेटा शामिल करना
सिक्योरिटी स्टेट लाइब्रेरी, एक एसपीएल स्ट्रिंग के अलावा, यह भी साफ़ तौर पर बताती हैं कि डिवाइस के लिए उस पैच लेवल का असल में क्या मतलब है. Android सुरक्षा बुलेटिन का डेटा पाने के लिए, ओपन सोर्स की कमज़ोरियों (ओएसवी) के डेटाबेस के साथ इंटिग्रेट करके, लाइब्रेरी पहले से कहीं ज़्यादा गहराई से जांच कर सकती हैं. यह डेटा, लाइब्रेरी को डिवाइस की “असरदार” और ज़्यादा जानकारी वाली सुरक्षा स्थिति उपलब्ध कराने की अनुमति भी देता है. इसके लिए, सिर्फ़ यह पूछने की ज़रूरत नहीं होती कि सीवीई एंट्री जैसे किसी खास खतरे को ब्लॉक किया गया है या नहीं.
इस तरीके से, एंटरप्राइज़ और Android ओईएम को दो तरह से फ़ायदा मिलता है:
- कभी-कभी, सुरक्षा से जुड़े किसी महीने के अपडेट में, किसी कॉम्पोनेंट के लिए नए खतरों की जानकारी नहीं होती. इस मामले में, लाइब्रेरी उस कॉम्पोनेंट के लिए सुरक्षा का स्तर अपने-आप बढ़ा देती हैं, ताकि उसकी "असरदार" सुरक्षा स्थिति दिख सके. इससे यह पक्का होता है कि डिवाइस को सुरक्षा से जुड़े सभी खतरों से पूरी तरह सुरक्षित रखने का क्रेडिट सही तरीके से दिया गया है.
- Android 17 में लॉन्च की गई एक नई सुविधा की मदद से, ओईएम सुरक्षा से जुड़ी उन गड़बड़ियों के बारे में बता सकते हैं जिन्हें एसपीएल के बाद ठीक किया गया है. इसके लिए, उन्हें सप्लीमेंटल पैच की एक्सएमएल फ़ाइल का इस्तेमाल करना होगा. इस सुविधा की मदद से, ओईएम को सुरक्षा से जुड़ी कुछ खास समस्याओं को ठीक करने के लिए बैकपोर्ट करने की सुविधा मिलती है. इससे वे डिवाइस की सुरक्षा से जुड़ी ज़रूरी शर्तों को पूरा करने का सबूत तुरंत दे सकते हैं. इसके लिए, उन्हें मोनोलीथिक एसपीएल बंप का इंतज़ार नहीं करना पड़ता. इससे यह पक्का होता है कि पैचिंग के लगातार किए जा रहे प्रयासों को सही क्रेडिट मिले. सिक्योरिटी स्टेट लाइब्रेरी, ऐप्लिकेशन और सेवाओं को यह जानकारी उपलब्ध कराती हैं. इससे यह पक्का होता है कि पैच लागू होते ही, उनकी पहचान की जा सके.
शुरू करें
सिक्योरिटी स्टेट लाइब्रेरी को पूरे Android ईकोसिस्टम को बेहतर बनाने के लिए बनाया गया है.
- ऐप्लिकेशन डेवलपर और एमडीएम: अपने उपयोगकर्ताओं की सुरक्षा करने और रीयल-टाइम में पैच की स्थिति का आकलन करने के लिए, डिवाइस की सुरक्षा की स्थिति को समझने के लिए बनी आधिकारिक गाइड देखें.
- ओईएम और अपडेट क्लाइंट: AndroidX Security State Provider लाइब्रेरी का इस्तेमाल करके, एएसपीएल को एक्सपोज़ करने के लिए अपने अपडेट क्लाइंट को शामिल करें. सप्लीमेंटल पैच एक्सएमएल पब्लिश करके, बैकपोर्ट किए गए पैच के लिए तुरंत क्रेडिट पाएं.
- रिलीज़ नोट: Security-State और Security-State-Provider लाइब्रेरी के लिए, AndroidX के आधिकारिक रिलीज़ नोट देखें. इनमें आपको बदलावों की पूरी जानकारी और एपीआई सिग्नेचर मिलेंगे.
आपकी राय हमारे लिए मायने रखती है! कृपया लाइब्रेरी आज़माएं और हमें अपने सुझाव/राय दें या शिकायत करें. इसके लिए, सार्वजनिक तौर पर उपलब्ध Android Issue Tracker का इस्तेमाल करें.
-
 प्रॉडक्ट से जुड़ी खबरें
आज Android डेवलपर समिट में, हम कई टूल और एपीआई की उपलब्धता का एलान कर रहे हैं. इन्हें रोज़मर्रा की समस्याओं को दूर करने और आपको बेहतरीन Android ऐप्लिकेशन बनाने के लिए ज़्यादा सुविधाएं देने के लिए डिज़ाइन किया गया है.
Matthew McCullough • पढ़ने में लगने वाला समय: 4 मिनट -
 प्रॉडक्ट से जुड़ी खबरें
Android Studio Rabbit 2 अब स्टेबल है और प्रोडक्शन में इस्तेमाल के लिए तैयार है. इस रिलीज़ में, ऐप्लिकेशन डेवलपमेंट को बेहतर बनाने के लिए मुख्य सुविधाएं शामिल हैं. जैसे, Bring Your Own Agent, XR एमुलेटर की नई सुविधाएं, LeakCanary का अपडेट, एजेंट स्किल मैनेजर का नया टूल, एआई की मदद से कोड की समीक्षा करने की सुविधा वगैरह.
Matthew Warner • तीन मिनट में पढ़ा जा सकता है -
 प्रॉडक्ट से जुड़ी खबरें
Android के आने वाले वर्शन को टारगेट करने वाले ऐप्लिकेशन, WRITE_CONTACTS अनुमति का इस्तेमाल करके संपर्कों में सीधे तौर पर बदलाव नहीं कर पाएंगे.
Roxanna Aliabadi Walker • इसे पढ़ने में छह मिनट लगेंगे
Android डेवलपमेंट से जुड़ी ताज़ा अहम जानकारी, हर हफ़्ते अपने इनबॉक्स में पाएं.