

Android Developer Console API एक सार्वजनिक इंटरफ़ेस है. इसे इस तरह से डिज़ाइन किया गया है कि ऐप्लिकेशन डिस्ट्रिब्यूटर और निजी डेवलपर, प्रोग्राम के ज़रिए Android Developer Console में पैकेज के नाम रजिस्टर कर सकें.
सर्वर-टू-सर्वर की आपकी क्षमताओं के बारे में जानकारी:
| ऐप्लिकेशन डिस्ट्रिब्यूटर | निजी डेवलपर |
|---|---|
| स्टोर पर कोई ऐप्लिकेशन पब्लिश करने वाले डेवलपर की ओर से, पैकेज का नाम और पासकोड रजिस्टर करना. स्टोर से मैनेज किए जाने वाले पासकोड के साथ, पैकेज का नाम रजिस्टर करना. पैकेज के नाम से जुड़े पासकोड के मालिकाना हक की पुष्टि करना. | लगातार डिप्लॉयमेंट के अपने वर्कफ़्लो में, पैकेज का नाम और पासकोड रजिस्टर करना. पैकेज के नाम से जुड़े पासकोड के मालिकाना हक की पुष्टि करना. |
शुरू करने से पहले
शुरू करने से पहले, आपके पास ये चीज़ें होनी चाहिए:
- Google Cloud प्रोजेक्ट का एडमिन ऐक्सेस.
- इनके बारे में बुनियादी जानकारी:
आपको इन शब्दों के बारे में भी पता होना चाहिए:
| शब्द | परिभाषा |
|---|---|
| डेवलपर खाता | यह Android Developer Console खाते को दिखाता है. इसमें एक या एक से ज़्यादा पैकेज के नाम हो सकते हैं. इसमें, पुष्टि की स्थिति (NOT_VERIFIED या VERIFIED) शामिल होती है. |
| पैकेज का नाम | यह डेवलपर खाते में मौजूद, Android पैकेज का कोई खास नाम होता है. जैसे, com.example.app. इसे एक या एक से ज़्यादा पासकोड से जोड़ा जा सकता है. इसमें, रजिस्ट्रेशन की स्थिति (DRAFT, IN_REVIEW, REGISTERED या PENDING_TRANSFER) शामिल होती है. |
| कुंजी | यह सार्वजनिक सर्टिफ़िकेट/पासकोड होता है. इसका इस्तेमाल, Android पैकेज के नाम पर हस्ताक्षर करने के लिए किया जाता है. इसमें SHA-256 हैश और रजिस्ट्रेशन की मौजूदा स्थिति (DRAFT, OWNERSHIP_VERIFIED, IN_REVIEW, REGISTERED या PENDING_TRANSFER) शामिल होती है. |
शुरू करें
Android Developer Console API को ऐक्सेस करने के लिए, यह तरीका अपनाएं:
Google Cloud प्रोजेक्ट बनाना
- अगर आपके पास Google Cloud खाता नहीं है, तो एक Google Cloud खाता बनाएं.
- Google Cloud Console खोलें.
- Google Cloud प्रोजेक्ट बनाएं.
अपने Google Cloud प्रोजेक्ट में एपीआई को चालू करना
- Google Cloud Console खोलें.
- नेविगेशन मेन्यू (☰) में, एपीआई और सेवाएं > लाइब्रेरी को चुनें.
- प्रोजेक्ट के ड्रॉप-डाउन मेन्यू से, वह Google Cloud प्रोजेक्ट चुनें जिसमें आपको एपीआई को चालू करना है.
- एपीआई और सेवाएं के खोज बार का इस्तेमाल करके, Android Developer Console API को चुनें.
- एपीआई को चालू करें:
- खोज के नतीजों में जाकर, एपीआई को चुनकर उसके खास जानकारी वाले पेज पर जाएं.
- नीले रंग के 'चालू करें' बटन पर क्लिक करें. Google Cloud, चुने गए प्रोजेक्ट के लिए एपीआई को चालू कर देता है. इसमें आम तौर पर, कुछ ही पल लगते हैं. एपीआई के चालू होने के बाद, इसका इस्तेमाल किया जा सकता है.
एपीआई की पुष्टि करना
Android Developer Console API को कॉल करने के लिए, आपको OAuth 2.0 का इस्तेमाल करके अपने अनुरोधों की पुष्टि करनी होगी.
OAuth 2.0 से पुष्टि करना
Android Developer Console API को, डेवलपर खाते के संसाधनों और पैकेज के नामों को ऐक्सेस करने की अनुमति देने के लिए, OAuth 2.0 से पुष्टि की ज़रूरत होती है. डेवलपर खाते का डेटा, Google Cloud प्रोजेक्ट के बजाय किसी उपयोगकर्ता के Google खाते से जुड़ा होता है. इसलिए, एपीआई अनुरोधों की पुष्टि करने के लिए, सेवा खातों, वर्कलोड आइडेंटिटी फ़ेडरेशन, और एपीआई पासकोड का इस्तेमाल नहीं किया जा सकता.
OAuth 2.0 का दायरा
सभी कार्रवाइयों के लिए, यह दायरा ज़रूरी है:
| OAuth 2.0 का दायरा | ब्यौरा |
|---|---|
https://www.googleapis.com/auth/androiddeveloperconsole |
आपके Android Developer Console खातों में मौजूद पैकेज के नाम और डेटा देखना और उन्हें मैनेज करना |
OAuth 2.0 वेब सर्वर फ़्लो लागू करना
Android Developer Console API के साथ इंटिग्रेट करने के लिए, ऐप्लिकेशन को OAuth 2.0 वेब सर्वर फ़्लो का इस्तेमाल करना होगा. अपने ऐप्लिकेशन के टाइप और ऑटोमेशन की ज़रूरतों के हिसाब से, क्रेडेंशियल मैनेजमेंट की इन दो मुख्य रणनीतियों में से कोई एक चुनी जा सकती है:
| पहला विकल्प (सुझाया गया): ऑफ़लाइन / ऑटोमेटेड ऐक्सेस (सीआई/सीडी और सर्वर इंटिग्रेशन) | दूसरा विकल्प: कुछ समय के लिए / इंटरैक्टिव ऐक्सेस |
|---|---|
|
इस रणनीति से, ऑटोमेटेड प्रोसेस (जैसे, सीआई/सीडी पाइपलाइन) बैकग्राउंड में बिना किसी मानवीय हस्तक्षेप के चल सकती हैं: उपयोगकर्ता की सहमति का सेटअप एक बार करना: शुरुआती सेटअप के दौरान, डेवलपर या खाते का मालिक अपने ब्राउज़र में, सहमति देने की प्रोसेस को एक बार पूरा करता है. आपका ऐप्लिकेशन, एपीआई के दायरे के साथ-साथ ऑफ़लाइन ऐक्सेस ( access_type=offline) का अनुरोध करता है. Google, ऑथराइज़ेशन कोड दिखाता है. इसके बदले, आपका ऐप्लिकेशन ऐक्सेस टोकन और लंबे समय तक चलने वाला रीफ़्रेश टोकन लेता है.बैकग्राउंड में प्रोसेस करना: refresh_token को अपने डिप्लॉयमेंट एनवायरमेंट या सीक्रेट मैनेजर (जैसे, GitHub Actions Secrets, Google Secret Manager) में सुरक्षित तरीके से सेव करें. एपीआई के अगले कॉल के लिए, आपका ऑटोमेटेड वर्कफ़्लो, सेव किए गए रीफ़्रेश टोकन का इस्तेमाल करके, मांग पर नया और कम समय तक चलने वाला ऐक्सेस टोकन हासिल करता है. इसके लिए, मैन्युअल तरीके से लॉग इन करने या दो तरीकों से पुष्टि करने के लिए कहा जाने वाले प्रॉम्प्ट की ज़रूरत नहीं होती.
|
अगर आपको अपने एनवायरमेंट में लंबे समय तक चलने वाले रीफ़्रेश टोकन सेव नहीं करने हैं या आपका ऐप्लिकेशन इंटरैक्टिव उपयोगकर्ता के कॉन्टेक्स्ट में चलता है, तो: प्रोसेस शुरू होने पर प्रॉम्प्ट दिखाना: ऑफ़लाइन ऐक्सेस का अनुरोध न करें या रीफ़्रेश टोकन सेव न करें. जब भी टूल या ऐप्लिकेशन को चलाया जाता है, तब उपयोगकर्ता को उसके ब्राउज़र में Google OAuth की सहमति वाले पेज पर रीडायरेक्ट करके, पुष्टि करने के लिए कहा जाता है. कम समय के लिए ऐक्सेस: उपयोगकर्ता लॉग इन करता है और सहमति देता है. इसके बाद, ऐप्लिकेशन को सीधे तौर पर (या ऑथराइज़ेशन कोड के बदले) कम समय के लिए ऐक्सेस टोकन मिलता है. इस ऐक्सेस टोकन का इस्तेमाल, एपीआई कॉल करने के लिए किया जाता है. साथ ही, इसे प्रोसेस पूरी होने के बाद हटा दिया जाता है. अगली बार ऐक्सेस करने के लिए, उपयोगकर्ता को फिर से पुष्टि करनी होगी. |
पैकेज का नाम रजिस्टर करना
पैकेज के नाम का रजिस्ट्रेशन, किसी पासकोड को पैकेज के नाम से जोड़ने की प्रोसेस है. किसी पासकोड को रजिस्टर करने का तरीका इस बात पर निर्भर करता है कि आपको Android में, पैकेज के नए नाम के लिए पासकोड रजिस्टर करना है या मौजूदा नाम के लिए.
पैकेज का नया नाम रजिस्टर करना
अगर पैकेज का ऐसा नाम रजिस्टर करना है जिसे Android पर पहले कभी इस्तेमाल नहीं किया गया है, तो ऐप्लिकेशन में उपलब्ध साइनिंग पासकोड पेयर से सार्वजनिक पासकोड सर्टिफ़िकेट दिया जा सकता है.
पैकेज का मौजूदा नाम रजिस्टर करना
पैकेज के मौजूदा नाम को रजिस्टर करने के लिए, आपको यह साबित करना होगा कि आपके पास साइन करने के लिए निजी पासकोड का मालिकाना हक है. नए नाम के रजिस्ट्रेशन के मामले में, एपीआई, सार्वजनिक सर्टिफ़िकेट फ़िंगरप्रिंट की सूची दिखाता है. ये फ़िंगरप्रिंट, रजिस्ट्रेशन के लिए ज़रूरी शर्तें पूरी करते हैं. इन पासकोड का इस्तेमाल डायरेक्ट रजिस्ट्रेशन के लिए किया जा सकता है.
अगर रजिस्टर किया जा रहा पासकोड, "जस्टिफ़िकेशन की ज़रूरत है" के तौर पर दिखता है, तो इसे रजिस्टर किया जा सकता है. हालांकि, मालिकाना हक की पुष्टि करने के अलावा, डेवलपर को पैकेज के नाम का इस्तेमाल करने के लिए, एक जस्टिफ़िकेशन भी सबमिट करना होगा.
पासकोड से जुड़ी ज़रूरी शर्तें
ज़रूरी शर्तें पूरी करने वाले पासकोड की सूची, पैकेज के नाम से जुड़ी ज़रूरी शर्तों के हिसाब से तय की जाती है. ये शर्तें इसलिए तय की गई हैं, ताकि पैकेज के नाम का बार-बार इस्तेमाल न हो. इन्हें Android डेवलपर की पहचान की पुष्टि करने की प्रोसेस के तहत लागू किया गया है.
अगर किसी पैकेज के नाम का इस्तेमाल कई डेवलपर करते हैं या इसके लिए कई साइनिंग पासकोड हैं, तो ज़रूरी शर्तें इस तरह से तय की जाती हैं:
| परिदृश्य | डायरेक्ट रजिस्ट्रेशन का नियम | अन्य डेवलपर के लिए नियम |
|---|---|---|
| अगर पैकेज के ज़्यादातर पासकोड का मालिकाना हक आपके पास है | इंस्टॉल की कुल संख्या में 50% से ज़्यादा योगदान वाले सभी पासकोड को प्राथमिकता दी जाती है. | अन्य सभी डेवलपर को एक जस्टिफ़िकेशन देना होगा. |
| अगर 50 से ज़्यादा बार पैकेज इंस्टॉल किया गया है | अगर इंस्टॉल की कुल संख्या में 50% से ज़्यादा योगदान किसी भी पासकोड का नहीं है, तो 50 या इससे ज़्यादा बार पैकेज इंस्टॉल करने में योगदान देने वाले सभी पासकोड को प्राथमिकता दी जाती है. | अगर 50 से कम इंस्टॉल वाले पासकोड हों, तो डेवलपर को एक जस्टिफ़िकेशन देना होगा. |
| अगर 50 से कम बार पैकेज इंस्टॉल किया गया है | अगर कोई भी पासकोड, 50 इंस्टॉल वाले थ्रेशोल्ड को पार नहीं कर पाता है, तो कोई भी पासकोड इस्तेमाल किया जा सकता है. हालांकि, जो डेवलपर पहले रजिस्ट्रेशन करेगा उसे ही मालिकाना हक मिलेगा. | किसी डेवलपर के रजिस्टर करने के बाद, अन्य डेवलपर को एक जस्टिफ़िकेशन देना होगा. |
पासकोड के मालिकाना हक की पुष्टि करना
किसी पैकेज के मौजूदा नाम की पुष्टि करने के लिए, एपीआई एक पुष्टि स्ट्रिंग उपलब्ध कराता है. इस पुष्टि स्ट्रिंग को, ऐप्लिकेशन के ऐसेट फ़ोल्डर में adi-registration.properties नाम की नई फ़ाइल में शामिल करना होगा. इसके बाद, आपको APK पर हस्ताक्षर करके उसे अपलोड करना होगा. इसके लिए, आपको उस निजी पासकोड का इस्तेमाल करना होगा जो आपके उपलब्ध कराए गए सार्वजनिक पासकोड से मेल खाता हो.
पासकोड के रजिस्ट्रेशन के लिए जस्टिफ़िकेशन देना
अगर पासकोड के रजिस्ट्रेशन के लिए जस्टिफ़िकेशन की ज़रूरत है, तो डेवलपर को कारोबार की वजह के बारे में पूरी जानकारी सबमिट करनी होगी. Google इस जस्टिफ़िकेशन की समीक्षा करता है. पैकेज के नाम के रजिस्ट्रेशन की मंज़ूरी मिलने में 24 घंटे तक लग सकते हैं.
उपयोगकर्ता अनुभव के सबसे सही तरीके
हमारा सुझाव है कि Android Developer Console API का इस्तेमाल करने वाले ऐप्लिकेशन, इन पैटर्न को फ़ॉलो करें. इससे, इंटिग्रेशन आसानी से हो पाएगा.
OAuth ऑथराइज़ेशन का कॉन्टेक्स्ट साफ़ तौर पर तय करना
OAuth ऑथराइज़ेशन का अनुरोध करने से पहले, साफ़ तौर पर कॉन्टेक्स्ट देने से डेवलपर को यह समझने में मदद मिलती है कि खाते के ऐक्सेस की ज़रूरत क्यों है. उपयोगकर्ताओं को सही तरीके से गाइड करने के लिए, OAuth की सहमति वाली स्क्रीन लॉन्च करने से पहले, उम्मीद के मुताबिक काम करने वाली सुविधा के बारे में साफ़ तौर पर जानकारी दें.
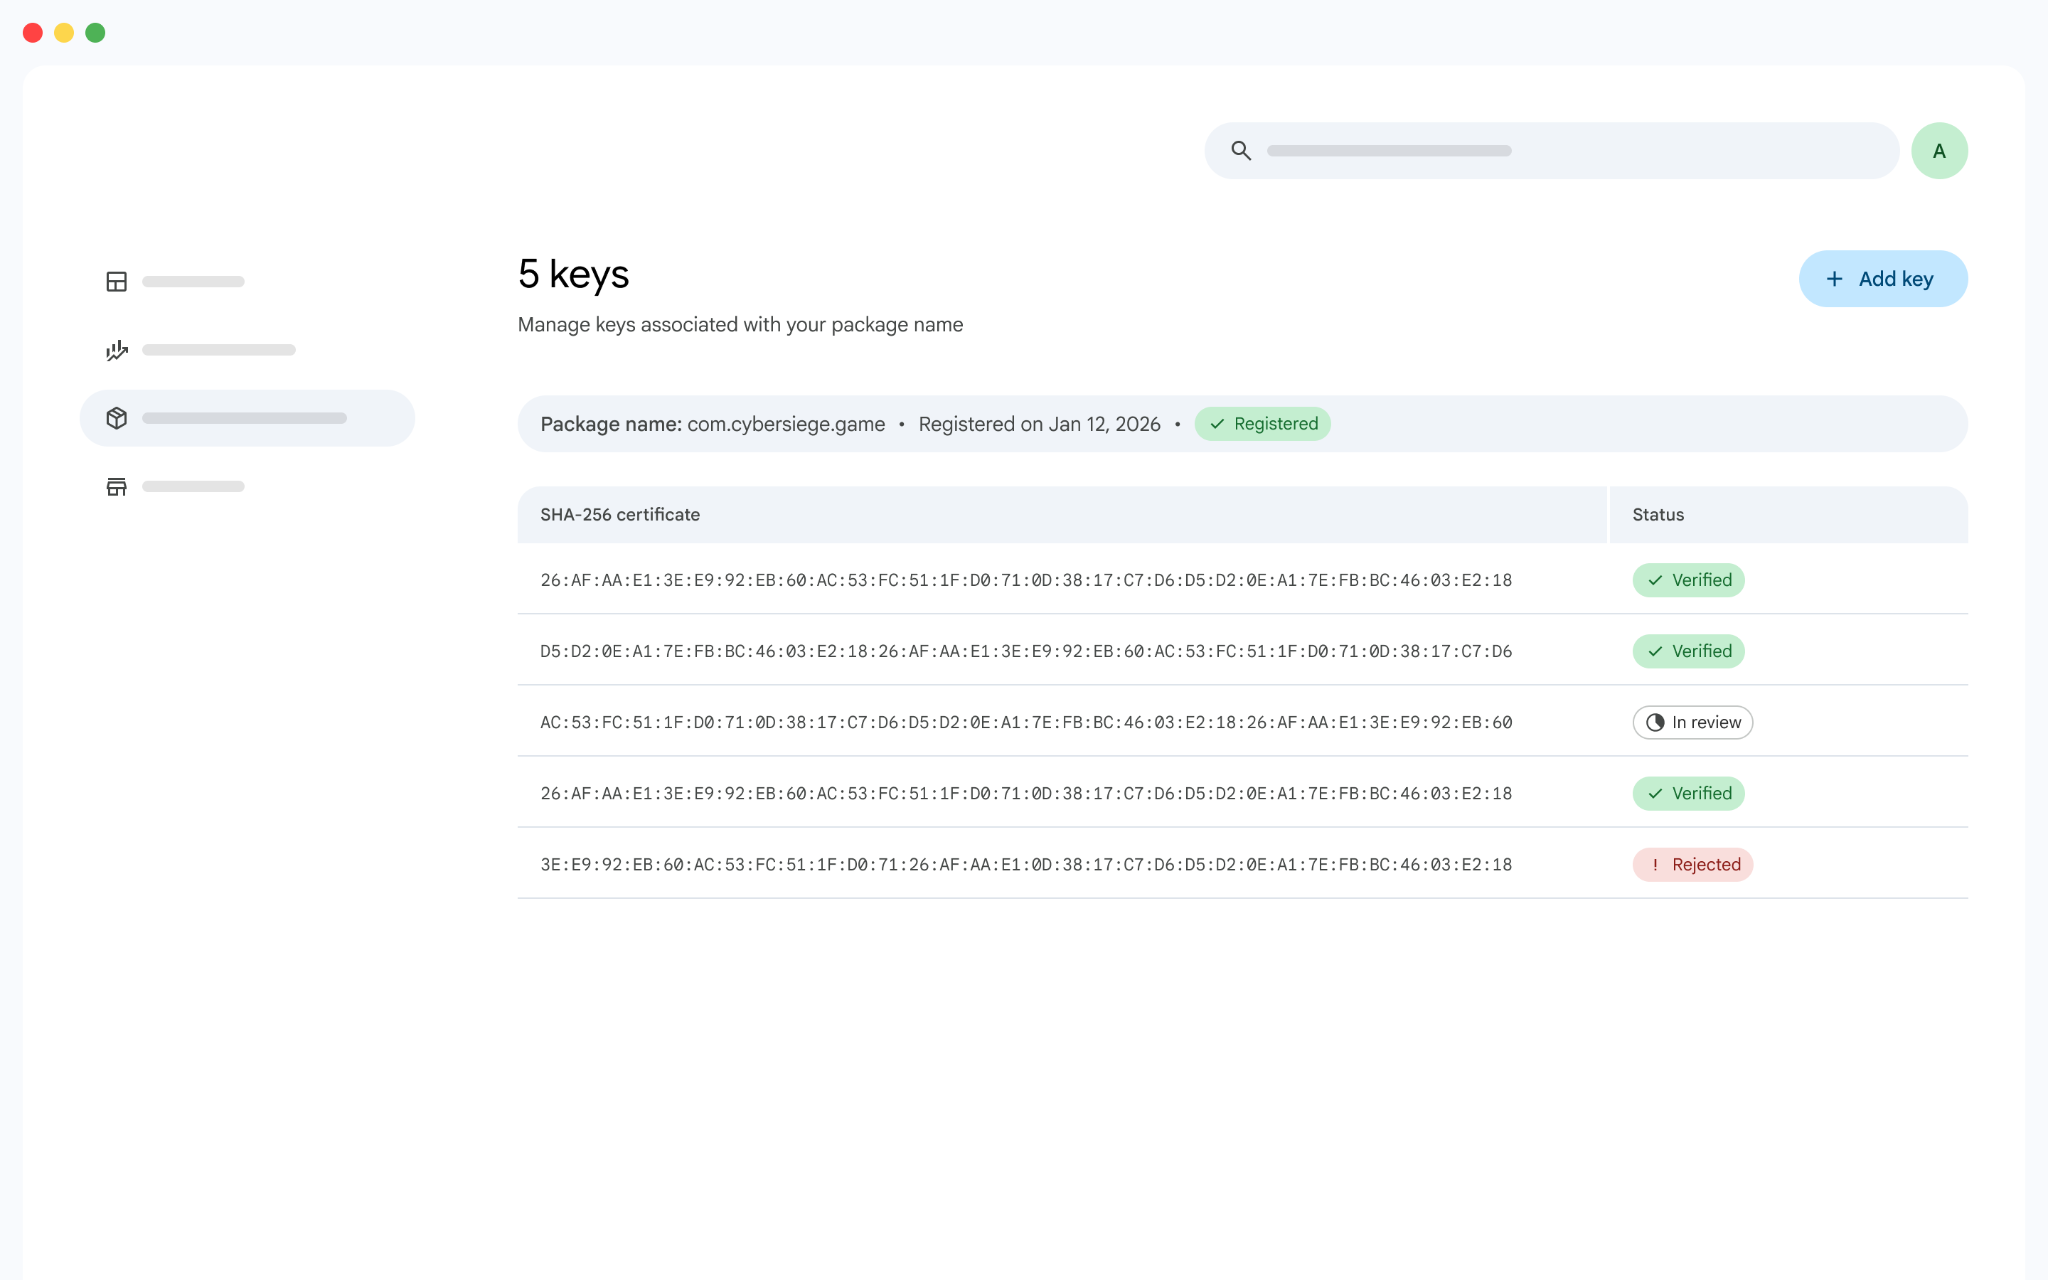
ऑथराइज़ेशन के कॉन्टेक्स्ट को इस फ़ॉर्मैट में बनाएं:
- टाइटल: "अपने Android Developer Console खाते को लिंक करें"
- खास जानकारी: "[application-name] में, Android डेवलपर की पहचान की पुष्टि करने के लिए, पैकेज के नाम का रजिस्ट्रेशन मैनेज करें"
- कार्रवाई का बटन: "Google के साथ जारी रखें" या "Google से साइन इन करें" बटन
डेवलपर खातों की पहचान करना
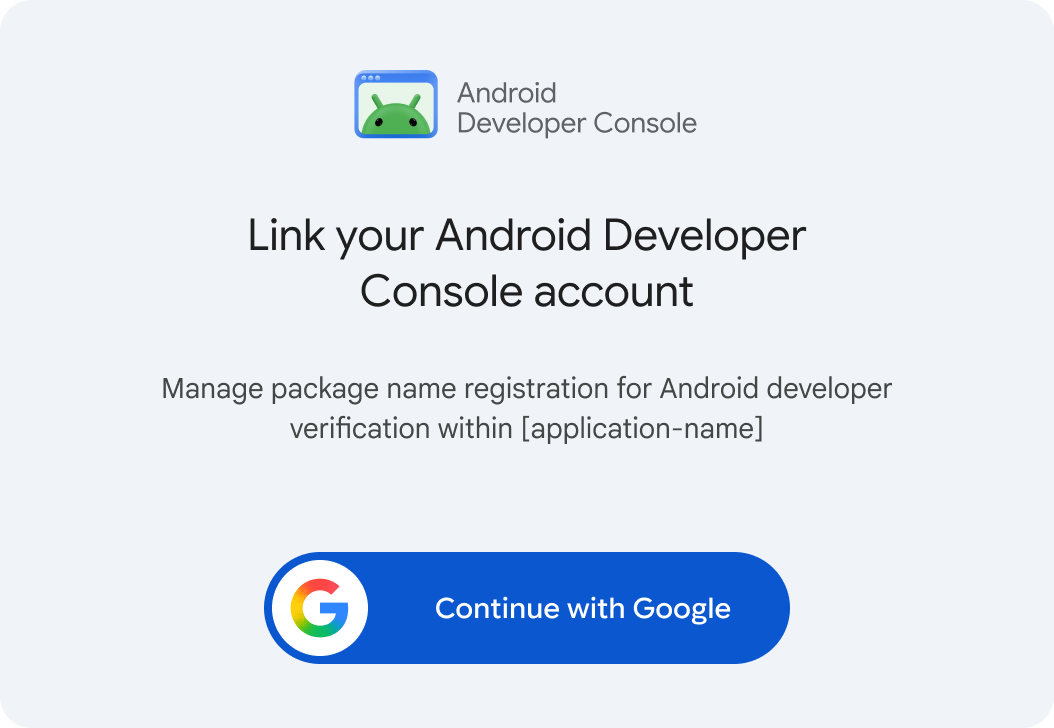
ListDeveloperAccountsAPI के तरीके के साथ इंटिग्रेट करें, ताकि उन सभी डेवलपर खातों को वापस पाया जा सके और उनकी सूची बनाई जा सके जिनके लिए ऐक्सेस की अनुमति दी गई है.- डेवलपर को अपना पसंदीदा डेवलपर खाता चुनने की अनुमति देने के लिए, खाता चुनने की सुविधा दें.
displayNameको साफ़ तौर पर दिखाएं. इसके लिए,nameफ़ील्ड में मौजूद खाते के नंबर को दूसरी जानकारी के तौर पर इस्तेमाल करें.- खाते की पुष्टि की स्थितियां (
verificationState) दिखाएं:VERIFIED: डेवलपर की पहचान की पुष्टि होने की जानकारी, सकारात्मक विज़ुअल क्यू (जैसे, हरे रंग का सही का निशान) के साथ दें.NOT_VERIFIED: यह बताएं कि पुष्टि की प्रोसेस पूरी नहीं हुई है. साथ ही, खाते के लिए पैकेज के रजिस्ट्रेशन पर पाबंदी लगाएं. ज़रूरी नहीं है कि डेवलपर को Android Developer Console पर ले जाने के लिए, प्राइमरी सीटीए बटन दिया जाए. हालांकि, अगर डेवलपर खाता चुनता है, तो उसे Android Developer Console पर ले जाने के लिए, प्राइमरी सीटीए बटन दिया जा सकता है.
अगर कोई डेवलपर खाता, Google खाते से जुड़ा नहीं है, तो खाली जवाब मिलेगा. ऐसे में, प्राइमरी सीटीए बटन का इस्तेमाल करके, डेवलपर को Android Developer Console पर ले जाएं.
पैकेज के नाम मैनेज करना
- डेवलपर खाते से जुड़े सभी पैकेज के नाम वापस पाने के लिए,
ListAndroidPackagesAPI एंडपॉइंट के साथ इंटिग्रेट करें. डेवलपर को एक सेंट्रलाइज़्ड इंटरफ़ेस दें, जैसे कि सूची या टेबल. इससे वे अपने पैकेज की स्थितियों पर सही तरीके से नज़र रख पाएंगे. packageNameको, रजिस्ट्रेशन की मौजूदा स्थिति (DRAFT,IN_REVIEW,REGISTEREDयाPENDING_TRANSFER) के साथ दिखाएं. साथ ही, हर स्थिति के लिए अलग-अलग विज़ुअल इंडिकेटर इस्तेमाल करें. अगर बनाते समय "फ़्रेंडली नेम" दिया गया था और सेव किया गया था, तो इसे दिखाने के लिए, ज़रूरी नहीं है कि इसे शामिल किया जाए.
पासकोड मैनेज करना
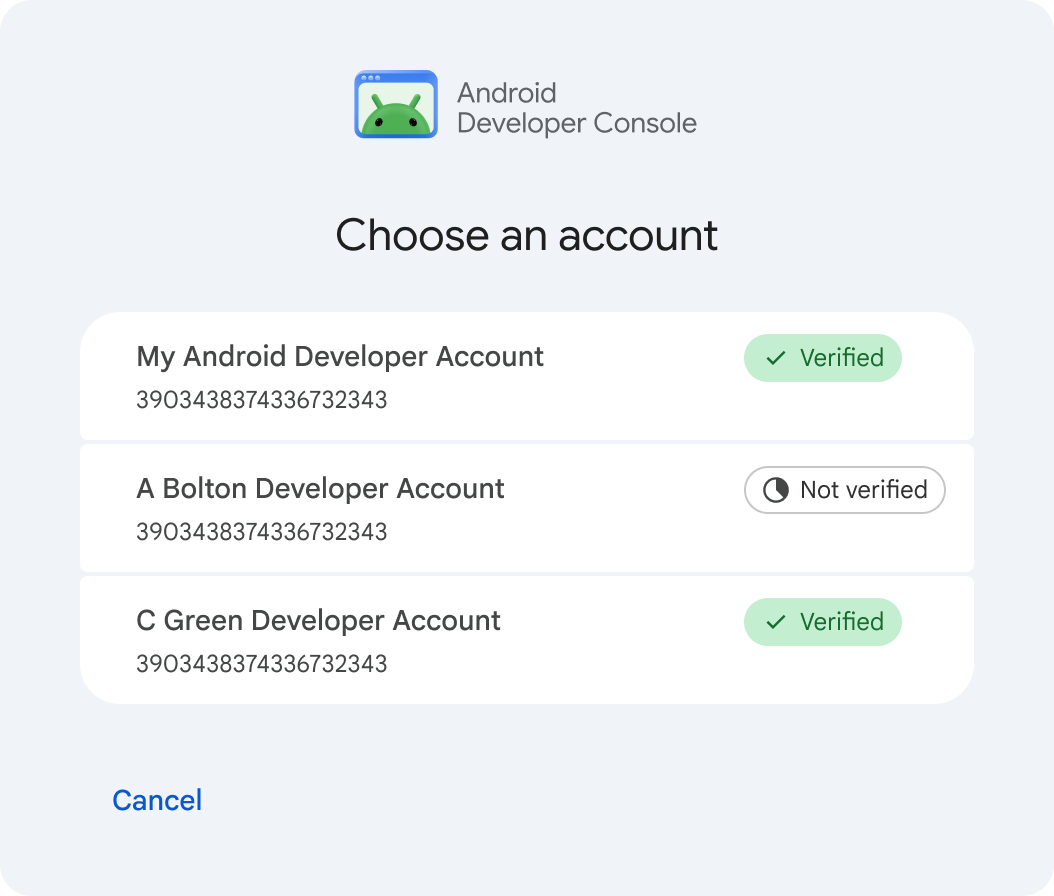
ListAndroidPackageKeysAPI एंडपॉइंट को कॉल करके, किसी पैकेज के नाम से जुड़े सभी पासकोड फ़ेच करें. साथ ही, डेवलपर को रजिस्ट्रेशन की स्थिति पर नज़र रखने के लिए, स्ट्रक्चर्ड खास जानकारी (जैसे, टेबल या सूची) दें.- हर पासकोड के लिए
certificateFingerprintSha256को, रजिस्ट्रेशन की स्थिति (DRAFT,OWNERSHIP_VERIFIED,IN_REVIEW,REGISTERED_ACTIVEयाPENDING_TRANSFER) के साथ दिखाएं. साथ ही, स्थितियों के बीच अंतर करने के लिए, अलग-अलग विज़ुअल इंडिकेटर इस्तेमाल करें.
CreateAndroidPackageKeyAPI के तरीके के साथ इंटिग्रेट करके, डेवलपर को मौजूदा पैकेज के नाम के तहत अतिरिक्त पासकोड रजिस्टर करने की अनुमति दें.
पैकेज का नाम रजिस्टर करना
- फ़ॉर्म पर आधारित लेआउट का इस्तेमाल करें. इसमें डेवलपर, टेक्स्ट फ़ील्ड में पैकेज का नाम डालते हैं. हालांकि, यह तब किया जाता है, जब आपके ऐप्लिकेशन ने यह जानकारी पहले से इकट्ठा न की हो. जैसे, पहले किसी प्रॉम्प्ट के ज़रिए.
- डेवलपर खाते में पैकेज का नाम रजिस्टर करने के लिए,
CreateAndroidPackageAPI के तरीके को कॉल करें. साथ ही, पासकोड से जुड़ी ज़रूरी शर्तें तय करने के लिए,GetAndroidPackageRegistrationPolicyAPI के तरीके को कॉल करें. - पैकेज के नाम के लिए तय की गई
keySelectionStrategyके आधार पर, डेवलपर को इनमें से कोई एक काम करने के लिए कहें:- अगर
keySelectionStrategyकोSELECT_KEY_FROM_LISTपर सेट किया गया है, तो डेवलपर को, दी गईknownKeysसूची (जिसमें SHA-256 सर्टिफ़िकेट फ़िंगरप्रिंट शामिल हैं) से रजिस्ट्रेशन के लिए कोई पासकोड चुनने के लिए कहें. जैसे, रेडियो बटन का इस्तेमाल करके. इस फ़्लो के लिए, पासकोड के मालिकाना हक की पुष्टि करना ज़रूरी है. इसके बारे में, नीचे पासकोड के मालिकाना हक की पुष्टि करना सेक्शन में बताया गया है. - अगर
keySelectionStrategyकोUSE_ANY_KEYपर सेट किया गया है, तो डेवलपर को सीधे तौर पर कोई पासकोड देने के लिए कहें. इस मामले में, पासकोड के मालिकाना हक की पुष्टि करने की ज़रूरत नहीं है.
- अगर
- चुने गए पासकोड को पैकेज के नए नाम से जोड़ने के लिए,
CreateAndroidPackageKeyAPI के तरीके को कॉल करें.
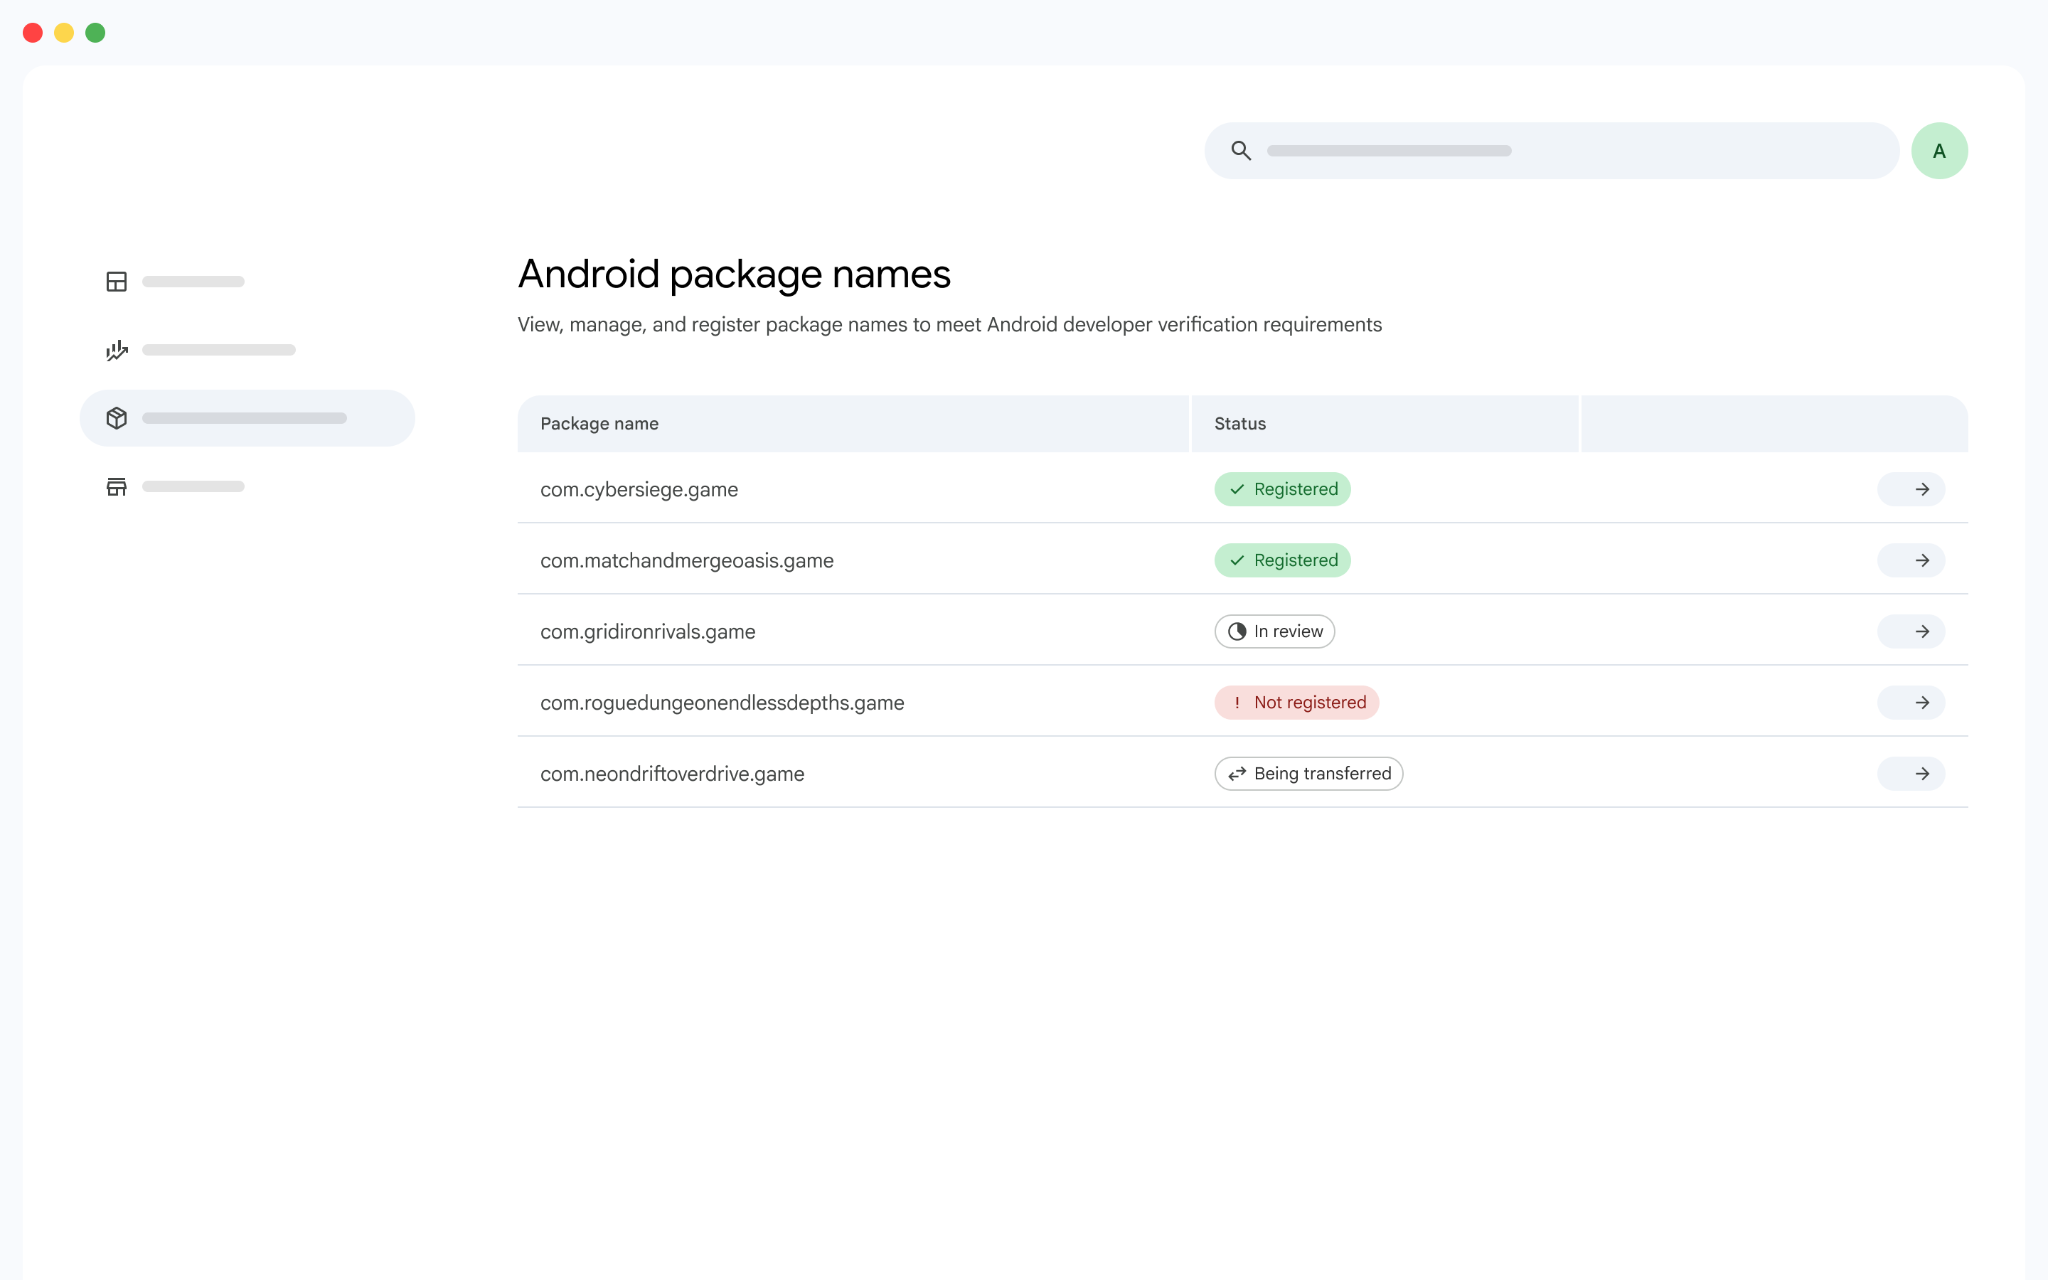
इसके अलावा, आपका ऐप्लिकेशन अपलोड किए गए किसी ऐप्लिकेशन से, पैकेज का नाम या पासकोड सीधे तौर पर अपने-आप पता लगा सकता है और एक्सट्रैक्ट कर सकता है.
पासकोड के मालिकाना हक की पुष्टि करना
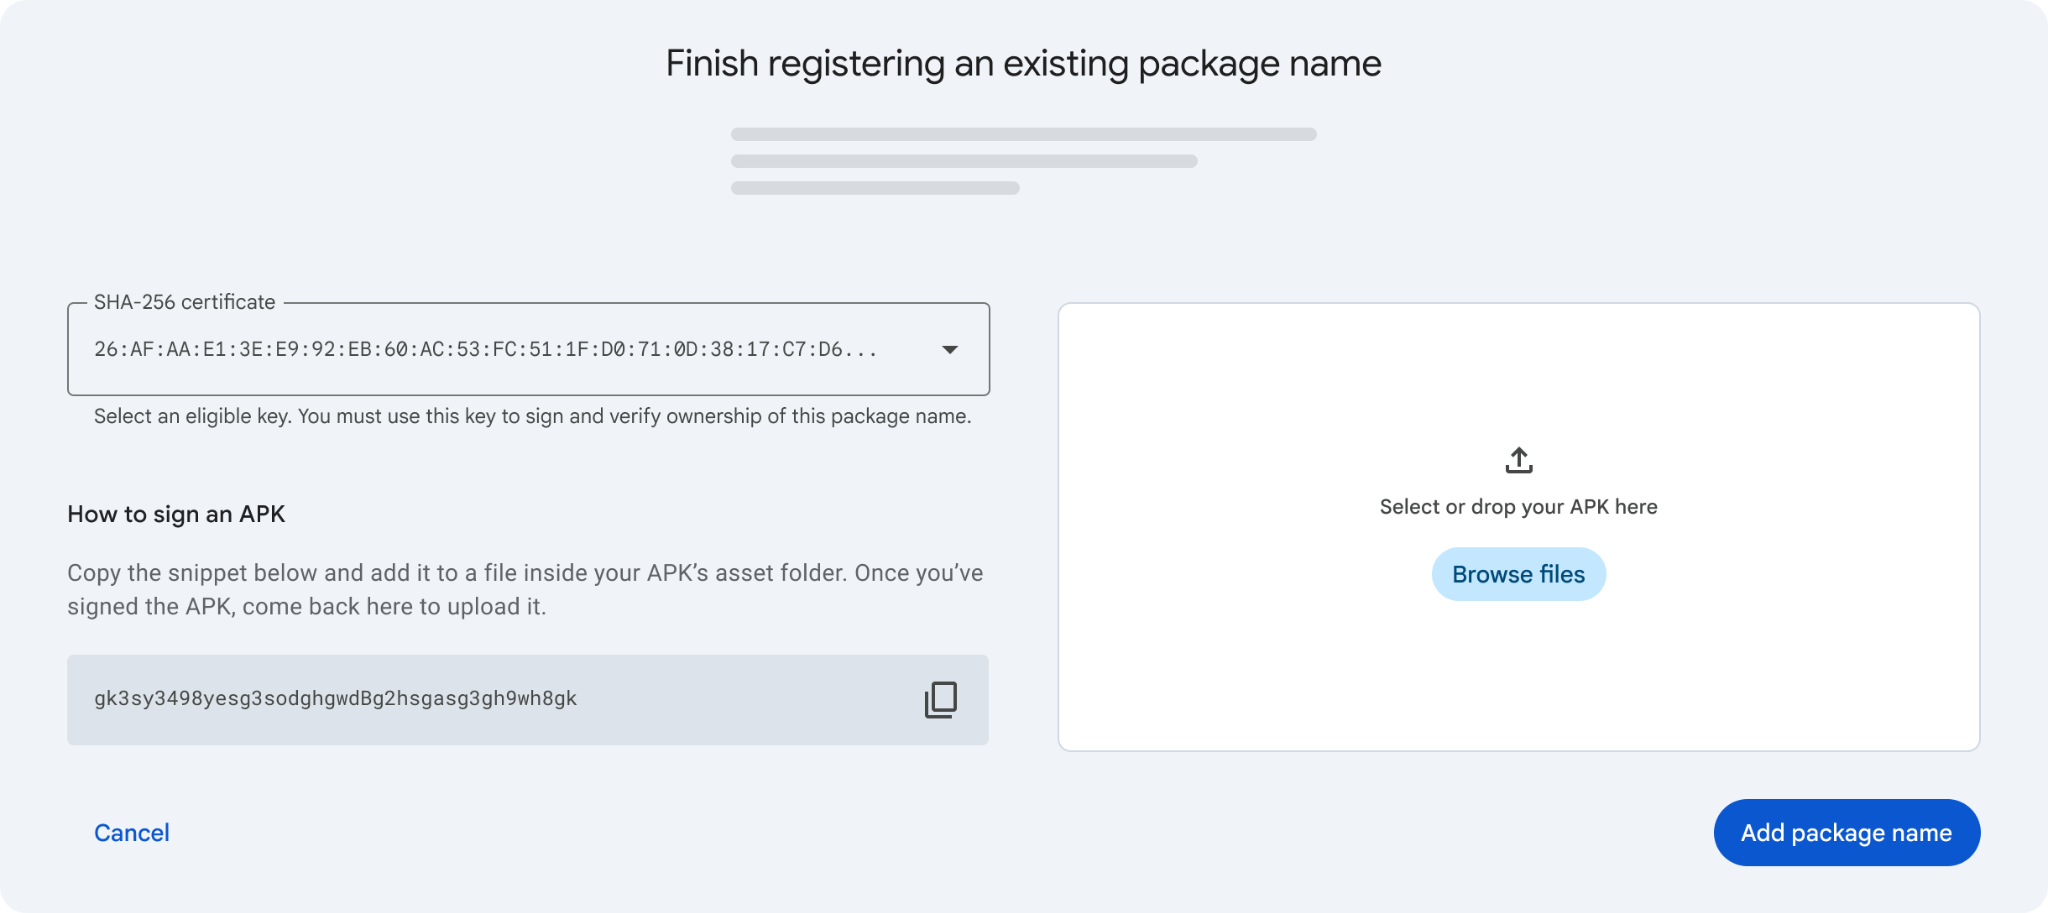
जब keySelectionStrategy को SELECT_KEY_FROM_LIST पर सेट किया जाता है, तब डेवलपर को साइन करने के लिए निजी पासकोड के मालिकाना हक की पुष्टि करनी होती है. मालिकाना हक की पुष्टि करने के लिए, साइन किया गया APK सबमिट करना ज़रूरी है. इसमें, एपीआई से जनरेट किया गया verificationToken शामिल होता है.
पासकोड के मालिकाना हक की पुष्टि करने के लिए, VerifyAndroidPackageKeyOwnership API के तरीके को इंटिग्रेट करें. साथ ही, उपयोगकर्ता इंटरफ़ेस के इन कॉम्पोनेंट को बनाएं:
- टोकन दिखाने वाला कॉम्पोनेंट:
verificationTokenको कोड स्निपेट ब्लॉक में साफ़ तौर पर दिखाएं. साथ ही, "क्लिपबोर्ड पर कॉपी करें" बटन शामिल करें. - डेवलपर के लिए सेटअप के निर्देश: डेवलपर को,
adi-registration.propertiesफ़ाइल को ऐप्लिकेशन के ऐसेट फ़ोल्डर में रखने के लिए, निर्देश दें. इस फ़ाइल मेंverificationTokenशामिल होता है. - APK सबमिट करने के लिए ड्रॉपज़ोन: साइन किया गया APK पाने के लिए, फ़ाइल अपलोड करने के लिए एक अलग ड्रॉपज़ोन दें.
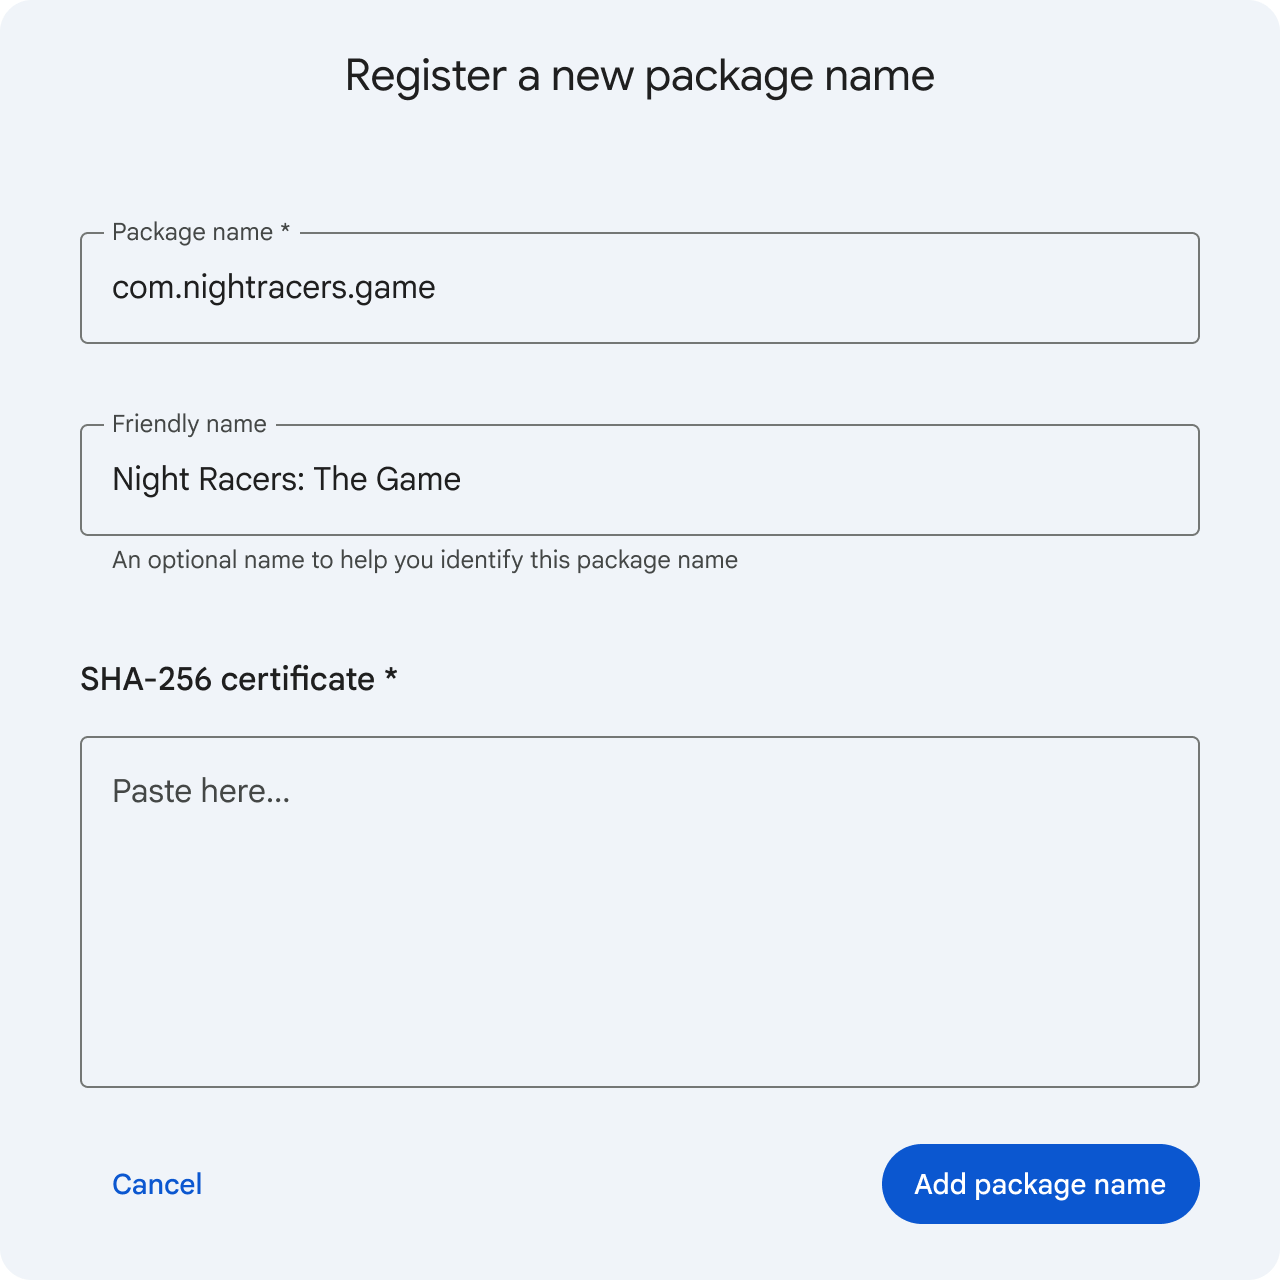
पासकोड के रजिस्ट्रेशन के लिए जस्टिफ़िकेशन देना
जब किसी जाने-पहचाने पासकोड के justificationRequired फ़ील्ड को REQUIRED पर सेट किया जाता है, तब डेवलपर को पैकेज के नाम के साथ उस पासकोड को रजिस्टर करने के लिए, कारोबार की वजह के बारे में पूरी जानकारी सबमिट करनी होती है.
JustifyAndroidPackageKeyRegistration API के तरीके को कॉल करके, यह जस्टिफ़िकेशन सबमिट करें. पक्का करें कि आपके ऐप्लिकेशन के यूज़र इंटरफ़ेस में, डेवलपर से जस्टिफ़िकेशन इकट्ठा करने के लिए, टेक्स्ट इनपुट का एक अलग एरिया हो. साथ ही, उन्हें यह सूचना दें कि पासकोड के रजिस्ट्रेशन का अनुरोध सबमिट करने से पहले, वजह बताना ज़रूरी है. Google, सबमिट किए गए जस्टिफ़िकेशन की समीक्षा करता है. पैकेज के नाम का रजिस्ट्रेशन पूरा होने से पहले, इसमें 24 घंटे तक लग सकते हैं.
मैनेज किए जा रहे पासकोड के लिए, पासकोड की पुष्टि को ऑटोमेट करना
अगर आपका ऐप्लिकेशन, डेवलपर के साइनिंग पासकोड को मैनेज करता है, तो डेवलपर, मालिकाना हक की पुष्टि करने के लिए, मैन्युअल तरीके से APK पर हस्ताक्षर नहीं कर सकता. इसके बजाय, आपको उनकी ओर से VerifyAndroidPackageKeyOwnership एपीआई कॉल को अपने-आप एक्ज़ीक्यूट करना होगा.
टोकन शामिल करने और APK अपलोड करने की प्रोसेस को अपने-आप मैनेज करके, आपका ऐप्लिकेशन इन मैन्युअल चरणों को हटा देता है. डेवलपर को यह सूचना ज़रूर दें कि पासकोड के मालिकाना हक की पुष्टि, आपके सिस्टम में सेव किए गए पासकोड का इस्तेमाल करके, आपका ऐप्लिकेशन आसानी से मैनेज करता है.
ब्रैंड से जुड़े दिशा-निर्देशों का पालन करना
उपयोगकर्ताओं का भरोसा बनाए रखने और पारदर्शिता पक्का करने के लिए, Android Developer Console API के साथ इंटिग्रेट करने वाले सभी ऐप्लिकेशन को, ब्रैंड से जुड़े इन दिशा-निर्देशों का पालन करना होगा.
शब्दावली और कैपिटल लेटर का इस्तेमाल
उपयोगकर्ताओं को दिखने वाले कॉन्टेंट या दस्तावेज़ में, प्रॉडक्ट का रेफ़रंस देते समय, हमेशा पूरा नाम Android Developer Console इस्तेमाल करें. "एडीसी" शॉर्ट फ़ॉर्म का इस्तेमाल न करें.
प्रोग्राम को Android डेवलपर की पहचान की पुष्टि के तौर पर रेफ़र किया जाना चाहिए. सभी कॉन्टेक्स्ट में, कैपिटल लेटर और स्पेलिंग का ठीक इसी तरह इस्तेमाल करें.
एपीके या एएबी के साथ भ्रम की स्थिति से बचने के लिए, सिर्फ़ "पैकेज" के बजाय, "पैकेज का नाम" शब्द का इस्तेमाल करें.
पैकेज का नाम जोड़ने की प्रोसेस के बारे में बताते समय, "पैकेज का नाम रजिस्टर करें" वाक्यांश का इस्तेमाल करें. इसके बजाय, "पैकेज के नाम का दावा करें" वाक्यांश का इस्तेमाल न करें.
"साइन-इन" कॉल-टू-ऐक्शन का इस्तेमाल करना
Android Developer Console के साथ OAuth 2.0 ऑथेंटिकेशन, Google Identity Services पर निर्भर करता है. Google Identity Services के ब्रैंडिंग दिशा-निर्देशों का पालन करने के लिए, आपको ऑथराइज़ेशन बटन पर "Google के साथ जारी रखें" या "Google से साइन इन करें" कॉल-टू-ऐक्शन का इस्तेमाल करना होगा. यह टेक्स्ट ज़रूरी है और इसमें बदलाव नहीं किया जा सकता. इसकी वजह यह है कि इससे उपयोगकर्ताओं को यह समझने में मदद मिलती है कि वे अपने Google क्रेडेंशियल का इस्तेमाल करके, आपके ऐप्लिकेशन को अपने Google खाते को ऐक्सेस करने की अनुमति दे रहे हैं.
ब्रैंड की पहचान और इंटिग्रिटी बनाए रखना
अपने ऐप्लिकेशन इंटरफ़ेस में Android Developer Console का लोगो इंटिग्रेट करते समय, आपको विज़ुअल पहचान और ब्रैंड इंटिग्रिटी बनाए रखने के लिए, इन खासियतों का पालन करना होगा:
- लोगो की जगह और क्रम: सिर्फ़ Android Developer Console के आधिकारिक और मंज़ूरी वाले लोगो का इस्तेमाल करें. ऐप्लिकेशन को Google का आधिकारिक प्रॉडक्ट के तौर पर गलत तरीके से दिखाने से बचने के लिए, लोगो को हमेशा अपने ऐप्लिकेशन के प्राइमरी ब्रैंडिंग एलिमेंट के बाद रखें.
- विज़ुअल स्टाइल और गड़बड़ियां: ऐसेट को हमेशा उसके आसपेक्ट रेशियो के हिसाब से रेंडर किया जाना चाहिए. लोगो के कॉम्पोनेंट को कभी भी बिगाड़ना, स्ट्रेच करना, तिरछा करना, काटना, फ़्लिप करना या उनमें बदलाव करना ज़रूरी नहीं है. आधिकारिक कलर पैलेट में बदलाव न करें, फ़ोरग्राउंड या बैकग्राउंड के रंगों को न बदलें या ड्रॉप शैडो, ग्लो इफ़ेक्ट या सजावटी ग्रेडिएंट लागू न करें.
- इस्तेमाल से जुड़ी पाबंदियां: अपने ऐप्लिकेशन की ऐसेट में, Google के मालिकाना हक वाले ब्रैंडिंग एलिमेंट शामिल न करें. Android Developer Console के लोगो वाली ऐसेट का इस्तेमाल, सिर्फ़ ऐप्लिकेशन लेआउट के कॉन्टेक्स्ट में किया जा सकता है. इससे, यह साफ़ तौर पर पता चलता है कि इंटिग्रेशन चालू है.
अन्य संसाधन
- Android डेवलपर आईडी स्टेटस एपीआई की मदद से, ऐप्लिकेशन के रजिस्ट्रेशन की स्थिति देखना
- Android Developer Console पर रजिस्टर करना
- Google Play Console पर रजिस्टर करना
- अपने ऐप्लिकेशन पर हस्ताक्षर करना