Simplifique as jornadas do usuário com o e-mail verificado pelo Credential Manager
Leitura de 3 min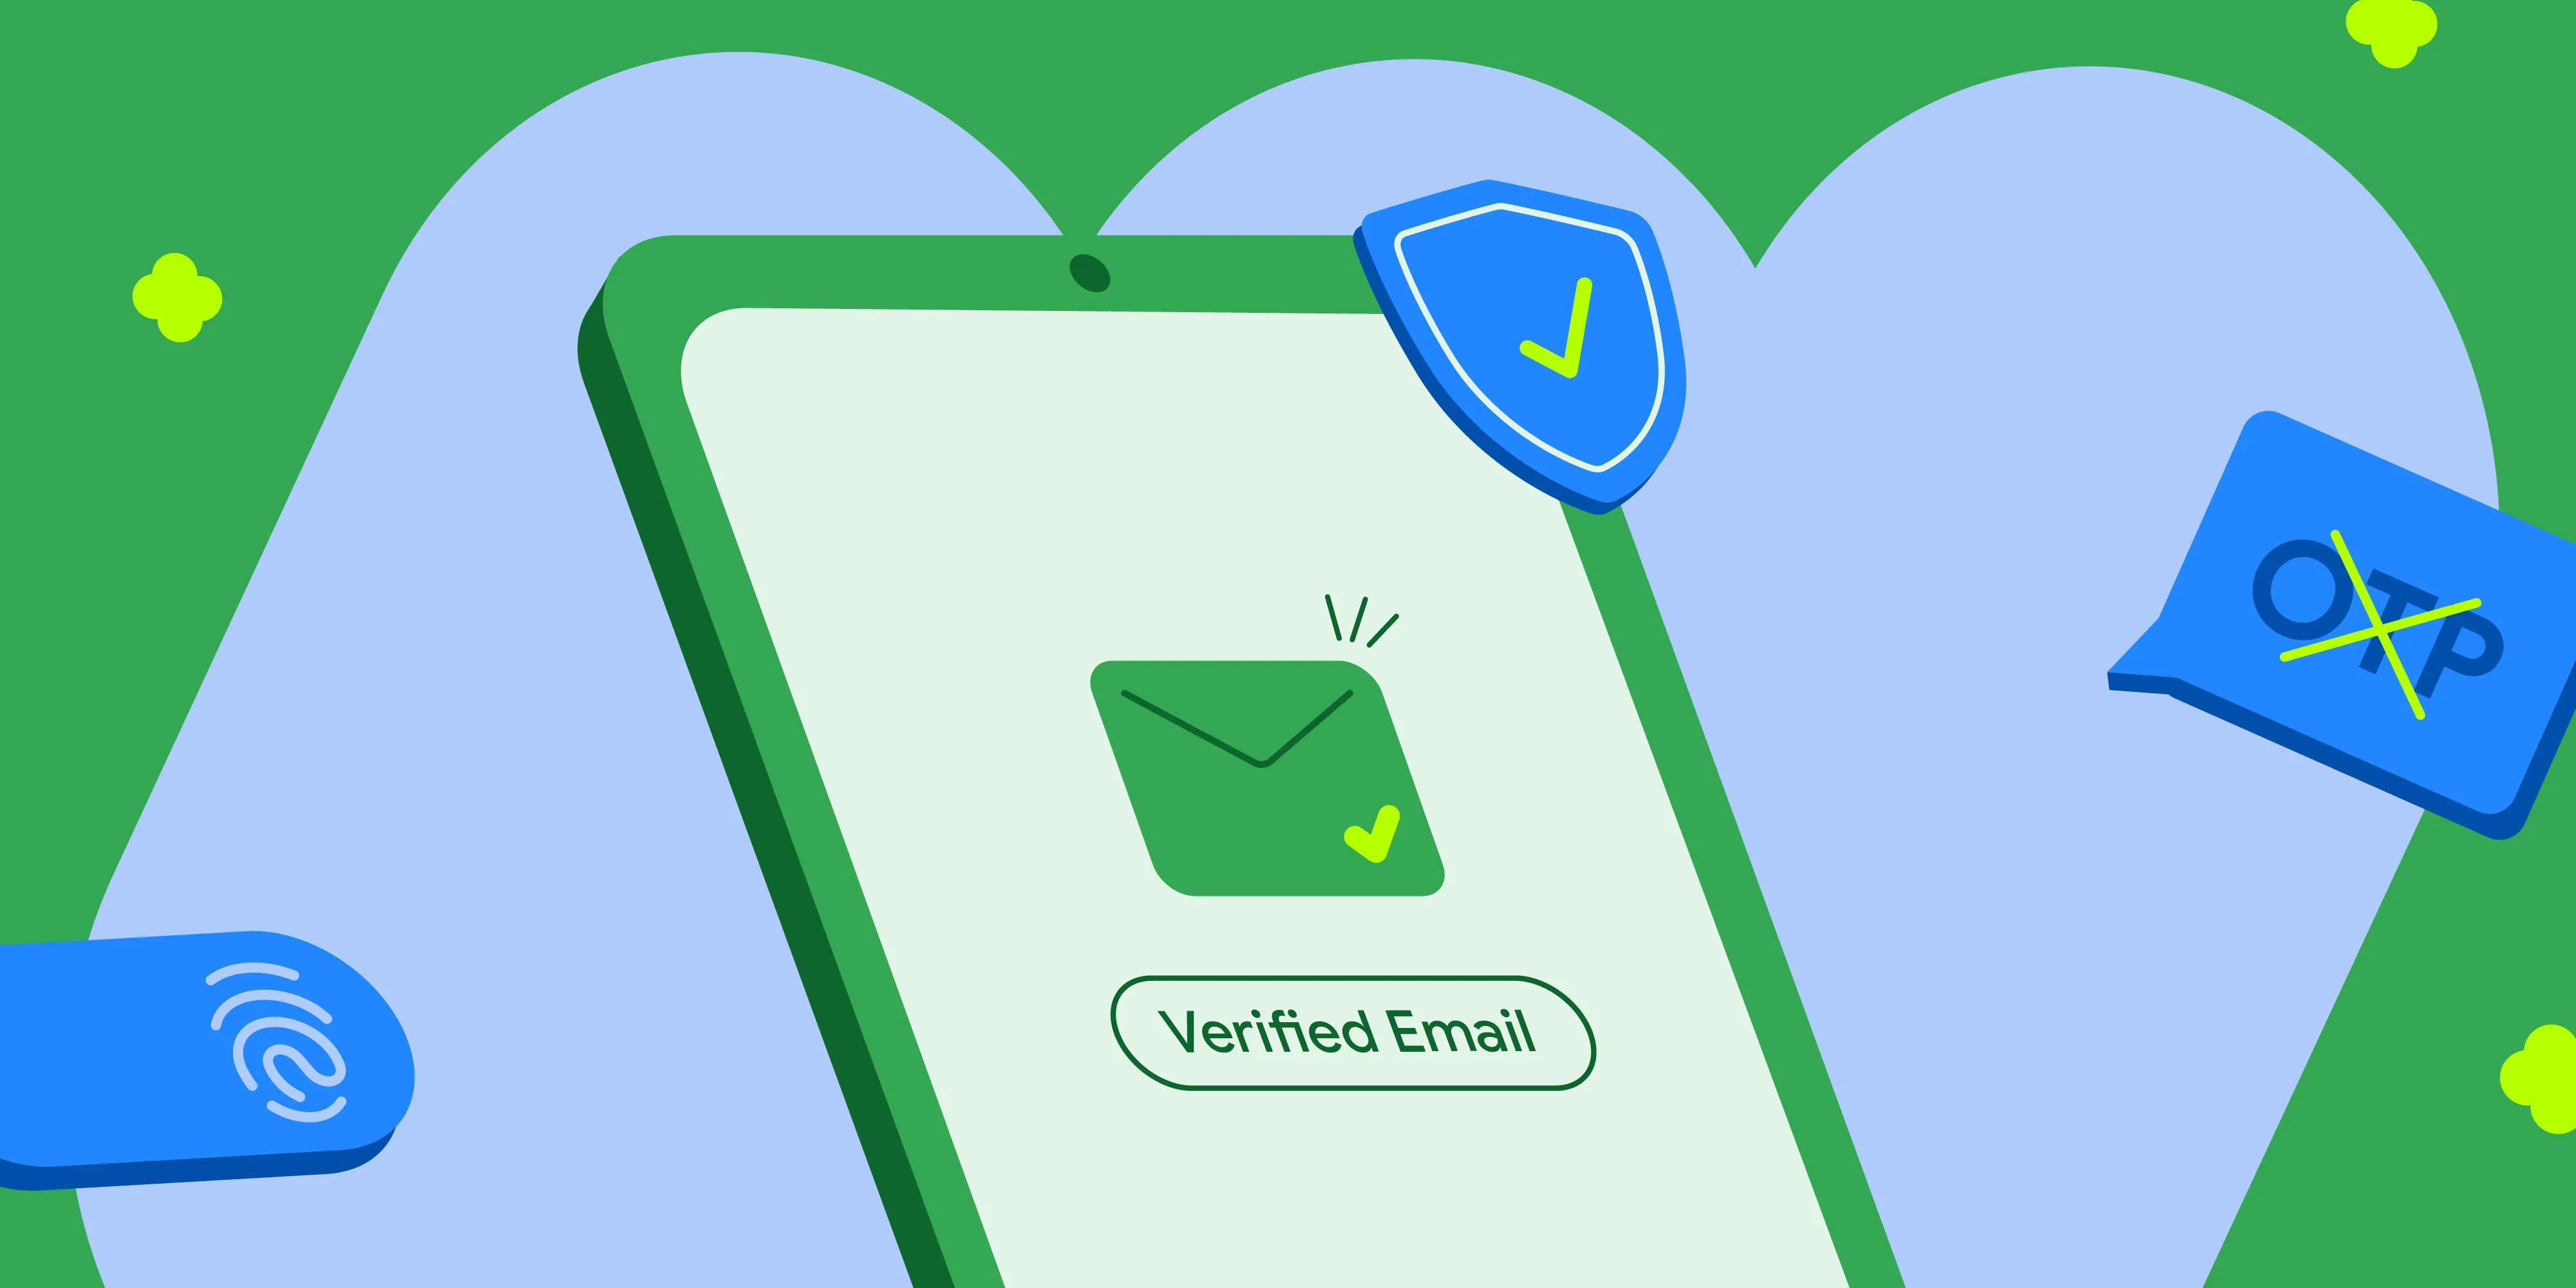
No cenário digital moderno, o primeiro encontro de um usuário com um app costuma ser o mais importante. No entanto, por décadas, essa interação inicial foi prejudicada pelo atrito dos métodos de verificação tradicionais. Hoje, temos o prazer de anunciar uma nova credencial de e-mail verificada emitida pelo Google, que os desenvolvedores podem recuperar diretamente da API Digital Credential do Gerenciador de Credenciais do Android.
O problema: o atrito da autenticação na era moderna
A "era atual" da autenticação é definida por um equilíbrio entre segurança e conveniência. Para garantir que um usuário seja o proprietário do endereço de e-mail fornecido, geralmente você usa senhas únicas (OTPs) ou "links mágicos" enviados por e-mail ou SMS.
Embora eficazes, essas etapas tradicionais apresentam obstáculos significativos:
- Mudança de contexto: os usuários precisam sair do app, abrir a caixa de entrada ou o app de mensagens, encontrar o código e voltar. Nesse processo, muitos usuários em potencial simplesmente desistem.
- Problemas de entrega: embora os e-mails sejam sem custo financeiro, eles podem atrasar ou ser desviados para as caixas de spam.
- Atrito na integração: cada segundo extra gasto no "loop de verificação" é um segundo em que o usuário pode perder o interesse, o que afeta diretamente as taxas de conversão.
A solução: e-mails verificados e sem complicações
O Google agora emite uma credencial de e-mail verificada criptograficamente direto para dispositivos Android. Essa credencial de e-mail verificado é enviada pela API Credential Manager, que é a implementação do Android do padrão API Digital Credentials do W3C.
Para os usuários, isso elimina completamente a necessidade de verificar manualmente o e-mail por canais externos. Para desenvolvedores, a API fornece essas declarações de usuário verificadas de forma segura para qualquer cenário, seja para criar um fluxo de criação de conta, um processo de recuperação ou uma autenticação de alto risco.
Embora esse endereço de e-mail verificado específico seja proveniente de forma segura da Conta do Google do usuário no dispositivo, a API Digital Credentials subjacente é independente do emissor. Isso promove um ecossistema aberto, permitindo que qualquer titular de uma credencial digital com uma declaração de e-mail ofereça essa verificação ao seu app.
Experiência do usuário
A beleza dessa API está na simplicidade para o usuário final. Em vez de procurar códigos OTP, a experiência é integrada diretamente ao SO Android:
- Início: o processo começa quando um usuário foca em um campo de entrada de e-mail ou toca em um botão "Inscrever-se" ou "Recuperar conta". Também é possível iniciar o processo no carregamento de página.
- Transparência: uma página inferior nativa do Android aparece, detalhando claramente quais dados estão sendo solicitados (por exemplo, o endereço de e-mail de verificação do usuário).
- Consentimento com um toque: o usuário só precisa tocar em "Concordar e continuar" para compartilhar os dados.
- Progresso imediato: depois que o consentimento é dado, o app recebe os dados instantaneamente. Para fluxos de inscrição ou recuperação de conta, você pode fazer a transição do usuário para a criação de uma chave de acesso, garantindo:
- Os usuários não precisam inserir informações manualmente, ao contrário do que acontece no registro tradicional com nome de usuário e senha.
- O próximo login é ainda mais rápido e seguro.
Caso de uso 1. Inscreva-se
Acelere a integração buscando um e-mail verificado no momento em que o usuário toca em "Inscrever-se". Recomendamos que você combine a recuperação de e-mail de verificação com a criação de chaves de acesso, que também faz parte da API Credential Manager:
Observação: também é possível buscar outros campos não verificados, como nome, sobrenome, nome completo, foto do perfil e o domínio hospedado conectado ao e-mail de verificação.
Caso de uso 2. Recuperação de conta
Elimine a frustração dos usuários que procuram códigos de recuperação na caixa de spam. Permita que eles recuperem a conta usando o e-mail verificado armazenado com segurança no dispositivo:
Caso de uso 3. Reautenticação para ações sensíveis
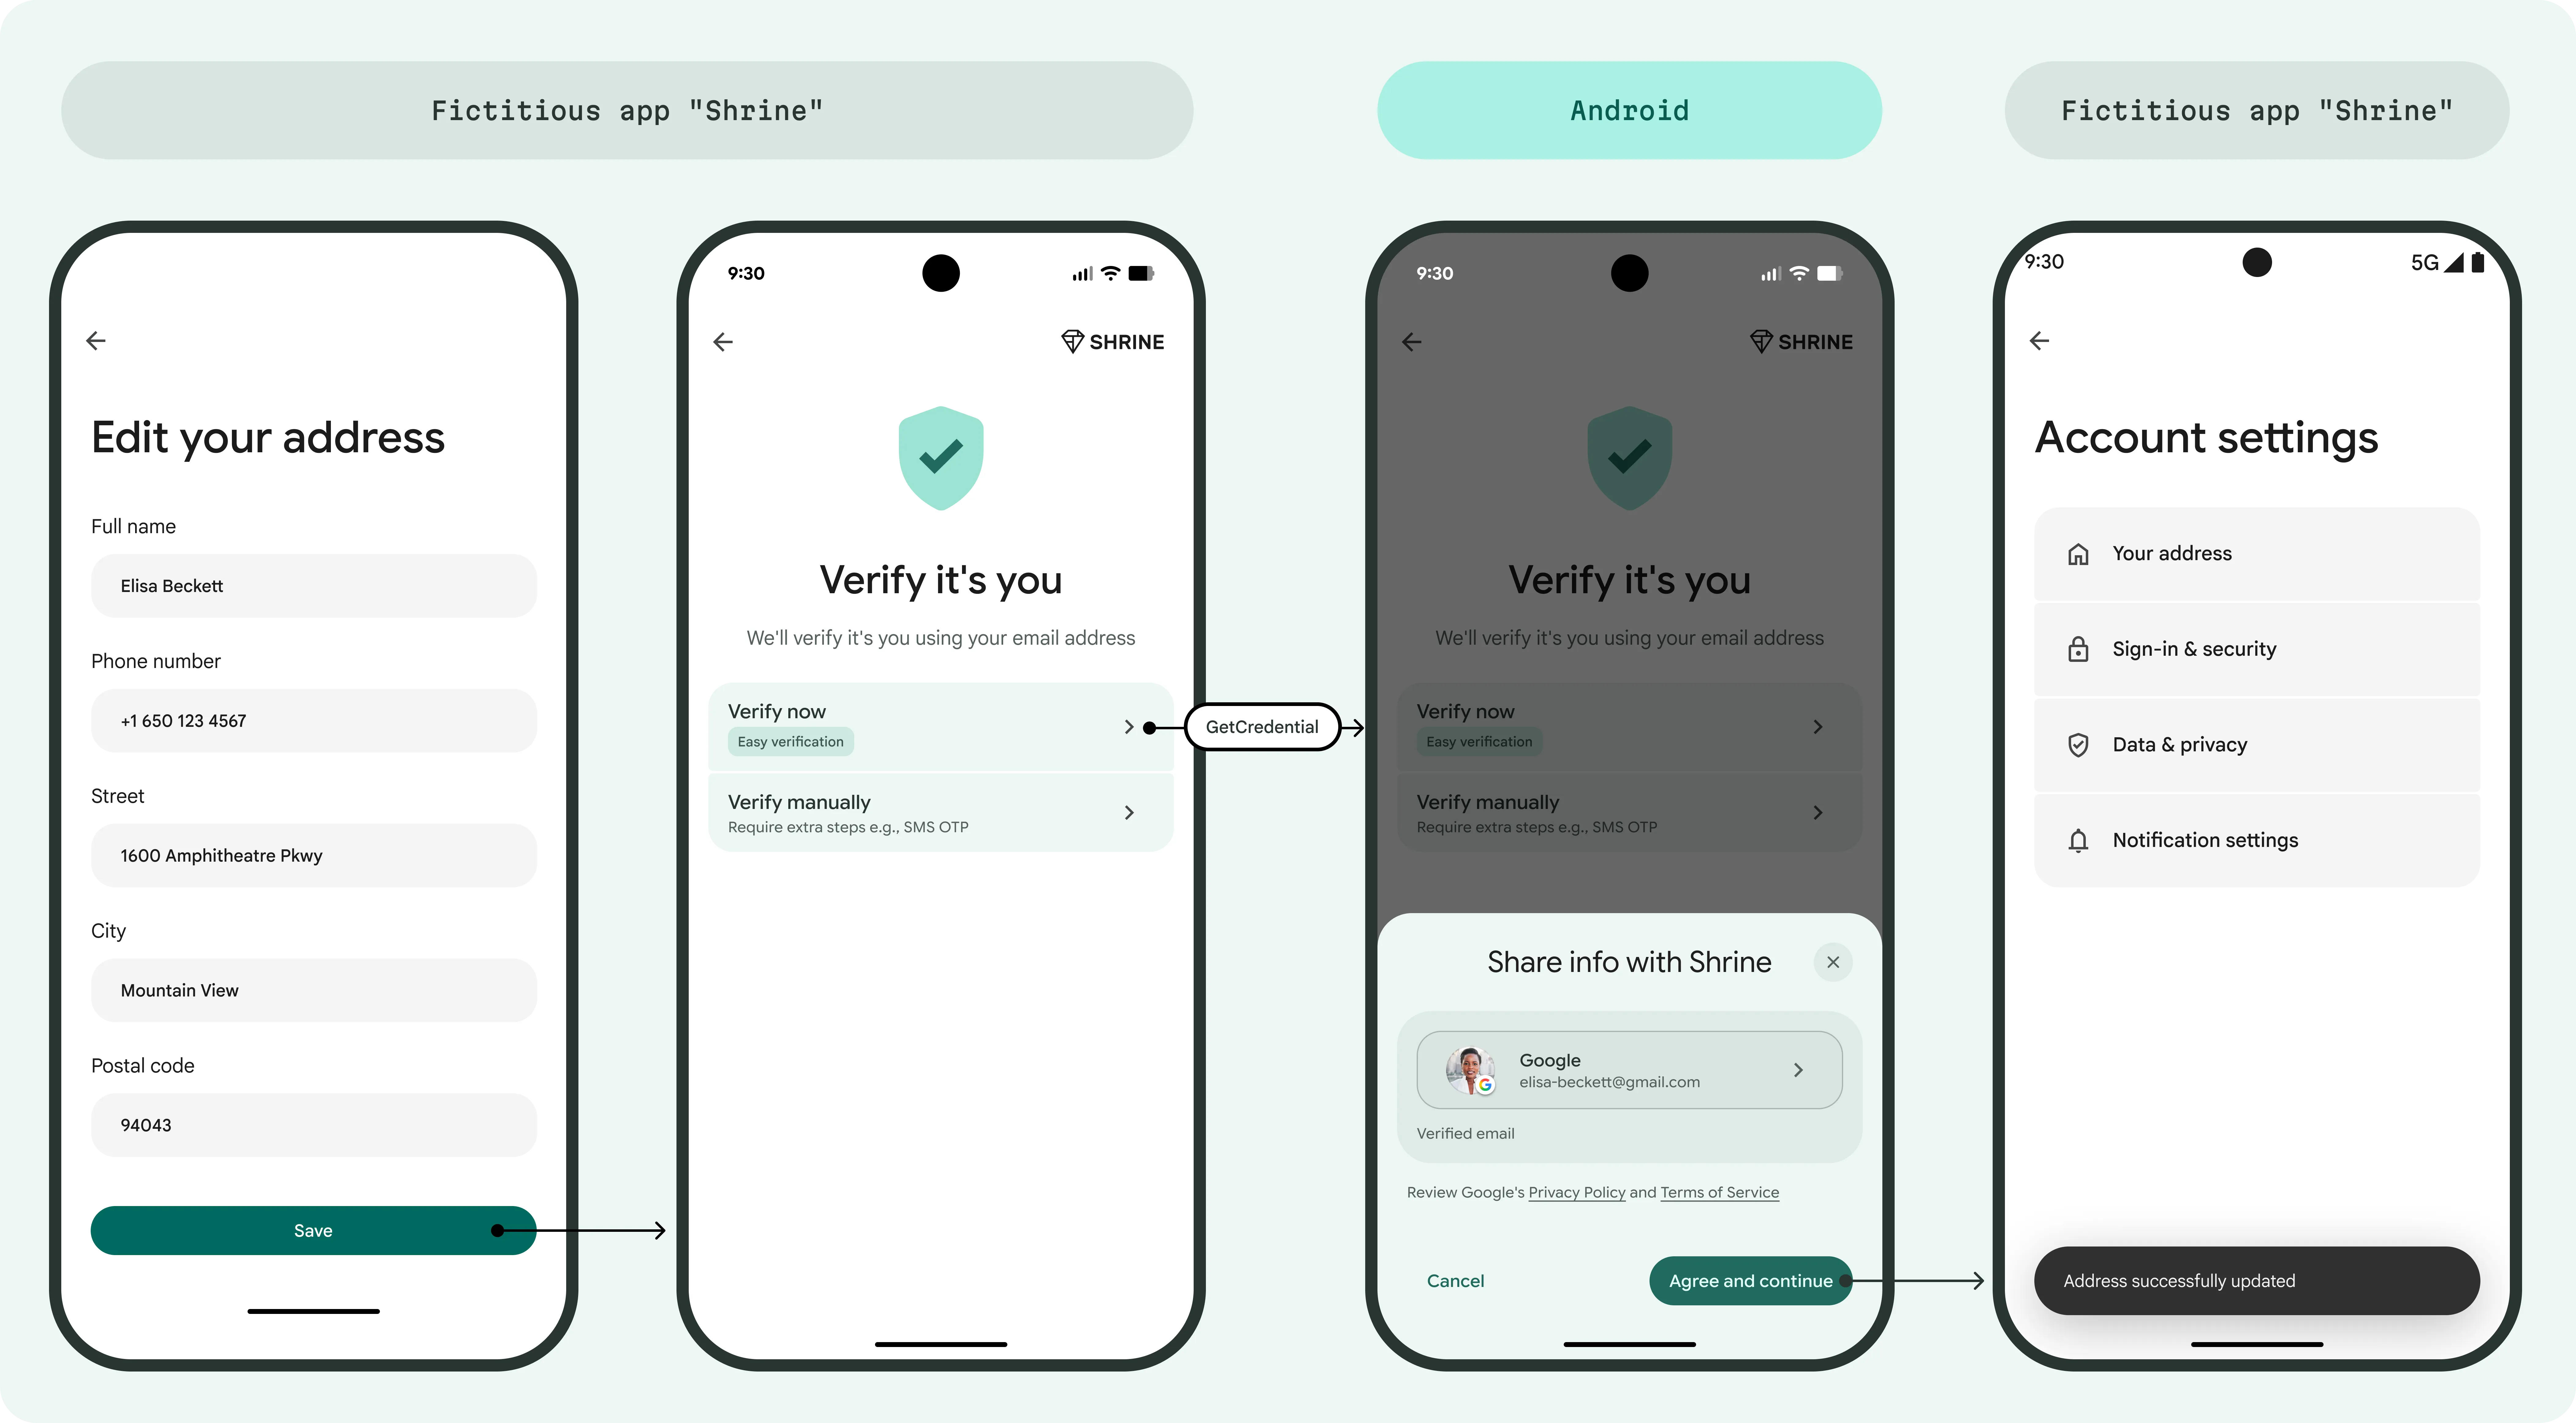
Proteja ações sensíveis do usuário, como mudar configurações ou atualizar detalhes do perfil, exigindo uma etapa rápida de reautenticação. Em vez de uma OTP, você pode fornecer uma verificação de baixa fricção usando o e-mail de verificação do dispositivo:
Considerações importantes
Ao projetar sua arquitetura de autenticação em torno da API Digital Credentials, considere os seguintes detalhes:
- Suporte para contas: para a credencial de e-mail específica emitida pelo Google, apenas contas pessoais do Google são aceitas (as contas do Workspace e supervisionadas não são aceitas no momento). A API Credential Manager é independente do emissor, ou seja, outros provedores de identidade podem emitir credenciais com as próprias políticas de suporte à conta.
- Outros dados do usuário: além do e-mail, você pode solicitar o nome, o sobrenome, o nome completo e a foto do perfil do usuário. No entanto, apenas o e-mail é verificado pelo Google.
- Verificação automática das contas @gmail: a API fornece e-mails verificados para todas as Contas do Google pessoais. Recomendamos a verificação automática de usuários @gmail.com e o roteamento de domínios personalizados para seu fluxo de verificação atual, como um fluxo de OTP. Isso garante que você mantenha o acesso de longo prazo para domínios externos não gerenciados diretamente pelo Google.
- Complementar ao recurso Fazer Login com o Google: embora a nova credencial de e-mail verificado e a API Fazer Login com o Google forneçam um e-mail verificado, a escolha depende da experiência do usuário pretendida:
- Use o recurso Fazer login com o Google quando os usuários quiserem criar uma sessão de login federado.
- Use o e-mail verificado quando os usuários quiserem fazer login de forma tradicional com um nome de usuário/senha ou chave de acesso, mas quiserem verificar automaticamente o endereço de e-mail sem o trabalho manual de uma OTP.
Conclusão e próximas etapas
Ao integrar o novo e-mail de verificação pela API Credential Manager, você pode reduzir drasticamente o atrito na integração e oferecer aos usuários uma jornada de autenticação mais simplificada e segura. Isso representa uma mudança em direção a um futuro em que a "verificação" não é mais uma tarefa manual para o usuário, mas uma parte integrada e contínua da experiência nativa em dispositivos móveis.
Quer saber como isso se encaixa no seu app? Para começar, atualize seu projeto para a API Credential Manager mais recente e confira nosso guia de integração. Descubra como essa verificação simplificada pode facilitar as jornadas ideais do usuário, desde a otimização da criação de contas até a melhoria dos fluxos de reautenticação.
-
 Instruções
Para desenvolvedores Android, a API Credential Manager ajuda a orientar os usuários no uso de chaves de acesso, garantindo o suporte contínuo aos mecanismos de login tradicionais, como senhas.
Niharika Arora, Vinisha Athwani • Leitura de 6 min -
 Instruções
Como desenvolvedores de apps e bibliotecas Android, todos nós temos o mesmo objetivo: criar apps Android de alto desempenho que ofereçam uma experiência do usuário tranquila. Uma parte importante disso envolve o R8, o otimizador de apps do Android. O R8 melhora o desempenho do app removendo códigos não utilizados e otimizando e ofuscando o restante.
Breana Tate • Leitura de 6 min -
 Instruções
Este é mais um post da série "Criar apps Android inteligentes", em que você transforma um app Android básico em uma experiência personalizada, inteligente e agêntica. No post anterior, você aprendeu a se conectar ao sistema de inteligência usando as AppFunctions.
Jolanda Verhoef • Leitura de 9 min
Receba os insights mais recentes sobre o desenvolvimento para Android na sua caixa de entrada toda semana.