היכרות עם ספריות מצב האבטחה של AndroidX: תצוגה מאוחדת של אבטחת המכשיר
משך הקריאה: 4 דקות
אנחנו ב-Android פועלים כל הזמן כדי לספק למפתחים ולשותפים עסקיים את הנתונים שהם צריכים כדי לשמור על המכשירים מוגנים. אנחנו שמחים להודיע על השקת הגרסה היציבה של הספריות AndroidX Security State version 1.1.0 ו- Security State Provider version 1.0.0. הספריות האלה מספקות מנגנון מרכזי שנועד להגביר את השקיפות בנוגע למצב האבטחה המקיף ולעדכונים שממתינים להתקנה במערכת האקולוגית של Android.
בין אם אתם מפתחים אפליקציות שפונות לצרכנים ובעלות חשיבות קריטית לאבטחה (כמו אפליקציות בנקאות, פינטק או בריאות) או פתרונות לניהול מכשירים ניידים (MDM), הספריות האלה מאפשרות לכם לאמת באופן פרוגרמטי את מצב האבטחה של המכשיר לפי רכיב. במקום להסתמך על רמת תיקון אבטחה (SPL) גסה ומונוליטית, אפשר להעריך את ההגנה האמיתית ברמת הרכיב ולבדוק אם יש תיקונים שממתינים להחלה באמצעות ספריית androidx.security.state. יצרני ציוד מקורי ומפתחי לקוחות של עדכונים דרך האוויר (OTA) יכולים להשתמש בספריית androidx.security.state.provider הנלווית כדי לחשוף את זמינות העדכונים באמצעות מנגנונים סטנדרטיים.
הסבר על רמות תיקוני האבטחה (SPL)
מערכת Android התפתחה כך שהיא מספקת עדכוני רכיבים מהירים ועצמאיים באמצעות מערכות מודולריות כמו עדכוני המערכת של Google Play. לכן, הסתמכות על מאפיין יחיד של SPL build כבר לא מהווה את הדרך הטובה ביותר לקבוע את מצב האבטחה האמיתי של המכשיר. כדי לספק שקיפות ברמת הרכיב, ספריות מצב האבטחה מספקות ממשקי API לשלוש רמות תיקון שונות:
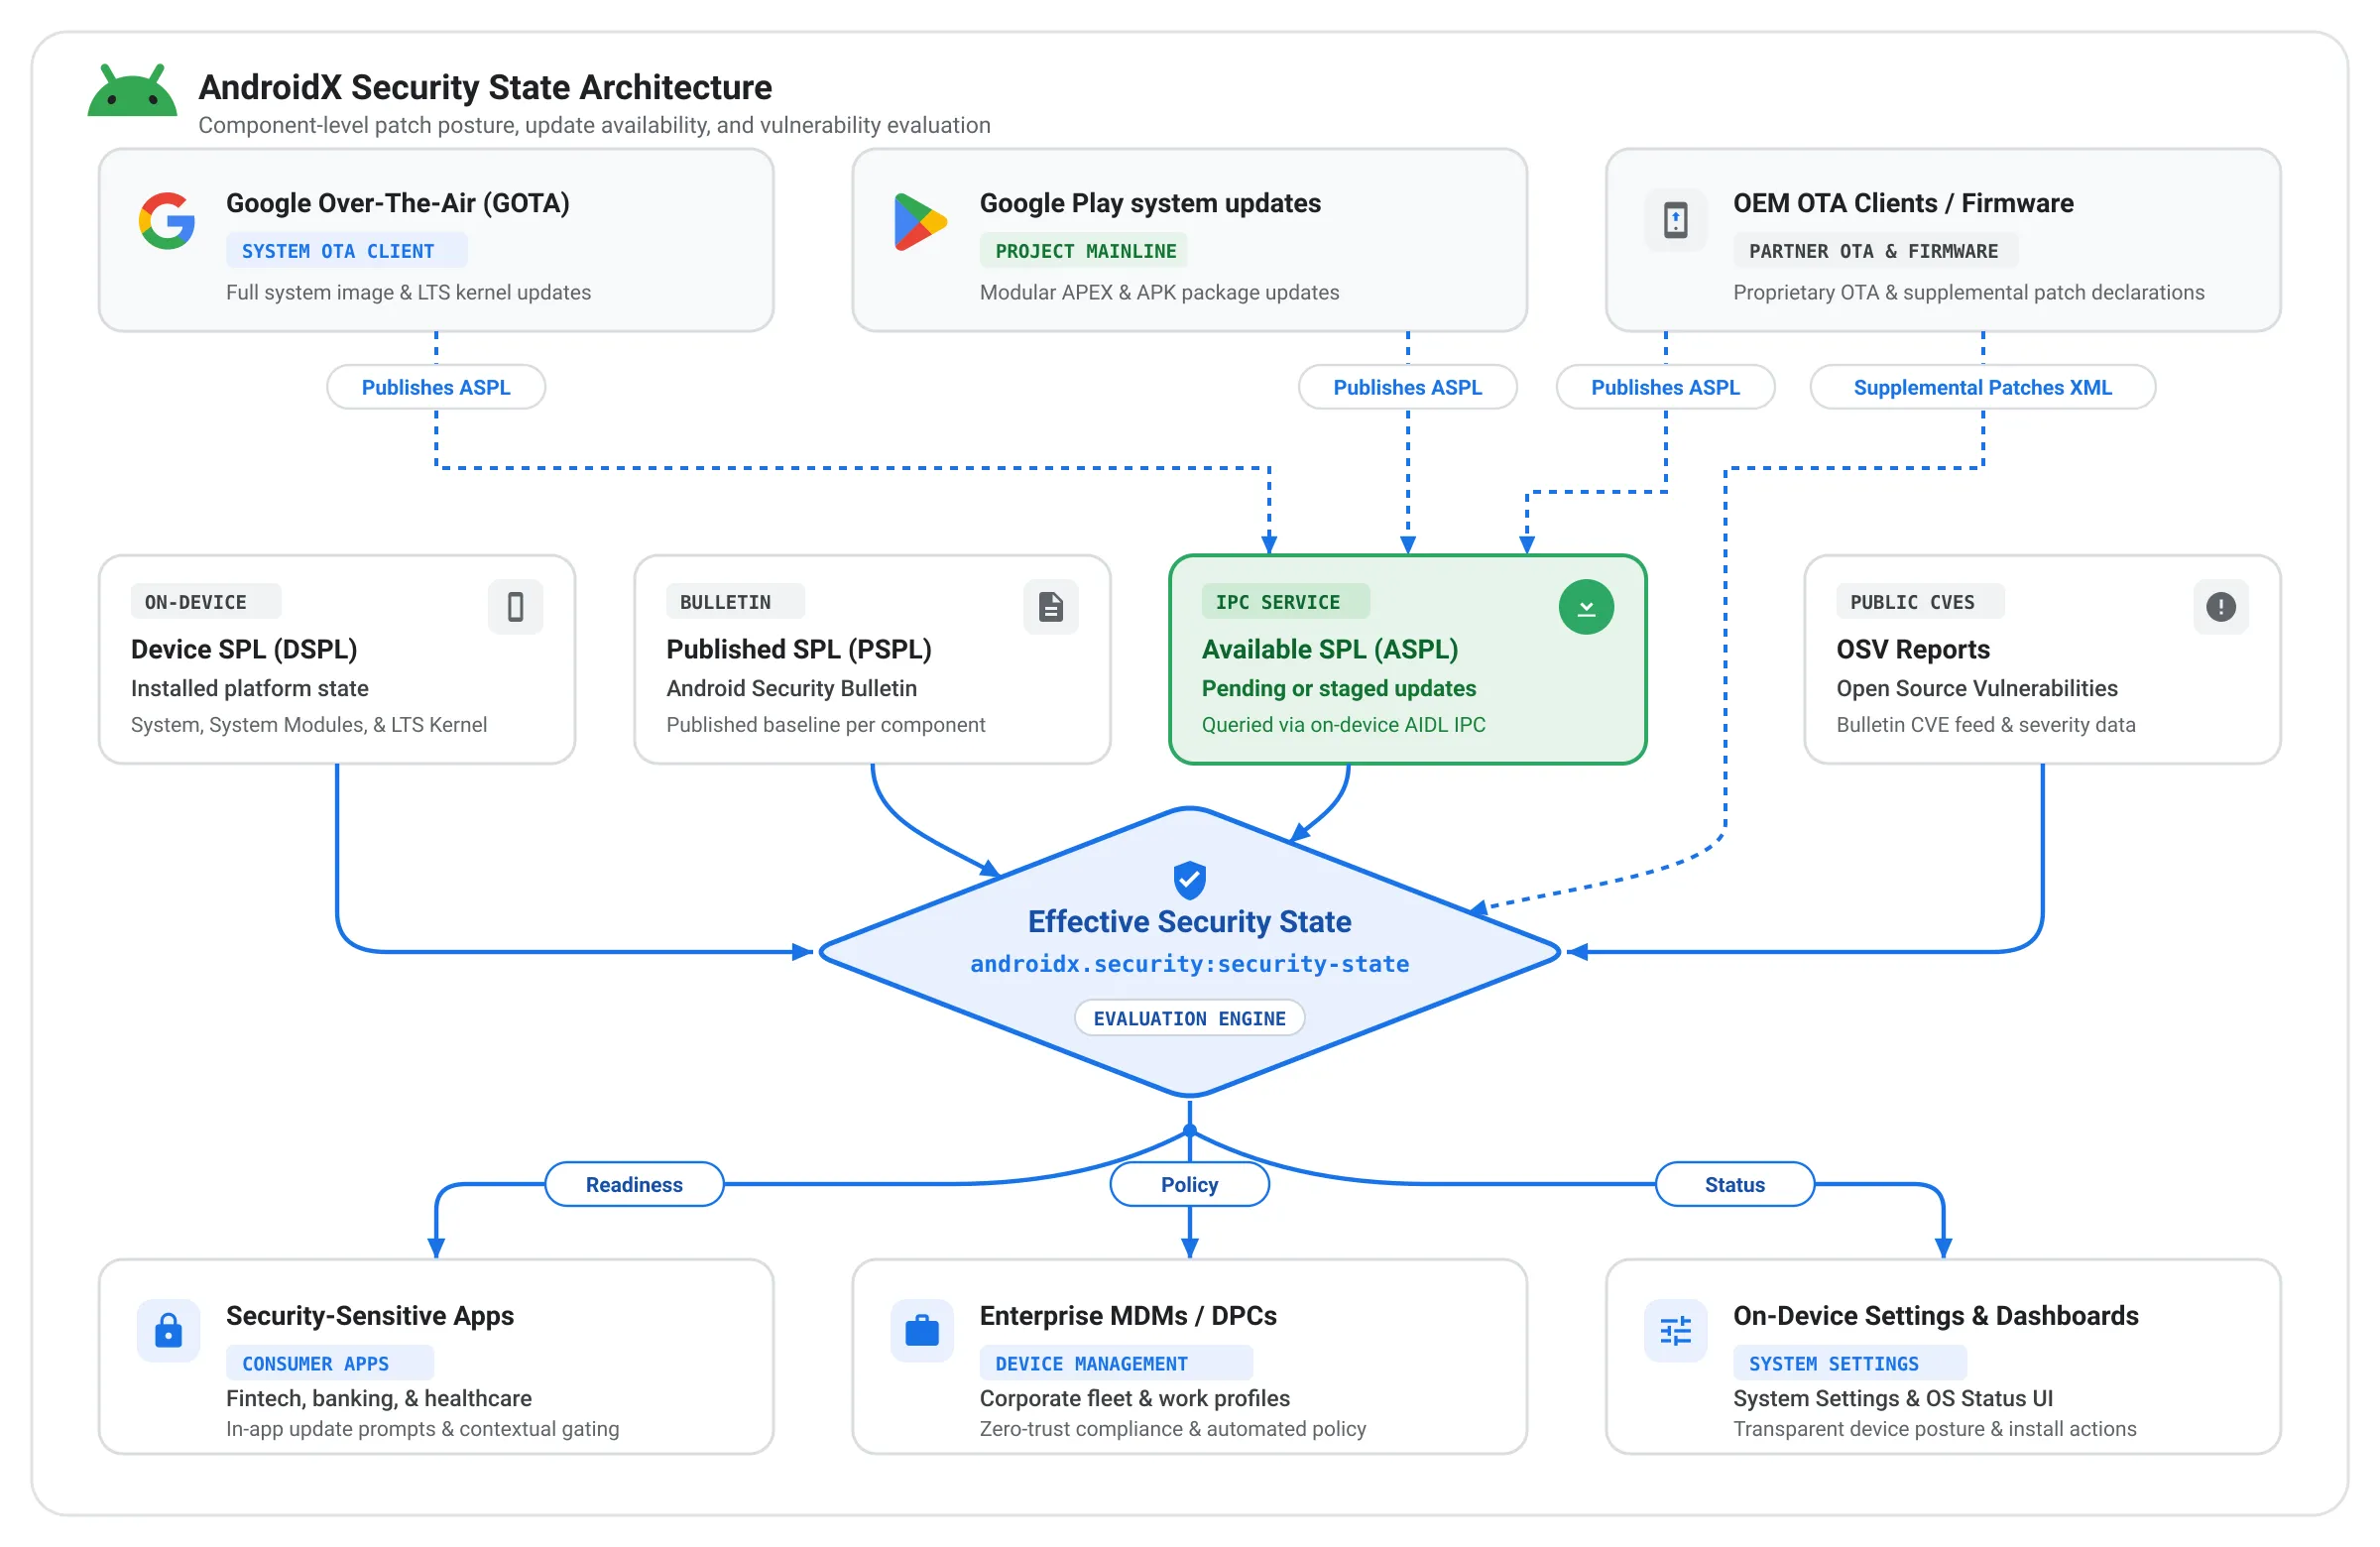
- רמת תיקון האבטחה של המכשיר (DSPL): רמת תיקון האבטחה שמותקנת כרגע במכשיר ופועלת בו עבור רכיבי מערכת ספציפיים, שנשאלה ממאפייני המכשיר ומקובצי ההגדרות שלו ללא שיחות רשת.
- רמת תיקון האבטחה שפורסמה (PSPL): רמת התיקון האחרונה שפורסמה באופן רשמי בחדשות האבטחה של Android עבור הרכיבים האלה.
- רמת התיקון הזמינה (ASPL): רמת התיקון שמוכנה להורדה ולהתקנה במכשיר הספציפי, ונשלפת באופן אסינכרוני באמצעות תקשורת בין תהליכים (IPC) עם לקוחות עדכון במכשיר.
ספריות מצב האבטחה עוקבות אחרי רמות התיקון האלה ברכיבים הבאים:
- מערכת: מערכת ההפעלה הבסיסית של Android, שמתעדכנת באמצעות עדכוני OTA רגילים/של יצרן ציוד מקורי (OEM).
- מודולים של המערכת: מערכות משנה מודולריות של מערכת ההפעלה שעודכנו בצורה חלקה ברקע באמצעות עדכוני מערכת של Google Play (פרויקט Mainline).
- ליבת המערכת (Kernel): השכבה הבסיסית שמקשרת בין החומרה לתוכנה של המכשיר. היא מוערכת באמצעות גרסאות LTS (תמיכה לטווח ארוך) (כמו 5.15.159 או 6.1.91) ולא באמצעות תאריכים חודשיים.
הצגת שלוש רמות תיקון שונות ברמת הרכיב מאפשרת למפתחים ולארגונים להבין בדיוק עד כמה המכשיר מאובטח, לזהות תיקונים חסרים ולנקוט צעדים יזומים לתיקון. דוגמה לדרך שבה אפשר לעשות זאת מופיעה בהמשך.
במקום לנקוט גישה של 'הכול או כלום' לגבי גישה למכשיר, מפתחים וארגונים יכולים לשלב בין DSPL, PSPL ו-ASPL כדי לקבל החלטות חכמות לגבי אבטחה בהתאם להקשר. לדוגמה, אפליקציה בנקאית או אפליקציה ארגונית יכולה להשוות בין תיקון האבטחה הנוכחי של המכשיר (DSPL) לבין עדכונים בהמתנה (ASPL) לפני הפעלת תהליכי עבודה רגישים כמו תשלומים בסכומים גבוהים או רישום של פרטי כניסה. אם יש עדכון שממתין להתקנה, מפתחים וארגונים יכולים לדרוש מהמשתמש לעדכן קודם את המכשיר. כדי לקבל שליטה מדויקת יותר, מפתחים ועסקים יכולים לשלוח שאילתה כדי לבדוק אם בוצע תיקון של פגיעויות ספציפיות בסיכון גבוה (CVE) במכשיר. לדוגמה, הם יכולים לוודא שבוצעו תיקונים קריטיים של NFC או Bluetooth לפני שמאשרים תשלום בהצמדה או שיתוף נתונים בקרבה.
תרשים זרימה ברמה גבוהה
למפתחי אפליקציות ולניהול ארגוני
אפליקציות לקוח יכולות להשתמש בספרייה androidx.security.state כדי לקבל החלטות מושכלות בהתאם להקשר:
- בדיקות מצב אבטחה סינכרוניות (DSPL): אפליקציות יכולות לבדוק באופן מיידי את רמות התיקונים המותקנות של המערכת, של מודולי המערכת ושל ליבת המערכת בהפעלת האפליקציה, ולהשוות אותן ל-PSPL כדי לוודא שהמכשיר עומד בדרישות האבטחה הבסיסיות של הארגון לפני פתיחת משאבים ארגוניים רגישים או גישה ביומטרית.
- הצגת הנחיה לעדכון בהמתנה (ASPL): במקום לחסום באופן מיידי עובד שהמכשיר שלו מעט מאחור בעדכוני אבטחה, אפליקציות ארגוניות יכולות לשלוח שאילתה ל-ASPL כדי לבדוק אם יש עדכון מערכת או עדכון מערכת של Google Play בהמתנה, שמוכן להתקנה. אם כן, האפליקציות יכולות להציג הדרכה מותאמת באפליקציה שמפנה את המשתמש להגדרות המערכת כדי להשלים את ההתקנה.
- ביקורת ברמת נקודת החולשה (CVE): בתרחישי שימוש שדורשים רמת אבטחה גבוהה, הספרייה מאפשרת להוריד דוחות נקודות חולשה ספציפיים למכשיר מ-Open Source Vulnerabilities (OSV) כדי לבדוק באופן פרוגרמטי אם נקודות חולשה קריטיות ספציפיות (CVE) נפתרו במכשיר.
יצרני ציוד מקורי ולקוחות עדכון: סטנדרטיזציה של זמינות העדכונים
ספריית התמיכה androidx.security.state.provider יוצרת מנגנון סטנדרטי של IPC ב-Android, שמאפשר ללקוחות עדכון לדווח על זמינות עדכונים ישירות במכשיר. בעבר, גם אם לקוחות קנייניים של OTA הציגו זמינות של עדכונים, המידע הזה היה מבודד ולא ניתן לשאילתה על ידי אפליקציות של צד שלישי. מעכשיו, אפליקציות יכולות לגשת לפרטי ASPL דרך API יחיד ומאוחד, בלי קשר לאופן שבו העדכון מועבר – דרך לקוח OTA ייעודי של יצרן ציוד מקורי או דרך Google Play – כל עוד הוא מסופק על ידי לקוח העדכון.
- עדכוני המערכת של Google Play כבר חושפים את ASPL במכשירי GMS Android.
- הוספנו גם את Google Over-The-Air (GOTA), ואנחנו עובדים עם יצרני ציוד מקורי (OEM) ברחבי העולם כדי להוסיף את לקוחות ה-OTA שלהם למסגרת התקנית הזו.
שילוב נתונים ברמת העלון
בנוסף למחרוזת SPL אחת, ספריות מצב האבטחה מספקות הבהרה לגבי המשמעות של רמת התיקון עבור המכשיר. הספריות משולבות עם מסד הנתונים של נקודות חולשה בקוד פתוח (OSV) כדי לקבל נתונים מחדשות האבטחה של Android, ולכן הן יכולות לבצע בדיקה מעמיקה יותר מאי פעם. במקום רק לשאול אם איום ספציפי, כמו רשומה של CVE, חסום, הנתונים האלה מאפשרים לספריות לספק את מצב האבטחה ה'יעיל' והמפורט של המכשיר.
הנה שתי דרכים שבהן הגישה הזו מועילה לארגונים ולספקי OEM של Android:
- לפעמים עדכון אבטחה חודשי לא מכיל איומים חדשים לרכיב ספציפי. במקרה כזה, הספריות מגדילות אוטומטית את רמת האבטחה של הרכיב כדי לשקף את מצב האבטחה 'האפקטיבי' שלו. כך אפשר לוודא שהמכשיר יקבל קרדיט מדויק על כך שהוא מוגן באופן מלא מפני כל האיומים הידועים על האבטחה.
- תכונה חדשה שהושקה ב-Android 17 מאפשרת ליצרני ציוד מקורי (OEM) להצהיר על תיקוני אבטחה ספציפיים שהוחלו מעל רמת תיקוני האבטחה (SPL) באמצעות קובץ XML של תיקונים משלימים. התכונה הזו מאפשרת ליצרני ציוד מקורי (OEM) שמבצעים backport לתיקוני אבטחה ספציפיים להוכיח באופן מיידי את התאימות של המכשיר, בלי לחכות לעלייה מלאה של SPL מונוליטי, וכך לוודא שמאמצי התיקון הרציפים מקבלים את הקרדיט הראוי. ספריות מצב האבטחה חושפות את המידע הגרנולרי הזה לאפליקציות ולשירותים, וכך מוודאות שמאמצי התיקון המתמשכים יזוהו ברגע שהם ייושמו.
שנתחיל?
ספריות מצב האבטחה נועדו לתת מענה לכל הסביבה העסקית של Android.
- מפתחי אפליקציות ו-MDM: כדי להתחיל להגן על המשתמשים ולהעריך את מצב התיקונים בזמן אמת, כדאי לעיין במדריך הרשמי הסבר על מצב האבטחה של המכשיר.
- יצרני ציוד מקורי (OEM) ולקוחות עדכון: צריך להוסיף את לקוחות העדכון כדי לחשוף את ASPL באמצעות ספריית AndroidX Security State Provider. כדי לקבל קרדיט מיידי על תיקונים שהועברו לאחור, צריך לפרסם קבצי XML של תיקונים משלימים.
- הערות לגבי הגרסה: כדאי לעיין בהערות הרשמיות לגבי הגרסה של AndroidX בנוגע לספריות Security-State ו-Security-State-Provider כדי לראות את יומני השינויים המלאים ואת חתימות ה-API.
המשוב שלך חשוב לנו. אתם מוזמנים לנסות את הספריות ולשתף איתנו את דעתכם או לדווח על בעיות בכלי הציבורי למעקב אחר בעיות ב-Android.
-
 חדשות על מוצרים
היום אנחנו משיקים את קבוצת המשימות הראשונה לטווח ארוך (LHT), שהן משימות מורכבות מאוד שמהנדס צריך להקדיש להן כמה ימים או אפילו שבוע כדי להשלים אותן. בנוסף, אנחנו משיקים הערכה באמצעות סוכן, ומתחילים עם סוכנים מספקי מודלים תואמים.
Matthew McCullough • משך הקריאה: 3 דקות -
 חדשות על מוצרים
ניפוי באגים אלחוטי ב-Android עכשיו מהיר יותר, אמין יותר וקל יותר להגדרה מאי פעם. ב-ADB Wi-Fi 2.0, הוספנו מחסנית שרתים חדשה וטיפול חכם יותר ברשת, כדי לתת מענה ישיר למשוב של מפתחים לגבי פערים בשימושיות.
Steven Jenkins, Sherif Eid, Fabien Sanglard • משך הקריאה: דקה אחת -

 חדשות על מוצרים
זו הגרסה היציבה הסופית של Android Studio Quail. התכונות החדשות ב-Android Studio מאפשרות לכם ליצור אפליקציות פרימיום עם AI בצורה יעילה ואפקטיבית.
Amman Asfaw • 5 min read
רוצים לקבל טיפים עדכניים לפיתוח Android ישירות לאימייל כל שבוע?