AndroidX Security State Libraries-এর সাথে পরিচয়: ডিভাইস সুরক্ষার একটি ইউনিফায়েড ভিউ
৪ মিনিট লাগবে
Android-এ, আমরা ক্রমাগত ডেভেলপার এবং এন্টারপ্রাইজ পার্টনারদের ডিভাইস সুরক্ষিত রাখার জন্য প্রয়োজনীয় ডেটা প্রদান করার জন্য কাজ করছি। আজ, আমরা AndroidX Security State ভার্সন 1.1.0 এবং Security State Provider ভার্সন 1.0.0 লাইব্রেরির স্টেবল রিলিজ ঘোষণা করতে পেরে আনন্দিত, যা একটি সেন্ট্রালাইজড মেকানিজম প্রদান করে। এটি Android ইকোসিস্টেম জুড়ে ব্যাপক নিরাপত্তা পরিস্থিতি এবং বাকি থাকা আপডেটগুলিতে আরও স্বচ্ছতা আনার জন্য ডিজাইন করা হয়েছে।
আপনি নিরাপত্তা-গুরুত্বপূর্ণ, গ্রাহক-মুখী অ্যাপ (যেমন ব্যাঙ্কিং, ফিনটেক বা স্বাস্থ্যসেবা) বা মোবাইল ডিভাইস ম্যানেজমেন্ট (MDM) সমাধান ডেভেলপ করেন কিনা, এই লাইব্রেরিগুলি আপনাকে প্রতিটি কম্পোনেন্ট অনুযায়ী ডিভাইসের নিরাপত্তা অবস্থা প্রোগ্রাম্যাটিকভাবে যাচাই করতে সক্ষম করে। একটি অস্পষ্ট, মনোলিথিক সিকিউরিটি প্যাচ লেভেলের (SPL) উপর নির্ভর করার পরিবর্তে, আপনি প্রকৃত কম্পোনেন্ট-লেভেল সুরক্ষা মূল্যায়ন করতে পারেন এবং androidx.security.state লাইব্রেরির মাধ্যমে প্রতিকারগুলি সক্রিয়ভাবে মুলতুবি আছে কিনা তা মূল্যায়ন করতে পারেন। OEM এবং ওভার-দ্য-এয়ার (OTA) ক্লায়েন্ট ডেভেলপারদের জন্য, কম্প্যানিয়ন androidx.security.state.provider লাইব্রেরি আপনাকে স্ট্যান্ডার্ডাইজড মেকানিজমের মাধ্যমে আপডেট উপলভ্যতা প্রকাশ করার অনুমতি দেয়।
সিকিউরিটি প্যাচ লেভেল (SPL) সম্পর্কে বোঝা
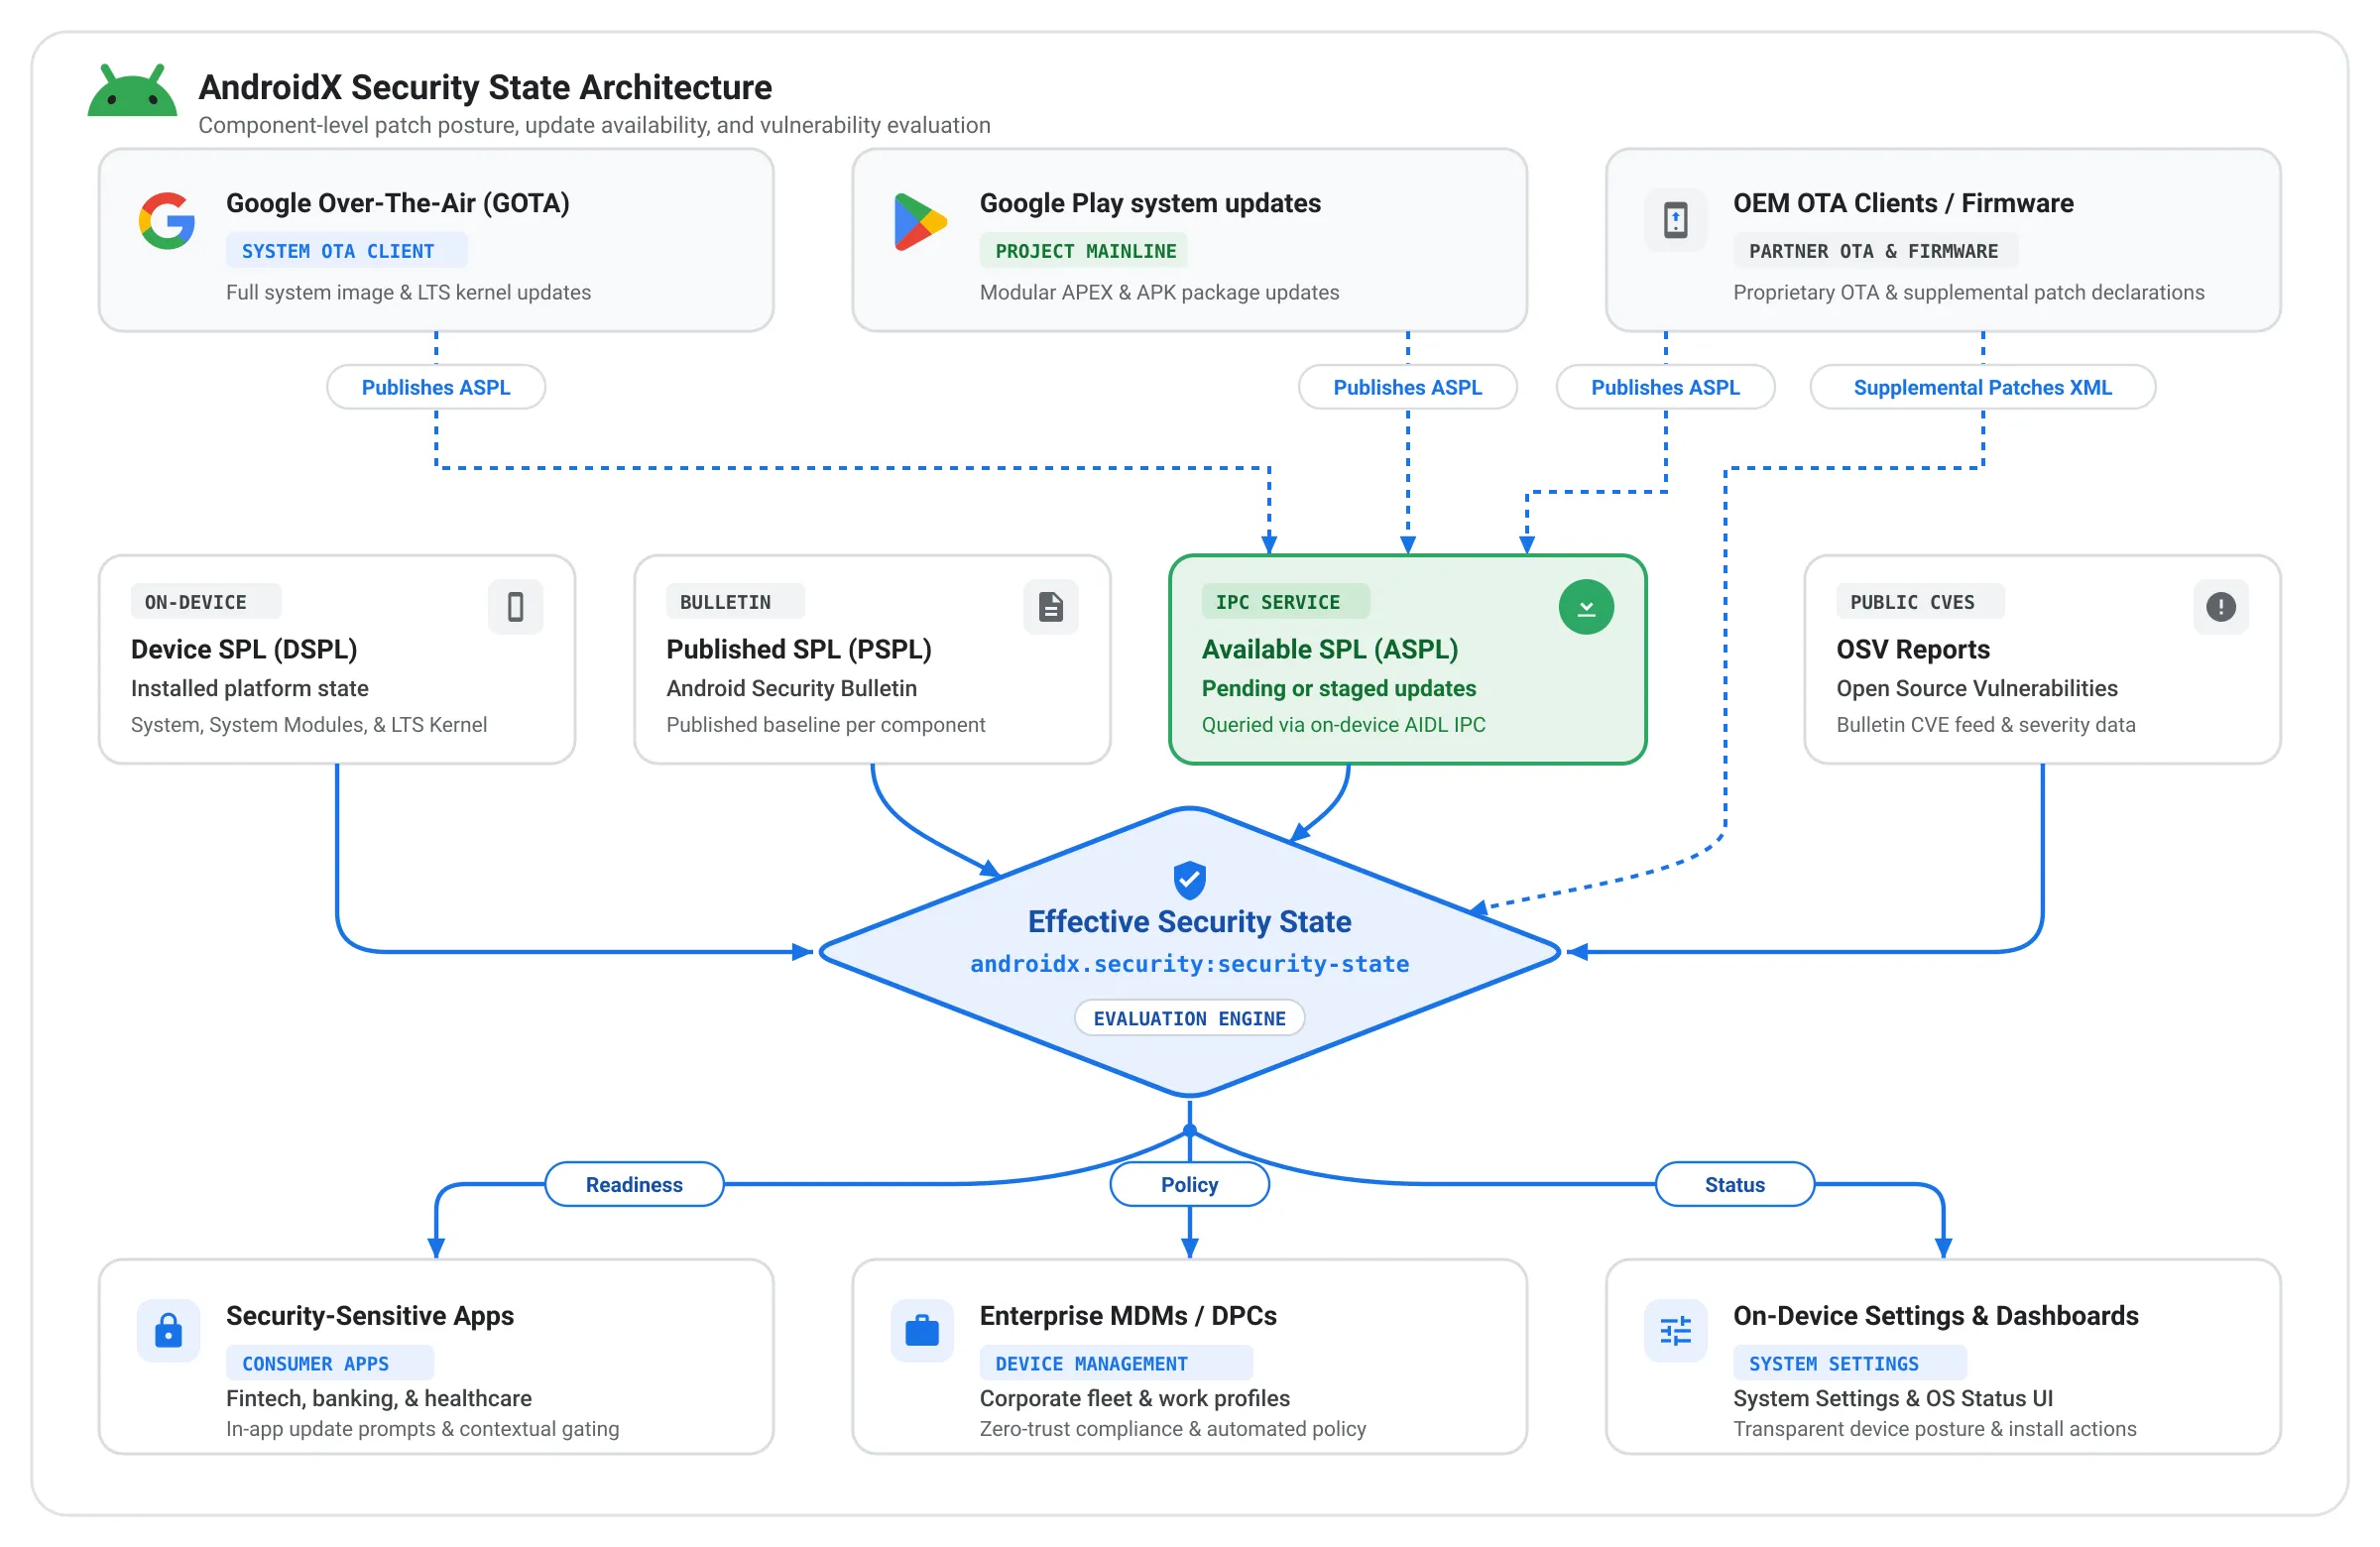
Android-এর বিবর্তন হয়েছে এবং এটি Google Play সিস্টেম আপডেটের মতো মডিউলার সিস্টেমের মাধ্যমে দ্রুত, স্বতন্ত্র কম্পোনেন্ট আপডেট প্রদান করে। তাই, কোনও ডিভাইসের প্রকৃত নিরাপত্তা সংক্রান্ত অবস্থা নির্ধারণ করার জন্য একটি মাত্র SPL বিল্ড প্রপার্টির উপর নির্ভর করা আর সেরা উপায় নয়। কম্পোনেন্ট লেভেল দৃশ্যমানতা প্রদান করতে, নিরাপত্তা স্টেট লাইব্রেরি তিনটি স্বতন্ত্র প্যাচ লেভেলের জন্য API প্রদান করে:
- ডিভাইস SPL (DSPL): নির্দিষ্ট সিস্টেম কম্পোনেন্টের জন্য ডিভাইসে বর্তমানে ইনস্টল করা এবং চলা সিকিউরিটি প্যাচ লেভেল, নেটওয়ার্ক কল ছাড়াই ডিভাইসের প্রপার্টি এবং কনফিগারেশন থেকে কোয়েরি করা হয়।
- প্রকাশিত SPL (PSPL): সেইসব কম্পোনেন্টের জন্য Android নিরাপত্তা বুলেটিনে আনুষ্ঠানিকভাবে প্রকাশিত লেটেস্ট প্যাচ লেভেল।
- উপলভ্য SPL (ASPL): নির্দিষ্ট ডিভাইসে ডাউনলোড ও ইনস্টল করার জন্য প্রস্তুত প্যাচ লেভেল, অন-ডিভাইস আপডেট ক্লায়েন্টদের সাথে ইন্টার-প্রসেস কমিউনিকেশন (IPC)-এর মাধ্যমে অ্যাসিঙ্ক্রোনাসভাবে কোয়েরি করা হয়।
নিরাপত্তা সংক্রান্ত স্টেট লাইব্রেরি নিম্নলিখিত কম্পোনেন্ট জুড়ে এইসব প্যাচ লেভেল ট্র্যাক করে:
- সিস্টেম: কোর Android অপারেটিং সিস্টেম, স্ট্যান্ডার্ড/OEM সিস্টেম OTA আপডেটের মাধ্যমে আপডেট করা হয়।
- সিস্টেম মডিউল: Google Play সিস্টেম আপডেটের (প্রোজেক্ট Mainline) মাধ্যমে ব্যাকগ্রাউন্ডে মডিউলার OS সাবসিস্টেম নির্বিঘ্নে আপডেট করা হয়।
- কার্নেল: ডিভাইসের হার্ডওয়্যার ও সফ্টওয়্যারকে কানেক্ট করার ফাউন্ডেশনাল লেয়ার, যা মাসিক ক্যালেন্ডার তারিখের পরিবর্তে দীর্ঘ মেয়াদী সহায়তা (LTS) রিলিজ ভার্সনের (যেমন, ৫.১৫.১৫৯ বা ৬.১.৯১) মাধ্যমে মূল্যায়ন করা হয়।
কম্পোনেন্ট লেভেলে এই তিনটি আলাদা প্যাচ লেভেল দেখানোর মাধ্যমে, ডেভেলপার ও এন্টারপ্রাইজ এখন কোনও ডিভাইস কতটা সুরক্ষিত তা সঠিকভাবে বুঝতে, মিসিং প্যাচ শনাক্ত করতে এবং প্রতিকারমূলক পদক্ষেপ নিতে পারবে। এটি করার একটি উপায় নিচে দেওয়া উদাহরণে দেখানো হয়েছে।
ডিভাইস অ্যাক্সেসের ক্ষেত্রে সব-বা-কিছুই-না পদ্ধতি গ্রহণ করার পরিবর্তে, ডেভেলপার এবং এন্টারপ্রাইজগুলি স্মার্ট, প্রাসঙ্গিক নিরাপত্তা সংক্রান্ত সিদ্ধান্ত নিতে DSPL, PSPL এবং ASPL একত্রিত করতে পারে। যেমন, কোনও ব্যাঙ্কিং বা এন্টারপ্রাইজ অ্যাপ, বেশি মূল্যের পেমেন্ট বা ক্রেডেনশিয়াল এনরোলমেন্টের মতো সংবেদনশীল ওয়ার্কফ্লো শুরু করার আগে, ডিভাইসের বর্তমান সিকিউরিটি প্যাচ (DSPL) এবং বাকি থাকা আপডেট (ASPL) তুলনা করতে পারে। কোনও আপডেট ইনস্টল করার জন্য অপেক্ষা করতে থাকলে, ডেভেলপার ও এন্টারপ্রাইজ ব্যবহারকারীকে প্রথমে তার ডিভাইস আপডেট করার জন্য বলতে পারে। আরও সূক্ষ্ম নিয়ন্ত্রণের জন্য, ডেভেলপার এবং এন্টারপ্রাইজগুলি নির্দিষ্ট উচ্চ-ঝুঁকির দুর্বলতা (CVEs) ডিভাইসে প্যাচ করা হয়েছে কিনা তা জিজ্ঞাসা করতে পারে, যেমন ট্যাপ-টু-পে বা প্রক্সিমিটি ডেটা শেয়ারিং অনুমোদন করার আগে গুরুত্বপূর্ণ NFC বা ব্লুটুথ ফিক্সগুলি আছে কিনা তা যাচাই করা।
হাই-লেভেল ফ্লো
অ্যাপ ডেভেলপার ও এন্টারপ্রাইজ ম্যানেজমেন্টের জন্য
ক্লায়েন্ট অ্যাপ্লিকেশন androidx.security.state লাইব্রেরি ব্যবহার করে তথ্য-ভিত্তিক, প্রাসঙ্গিক সচেতনতা সংক্রান্ত সিদ্ধান্ত নিতে পারে:
- সিঙ্ক্রোনাস পশ্চার চেক (DSPL): অ্যাপ চালু করার সময়, অ্যাপগুলি সিস্টেম, সিস্টেম মডিউল এবং কার্নেলের ইনস্টল করা প্যাচ লেভেল অবিলম্বে পরীক্ষা করতে পারে এবং সংবেদনশীল কর্পোরেট রিসোর্স বা বায়োমেট্রিক অ্যাক্সেস আনলক করার আগে ডিভাইসটি কোনও সংস্থার প্রয়োজনীয় নিরাপত্তা বেসলাইন পূরণ করে কিনা তা যাচাই করতে PSPL-এর সাথে তুলনা করতে পারে।
- বাকি থাকা আপডেট প্রম্পট করা (ASPL): কোনও কর্মীর ডিভাইসে প্যাচ সামান্য পুরনো হলে তাকে অবিলম্বে ব্লক করার পরিবর্তে, এন্টারপ্রাইজ অ্যাপ ASPL-এ কোয়েরি করে দেখতে পারে যে কোনও বাকি থাকা সিস্টেম আপডেট বা Google Play সিস্টেম আপডেট ইনস্টল করার জন্য প্রস্তুত কিনা। যদি তাই হয়, তাহলে অ্যাপটি ইনস্টলেশন সম্পূর্ণ করার জন্য ব্যবহারকারীকে সিস্টেম সেটিংসে নির্দেশ করে অ্যাপ-মধ্যস্থ উপযুক্ত নির্দেশিকা দেখাতে পারে।
- ভালনারেবিলিটি-লেভেল অডিটিং (CVEs): উচ্চ-নিশ্চয়তা ব্যবহারের ক্ষেত্রে, লাইব্রেরিটি ওপেন সোর্স ভালনারেবিলিটি (OSV) থেকে ডিভাইস-নির্দিষ্ট ভালনারেবিলিটি রিপোর্ট ডাউনলোড করার সুবিধা প্রদান করে যাতে ডিভাইসে নির্দিষ্ট, গুরুতর CVE সমাধান করা হয়েছে কিনা তা প্রোগ্রাম্যাটিকভাবে অডিট করা যায়।
OEM ও আপডেট ক্লায়েন্টের জন্য: আপডেট উপলভ্যতা স্ট্যান্ডার্ডাইজ করা
কম্প্যানিয়ন androidx.security.state.provider লাইব্রেরি, আপডেট ক্লায়েন্টের জন্য একটি স্ট্যান্ডার্ডাইজড Android IPC মেকানিজম তৈরি করে যাতে সরাসরি ডিভাইসে আপডেট উপলভ্য হওয়ার ব্যাপারে রিপোর্ট করা যায়। ঐতিহাসিকভাবে, মালিকানাধীন OTA ক্লায়েন্টরা আপডেট উপলভ্যতা প্রকাশ করলেও, এই তথ্যটি সাইলো করা হয়েছিল এবং থার্ড-পার্টি অ্যাপ্লিকেশন দ্বারা জিজ্ঞাসা করা যায়নি। ভবিষ্যতে, আপডেটটি OEM-এর ডেডিকেটেড OTA ক্লায়েন্ট বা Google Play-এর মাধ্যমে ডেলিভার করা হোক না কেন, যতক্ষণ পর্যন্ত এটি আপডেট ক্লায়েন্ট দ্বারা প্রদান করা হয়, অ্যাপগুলি একটি একক, ইউনিফায়েড API-এর মাধ্যমে ASPL বিবরণ অ্যাক্সেস করতে পারে।
- Google Play সিস্টেম আপডেট আগে থেকেই GMS Android ডিভাইস জুড়ে ASPL প্রকাশ করে।
- Google Over-The-Air (GOTA)-ও অনবোর্ড করা হয়েছে এবং আমরা বিশ্বজুড়ে OEM-এর সাথে কাজ করছি যাতে তাদের OTA ক্লায়েন্টদের এই স্ট্যান্ডার্ডাইজড ফ্রেমওয়ার্কে অনবোর্ড করা যায়।
বুলেটিন-লেভেল ডেটা অন্তর্ভুক্ত করা
একটি SPL স্ট্রিং ছাড়াও, নিরাপত্তা স্টেট লাইব্রেরিগুলি ডিভাইসের জন্য সেই প্যাচ লেভেলের প্রকৃত অর্থ কী তা স্পষ্ট করে। Android নিরাপত্তা বুলেটিন ডেটা পেতে ওপেন সোর্স ভালনারেবিলিটি (OSV) ডেটাবেসের সাথে ইন্টিগ্রেট করার মাধ্যমে, লাইব্রেরিগুলি আগের চেয়ে আরও গভীরভাবে দেখতে পারে। CVE এন্ট্রির মতো কোনও নির্দিষ্ট থ্রেট ব্লক করা হয়েছে কিনা তা জিজ্ঞাসা করার পরিবর্তে, এই ডেটা লাইব্রেরিগুলিকে ডিভাইসের "কার্যকর" এবং গ্রানুলার নিরাপত্তা স্ট্যাটাস প্রদান করার অনুমতি দেয়।
এই পদ্ধতিটি এন্টারপ্রাইজ এবং Android OEM-কে দুটি উপায়ে উপকৃত করে:
- কখনও কখনও, মাসিক নিরাপত্তা আপডেটে নির্দিষ্ট কম্পোনেন্টের জন্য কোনও নতুন থ্রেট থাকে না। এই ক্ষেত্রে, লাইব্রেরি অটোমেটিক সেই কম্পোনেন্টের নিরাপত্তা লেভেল বাড়িয়ে দেয় যাতে তার "কার্যকরী" নিরাপত্তা স্ট্যাটাস প্রতিফলিত হয়। এটি নিশ্চিত করে যে কোনও ডিভাইস সমস্ত পরিচিত নিরাপত্তা হুমকির বিরুদ্ধে সম্পূর্ণ সুরক্ষিত থাকার জন্য সঠিকভাবে ক্রেডিট করা হয়েছে।
- Android 17-এ চালু করা একটি নতুন ফিচার OEM-কে নির্দিষ্ট নিরাপত্তা সংক্রান্ত সমস্যার সমাধান ঘোষণা করার অনুমতি দেয় যা সাপ্লিমেন্টাল প্যাচ XML ফাইলের মাধ্যমে SPL-এর উপরে প্রয়োগ করা হয়েছে। এই ফিচারটি OEM-কে নির্দিষ্ট নিরাপত্তা সংক্রান্ত সমস্যার সমাধান ব্যাকপোর্ট করার অনুমতি দেয়, যাতে তারা সম্পূর্ণ মনোলিথিক SPL বাম্পের জন্য অপেক্ষা না করেই অবিলম্বে ডিভাইসের সম্মতি প্রমাণ করতে পারে। এটি নিশ্চিত করে যে ক্রমাগত প্যাচিংয়ের প্রচেষ্টা সঠিকভাবে স্বীকৃত হয়েছে। নিরাপত্তা স্টেট লাইব্রেরি অ্যাপ ও পরিষেবায় এই গ্র্যানুলার তথ্য দেখায়, যাতে ক্রমাগত প্যাচিংয়ের প্রচেষ্টা প্রয়োগ করার সাথে সাথেই তা শনাক্ত করা যায়।
শুরু করুন
সম্পূর্ণ Android ইকোসিস্টেমকে শক্তিশালী করার জন্য Security State Libraries তৈরি করা হয়েছে।
- অ্যাপ ডেভেলপার ও MDM: আপনার ব্যবহারকারীদের সুরক্ষিত করা এবং রিয়েল-টাইম প্যাচ পোস্টার মূল্যায়ন করা শুরু করতে, অফিসিয়াল ডিভাইসের নিরাপত্তা সংক্রান্ত স্ট্যাটাস গাইড বুঝুন এক্সপ্লোর করুন।
- OEM এবং আপডেট ক্লায়েন্ট: AndroidX Security State Provider লাইব্রেরি ব্যবহার করে ASPL প্রকাশ করার জন্য আপনার আপডেট ক্লায়েন্ট অনবোর্ড করুন। সাপ্লিমেন্টাল প্যাচ XML প্রকাশ করে ব্যাকপোর্ট করা প্যাচের জন্য অবিলম্বে ক্রেডিট দাবি করুন।
- রিলিজ নোট: সম্পূর্ণ চেঞ্জলগ ও API সিগনেচারের জন্য Security-State এবং Security-State-Provider লাইব্রেরির অফিসিয়াল AndroidX রিলিজ নোট চেক করুন।
আপনার মতামত আমাদের কাছে খুবই গুরুত্বপূর্ণ! লাইব্রেরিগুলি ব্যবহার করে দেখুন এবং আপনার মতামত জানান অথবা সর্বজনীন Android Issue Tracker-এ কোনও সমস্যা রিপোর্ট করুন।
-
 প্রোডাক্ট সংক্রান্ত খবর
আজ, Android Dev Summit-এ, আমরা অনেক টুল এবং API-এর ব্যাপক উপলভ্যতা ঘোষণা করছি যা প্রতিদিনের ঘর্ষণ দূর করতে এবং আপনাকে দুর্দান্ত Android অ্যাপ তৈরি করার জন্য আরও নমনীয়তা দেওয়ার জন্য ডিজাইন করা হয়েছে।
Matthew McCullough • ৪ মিনিট লাগবে -
 প্রোডাক্ট সংক্রান্ত খবর
Android Studio Rabbit 2 এখন স্টেবল এবং প্রোডাকশনে ব্যবহারের জন্য রেডি। এই রিলিজে আপনার ডেভেলপমেন্ট উন্নত করার জন্য গুরুত্বপূর্ণ ফিচার অন্তর্ভুক্ত করা হয়েছে, যেমন Bring Your Own Agent, নতুন XR এমুলেটর ফিচার, LeakCanary আপডেট, নতুন এজেন্ট স্কিল ম্যানেজার টুল, AI কোড রিভিউ এবং আরও অনেক কিছু।
Matthew Warner • ৩ মিনিট রিডিং -
 প্রোডাক্ট সংক্রান্ত খবর
যেসব অ্যাপ আসন্ন Android রিলিজকে টার্গেট করে, সেগুলি WRITE_CONTACTS অনুমতি সহ পরিচিতিতে সরাসরি লিখতে পারবে না।
Roxanna Aliabadi Walker • ৬ মিনিট রিডিং
আপনার ইনবক্সে প্রতি সপ্তাহে Android ডেভেলপমেন্ট সংক্রান্ত লেটেস্ট ইনসাইট পান।