نقدّم لك مكتبات AndroidX Security State: عرض موحَّد لأمان الجهاز
مدّة القراءة: 4 دقائق
في Android، نعمل باستمرار على تزويد المطوّرين والشركاء من المؤسسات بالبيانات التي يحتاجون إليها للحفاظ على حماية الأجهزة. يسرّنا اليوم الإعلان عن الإصدار الثابت من مكتبتَي AndroidX Security State الإصدار 1.1.0 وSecurity State Provider الإصدار 1.0.0 اللتين توفّران آلية مركزية مصمّمة لتعزيز الشفافية في ما يتعلّق بالوضع الأمني الشامل والتحديثات في انتظار المراجعة في منظومة Android المتكاملة.
سواء كنت تطوّر تطبيقات موجّهة للمستهلكين وذات أهمية بالغة من حيث الأمان (مثل الخدمات المصرفية أو التكنولوجيا المالية أو الرعاية الصحية) أو حلول إدارة الأجهزة الجوّالة (MDM)، تتيح لك هذه المكتبات التحقّق آليًا من حالة أمان الجهاز لكل مكوّن. بدلاً من الاعتماد على مستوى رمز تصحيح الأمان (SPL) عام وموحّد، يمكنك تقييم الحماية الحقيقية على مستوى المكوّنات وما إذا كانت هناك إجراءات إصلاح معلّقة بشكل نشط من خلال مكتبة androidx.security.state. بالنسبة إلى المصنّعين الأصليين للأجهزة ومطوّري برامج عملاء التحديث عبر شبكة غير سلكيّة (OTA)، تتيح لك مكتبة androidx.security.state.provider المرافقة عرض مدى توفّر التحديثات من خلال آليات موحّدة.
فهم مستويات رمز تصحيح الأمان (SPL)
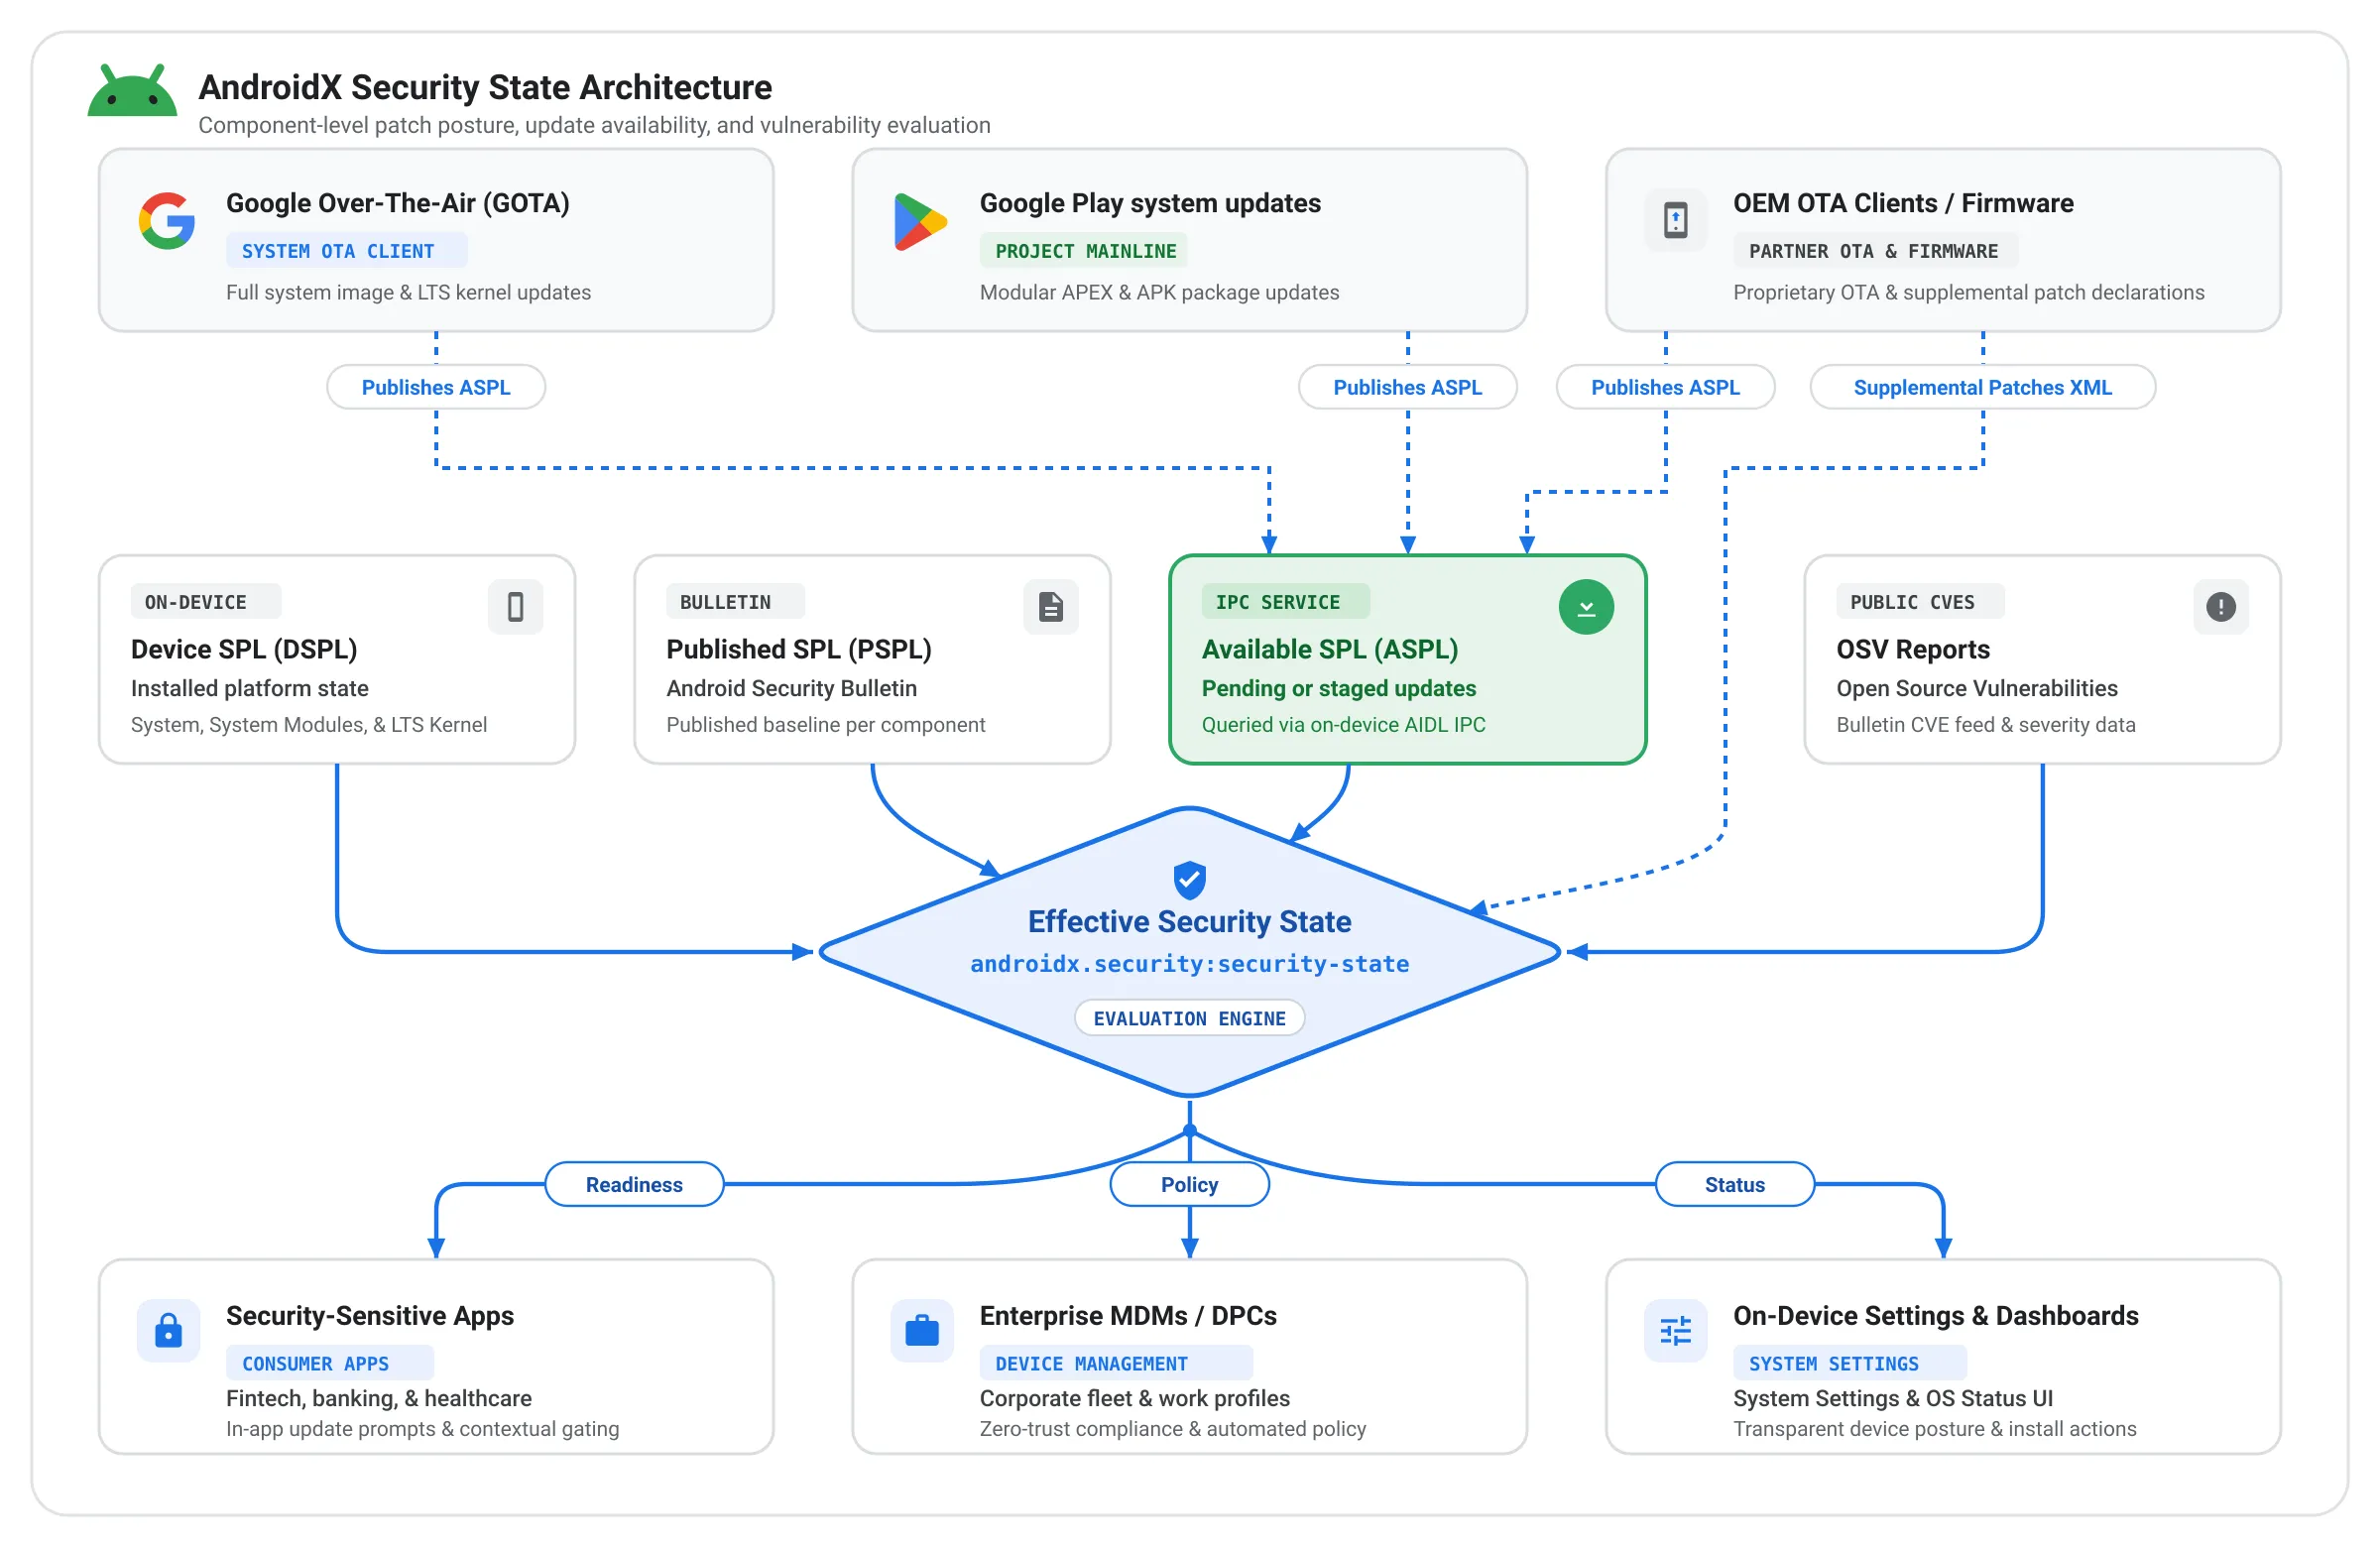
مع تطوّر Android لتقديم تحديثات سريعة ومستقلة للمكوّنات من خلال أنظمة وحدات مثل تحديثات نظام Google Play، لم يعُد الاعتماد على سمة إصدار واحدة لمستوى رمز تصحيح الأمان (SPL) هو أفضل طريقة لتحديد مستوى الأمان الفعلي للجهاز. لتوفير إمكانية الاطّلاع على مستوى المكوّنات، توفّر مكتبات "حالة الأمان" واجهات برمجة تطبيقات لثلاثة مستويات مختلفة من رموز التصحيح:
- مستوى رمز تصحيح الأمان (SPL) للجهاز: هو مستوى رمز تصحيح الأمان المثبَّت حاليًا على الجهاز والذي يعمل عليه لمكوّنات نظام معيّنة، ويتم الاستعلام عنه من خصائص الجهاز وإعداداته بدون طلبات الشبكة.
- مستوى رمز تصحيح الأمان المنشور (PSPL): هو أحدث مستوى رمز تصحيح تم نشره رسميًا في نشرة أمان Android لهذه المكوّنات.
- مستوى رمز تصحيح الأمان المتاح (ASPL): هو مستوى رمز التصحيح الجاهز للتنزيل والتثبيت على جهاز معيّن، ويتم الاستعلام عنه بشكل غير متزامن من خلال الاتصال بين العمليات (IPC) مع برامج تحديث الأجهزة.
تتتبّع مكتبات "حالة الأمان" مستويات رموز التصحيح هذه في المكوّنات التالية:
- النظام: نظام التشغيل Android الأساسي الذي يتم تحديثه من خلال تحديثات النظام العادية أو تحديثات النظام عبر اتصال لاسلكي من المصنّع الأصلي للجهاز.
- وحدات النظام: هي أنظمة فرعية لنظام التشغيل يتم تحديثها بسلاسة في الخلفية من خلال تحديثات نظام Google Play (مشروع Mainline).
- النواة: هي الطبقة الأساسية التي تربط بين مكوّنات الجهاز وبرامجه، ويتم تقييمها من خلال نُسخ إصدارات الدعم الطويل الأمد (LTS) (مثل 5.15.159 أو 6.1.91) بدلاً من التواريخ التقويمية الشهرية.
من خلال عرض مستويات التصحيح الثلاثة المختلفة هذه على مستوى المكوّنات، يمكن للمطوّرين والمؤسسات الآن فهم مدى أمان الجهاز بدقة، وتحديد التصحيحات المفقودة، واتّخاذ خطوات استباقية لمعالجة المشاكل. يمكن الاطّلاع على إحدى طرق إجراء ذلك في المثال أدناه.
بدلاً من اتّباع نهج "الكل أو لا شيء" في ما يتعلّق بالوصول إلى الأجهزة، يمكن للمطوّرين والمؤسسات الجمع بين DSPL وPSPL وASPL لاتّخاذ قرارات أمان ذكية ومستندة إلى السياق. على سبيل المثال، يمكن لتطبيق مصرفي أو تطبيق مؤسسة مقارنة مستوى التصحيح البرمجي الأمني الحالي للجهاز (DSPL) بالتحديثات في انتظار المراجعة (ASPL) قبل بدء سير العمل الحسّاس، مثل الدفعات العالية القيمة أو تسجيل بيانات الاعتماد. إذا كان هناك تحديث في انتظار التثبيت، يمكن للمطوّرين والمؤسسات أن يطلبوا من المستخدم تحديث جهازه أولاً. ولمزيد من التحكّم، يمكن للمطوّرين والمؤسسات الاستعلام عمّا إذا تم إصلاح ثغرات أمنية معيّنة عالية الخطورة (CVEs) على الجهاز، مثل التحقّق من أنّ الإصلاحات المهمة لتقنية NFC أو البلوتوث قد تم تطبيقها قبل السماح بالدفع بدون تلامس الأجهزة أو مشاركة البيانات عن قرب.
خطوات التنفيذ العالية المستوى
لمطوّري التطبيقات وإدارة المؤسسات
يمكن لتطبيقات العملاء استخدام مكتبة androidx.security.state لاتخاذ قرارات مدروسة وذكية:
- عمليات التحقّق المتزامنة من حالة الجهاز (DSPL): يمكن للتطبيقات فحص مستويات رموز التصحيح المثبَّتة للنظام ووحدات النظام والنواة فورًا عند تشغيل التطبيق ومقارنتها بـ PSPL للتحقّق مما إذا كان الجهاز يستوفي الحد الأدنى من متطلبات الأمان التي تفرضها المؤسسة قبل فتح قفل موارد الشركة الحساسة أو الوصول إلى المقاييس الحيوية.
- الطلب المعلّق للتحديث (ASPL): بدلاً من حظر موظف على الفور إذا كان جهازه متأخرًا قليلاً في تثبيت رموز التصحيح، يمكن لتطبيقات المؤسسة الاستعلام عن ASPL للتحقّق مما إذا كان هناك تحديث معلّق للنظام أو تحديث نظام Google Play جاهزًا للتثبيت. في هذه الحالة، يمكن للتطبيقات عرض إرشادات مخصّصة داخل التطبيق توجّه المستخدم إلى "إعدادات النظام" لإكمال عملية التثبيت.
- التدقيق على مستوى الثغرات الأمنية (الثغرات الأمنية والتعرّضات الشائعة): في حالات الاستخدام التي تتطلّب مستوى عالٍ من الأمان، تتيح المكتبة تنزيل تقارير الثغرات الأمنية الخاصة بالجهاز من قاعدة بيانات "الثغرات الأمنية المفتوحة المصدر" (OSV) للتدقيق آليًا في ما إذا تم حلّ ثغرات أمنية وتعرضات شائعة معيّنة وخطيرة على الجهاز.
بالنسبة إلى المصنّعين الأصليين للأجهزة وعملاء التحديث: توحيد معايير توفّر التحديثات
تنشئ مكتبة androidx.security.state.provider المصاحبة آلية موحّدة للتواصل بين العمليات (IPC) في Android تتيح لعملاء التحديث الإبلاغ عن توفّر التحديثات مباشرةً على الجهاز. في السابق، حتى إذا كانت برامج OTA الخاصة تعرض توفّر التحديثات، كانت هذه المعلومات معزولة ولا يمكن للتطبيقات الخارجية الاستعلام عنها. من الآن فصاعدًا، يمكن للتطبيقات الوصول إلى تفاصيل ASPL من خلال واجهة برمجة تطبيقات واحدة وموحّدة، بغض النظر عمّا إذا كان التحديث يتم تسليمه من خلال عميل OTA مخصّص من المصنّع الأصلي للجهاز أو Google Play، طالما أنّه يتم توفيره من خلال عميل التحديث.
- تعرض تحديثات نظام Google Play مستوى تصحيح أمان Android (ASPL) على أجهزة Android التي تتضمّن "خدمات Google للأجهزة الجوّالة" (GMS).
- تم أيضًا إعداد تحديثات Google عبر شبكة غير سلكيّة (GOTA)، ونعمل مع المصنّعين الأصليين للأجهزة في جميع أنحاء العالم لإعداد عملاء التحديثات عبر اتصال لاسلكي لهذا الإطار الموحّد.
دمج البيانات على مستوى النشرة
بالإضافة إلى سلسلة SPL واحدة، توفّر مكتبات Security State معلومات واضحة حول ما يعنيه مستوى رمز التصحيح هذا للجهاز. من خلال التكامل مع قاعدة بيانات "الثغرات الأمنية في البرامج المفتوحة المصدر" (OSV) للحصول على بيانات نشرة أمان Android، يمكن للمكتبات البحث بشكل أعمق من أي وقت مضى. بدلاً من السؤال فقط عمّا إذا تم حظر تهديد معيّن، مثل إدخال CVE، تتيح هذه البيانات أيضًا للمكتبات توفير حالة الأمان "الفعّالة" والدقيقة للجهاز.
في ما يلي طريقتان يستفيد من خلالهما المصنّعون الأصليون لأجهزة Android والمؤسسات من هذا النهج:
- في بعض الأحيان، لا يحتوي تحديث الأمان الشهري على أي تهديدات جديدة لمكوّن معيّن. في هذه الحالة، تزيد المكتبات تلقائيًا مستوى الأمان لهذا المكوّن ليعكس حالة الأمان "الفعّالة". يضمن ذلك حصول الجهاز على تقييم دقيق لكونه محميًا بالكامل من جميع التهديدات الأمنية المعروفة.
- تتيح ميزة جديدة في Android 17 للمصنّعين الأصليين للأجهزة الإفصاح عن إصلاحات أمان معيّنة تم تطبيقها فوق مستوى تصحيح الأمان من خلال ملف XML للتصحيحات التكميلية. تتيح هذه الميزة للمصنّعين الأصليين للأجهزة الذين يطبّقون إصلاحات أمان معيّنة على إصدارات قديمة إثبات امتثال الأجهزة على الفور بدون الحاجة إلى انتظار ترقية كاملة لمستوى رمز تصحيح الأمان، ما يضمن احتساب جهود التصحيح المستمرة بشكل صحيح. وتعرض مكتبات "حالة الأمان" هذه المعلومات الدقيقة للتطبيقات والخدمات، ما يضمن رصد جهود التصحيح المستمرة فور تنفيذها.
البدء
تم تصميم مكتبات Security State Libraries لتعزيز منظومة Android المتكاملة بأكملها.
- مطوّرو التطبيقات وأنظمة إدارة الأجهزة الجوّالة (MDM): لبدء حماية المستخدمين وتقييم حالة التصحيح في الوقت الفعلي، يمكنك الاطّلاع على دليل فهم حالة أمان الجهاز الرسمي.
- المصنّعون الأصليون للأجهزة وعملاء التحديث: يمكنك إعداد عملاء التحديث لعرض مستوى تصحيح الأمان في Android باستخدام مكتبة AndroidX Security State Provider. يمكنك الحصول على رصيد فوري مقابل التصحيحات المنقولة من إصدارات أحدث من خلال نشر ملفات XML للتصحيحات التكميلية.
- ملاحظات الإصدار: يمكنك الاطّلاع على ملاحظات إصدار AndroidX الرسمية لمكتبتَي Security-State وSecurity-State-Provider للحصول على سجلّات التغييرات الكاملة وتوقيعات واجهة برمجة التطبيقات.
نحن نقدّر ملاحظاتك. يُرجى تجربة المكتبات وإطلاعنا على آرائك أو الإبلاغ عن أي مشاكل في أداة تتبُّع مشاكل Android العامة.
-
 أخبار المنتجات
واليوم، في مؤتمر Android Dev Summit، نعلن عن توفير العديد من الأدوات وواجهات برمجة التطبيقات المصمَّمة لإزالة العقبات اليومية ومنحك المزيد من المرونة لإنشاء تطبيقات Android رائعة.
Matthew McCullough • مدّة القراءة: 4 دقائق -
 أخبار المنتجات
أصبح الإصدار استوديو Android Rabbit 2 ثابتًا الآن وجاهزًا للاستخدام في مرحلة الإنتاج. يتضمّن هذا الإصدار ميزات رئيسية لتحسين عملية التطوير، مثل ميزة "استخدام وكيلك الخاص" وميزات جديدة في "محاكي الواقع الممتد" وتحديث LeakCanary وأداة جديدة لإدارة مهارات الوكيل ومراجعة الرموز البرمجية المستندة إلى الذكاء الاصطناعي والمزيد.
Matthew Warner • مدّة القراءة: 3 دقائق -
 أخبار المنتجات
لن تتمكّن التطبيقات التي تستهدف إصدار Android القادم من تعديل جهات الاتصال مباشرةً باستخدام إذن WRITE_CONTACTS.
Roxanna Aliabadi Walker • مدّة القراءة: 6 دقائق
يمكنك الحصول على آخر الإحصاءات حول تطوير تطبيقات Android في بريدك الوارد أسبوعيًا.