

Wie bei früheren Versionen enthält Android 16 Verhaltensänderungen, die sich auf Ihre App auswirken können. Die folgenden Verhaltensänderungen gelten ausschließlich für Apps, die auf Android 16 oder höher ausgerichtet sind. Wenn Ihre App auf Android 16 oder höher ausgerichtet ist, sollten Sie sie gegebenenfalls so anpassen, dass sie diese Verhaltensweisen unterstützt.
Sehen Sie sich auch die Liste der Verhaltensänderungen an, die sich auf alle Apps auswirken, die unter Android 16 ausgeführt werden, unabhängig vom targetSdkVersion Ihrer App.
Nutzererfahrung und System-UI
Android 16 (API‑Level 36) enthält die folgenden Änderungen, die für eine einheitlichere, intuitive Nutzererfahrung sorgen sollen.
Deaktivierung der randlosen Darstellung wird eingestellt
Android 15 erzwang die Darstellung von Apps auf dem gesamten Display, wenn sie auf Android 15 (API‑Level 35) ausgerichtet waren. Deine App konnte sich jedoch abmelden, indem du R.attr#windowOptOutEdgeToEdgeEnforcement auf true gesetzt hast. Bei Apps, die auf Android 16 (API‑Level 36) ausgerichtet sind, ist R.attr#windowOptOutEdgeToEdgeEnforcement eingestellt und deaktiviert. Ihre App kann nicht deaktivieren, dass sie randlos angezeigt wird.
- Wenn Ihre App auf Android 16 (API-Level 36) ausgerichtet ist und auf einem Android 15-Gerät ausgeführt wird, funktioniert
R.attr#windowOptOutEdgeToEdgeEnforcementweiterhin. - Wenn Ihre App auf Android 16 (API-Level 36) ausgerichtet ist und auf einem Android 16-Gerät ausgeführt wird, ist
R.attr#windowOptOutEdgeToEdgeEnforcementdeaktiviert.
Wenn Sie Ihre App unter Android 16 testen möchten, muss sie Edge-to-Edge unterstützen. Entfernen Sie außerdem alle Verwendungen von R.attr#windowOptOutEdgeToEdgeEnforcement, damit Ihre App auch auf einem Android 15-Gerät Edge-to-Edge unterstützt. Informationen zur Unterstützung von Edge-to-Edge finden Sie in den Anleitungen zu Compose und Views.
Migration oder Deaktivierung für die intelligente „Zurück“-Geste erforderlich
Bei Apps, die auf Android 16 (API‑Level 36) oder höher ausgerichtet sind und auf einem Gerät mit Android 16 oder höher ausgeführt werden, sind die Systemanimationen für die intelligente „Zurück“-Geste (Zurück zum Startbildschirm, Aufgabenübergang und Aktivitätsübergang) standardmäßig aktiviert.
Außerdem wird onBackPressed nicht aufgerufen und KeyEvent.KEYCODE_BACK wird nicht mehr gesendet.
Wenn Ihre App das Zurück-Ereignis abfängt und Sie noch nicht auf die intelligente „Zurück“-Geste migriert haben, aktualisieren Sie Ihre App, damit sie unterstützte APIs für die Rückwärtsnavigation verwendet, oder deaktivieren Sie die Funktion vorübergehend, indem Sie das Attribut android:enableOnBackInvokedCallback in der <application>- oder <activity>-Kennzeichnung der AndroidManifest.xml-Datei Ihrer App auf false setzen.
Elegante Schriftart-APIs eingestellt und deaktiviert
Bei Apps, die auf Android 15 (API‑Level 35) ausgerichtet sind, ist das Attribut elegantTextHeight
TextView standardmäßig auf true gesetzt. Dadurch wird die kompakte Schriftart durch eine Schriftart ersetzt, die viel besser lesbar ist. Sie können dies überschreiben, indem Sie das Attribut elegantTextHeight auf false festlegen.
In Android 16 wird das Attribut elegantTextHeight eingestellt. Es wird ignoriert, sobald Ihre App auf Android 16 ausgerichtet ist. Die von diesen APIs gesteuerten „UI-Schriftarten“ werden eingestellt. Sie sollten daher alle Layouts anpassen, um eine konsistente und zukunftssichere Textwiedergabe in Arabisch, Laotisch, Birmanisch, Tamil, Gujarati, Kannada, Malayalam, Odia, Telugu oder Thailändisch zu gewährleisten.

elegantTextHeight-Verhalten für Apps, die auf Android 14 (API-Level 34) oder niedriger ausgerichtet sind, oder für Apps, die auf Android 15 (API-Level 35) ausgerichtet sind und den Standardwert durch Festlegen des Attributs elegantTextHeight auf false überschrieben haben.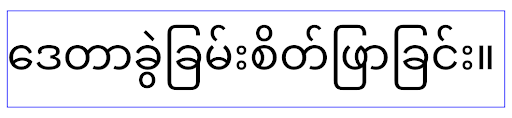
elegantTextHeight-Verhalten für Apps, die auf Android 16 (API-Level 36) ausgerichtet sind, oder für Apps, die auf Android 15 (API-Level 35) ausgerichtet sind und den Standard nicht überschrieben haben, indem sie das Attribut elegantTextHeight auf false gesetzt haben.Hauptfunktion
Android 16 (API‑Level 36) enthält die folgenden Änderungen, die verschiedene Kernfunktionen des Android-Systems modifizieren oder erweitern.
Optimierung der Arbeitsplanung mit festem Tarif
Vor der Ausrichtung auf Android 16 wurde bei scheduleAtFixedRate eine Aufgabenausführung verpasst, wenn sich die App nicht in einem gültigen Prozesslebenszyklus befand. In diesem Fall wurden alle verpassten Ausführungen sofort ausgeführt, sobald die App zu einem gültigen Lebenszyklus zurückkehrte.
Wenn Sie Ihre App auf Android 16 ausrichten, wird bei einer verpassten Ausführung von scheduleAtFixedRate höchstens eine Ausführung sofort ausgeführt, wenn die App zu einem gültigen Lebenszyklus zurückkehrt. Durch diese Verhaltensänderung soll sich die App-Leistung verbessern. Testen Sie dieses Verhalten in Ihrer App, um festzustellen, ob sie davon betroffen ist.
Sie können auch das App-Kompatibilitäts-Framework verwenden und das STPE_SKIP_MULTIPLE_MISSED_PERIODIC_TASKS-Kompatibilitätsflag aktivieren.
Formfaktoren von Geräten
Android 16 (API‑Level 36) enthält die folgenden Änderungen für Apps, die auf Geräten mit großen Displays angezeigt werden.
Adaptive Layouts
Android-Apps laufen jetzt auf einer Vielzahl von Geräten (z. B. Smartphones, Tablets, faltbare Geräte, Computer, Autos und Fernseher) und in verschiedenen Fenstermodi auf großen Bildschirmen (z. B. Split-Screen und Desktop-Fenster). Entwickler sollten Android-Apps entwickeln, die sich unabhängig von der Geräteausrichtung an jede Bildschirm- und Fenstergröße anpassen. Paradigmen wie die Einschränkung der Ausrichtung und Größenänderung sind in der heutigen Welt mit mehreren Geräten zu restriktiv.
Einschränkungen in Bezug auf Ausrichtung, Anpassbarkeit und Seitenverhältnis ignorieren
Bei Apps, die auf Android 16 (API-Level 36) ausgerichtet sind, gelten Einschränkungen für die Ausrichtung, Größenänderung und das Seitenverhältnis nicht mehr auf Displays mit einer Mindestbreite von >= 600 dp. Apps füllen das gesamte Displayfenster aus, unabhängig vom Seitenverhältnis oder der bevorzugten Ausrichtung des Nutzers. Pillarboxing wird nicht verwendet.
Mit dieser Änderung wird ein neues Standardplattformverhalten eingeführt. Android entwickelt sich zu einem Modell, bei dem Apps an verschiedene Ausrichtungen, Displaygrößen und Seitenverhältnisse angepasst werden müssen. Einschränkungen wie eine feste Ausrichtung oder eine begrenzte Anpassbarkeit der Größe beeinträchtigen die Anpassungsfähigkeit von Apps. Gestalten Sie Ihre App adaptiv, um eine optimale Nutzererfahrung zu bieten.
Sie können dieses Verhalten auch mit dem App-Kompatibilitäts-Framework testen und das Kompatibilitäts-Flag UNIVERSAL_RESIZABLE_BY_DEFAULT aktivieren.
Häufige funktionsgefährdende Änderungen
Wenn Sie die Einschränkungen für Ausrichtung, Größenänderung und Seitenverhältnis ignorieren, kann sich das auf die Benutzeroberfläche Ihrer App auf einigen Geräten auswirken, insbesondere auf Elemente, die für kleine Layouts im Hochformat entwickelt wurden. Es kann beispielsweise zu Problemen wie gestreckten Layouts und Animationen und Komponenten kommen, die nicht auf dem Bildschirm angezeigt werden. Annahmen zum Seitenverhältnis oder zur Ausrichtung können zu visuellen Problemen in Ihrer App führen. Weitere Informationen dazu, wie Sie diese Probleme vermeiden und das adaptive Verhalten Ihrer App verbessern können.
Wenn Sie die Geräteausrichtung zulassen, wird die Aktivität häufiger neu erstellt. Das kann dazu führen, dass der Nutzerstatus verloren geht, wenn er nicht richtig beibehalten wird. Informationen zum korrekten Speichern des UI-Zustands finden Sie unter UI-Zustände speichern.
Details zur Implementierung
Die folgenden Manifestattribute und Laufzeit-APIs werden auf Geräten mit großen Displays im Vollbild- und Mehrfenstermodus ignoriert:
screenOrientationresizableActivityminAspectRatiomaxAspectRatiosetRequestedOrientation()getRequestedOrientation()
Die folgenden Werte für screenOrientation, setRequestedOrientation() und getRequestedOrientation() werden ignoriert:
portraitreversePortraitsensorPortraituserPortraitlandscapereverseLandscapesensorLandscapeuserLandscape
Die Anpassbarkeit der Bildschirmgröße wird durch android:resizeableActivity="false", android:minAspectRatio und android:maxAspectRatio nicht beeinflusst.
Bei Apps mit Targeting auf Android 16 (API-Level 36) werden die Einschränkungen für die Ausrichtung, Größenänderung und das Seitenverhältnis der App auf großen Displays standardmäßig ignoriert. Bei jeder App, die noch nicht vollständig bereit ist, kann dieses Verhalten vorübergehend durch Deaktivieren der Funktion überschrieben werden. In diesem Fall wird die App wie bisher in den Kompatibilitätsmodus versetzt.
Ausnahmen
Die Einschränkungen für Ausrichtung, Größenänderung und Seitenverhältnis in Android 16 gelten in den folgenden Situationen nicht:
- Spiele (basierend auf der Flagge
android:appCategory) - Nutzer, die das Standardverhalten der App in den Einstellungen für das Seitenverhältnis des Geräts explizit aktivieren
- Bildschirme, die kleiner als
sw600dpsind
Vorübergehend deaktivieren
Wenn Sie eine bestimmte Aktivität deaktivieren möchten, deklarieren Sie die Manifest-Eigenschaft PROPERTY_COMPAT_ALLOW_RESTRICTED_RESIZABILITY:
<activity ...>
  <property android:name="android.window.PROPERTY_COMPAT_ALLOW_RESTRICTED_RESIZABILITY" android:value="true" />
  ...
</activity>
Wenn zu viele Teile Ihrer App nicht für Android 16 bereit sind, können Sie die Funktion vollständig deaktivieren, indem Sie dieselbe Property auf Anwendungsebene anwenden:
<application ...>
  <property android:name="android.window.PROPERTY_COMPAT_ALLOW_RESTRICTED_RESIZABILITY" android:value="true" />
</application>
Gesundheit und Fitness
Android 16 (API‑Level 36) enthält die folgenden Änderungen in Bezug auf Gesundheits- und Fitnessdaten.
Berechtigungen für Gesundheit und Fitness
Für Apps, die auf Android 16 (API-Level 36) oder höher ausgerichtet sind, werden für BODY_SENSORS-Berechtigungen detailliertere Berechtigungen unter android.permissions.health verwendet, die auch von Health Connect genutzt werden. Ab Android 16 ist für alle APIs, für die bisher BODY_SENSORS oder BODY_SENSORS_BACKGROUND erforderlich war, stattdessen die entsprechende android.permissions.health-Berechtigung erforderlich. Dies betrifft die folgenden Datentypen, APIs und Arten von Diensten im Vordergrund:
HEART_RATE_BPMaus den Gesundheitsdiensten auf Wear OSSensor.TYPE_HEART_RATEaus dem Android Sensor ManagerheartRateAccuracyundheartRateBpmausProtoLayoutunter Wear OSFOREGROUND_SERVICE_TYPE_HEALTH, wobei die entsprechende Berechtigungandroid.permission.healthanstelle vonBODY_SENSORSerforderlich ist
Wenn Ihre App diese APIs verwendet, sollte sie die entsprechenden detaillierten Berechtigungen anfordern:
- Für die Überwachung von Herzfrequenz, SpO2 oder Hauttemperatur während der Nutzung: Fordern Sie die detaillierte Berechtigung unter
android.permissions.healthan, z. B.READ_HEART_RATEanstelle vonBODY_SENSORS. - Für den Zugriff auf Sensoren im Hintergrund: Fordern Sie
READ_HEALTH_DATA_IN_BACKGROUNDanstelle vonBODY_SENSORS_BACKGROUNDan.
Diese Berechtigungen sind dieselben, die den Zugriff auf das Lesen von Daten aus Health Connect, dem Android-Datenspeicher für Gesundheits‑, Fitness‑ und Wellnessdaten, schützen.
Mobile Apps
Mobile Apps, die zur Verwendung von READ_HEART_RATE und anderen detaillierten Berechtigungen migriert werden, müssen auch eine Aktivität deklarieren, um die Datenschutzerklärung der App anzuzeigen. Dies ist dieselbe Anforderung wie bei Health Connect.
Konnektivität
Android 16 (API-Level 36) enthält die folgenden Änderungen am Bluetooth-Stack, um die Verbindung mit Peripheriegeräten zu verbessern.
Neue Intents für den Umgang mit Verlust der Verbindung und Änderungen bei der Verschlüsselung
As part of the Improved bond loss handling, Android 16 also introduces 2 new intents to provide apps with greater awareness of bond loss and encryption changes.
Apps targeting Android 16 can now:
- Receive an
ACTION_KEY_MISSINGintent when remote bond loss is detected, allowing them to provide more informative user feedback and take appropriate actions. - Receive an
ACTION_ENCRYPTION_CHANGEintent whenever encryption status of the link changes. This includes encryption status change, encryption algorithm change, and encryption key size change. Apps must consider the bond restored if the link is successfully encrypted upon receivingACTION_ENCRYPTION_CHANGEintent later.
Adapting to varying OEM implementations
While Android 16 introduces these new intents, their implementation and broadcasting can vary across different device manufacturers (OEMs). To ensure your app provides a consistent and reliable experience across all devices, developers should design their bond loss handling to gracefully adapt to these potential variations.
We recommend the following app behaviors:
If the
ACTION_KEY_MISSINGintent is broadcast:The ACL (Asynchronous Connection-Less) link will be disconnected by the system, but the bond information for the device will be retained (as described here).
Your app should use this intent as the primary signal for bond loss detection and guiding the user to confirm the remote device is in range before initiating device forgetting or re-pairing.
If a device disconnects after
ACTION_KEY_MISSINGis received, your app should be cautious about reconnecting, as the device may no longer be bonded with the system.If the
ACTION_KEY_MISSINGintent is NOT broadcast:The ACL link will remain connected, and the bond information for the device will be removed by the system, same to behavior in Android 15.
In this scenario, your app should continue its existing bond loss handling mechanisms as in previous Android releases, to detect and manage bond loss events.
Neue Möglichkeit zum Entfernen einer Bluetooth-Verbindung
Alle Apps, die auf Android 16 ausgerichtet sind, können jetzt Bluetooth-Geräte über eine öffentliche API in CompanionDeviceManager entkoppeln. Wenn ein Companion-Gerät als CDM-Verknüpfung verwaltet wird, kann die App die Entfernung der Bluetooth-Verknüpfung über die neue removeBond(int) API auf dem verknüpften Gerät auslösen. Die App kann die Änderungen des Kopplungsstatus überwachen, indem sie das Bluetooth-Geräte-Broadcast-Ereignis ACTION_BOND_STATE_CHANGED überwacht.
Sicherheit
Android 16 (API‑Level 36) enthält die folgenden Sicherheitsänderungen.
Sperrung der MediaStore-Version
Bei Apps, die auf Android 16 oder höher ausgerichtet sind, ist MediaStore#getVersion() jetzt für jede App eindeutig. Dadurch werden identifizierende Eigenschaften aus dem Versionsstring entfernt, um Missbrauch und Verwendung für Fingerprinting-Techniken zu verhindern. Apps dürfen keine Annahmen über das Format dieser Version treffen. Apps sollten Versionsänderungen bereits bei der Verwendung dieser API verarbeiten und in den meisten Fällen sollte ihr aktuelles Verhalten nicht geändert werden müssen, es sei denn, der Entwickler hat versucht, zusätzliche Informationen abzuleiten, die über den beabsichtigten Umfang dieser API hinausgehen.
Sicherere Intents
The Safer Intents feature is a multi-phase security initiative designed to improve the security of Android's intent resolution mechanism. The goal is to protect apps from malicious actions by adding checks during intent processing and filtering intents that don't meet specific criteria.
In Android 15 the feature focused on the sending app. Now with Android 16, control shifts to the receiving app, allowing developers to opt-in to strict intent resolution using their app manifest.
Two key changes are being implemented:
Explicit Intents Must Match the Target Component's Intent Filter: If an intent explicitly targets a component, it should match that component's intent filter.
Intents Without an Action Cannot Match any Intent Filter: Intents that don't have an action specified shouldn't be resolved to any intent filter.
These changes only apply when multiple apps are involved and don't affect intent handling within a single app.
Impact
The opt-in nature means that developers must explicitly enable it in their app manifest for it to take effect. As a result, the feature's impact will be limited to apps whose developers:
- Are aware of the Safer Intents feature and its benefits.
- Actively choose to incorporate stricter intent handling practices into their apps.
This opt-in approach minimizes the risk of breaking existing apps that may rely on the current less-secure intent resolution behavior.
While the initial impact in Android 16 may be limited, the Safer Intents initiative has a roadmap for broader impact in future Android releases. The plan is to eventually make strict intent resolution the default behavior.
The Safer Intents feature has the potential to significantly enhance the security of the Android ecosystem by making it more difficult for malicious apps to exploit vulnerabilities in the intent resolution mechanism.
However, the transition to opt-out and mandatory enforcement must be carefully managed to address potential compatibility issues with existing apps.
Implementation
Developers need to explicitly enable stricter intent matching using the
intentMatchingFlags attribute in their app manifest.
Here is an example where the feature is opt-in for the entire app,
but disabled/opt-out on a receiver:
<application android:intentMatchingFlags="enforceIntentFilter">
    <receiver android:name=".MyBroadcastReceiver" android:exported="true" android:intentMatchingFlags="none">
        <intent-filter>
            <action android:name="com.example.MY_CUSTOM_ACTION" />
        </intent-filter>
        <intent-filter>
            <action android:name="com.example.MY_ANOTHER_CUSTOM_ACTION" />
        </intent-filter>
    </receiver>
</application>
More on the supported flags:
| Flag Name | Description |
|---|---|
| enforceIntentFilter | Enforces stricter matching for incoming intents |
| none | Disables all special matching rules for incoming intents. When specifying multiple flags, conflicting values are resolved by giving precedence to the "none" flag |
| allowNullAction | Relaxes the matching rules to allow intents without an action to match. This flag to be used in conjunction with "enforceIntentFilter" to achieve a specific behavior |
Testing and Debugging
When the enforcement is active, apps should function correctly if the intent
caller has properly populated the intent.
However, blocked intents will trigger warning log messages like
"Intent does not match component's intent filter:" and "Access blocked:"
with the tag "PackageManager."
This indicates a potential issue that could impact the app and requires
attention.
Logcat filter:
tag=:PackageManager & (message:"Intent does not match component's intent filter:" | message: "Access blocked:")
GPU-Syscall-Filterung
Um die Mali-GPU-Oberfläche zu härten, wurden Mali-GPU-IOCTLs, die eingestellt wurden oder nur für die GPU-Entwicklung vorgesehen sind, in Produktions-Builds blockiert. Außerdem wurden IOCTLs, die für das GPU-Profiling verwendet werden, auf den Shell-Prozess oder debugfähige Anwendungen beschränkt. Weitere Informationen zur Richtlinie auf Plattformebene finden Sie im SAC-Update.
Diese Änderung betrifft Pixel-Geräte mit Mali-GPU (Pixel 6 bis Pixel 9). Arm hat eine offizielle Kategorisierung seiner IOCTLs in Documentation/ioctl-categories.rst seines r54p2-Release bereitgestellt. Diese Liste wird auch in zukünftigen Treiberversionen weitergeführt.
Diese Änderung hat keine Auswirkungen auf unterstützte Grafik-APIs (einschließlich Vulkan und OpenGL) und wird sich voraussichtlich nicht auf Entwickler oder vorhandene Anwendungen auswirken. GPU-Profiling-Tools wie Streamline Performance Analyzer und Android GPU Inspector sind davon nicht betroffen.
Test
Wenn Sie eine SELinux-Verweigerung wie die folgende sehen, ist Ihre Anwendung wahrscheinlich von dieser Änderung betroffen:
06-30 10:47:18.617 20360 20360 W roidJUnitRunner: type=1400 audit(0.0:85): avc:  denied  { ioctl }
for  path="/dev/mali0" dev="tmpfs" ino=1188 ioctlcmd=0x8023
scontext=u:r:untrusted_app_25:s0:c512,c768 tcontext=u:object_r:gpu_device:s0 tclass=chr_file
permissive=0 app=com.google.android.selinux.pts
Wenn Ihre Anwendung blockierte IOCTLs verwenden muss, melden Sie bitte einen Fehler und weisen Sie ihn android-partner-security@google.com zu.
FAQ
Gilt diese Richtlinienänderung für alle OEMs? Diese Änderung ist optional, steht aber allen OEMs zur Verfügung, die diese Härtungsmethode verwenden möchten. Eine Anleitung zur Implementierung der Änderung finden Sie in der Implementierungsdokumentation.
Muss ich Änderungen an der OEM-Codebasis vornehmen, um diese Funktion zu implementieren, oder ist sie standardmäßig in einem neuen AOSP-Release enthalten? Die Änderung auf Plattformebene wird standardmäßig mit einem neuen AOSP-Release eingeführt. Anbieter können diese Änderung in ihrer Codebasis aktivieren, wenn sie sie anwenden möchten.
Sind SoCs dafür verantwortlich, die IOCTL-Liste auf dem neuesten Stand zu halten? Wenn mein Gerät beispielsweise eine ARM Mali-GPU verwendet, muss ich mich dann wegen der Änderungen an ARM wenden? Einzelne SoCs müssen ihre IOCTL-Listen pro Gerät bei der Veröffentlichung des Treibers aktualisieren. ARM aktualisiert beispielsweise die veröffentlichte IOCTL-Liste bei Treiberupdates. OEMs sollten jedoch darauf achten, dass sie die Updates in ihre SEPolicy aufnehmen und bei Bedarf ausgewählte benutzerdefinierte IOCTLs den Listen hinzufügen.
Wird diese Änderung automatisch auf alle im Handel erhältlichen Pixel angewendet oder muss der Nutzer etwas aktivieren, damit sie angewendet wird? Diese Änderung gilt für alle im Handel erhältlichen Pixel-Geräte mit Mali-GPU (Pixel 6 bis 9). Es ist keine Nutzeraktion erforderlich, um diese Änderung zu übernehmen.
Hat die Verwendung dieser Richtlinie Auswirkungen auf die Leistung des Kerneltreibers? Diese Richtlinie wurde mit GFXBench auf der Mali-GPU getestet. Es wurde keine messbare Änderung der GPU-Leistung beobachtet.
Muss die IOCTL-Liste mit den aktuellen Userspace- und Kerneltreiberversionen übereinstimmen? Ja, die Liste der zulässigen IOCTLs muss mit den IOCTLs synchronisiert werden, die sowohl vom Userspace- als auch vom Kernel-Treiber unterstützt werden. Wenn die IOCTLs im Userspace oder im Kernel-Treiber aktualisiert werden, muss die SEPolicy-IOCTL-Liste entsprechend aktualisiert werden.
ARM hat IOCTLs als „restricted“ (eingeschränkt) / „instrumentation“ (Instrumentierung) kategorisiert, aber wir möchten einige davon in Produktionsanwendungsfällen verwenden und/oder andere ablehnen. Die einzelnen OEMs/SoCs sind dafür verantwortlich, wie sie die von ihnen verwendeten IOCTLs basierend auf der Konfiguration ihrer Mali-Nutzerbereichsbibliotheken kategorisieren. Die Liste von ARM kann bei der Entscheidung helfen, aber der Anwendungsfall jedes OEM/SoC kann unterschiedlich sein.
Datenschutz
Android 16 (API‑Level 36) umfasst die folgenden Änderungen in Bezug auf den Datenschutz.
Berechtigung für das lokale Netzwerk
Devices on the LAN can be accessed by any app that has the INTERNET permission.
This makes it easy for apps to connect to local devices but it also has privacy
implications such as forming a fingerprint of the user, and being a proxy for
location.
The Local Network Protections project aims to protect the user's privacy by gating access to the local network behind a new runtime permission.
Release plan
This change will be deployed between two releases, 25Q2 and 26Q2 respectively. It is imperative that developers follow this guidance for 25Q2 and share feedback because these protections will be enforced at a later Android release. Moreover, they will need to update scenarios which depend on implicit local network access by using the following guidance and prepare for user rejection and revocation of the new permission.
Impact
At the current stage, LNP is an opt-in feature which means only the apps that opt in will be affected. The goal of the opt-in phase is for app developers to understand which parts of their app depend on implicit local network access such that they can prepare to permission guard them for the next release.
Apps will be affected if they access the user's local network using:
- Direct or library use of raw sockets on local network addresses (e.g. mDNS or SSDP service discovery protocol)
- Use of framework level classes that access the local network (e.g. NsdManager)
Traffic to and from a local network address requires local network access permission. The following table lists some common cases:
| App Low Level Network Operation | Local Network Permission Required |
|---|---|
| Making an outgoing TCP connection | yes |
| Accepting incoming TCP connections | yes |
| Sending a UDP unicast, multicast, broadcast | yes |
| Receiving an incoming UDP unicast, multicast, broadcast | yes |
These restrictions are implemented deep in the networking stack, and thus they apply to all networking APIs. This includes sockets created in native or managed code, networking libraries like Cronet and OkHttp, and any APIs implemented on top of those. Trying to resolve services on the local network (i.e. those with a .local suffix) will require local network permission.
Exceptions to the rules above:
- If a device's DNS server is on a local network, traffic to or from it (at port 53) doesn't require local network access permission.
- Applications using Output Switcher as their in-app picker won't need local network permissions (more guidance to come in 2025Q4).
Developer Guidance (Opt-in)
To opt into local network restrictions, do the following:
- Flash the device to a build with 25Q2 Beta 3 or later.
- Install the app to be tested.
Toggle the Appcompat flag in adb:
adb shell am compat enable RESTRICT_LOCAL_NETWORK <package_name>Reboot The device
Now your app's access to the local network is restricted and any attempt to access the local network will lead to socket errors. If you are using APIs that perform local network operations outside of your app process (ex: NsdManager), they won't be impacted during the opt-in phase.
To restore access, you must grant your app permission to NEARBY_WIFI_DEVICES.
- Ensure the app declares the
NEARBY_WIFI_DEVICESpermission in its manifest. - Go to Settings > Apps > [Application Name] > Permissions > Nearby devices > Allow.
Now your app's access to the local network should be restored and all your scenarios should work as they did prior to opting the app in.
Once enforcement for local network protection begins, here is how the app network traffic will be impacted.
| Permission | Outbound LAN Request | Outbound/Inbound Internet Request | Inbound LAN Request |
|---|---|---|---|
| Granted | Works | Works | Works |
| Not Granted | Fails | Works | Fails |
Use the following command to toggle-off the App-Compat flag
adb shell am compat disable RESTRICT_LOCAL_NETWORK <package_name>
Errors
Errors arising from these restrictions will be returned to the calling socket whenever it invokes send or a send variant to a local network address.
Example errors:
sendto failed: EPERM (Operation not permitted)

sendto failed: ECONNABORTED (Operation not permitted)
Local Network Definition
A local network in this project refers to an IP network that utilizes a broadcast-capable network interface, such as Wi-Fi or Ethernet, but excludes cellular (WWAN) or VPN connections.
The following are considered local networks:
IPv4:
- 169.254.0.0/16 // Link Local
- 100.64.0.0/10 // CGNAT
- 10.0.0.0/8 // RFC1918
- 172.16.0.0/12 // RFC1918
- 192.168.0.0/16 // RFC1918
IPv6:
- Link-local
- Directly-connected routes
- Stub networks like Thread
- Multiple-subnets (TBD)
Additionally, both multicast addresses (224.0.0.0/4, ff00::/8) and the IPv4 broadcast address (255.255.255.255) are classified as local network addresses.
App-eigene Fotos
Wenn Nutzer auf Geräten mit Android 16 oder höher von einer App, die auf SDK 36 oder höher ausgerichtet ist, um Berechtigungen für Fotos und Videos gebeten werden und den Zugriff auf ausgewählte Medien einschränken, werden alle Fotos, die der App gehören, in der Bildauswahl vorab ausgewählt angezeigt. Nutzer können die Auswahl dieser Elemente jederzeit aufheben. Dadurch wird der Zugriff der App auf diese Fotos und Videos widerrufen.