ขอแนะนำไลบรารีสถานะความปลอดภัยของ AndroidX: มุมมองแบบรวมด้านความปลอดภัยของอุปกรณ์
ใช้เวลาอ่าน 4 นาที
ที่ Android เราทำงานอย่างต่อเนื่องเพื่อให้นักพัฒนาแอปและพาร์ทเนอร์ระดับองค์กรได้รับข้อมูลที่จำเป็นในการปกป้องอุปกรณ์ วันนี้เรายินดีเป็นอย่างยิ่งที่จะประกาศเปิดตัวไลบรารี AndroidX Security State เวอร์ชัน 1.1.0 และ Security State Provider เวอร์ชัน 1.0.0 ที่เสถียร ซึ่งมีกลไกแบบรวมศูนย์ที่ออกแบบมาเพื่อเพิ่มความโปร่งใสให้กับระดับการรักษาความปลอดภัยที่ครอบคลุมและการอัปเดตที่รอดำเนินการในระบบนิเวศของ Android
ไม่ว่าคุณจะพัฒนาแอปที่เน้นความปลอดภัยและแสดงต่อผู้บริโภค (เช่น การธนาคาร ฟินเทค หรือการดูแลสุขภาพ) หรือโซลูชันการจัดการอุปกรณ์เคลื่อนที่ (MDM) ไลบรารีเหล่านี้จะช่วยให้คุณยืนยันสถานะความปลอดภัยของอุปกรณ์ตามคอมโพเนนต์แบบเป็นโปรแกรมได้ คุณสามารถประเมินการป้องกันระดับคอมโพเนนต์ที่แท้จริงและดูว่าการแก้ไขรอดำเนินการอยู่หรือไม่ผ่านไลบรารี androidx.security.state แทนที่จะพึ่งพาระดับแพตช์ด้านความปลอดภัย (SPL) แบบรวมศูนย์ที่หยาบ สำหรับ OEM และนักพัฒนาแอปไคลเอ็นต์แบบ Over-The-Air (OTA) ไลบรารี androidx.security.state.provider ที่ใช้ร่วมกันจะช่วยให้คุณแสดงความพร้อมใช้งานของการอัปเดตผ่านกลไกที่เป็นมาตรฐานได้
ทำความเข้าใจระดับแพตช์ด้านความปลอดภัย (SPL)
เนื่องจาก Android ได้พัฒนาขึ้นเพื่อมอบการอัปเดตคอมโพเนนต์ที่รวดเร็วและเป็นอิสระผ่านระบบโมดูลาร์ เช่น การอัปเดตระบบ Google Play การพึ่งพาพร็อพเพอร์ตี้บิลด์ SPL เพียงอย่างเดียวจึงไม่ใช่วิธีที่ดีที่สุดในการระบุสถานะความปลอดภัยที่แท้จริงของอุปกรณ์อีกต่อไป ไลบรารีสถานะความปลอดภัยมี API สำหรับแพตช์ 3 ระดับที่แตกต่างกันเพื่อให้ระดับคอมโพเนนต์มองเห็นได้
- SPL ของอุปกรณ์ (DSPL): ระดับแพตช์ด้านความปลอดภัยที่ติดตั้งและทำงานอยู่ในอุปกรณ์สำหรับคอมโพเนนต์ของระบบที่เฉพาะเจาะจง ซึ่งค้นหาจากพร็อพเพอร์ตี้และการกำหนดค่าของอุปกรณ์โดยไม่มีการเรียกใช้เครือข่าย
- SPL ที่เผยแพร่ (PSPL): ระดับแพตช์ล่าสุดที่เผยแพร่อย่างเป็นทางการในประกาศข่าวสารด้านความปลอดภัยของ Android สำหรับคอมโพเนนต์เหล่านั้น
- SPL ที่พร้อมใช้งาน (ASPL): ระดับแพตช์ที่พร้อมให้ดาวน์โหลดและติดตั้งในอุปกรณ์ที่เฉพาะเจาะจง ซึ่งค้นหาแบบอะซิงโครนัสผ่านการสื่อสารระหว่างกระบวนการ (IPC) กับไคลเอ็นต์การอัปเดตในอุปกรณ์
ไลบรารีสถานะความปลอดภัยจะติดตามระดับแพตช์เหล่านี้ในคอมโพเนนต์ต่อไปนี้
- ระบบ: ระบบปฏิบัติการ Android หลัก ซึ่งอัปเดตผ่านการอัปเดต OTA ของระบบมาตรฐาน/OEM
- โมดูลระบบ: ระบบย่อยของระบบปฏิบัติการแบบโมดูลที่อัปเดตอย่างราบรื่นในเบื้องหลังผ่านการอัปเดตระบบ Google Play (Project Mainline)
- เคอร์เนล: เลเยอร์พื้นฐานที่เชื่อมต่อฮาร์ดแวร์และซอฟต์แวร์ของอุปกรณ์ ซึ่งประเมินผ่านเวอร์ชันที่เผยแพร่ของการสนับสนุนระยะยาว (LTS) (เช่น 5.15.159 หรือ 6.1.91) แทนวันที่ในปฏิทินรายเดือน
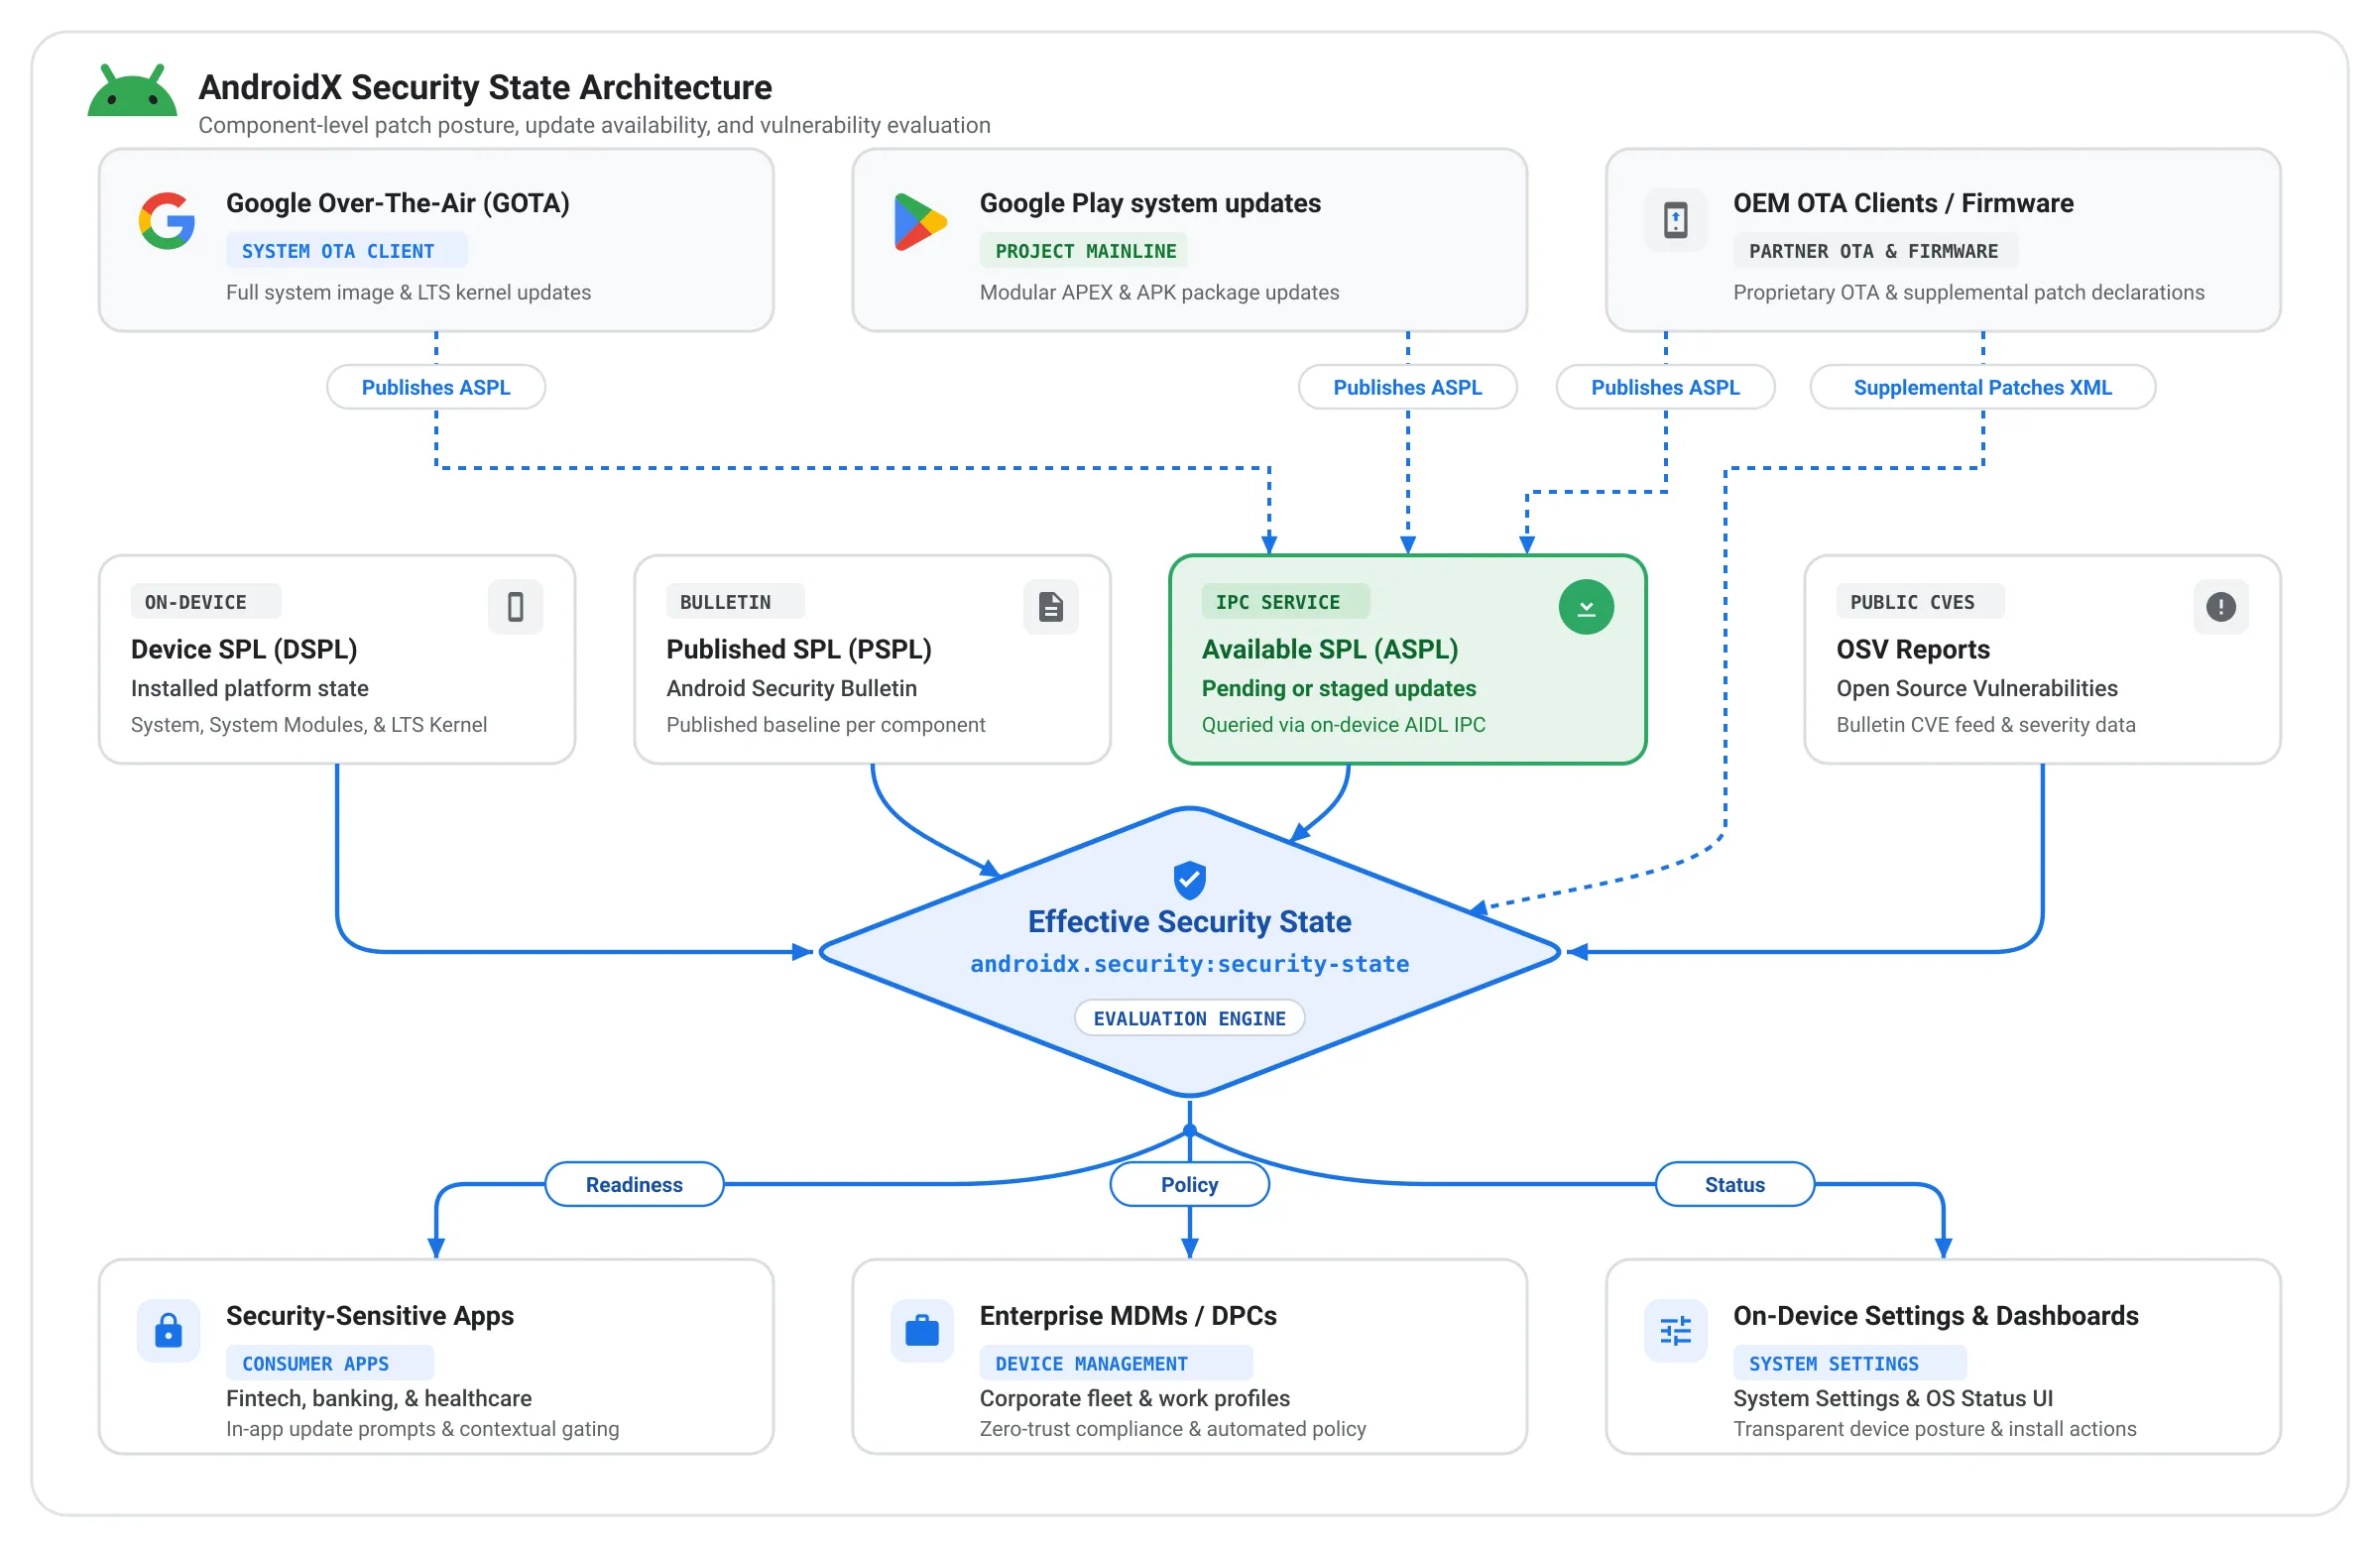
การแสดงระดับแพตช์ที่แตกต่างกัน 3 ระดับนี้ในระดับคอมโพเนนต์ช่วยให้นักพัฒนาแอปและองค์กรเข้าใจได้อย่างชัดเจนว่าอุปกรณ์มีความปลอดภัยเพียงใด ระบุแพตช์ที่ขาดหายไป และดำเนินการแก้ไขเชิงรุกได้ ดูตัวอย่างวิธีหนึ่งในการดำเนินการดังกล่าวได้ที่ด้านล่าง
นักพัฒนาแอปและองค์กรสามารถรวม DSPL, PSPL และ ASPL เข้าด้วยกันเพื่อตัดสินใจด้านความปลอดภัยตามบริบทได้อย่างชาญฉลาด แทนที่จะใช้แนวทางแบบ "ทั้งหมดหรือไม่มีเลย" ในการเข้าถึงอุปกรณ์ ตัวอย่างเช่น แอปธนาคารหรือแอปองค์กรสามารถเปรียบเทียบแพตช์ด้านความปลอดภัยปัจจุบันของอุปกรณ์ (DSPL) กับการอัปเดตที่รอดำเนินการ (ASPL) ก่อนเริ่มเวิร์กโฟลว์ที่มีความละเอียดอ่อน เช่น การชำระเงินมูลค่าสูงหรือการลงทะเบียนข้อมูลเข้าสู่ระบบ หากมีการอัปเดตที่รอการติดตั้ง นักพัฒนาแอปและองค์กรสามารถกำหนดให้ผู้ใช้อัปเดตอุปกรณ์ก่อนได้ หากต้องการการควบคุมที่ละเอียดยิ่งขึ้น นักพัฒนาแอปและองค์กรสามารถค้นหาว่ามีการแก้ไขช่องโหว่ที่มีความเสี่ยงสูง (CVE) ที่เฉพาะเจาะจงในอุปกรณ์หรือไม่ เช่น การยืนยันว่ามีการแก้ไข NFC หรือบลูทูธที่สำคัญก่อนที่จะให้สิทธิ์การแตะเพื่อจ่ายหรือการแชร์ข้อมูลในระยะใกล้
ขั้นตอนระดับสูง
สำหรับนักพัฒนาแอปและการจัดการองค์กร
แอปพลิเคชันไคลเอ็นต์สามารถใช้ไลบรารี androidx.security.state เพื่อทำการตัดสินใจโดยอิงตามบริบทและข้อมูลที่มีอยู่ ดังนี้
- การตรวจสอบสถานะแบบซิงโครนัส (DSPL): แอปสามารถตรวจสอบระดับแพตช์ที่ติดตั้งของระบบ โมดูลระบบ และเคอร์เนลได้ทันทีเมื่อเปิดแอป และเปรียบเทียบกับ PSPL เพื่อยืนยันว่าอุปกรณ์เป็นไปตามเกณฑ์พื้นฐานด้านความปลอดภัยที่องค์กรกำหนดหรือไม่ ก่อนที่จะปลดล็อกทรัพยากรที่ละเอียดอ่อนขององค์กรหรือการเข้าถึงด้วยข้อมูลไบโอเมตริก
- การแจ้งเตือนการอัปเดตที่รอดำเนินการ (ASPL): แทนที่จะบล็อกพนักงานที่อุปกรณ์มีแพตช์ล้าหลังเล็กน้อยในทันที แอปสำหรับองค์กรสามารถค้นหา ASPL เพื่อตรวจสอบว่ามีการอัปเดตระบบหรือการอัปเดตระบบ Google Play ที่รอดำเนินการอยู่และพร้อมติดตั้งหรือไม่ หากเป็นเช่นนั้น แอปจะแสดงคำแนะนำในแอปที่ปรับแต่งมาโดยเฉพาะเพื่อนำผู้ใช้ไปยังการตั้งค่าระบบเพื่อทำการติดตั้งให้เสร็จสมบูรณ์
- การตรวจสอบระดับช่องโหว่ (CVE): สำหรับกรณีการใช้งานที่ต้องการการรับประกันสูง ไลบรารีจะให้ความสามารถในการดาวน์โหลดรายงานช่องโหว่เฉพาะอุปกรณ์จาก Open Source Vulnerabilities (OSV) เพื่อตรวจสอบแบบเป็นโปรแกรมว่ามีการแก้ไข CVE ที่สำคัญและเฉพาะเจาะจงในอุปกรณ์แล้วหรือยัง
สำหรับ OEM และไคลเอ็นต์การอัปเดต: การกำหนดมาตรฐานความพร้อมใช้งานของการอัปเดต
ไลบรารี androidx.security.state.provider ที่เป็นคอมพาเนียนจะสร้างกลไก Android IPC ที่ได้มาตรฐานเพื่อให้ไคลเอ็นต์การอัปเดตรายงานความพร้อมใช้งานของการอัปเดตในอุปกรณ์โดยตรง ในอดีต แม้ว่าไคลเอ็นต์ OTA ที่เป็นกรรมสิทธิ์จะแสดงความพร้อมใช้งานของการอัปเดต แต่ข้อมูลนี้จะถูกแยกไว้ต่างหากและแอปพลิเคชันของบุคคลที่สามจะค้นหาไม่ได้ นับจากนี้ไป แอปจะเข้าถึงรายละเอียด ASPL ผ่าน API แบบรวมเดียวได้ ไม่ว่าการอัปเดตจะส่งผ่านไคลเอ็นต์ OTA เฉพาะของ OEM หรือ Google Play ก็ตาม ตราบใดที่ไคลเอ็นต์การอัปเดตเป็นผู้ให้บริการ
- การอัปเดตระบบ Google Play แสดง ASPL ในอุปกรณ์ Android ที่ใช้ GMS อยู่แล้ว
- นอกจากนี้ เรายังได้เริ่มใช้งาน Google Over-The-Air (GOTA) และกำลังทำงานร่วมกับ OEM ทั่วโลกเพื่อเริ่มใช้งานไคลเอ็นต์ OTA ในเฟรมเวิร์กมาตรฐานนี้
การรวมข้อมูลระดับกระดานข่าว
นอกเหนือจากสตริง SPL รายการเดียว ไลบรารีสถานะความปลอดภัยยังให้ความชัดเจนเกี่ยวกับความหมายที่แท้จริงของระดับแพตช์นั้นสำหรับอุปกรณ์ด้วย การผสานรวมกับฐานข้อมูล Open Source Vulnerabilities (OSV) เพื่อรับข้อมูลประกาศข่าวสารด้านความปลอดภัยของ Android ช่วยให้ไลบรารีสามารถตรวจสอบได้ลึกกว่าที่เคย แทนที่จะถามเพียงว่ามีการบล็อกภัยคุกคามที่เฉพาะเจาะจง เช่น รายการ CVE หรือไม่ ข้อมูลนี้ยังช่วยให้ไลบรารีระบุสถานะความปลอดภัยที่ "มีประสิทธิภาพ" และละเอียดของอุปกรณ์ได้ด้วย
วิธีนี้มีประโยชน์ต่อองค์กรและ OEM ของ Android 2 ประการดังนี้
- บางครั้งการอัปเดตความปลอดภัยรายเดือนไม่มีภัยคุกคามใหม่สำหรับคอมโพเนนต์ที่เฉพาะเจาะจง ในกรณีนี้ ไลบรารีจะเพิ่มระดับการรักษาความปลอดภัยสำหรับคอมโพเนนต์นั้นโดยอัตโนมัติเพื่อแสดงสถานะการรักษาความปลอดภัยที่ "มีผล" ซึ่งจะช่วยให้มั่นใจได้ว่าอุปกรณ์จะได้รับการระบุแหล่งที่มาอย่างถูกต้องว่าได้รับการปกป้องอย่างเต็มรูปแบบจากภัยคุกคามด้านความปลอดภัยที่ทราบทั้งหมด
- ฟีเจอร์ใหม่ที่เปิดตัวใน Android 17 ช่วยให้ OEM ประกาศการแก้ไขด้านความปลอดภัยที่เฉพาะเจาะจงซึ่งใช้เหนือ SPL ผ่านไฟล์ XML ของแพตช์เสริมได้ ฟีเจอร์นี้ช่วยให้ OEM ที่ทำการแบ็กพอร์ตการแก้ไขด้านความปลอดภัยที่เฉพาะเจาะจงสามารถพิสูจน์การปฏิบัติตามข้อกำหนดของอุปกรณ์ได้ทันทีโดยไม่ต้องรอการเพิ่ม SPL แบบโมโนลิธิกทั้งหมด ซึ่งช่วยให้มั่นใจได้ว่าความพยายามในการแพตช์อย่างต่อเนื่องจะได้รับการรับรองอย่างเหมาะสม ไลบรารีสถานะความปลอดภัยจะแสดงข้อมูลที่ละเอียดนี้แก่แอปและบริการต่างๆ เพื่อให้มั่นใจว่าระบบจะรับรู้ถึงความพยายามในการแพตช์อย่างต่อเนื่องทันทีที่มีการนำไปใช้
เริ่มต้นใช้งาน
ไลบรารีสถานะความปลอดภัยสร้างขึ้นเพื่อเพิ่มศักยภาพให้ระบบนิเวศของ Android ทั้งหมด
- นักพัฒนาแอปและ MDM: หากต้องการเริ่มปกป้องผู้ใช้และประเมินสถานะแพตช์แบบเรียลไทม์ โปรดดูคู่มือทำความเข้าใจสถานะความปลอดภัยของอุปกรณ์อย่างเป็นทางการ
- OEM และไคลเอ็นต์การอัปเดต: เริ่มต้นใช้งานไคลเอ็นต์การอัปเดตเพื่อแสดง ASPL โดยใช้ไลบรารี AndroidX Security State Provider รับเครดิตทันทีสำหรับแพตช์ที่พอร์ตย้อนหลังโดยการเผยแพร่ XML ของแพตช์เสริม
- บันทึกประจำรุ่น: ดูบันทึกประจำรุ่นอย่างเป็นทางการของ AndroidX สำหรับไลบรารี Security-State และ Security-State-Provider เพื่อดูบันทึกการเปลี่ยนแปลงและลายเซ็น API ที่สมบูรณ์
เราให้ความสำคัญกับความคิดเห็นของคุณ โปรดลองใช้ไลบรารีและแจ้งให้เราทราบความคิดเห็นของคุณหรือรายงานปัญหาในเครื่องมือติดตามปัญหาของ Android สาธารณะ


-

 ข่าวสารเกี่ยวกับผลิตภัณฑ์
เมื่อการพัฒนา Agent เร็วขึ้น วิศวกรรม Android กำลังก้าวเข้าสู่พรมแดนใหม่ที่น่าตื่นเต้น นั่นคือการเปลี่ยนจากการเติมโค้ดแบบช่วยเหลือไปเป็น Agent ที่ดำเนินการตั้งแต่ต้นจนจบภายใต้คำสั่งของคุณ คุณมีตัวเลือกและความยืดหยุ่นอย่างเต็มที่ในโมเดลและ Agent ที่ใช้
Jason Buchel • ใช้เวลาอ่าน 3 นาที -

 ข่าวสารเกี่ยวกับผลิตภัณฑ์
วันนี้เราได้แชร์วิธีที่เรากำลังนำวิสัยทัศน์ "เป็นมากกว่าร้านค้า" ไปสู่บทถัดไป Google Play ตอบสนองความต้องการของผู้ใช้ได้ทุกที่ทุกเวลา ตั้งแต่แท็บ "คุณ" ซึ่งปัจจุบันเป็นศูนย์กลางส่วนตัวสำหรับผู้ใช้ที่ใช้งานอยู่รายเดือนกว่า 250 ล้านคน ไปจนถึงแพลตฟอร์มเกมแบบรวมที่เชื่อมต่อโปรไฟล์เกมเมอร์กว่า 700 ล้านโปรไฟล์
Paul Feng • ใช้เวลาอ่าน 3 นาที -
 ข่าวสารเกี่ยวกับผลิตภัณฑ์
Googlebook ยินดีที่จะช่วยให้ผู้ใช้แสดงออกถึงตัวตนและเข้าถึงเครื่องมือเหล่านี้
Cyrus Stoller • ใช้เวลาอ่าน 2 นาที
รับข้อมูลเชิงลึกเกี่ยวกับการพัฒนา Android ล่าสุดที่ส่งไปยังกล่องจดหมายของคุณทุกสัปดาห์