

Podobnie jak w przypadku poprzednich wersji Androida, w Androidzie 16 wprowadziliśmy zmiany w działaniu, które mogą mieć wpływ na Twoją aplikację. Poniższe zmiany w działaniu dotyczą wyłącznie aplikacji kierowanych na Androida 16 lub nowszego. Jeśli Twoja aplikacja jest kierowana na Androida 16 lub nowszego, zmodyfikuj ją, aby w odpowiednich przypadkach obsługiwała te działania.
Zapoznaj się też z listą zmian w działaniu, które wpływają na wszystkie aplikacje
działające na Androidzie 16 niezależnie od aplikacji targetSdkVersion.
Wrażenia użytkowników i interfejs systemu
Android 16 (API na poziomie 36) zawiera te zmiany, które mają na celu zapewnienie bardziej spójnych i intuicyjnych wrażeń użytkownika.
Rezygnacja z wyświetlania od krawędzi do krawędzi
Android 15 enforced edge-to-edge for apps targeting Android 15 (API
level 35), but your app could opt-out by setting
R.attr#windowOptOutEdgeToEdgeEnforcement to true. For apps
targeting Android 16 (API level 36),
R.attr#windowOptOutEdgeToEdgeEnforcement is deprecated and disabled, and your
app can't opt-out of going edge-to-edge.
- If your app targets Android 16 (API level 36) and is running on an
Android 15 device,
R.attr#windowOptOutEdgeToEdgeEnforcementcontinues to work. - If your app targets Android 16 (API level 36) and is running on an
Android 16 device,
R.attr#windowOptOutEdgeToEdgeEnforcementis disabled.
For testing in Android 16, ensure your app supports edge-to-edge and
remove any use of R.attr#windowOptOutEdgeToEdgeEnforcement so that your app
also supports edge-to-edge on an Android 15 device. To support edge-to-edge,
see the Compose and Views guidance.
Wymagana migracja lub rezygnacja w przypadku przewidywanego przejścia wstecz
W przypadku aplikacji kierowanych na Androida 16 (API na poziomie 36) lub nowszego i działających na urządzeniu z Androidem 16 lub nowszym domyślnie włączone są animacje systemowe przewidywanego przejścia wstecz (powrót do ekranu głównego, przejście między zadaniami i przejście między aktywnościami).
Dodatkowo nie jest wywoływana funkcja onBackPressed ani nie jest już wysyłany kod
KeyEvent.KEYCODE_BACK.
Jeśli Twoja aplikacja przechwytuje zdarzenie przejścia wstecz i nie została jeszcze zmigrowana do przewidywanego przejścia wstecz, zaktualizuj ją, aby korzystała z obsługiwanych interfejsów API przechodzenia wstecz, lub tymczasowo zrezygnuj z tej funkcji, ustawiając android:enableOnBackInvokedCallback atrybut na false w <application> lub <activity> tagu w pliku AndroidManifest.xml aplikacji.
Wycofanie i wyłączenie interfejsów API czcionek Elegant
Apps targeting Android 15 (API level 35) have the
elegantTextHeight
TextView attribute set to true by
default, replacing the compact font with one that is much more readable. You
could override this by setting the elegantTextHeight attribute to false.
Android 16 deprecates the
elegantTextHeight attribute,
and the attribute will be ignored once your app targets Android 16. The "UI
fonts" controlled by these APIs are being discontinued, so you should adapt any
layouts to ensure consistent and future proof text rendering in Arabic, Lao,
Myanmar, Tamil, Gujarati, Kannada, Malayalam, Odia, Telugu or Thai.
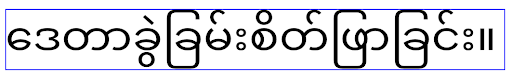
elegantTextHeight behavior for apps targeting Android
14 (API level 34) and lower, or for apps targeting Android 15 (API level 35)
that overrode the default by setting the elegantTextHeight
attribute to false.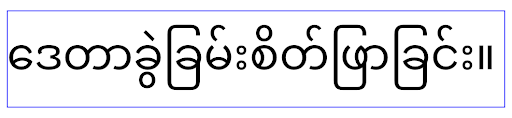
elegantTextHeight behavior for apps targeting Android
16 (API level 36), or for apps targeting Android 15 (API level 35) that didn't
override the default by setting the elegantTextHeight attribute
to false.Główna funkcjonalność
Android 16 (API na poziomie 36) zawiera te zmiany, które modyfikują lub rozszerzają różne podstawowe funkcje systemu Android.
Optymalizacja planowania pracy ze stałą stawką
Prior to targeting Android 16, when scheduleAtFixedRate
missed a task execution due to being outside a valid
process lifecycle, all missed executions immediately
execute when the app returns to a valid lifecycle.
When targeting Android 16, at most one missed execution of
scheduleAtFixedRate is immediately executed when the app
returns to a valid lifecycle. This behavior change is expected to improve app
performance. Test this behavior in your app to check if your app is impacted.
You can also test by using the app compatibility framework
and enabling the STPE_SKIP_MULTIPLE_MISSED_PERIODIC_TASKS compat flag.
Formaty urządzeń
Android 16 (API na poziomie 36) zawiera te zmiany dotyczące aplikacji wyświetlanych na urządzeniach z dużym ekranem.
Układy adaptacyjne
Aplikacje na Androida działają teraz na różnych urządzeniach (takich jak telefony, tablety, urządzenia składane, komputery stacjonarne, samochody i telewizory) oraz w różnych trybach okien na dużych ekranach (takich jak tryb podzielonego ekranu i tryb okien na pulpicie). Deweloperzy powinni tworzyć aplikacje na Androida, które dostosowują się do dowolnego rozmiaru ekranu i okna, niezależnie od orientacji urządzenia. Paradygmaty takie jak ograniczenie orientacji i możliwości zmiany rozmiaru są zbyt restrykcyjne w dzisiejszym świecie wielu urządzeń.
Ignorowanie ograniczeń dotyczących orientacji, możliwości zmiany rozmiaru i formatu obrazu
W przypadku aplikacji kierowanych na Androida 16 (API na poziomie 36) ograniczenia dotyczące orientacji, możliwości zmiany rozmiaru i formatu obrazu nie obowiązują już na wyświetlaczach o najmniejszej szerokości >= 600 dp. Aplikacje wypełniają całe okno wyświetlacza, niezależnie od formatu obrazu i preferowanej orientacji użytkownika, a pillarboxing nie jest używany.
Ta zmiana wprowadza nowe standardowe zachowanie platformy. Android zmierza w kierunku modelu, w którym aplikacje mają dostosowywać się do różnych orientacji, rozmiarów wyświetlacza i formatów obrazu. Ograniczenia takie jak stała orientacja lub ograniczona możliwość zmiany rozmiaru utrudniają dostosowanie aplikacji. Zadbaj o to, aby Twoja aplikacja była adaptacyjna, aby zapewnić użytkownikom jak najlepsze wrażenia.
Możesz też przetestować to zachowanie, korzystając z
systemu sprawdzania zgodności aplikacji i włączając
UNIVERSAL_RESIZABLE_BY_DEFAULT flagę zgodności.
Typowe zmiany powodujące niezgodność
Ignorowanie ograniczeń dotyczących orientacji, możliwości zmiany rozmiaru i formatu obrazu może mieć wpływ na interfejs aplikacji na niektórych urządzeniach, zwłaszcza na elementy zaprojektowane z myślą o małych układach zablokowanych w orientacji pionowej. Mogą wystąpić na przykład problemy takie jak rozciągnięte układy oraz animacje i komponenty poza ekranem. Wszelkie założenia dotyczące formatu obrazu lub orientacji mogą powodować problemy wizualne w aplikacji. Dowiedz się więcej o tym, jak ich unikać i poprawić adaptacyjne zachowanie aplikacji.
Zezwolenie na obracanie urządzenia powoduje częstsze ponowne tworzenie aktywności, co może prowadzić do utraty stanu użytkownika, jeśli nie zostanie on prawidłowo zachowany. Dowiedz się, jak prawidłowo zapisywać stan interfejsu w sekcji Zapisywanie stanów interfejsu.
Szczegóły implementacji
Na urządzeniach z dużym ekranem w trybie pełnoekranowym i trybie wielu okien ignorowane są te atrybuty manifestu i interfejsy API środowiska wykonawczego:
screenOrientationresizableActivityminAspectRatiomaxAspectRatiosetRequestedOrientation()getRequestedOrientation()
Ignorowane są te wartości screenOrientation, setRequestedOrientation() i getRequestedOrientation():
portraitreversePortraitsensorPortraituserPortraitlandscapereverseLandscapesensorLandscapeuserLandscape
W przypadku możliwości zmiany rozmiaru wyświetlacza android:resizeableActivity="false",
android:minAspectRatio, i android:maxAspectRatio nie mają żadnego wpływu.
W przypadku aplikacji kierowanych na Androida 16 (API na poziomie 36) ograniczenia dotyczące orientacji, możliwości zmiany rozmiaru i formatu obrazu są domyślnie ignorowane na dużych ekranach. Każda aplikacja, która nie jest w pełni gotowa, może tymczasowo zastąpić to zachowanie, rezygnując z niego. Spowoduje to powrót do poprzedniego zachowania, czyli umieszczenia w trybie zgodności.
Wyjątki
Ograniczenia dotyczące orientacji, możliwości zmiany rozmiaru i formatu obrazu w Androidzie 16 nie obowiązują w tych sytuacjach:
- Gry (na podstawie flagi
android:appCategory) - Użytkownicy, którzy wyraźnie zgodzili się na domyślne zachowanie aplikacji w ustawieniach formatu obrazu urządzenia
- Ekrany mniejsze niż
sw600dp
Tymczasowa rezygnacja
Aby zrezygnować z określonej aktywności, zadeklaruj właściwość manifestu PROPERTY_COMPAT_ALLOW_RESTRICTED_RESIZABILITY:
<activity ...>
  <property android:name="android.window.PROPERTY_COMPAT_ALLOW_RESTRICTED_RESIZABILITY" android:value="true" />
  ...
</activity>
Jeśli zbyt wiele części aplikacji nie jest gotowych na Androida 16, możesz całkowicie zrezygnować z tej funkcji, stosując tę samą właściwość na poziomie aplikacji:
<application ...>
  <property android:name="android.window.PROPERTY_COMPAT_ALLOW_RESTRICTED_RESIZABILITY" android:value="true" />
</application>
Zdrowie i fitness
Android 16 (API na poziomie 36) zawiera te zmiany związane z danymi o zdrowiu i aktywności fizycznej.
Uprawnienia dotyczące zdrowia i aktywności fizycznej
For apps targeting Android 16 (API level 36) or higher,
BODY_SENSORS permissions use more granular permissions
under android.permissions.health, which Health Connect
also uses. As of Android 16, any API previously requiring BODY_SENSORS
or BODY_SENSORS_BACKGROUND requires the corresponding
android.permissions.health permission instead. This affects the following data
types, APIs, and foreground service types:
HEART_RATE_BPMfrom Health Services on Wear OSSensor.TYPE_HEART_RATEfrom Android Sensor ManagerheartRateAccuracyandheartRateBpmfromProtoLayouton Wear OSFOREGROUND_SERVICE_TYPE_HEALTHwhere the respectiveandroid.permission.healthpermission is needed in place ofBODY_SENSORS
If your app uses these APIs, it should request the respective granular permissions:
- For while-in-use monitoring of Heart Rate, SpO2, or Skin Temperature:
request the granular permission under
android.permissions.health, such asREAD_HEART_RATEinstead ofBODY_SENSORS. - For background sensor access: request
READ_HEALTH_DATA_IN_BACKGROUNDinstead ofBODY_SENSORS_BACKGROUND.
These permissions are the same as those that guard access to reading data from Health Connect, the Android datastore for health, fitness, and wellness data.
Mobile apps
Mobile apps migrating to use the READ_HEART_RATE and other granular
permissions must also declare an activity to display
the app's privacy policy. This is the same requirement as Health Connect.
Łączność
Android 16 (API na poziomie 36) zawiera te zmiany w stosie Bluetooth, które mają na celu poprawę łączności z urządzeniami peryferyjnymi.
Nowe intencje do obsługi utraty powiązania i zmian szyfrowania
As part of the Improved bond loss handling, Android 16 also introduces 2 new intents to provide apps with greater awareness of bond loss and encryption changes.
Apps targeting Android 16 can now:
- Receive an
ACTION_KEY_MISSINGintent when remote bond loss is detected, allowing them to provide more informative user feedback and take appropriate actions. - Receive an
ACTION_ENCRYPTION_CHANGEintent whenever encryption status of the link changes. This includes encryption status change, encryption algorithm change, and encryption key size change. Apps must consider the bond restored if the link is successfully encrypted upon receivingACTION_ENCRYPTION_CHANGEintent later.
Adapting to varying OEM implementations
While Android 16 introduces these new intents, their implementation and broadcasting can vary across different device manufacturers (OEMs). To ensure your app provides a consistent and reliable experience across all devices, developers should design their bond loss handling to gracefully adapt to these potential variations.
We recommend the following app behaviors:
If the
ACTION_KEY_MISSINGintent is broadcast:The ACL (Asynchronous Connection-Less) link will be disconnected by the system, but the bond information for the device will be retained (as described here).
Your app should use this intent as the primary signal for bond loss detection and guiding the user to confirm the remote device is in range before initiating device forgetting or re-pairing.
If a device disconnects after
ACTION_KEY_MISSINGis received, your app should be cautious about reconnecting, as the device may no longer be bonded with the system.If the
ACTION_KEY_MISSINGintent is NOT broadcast:The ACL link will remain connected, and the bond information for the device will be removed by the system, same to behavior in Android 15.
In this scenario, your app should continue its existing bond loss handling mechanisms as in previous Android releases, to detect and manage bond loss events.
Nowy sposób usuwania powiązania Bluetooth
Wszystkie aplikacje kierowane na Androida 16 mogą teraz odłączać urządzenia Bluetooth za pomocą publicznego interfejsu API w CompanionDeviceManager. Jeśli urządzenie towarzyszące jest zarządzane jako powiązanie CDM, aplikacja może wywołać usunięcie połączenia Bluetooth, używając nowego interfejsu removeBond(int) na powiązanym urządzeniu. Aplikacja może monitorować zmiany stanu połączenia, nasłuchując zdarzenia przesyłania danych z urządzenia Bluetooth ACTION_BOND_STATE_CHANGED.
Bezpieczeństwo
Android 16 (API na poziomie 36) zawiera te zmiany dotyczące bezpieczeństwa.
Blokowanie wersji MediaStore
For apps targeting Android 16 or higher, MediaStore#getVersion() will now
be unique to each app. This eliminates identifying properties from the version
string to prevent abuse and usage for fingerprinting techniques. Apps shouldn't
make any assumptions around the format of this version. Apps should already
handle version changes when using this API and in most cases shouldn't need to
change their current behavior, unless the developer has attempted to infer
additional information that is beyond the intended scope of this API.
Bezpieczniejsze intencje
Bezpieczniejsze intencje to wieloetapowa inicjatywa dotycząca bezpieczeństwa, która ma na celu zwiększenie bezpieczeństwa mechanizmu rozpoznawania intencji w Androidzie. Celem jest ochrona aplikacji przed złośliwymi działaniami przez dodanie kontroli podczas przetwarzania intencji i filtrowanie intencji, które nie spełniają określonych kryteriów.
W Androidzie 15 funkcja ta była skoncentrowana na aplikacji wysyłającej. W Androidzie 16 kontrola przechodzi na aplikację odbierającą, co umożliwia deweloperom włączenie ścisłego rozpoznawania intencji za pomocą manifestu aplikacji.
Wprowadzamy 2 kluczowe zmiany:
Intencje bezpośrednie muszą pasować do filtra intencji komponentu docelowego: Jeśli intencja jest kierowana bezpośrednio na komponent, powinna pasować do filtra intencji tego komponentu.
Intencje bez działania nie mogą pasować do żadnego filtra intencji: intencje, które nie mają określonego działania, nie powinny być rozwiązywane w żadnym filtrze intencji.
Te zmiany mają zastosowanie tylko wtedy, gdy w procesie uczestniczy kilka aplikacji, i nie wpływają na obsługę intencji w ramach jednej aplikacji.
Wpływ
Oznacza to, że deweloperzy muszą wyraźnie włączyć tę funkcję w pliku manifestu aplikacji, aby zaczęła działać. W związku z tym wpływ tej funkcji będzie ograniczony do aplikacji, których deweloperzy:
- znają funkcję bezpieczniejszych intencji i jej zalety;
- aktywne decydowanie o wdrażaniu w aplikacjach bardziej rygorystycznych praktyk obsługi intencji;
Takie podejście minimalizuje ryzyko uszkodzenia istniejących aplikacji, które mogą polegać na obecnym, mniej bezpiecznym sposobie rozpoznawania intencji.
Początkowy wpływ w Androidzie 16 może być ograniczony, ale inicjatywa Safer Intents ma plan działania, który pozwoli osiągnąć szerszy wpływ w przyszłych wersjach Androida. Planujemy, że w przyszłości ścisłe rozpoznawanie intencji będzie domyślnym działaniem.
Funkcja bezpieczniejszych intencji może znacznie zwiększyć bezpieczeństwo ekosystemu Androida, ponieważ utrudnia złośliwym aplikacjom wykorzystywanie luk w mechanizmie rozpoznawania intencji.
Przejście na rezygnację i obowiązkowe egzekwowanie musi być jednak starannie zarządzane, aby rozwiązać potencjalne problemy ze zgodnością z istniejącymi aplikacjami.
Implementacja
Deweloperzy muszą wyraźnie włączyć bardziej rygorystyczne dopasowywanie intencji za pomocą atrybutu intentMatchingFlags w pliku manifestu aplikacji.
Oto przykład, w którym funkcja jest opcjonalna w całej aplikacji, ale wyłączona lub z niej zrezygnowano na odbiorniku:
<application android:intentMatchingFlags="enforceIntentFilter">
    <receiver android:name=".MyBroadcastReceiver" android:exported="true" android:intentMatchingFlags="none">
        <intent-filter>
            <action android:name="com.example.MY_CUSTOM_ACTION" />
        </intent-filter>
        <intent-filter>
            <action android:name="com.example.MY_ANOTHER_CUSTOM_ACTION" />
        </intent-filter>
    </receiver>
</application>
Więcej informacji o obsługiwanych flagach:
| Nazwa flagi | Opis |
|---|---|
| enforceIntentFilter | Wymaga bardziej rygorystycznego dopasowywania przychodzących intencji |
| brak | Wyłącza wszystkie specjalne reguły dopasowywania w przypadku przychodzących intencji. Jeśli podasz kilka flag, sprzeczne wartości zostaną rozwiązane przez nadanie priorytetu fladze „none”. |
| allowNullAction | Zmienia reguły dopasowywania, aby umożliwić dopasowywanie intencji bez działania. Ta flaga jest używana w połączeniu z parametrem „enforceIntentFilter”, aby uzyskać określone zachowanie. |
Testowanie i debugowanie
Gdy egzekwowanie jest aktywne, aplikacje powinny działać prawidłowo, jeśli wywołujący intencję prawidłowo ją wypełnił.
Zablokowane intencje będą jednak wywoływać komunikaty ostrzegawcze w dzienniku, np. "Intent does not match component's intent filter:" i "Access blocked:", z tagiem "PackageManager."."Intent does not match component's intent filter:"Wskazuje to potencjalny problem, który może mieć wpływ na aplikację i wymaga uwagi.
Filtr Logcat:
tag=:PackageManager & (message:"Intent does not match component's intent filter:" | message: "Access blocked:")
Filtrowanie wywołań systemowych GPU
Aby zwiększyć bezpieczeństwo procesora graficznego Mali, w wersjach produkcyjnych zablokowaliśmy wycofane lub przeznaczone wyłącznie do programowania procesora graficznego Mali wywołania IOCTL. Dodatkowo IOCTL używane do profilowania GPU zostały ograniczone do procesu powłoki lub aplikacji, które można debugować. Więcej informacji o zasadach na poziomie platformy znajdziesz w aktualizacji SAC.
Zmiana ta dotyczy urządzeń Pixel z procesorem graficznym Mali (Pixel 6–9). Firma Arm udostępniła oficjalną klasyfikację swoich IOCTL w Documentation/ioctl-categories.rst wersji r54p2. Ta lista będzie aktualizowana w przyszłych wersjach sterowników.
Ta zmiana nie ma wpływu na obsługiwane interfejsy API grafiki (w tym Vulkan i OpenGL) i nie powinna mieć wpływu na deweloperów ani istniejące aplikacje. Nie wpłynie to na narzędzia do profilowania GPU, takie jak Streamline Performance Analyzer i Android GPU Inspector.
Testowanie
Jeśli widzisz odmowę SELinux podobną do tej poniżej, prawdopodobnie ta zmiana wpłynęła na Twoją aplikację:
06-30 10:47:18.617 20360 20360 W roidJUnitRunner: type=1400 audit(0.0:85): avc:  denied  { ioctl }
for  path="/dev/mali0" dev="tmpfs" ino=1188 ioctlcmd=0x8023
scontext=u:r:untrusted_app_25:s0:c512,c768 tcontext=u:object_r:gpu_device:s0 tclass=chr_file
permissive=0 app=com.google.android.selinux.pts
Jeśli Twoja aplikacja musi używać zablokowanych kodów IOCTL, zgłoś błąd i przypisz go do android-partner-security@google.com.
Najczęstsze pytania
Czy ta zmiana zasad dotyczy wszystkich producentów OEM? Ta zmiana będzie opcjonalna, ale dostępna dla wszystkich producentów OEM, którzy chcą używać tej metody wzmacniania zabezpieczeń. Instrukcje wdrażania zmian znajdziesz w dokumentacji implementacji.
Czy aby wdrożyć tę funkcję, trzeba wprowadzić zmiany w bazie kodu OEM, czy jest ona domyślnie dostępna w nowej wersji AOSP? Zmiana na poziomie platformy będzie domyślnie wprowadzana w nowej wersji AOSP. Jeśli dostawcy chcą zastosować tę zmianę, mogą ją wprowadzić w swojej bazie kodu.
Czy zespoły ds. SoC odpowiadają za aktualizowanie listy IOCTL? Jeśli na przykład moje urządzenie korzysta z procesora graficznego ARM Mali, czy w przypadku jakichkolwiek zmian muszę kontaktować się z firmą ARM? Poszczególne systemy SoC muszą aktualizować listy IOCTL dla każdego urządzenia po wydaniu sterownika. Na przykład ARM zaktualizuje opublikowaną listę IOCTL po aktualizacji sterowników. Producenci OEM powinni jednak upewnić się, że uwzględnili aktualizacje w swojej polityce SEPolicy i w razie potrzeby dodali wybrane niestandardowe wywołania IOCTL do list.
Czy ta zmiana zostanie automatycznie zastosowana na wszystkich dostępnych na rynku urządzeniach Pixel, czy też użytkownik musi coś przełączyć, aby ją zastosować? Ta zmiana dotyczy wszystkich dostępnych na rynku urządzeń Pixel z procesorem graficznym Mali (Pixel 6–9). Aby zastosować tę zmianę, użytkownik nie musi podejmować żadnych działań.
Czy użycie tej zasady wpłynie na wydajność sterownika jądra? Zasady te zostały przetestowane na procesorze graficznym Mali za pomocą GFXBench i nie zaobserwowano żadnych mierzalnych zmian w wydajności procesora graficznego.
Czy lista IOCTL musi być zgodna z bieżącymi wersjami przestrzeni użytkownika i sterownika jądra? Tak, lista dozwolonych kodów IOCTL musi być zsynchronizowana z kodami IOCTL obsługiwanymi przez sterowniki przestrzeni użytkownika i sterowniki jądra. Jeśli IOCTL w przestrzeni użytkownika lub sterowniku jądra zostaną zaktualizowane, lista IOCTL w SEPolicy musi zostać zaktualizowana, aby była zgodna z tymi zmianami.
Firma ARM sklasyfikowała IOCTL jako „ograniczone” lub „instrumentacyjne”, ale chcemy używać niektórych z nich w przypadkach produkcyjnych lub odmawiać dostępu do innych. Poszczególni producenci OEM/SoC odpowiadają za decydowanie o sposobie kategoryzowania używanych przez nich IOCTL na podstawie konfiguracji bibliotek Mali w przestrzeni użytkownika. Lista ARM może pomóc w podjęciu decyzji, ale zastosowania każdego producenta OEM lub SoC mogą się różnić.
Prywatność
Android 16 (API na poziomie 36) zawiera te zmiany dotyczące prywatności.
Uprawnienia do sieci lokalnej
Devices on the LAN can be accessed by any app that has the INTERNET permission.
This makes it easy for apps to connect to local devices but it also has privacy
implications such as forming a fingerprint of the user, and being a proxy for
location.
The Local Network Protections project aims to protect the user's privacy by gating access to the local network behind a new runtime permission.
Release plan
This change will be deployed between two releases, 25Q2 and 26Q2 respectively. It is imperative that developers follow this guidance for 25Q2 and share feedback because these protections will be enforced at a later Android release. Moreover, they will need to update scenarios which depend on implicit local network access by using the following guidance and prepare for user rejection and revocation of the new permission.
Impact
At the current stage, LNP is an opt-in feature which means only the apps that opt in will be affected. The goal of the opt-in phase is for app developers to understand which parts of their app depend on implicit local network access such that they can prepare to permission guard them for the next release.
Apps will be affected if they access the user's local network using:
- Direct or library use of raw sockets on local network addresses (e.g. mDNS or SSDP service discovery protocol)
- Use of framework level classes that access the local network (e.g. NsdManager)
Traffic to and from a local network address requires local network access permission. The following table lists some common cases:
| App Low Level Network Operation | Local Network Permission Required |
|---|---|
| Making an outgoing TCP connection | yes |
| Accepting incoming TCP connections | yes |
| Sending a UDP unicast, multicast, broadcast | yes |
| Receiving an incoming UDP unicast, multicast, broadcast | yes |
These restrictions are implemented deep in the networking stack, and thus they apply to all networking APIs. This includes sockets created in native or managed code, networking libraries like Cronet and OkHttp, and any APIs implemented on top of those. Trying to resolve services on the local network (i.e. those with a .local suffix) will require local network permission.
Exceptions to the rules above:
- If a device's DNS server is on a local network, traffic to or from it (at port 53) doesn't require local network access permission.
- Applications using Output Switcher as their in-app picker won't need local network permissions (more guidance to come in 2025Q4).
Developer Guidance (Opt-in)
To opt into local network restrictions, do the following:
- Flash the device to a build with 25Q2 Beta 3 or later.
- Install the app to be tested.
Toggle the Appcompat flag in adb:
adb shell am compat enable RESTRICT_LOCAL_NETWORK <package_name>Reboot The device
Now your app's access to the local network is restricted and any attempt to access the local network will lead to socket errors. If you are using APIs that perform local network operations outside of your app process (ex: NsdManager), they won't be impacted during the opt-in phase.
To restore access, you must grant your app permission to NEARBY_WIFI_DEVICES.
- Ensure the app declares the
NEARBY_WIFI_DEVICESpermission in its manifest. - Go to Settings > Apps > [Application Name] > Permissions > Nearby devices > Allow.
Now your app's access to the local network should be restored and all your scenarios should work as they did prior to opting the app in.
Once enforcement for local network protection begins, here is how the app network traffic will be impacted.
| Permission | Outbound LAN Request | Outbound/Inbound Internet Request | Inbound LAN Request |
|---|---|---|---|
| Granted | Works | Works | Works |
| Not Granted | Fails | Works | Fails |
Use the following command to toggle-off the App-Compat flag
adb shell am compat disable RESTRICT_LOCAL_NETWORK <package_name>
Errors
Errors arising from these restrictions will be returned to the calling socket whenever it invokes send or a send variant to a local network address.
Example errors:
sendto failed: EPERM (Operation not permitted)

sendto failed: ECONNABORTED (Operation not permitted)
Local Network Definition
A local network in this project refers to an IP network that utilizes a broadcast-capable network interface, such as Wi-Fi or Ethernet, but excludes cellular (WWAN) or VPN connections.
The following are considered local networks:
IPv4:
- 169.254.0.0/16 // Link Local
- 100.64.0.0/10 // CGNAT
- 10.0.0.0/8 // RFC1918
- 172.16.0.0/12 // RFC1918
- 192.168.0.0/16 // RFC1918
IPv6:
- Link-local
- Directly-connected routes
- Stub networks like Thread
- Multiple-subnets (TBD)
Additionally, both multicast addresses (224.0.0.0/4, ff00::/8) and the IPv4 broadcast address (255.255.255.255) are classified as local network addresses.
Zdjęcia należące do aplikacji
Gdy aplikacja kierowana na pakiet SDK 36 lub nowszy na urządzeniach z Androidem 16 lub nowszym poprosi o uprawnienia do zdjęć i filmów, użytkownicy, którzy zdecydują się na ograniczenie dostępu do wybranych multimediów, zobaczą wszystkie zdjęcia należące do aplikacji wstępnie wybrane w selektorze zdjęć. Użytkownicy mogą odznaczyć dowolne z tych wstępnie wybranych elementów, co spowoduje cofnięcie dostępu aplikacji do tych zdjęć i filmów.